Inteligencia artificial y autonomía digital

En los últimos años ha existido una explosión en el uso de IA generativa a través de chatbots. Si bien esta tecnología tiene casos de uso útiles, también presenta problemas que afectan a los derechos humanos como pueden ser la pérdida de empleos, el impacto en el medio ambiente, la pérdida de privacidad, entre otros.

Gran parte de las aplicaciones que utilizamos a diario funcionan en sistemas centralizados y en los que miles de millones de personas interactúan con las plataformas de pocas empresas. Estas empresas suelen tener acceso a los datos, metadatos, documentos y comunicaciones de las personas que usan las plataformas. En el caso de las aplicaciones comerciales basadas en IA generativa, las principales empresas son las estadounidenses OpenAI, Google, Anthropic y xAI, junto con un número creciente de empresas chinas como DeepSeek, Alibaba o  Moonshot AI. Además, son conocidos los casos de empresas como Google, Meta o X que han cambiado los términos de uso de sus plataformas para recolectar información y entrenar futuros modelos de IA.

La popularización de los chatbots para acceder a información en internet como reemplazo de los buscadores tiene impactos en nuestra percepción de la realidad, además de implicar una mayor centralización de la información. Esto es problemático porque la realidad tiene matices, los modelos de IA tienen sesgos y las alucinaciones de la IA siguen siendo comunes. Además, puede cambiar cómo interactuamos con la web abierta. En lugar de visitar los sitios web para leer la fuente original de una noticia nos invita a leer resúmenes generados con IA.

Ahora, conocer los múltiples problemas que conllevan los modelos y la industria de la IA generativa no debería impedirnos utilizarla si la consideramos beneficiosa para nuestras actividades personales o profesionales.  Para esto debemos tener control sobre nuestros datos y no entregarlos a empresas que pueden abusar de ellos.

La arquitectura en la que funciona la IA, común también en otras plataformas en línea,  se basa en el almacenamiento y procesamiento remoto de información por terceros sobre los cuales poco se sabe. En Derechos Digitales defendemos la importancia de tener autonomía y control sobre nuestra información. El desarrollo de la IA en los últimos años nos ha hecho pensar que la única forma de acceder a ella es a través de una arquitectura centralizada. En esta columna se analiza la posibilidad de utilizar modelos de lenguaje abiertos para tener una IA autónoma y respetuosa de nuestros derechos.

Modelos abiertos y de pesos abiertos

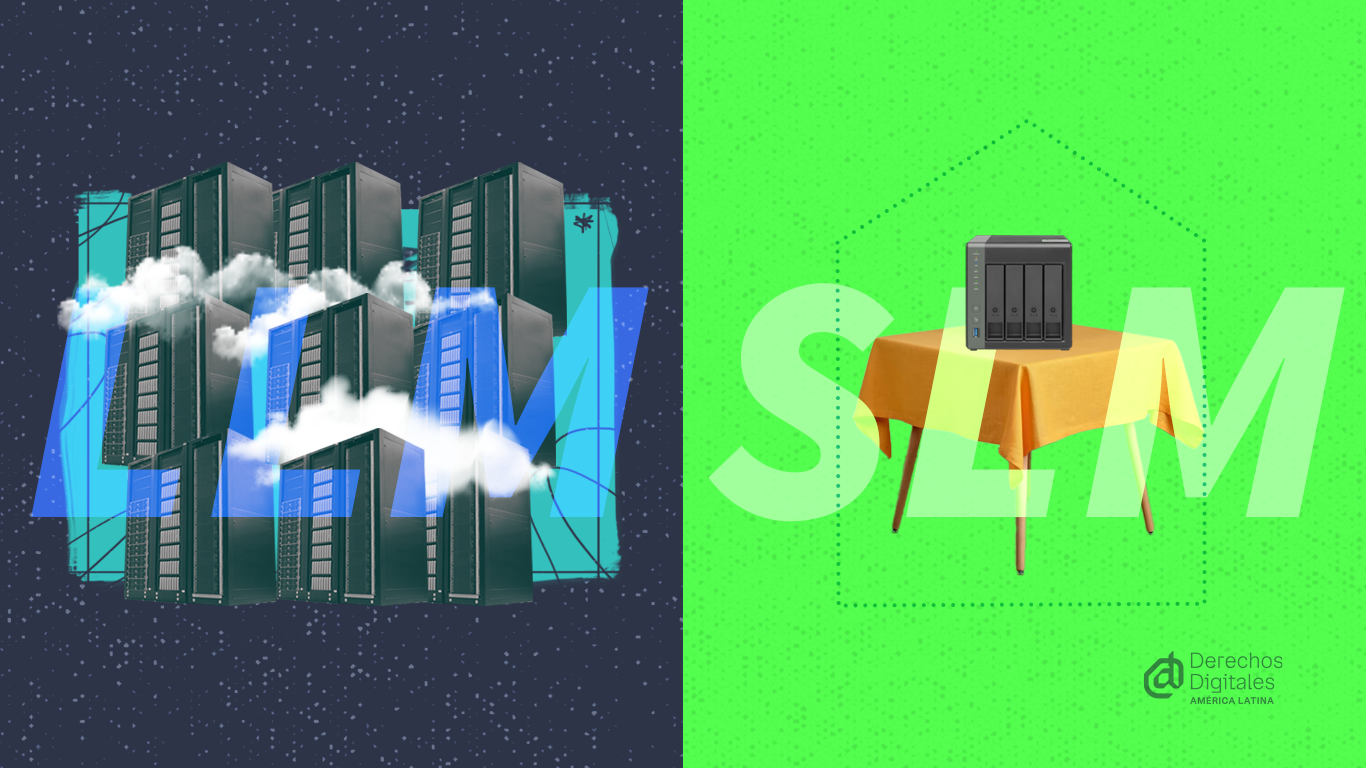
Cuando utilizamos chatbots,   detrás de ellos funcionan grandes modelos de lenguaje (LLMs por sus siglas en inglés). Estos son sistemas de IA entrenados con cantidades masivas de datos que, a través de métodos estadísticos para predecir texto, son capaces de generar contenido coherente, responder preguntas y sostener conversaciones en lenguaje natural. Para este entrenamiento es necesaria una potencia de cómputo extraordinaria, en particular mediante unidades de procesamiento gráfico (GPUs, por sus siglas en inglés). Esta capacidad no solo está fuera del alcance de organizaciones pequeñas o medianas, sino que implica impactos ambientales significativos por su carácter masivo.

Los LLMs con los que funcionan aplicaciones como ChatGPT, Gemini, Claude y otras son propietarios y sus detalles de funcionamiento son secretos. Esto quiere decir que para utilizarlos es necesario recurrir al servicio de sus respectivas compañías y no es posible modificarlos para casos de uso específicos.

Por otro lado, están los modelos de código abierto. La Open Source Initiative (OSI), organización que creó la definición de código abierto para el software en los años 90, publicó en octubre de 2024 un concepto de código abierto en el ámbito de la IA. Según esta, un modelo de código abierto se puede usar, estudiar, modificar y redistribuir sin restricciones y para cualquier propósito, siempre que se publique el código fuente completo para entrenar y ejecutar el sistema. Además, debe haber información suficientemente detallada disponible sobre los datos de entrenamiento (su origen, cómo se obtuvieron y cómo se procesaron).

En la práctica, pocos de los modelos que se presentan como “de código abierto” cumplen realmente esa definición, ya que rara vez publican información sobre sus datos de entrenamiento. Más comunes son los modelos de pesos abiertos: publican el modelo ya entrenado y permiten crear modificaciones sobre él, pero mantienen en secreto el resto. Entre estos existen modelos permisivos, que se pueden usar sin límites y normalmente se publican con licencias de software de código abierto como  Apache o MIT. Por otro lado, están los modelos de pesos abiertos no permisivos, que tienen limitaciones sobre el uso comercial y la cantidad de usuarios.

Tanto los modelos de pesos abiertos como los de código abierto pueden utilizarse de manera local sin enviar datos a servidores de terceros. Sin embargo, en el caso de los de pesos abiertos, es importante notar que estos fueron entrenados con datos cuyo origen no conocemos y que evidentemente pueden tener sesgos que afectarán su desempeño también localmente.

Los modelos pequeños de lenguaje

Existen varios modelos de lenguaje de pesos abiertos disponibles para su descarga y uso. Estos modelos pueden ser LLMs o modelos pequeños de lenguaje (SLMs) y son provistos, entre otros, por empresas como DeepSeek o Alibaba (Qwen) en China, Mistral en Francia, así como por grandes tecnológicas estadounidenses como Google con Gemma o Meta con Llama.

Los LLMs de pesos abiertos están entrenados con más información y algunos tienen capacidades comparables a las de modelos propietarios como los que utilizan  ChatGPT, Claude o Gemini. Sin embargo, poder ejecutarlos en hardware propio es muy costoso y  poco realista para organizaciones pequeñas y medianas.

Los SLMs por su lado son modelos pequeños que tienen la capacidad de entender el lenguaje natural de las personas, pero manejan una cantidad más acotada de información. Lo interesante es que sus capacidades pueden mejorarse a través de técnicas como el RAG, destilación y fine-tuning . De esta manera, un SLM podría no saber tanto como un LLM, pero puede ser más rápido y tener un mejor desempeño sobre temas específicos.

El RAG (sigla en inglés de Retrieval-Augmented Generation, generación aumentada por recuperación) consiste en entregar a un modelo información adicional para poder realizar consultas. De esta manera, por ejemplo, periodistas de investigación podrían usar SLMs para revisar documentos sensibles sin necesidad de conectarse a internet.  Otro caso de uso podría ser facilitar el monitoreo de temas de interés, por ejemplo, con un chatbot que realice búsquedas en internet y luego ofrezca un resumen. Algo similar a lo que se hace a diario con chatbots comerciales.

Otra técnica para mejorar las capacidades de un modelo de lenguaje es la destilación, que consiste en utilizar un modelo pequeño (SLM) y entrenarlo con respuestas generadas por un modelo más grande sobre un tema concreto. Este proceso es análogo a la relación entre un profesor y sus estudiantes: el modelo grande actúa como mentor, transfiriendo su conocimiento al SLM, que luego puede operar de manera autónoma y eficiente en su área de especialización. Un ejemplo es el lanzamiento de DeepSeek-R1 en 2025, cuando DeepSeek no solo animó a la comunidad a destilar su modelo, sino que también compartió SLMs ya destilados de otros modelos como Qwen o Llama, facilitando el acceso a modelos especializados sin necesidad de recursos computacionales masivos.

La última opción, y la que más recursos necesita, es el fine-tuning, que consiste en entrenar un SLM con datos específicos de un área de conocimiento determinada. Por ejemplo, se podría entrenar un SLM para que conozca todas las leyes de un país y luego realizar consultas legales sobre ellas. A diferencia del RAG, con fine-tuning el modelo incorpora este conocimiento nuevo y no lo busca directamente en documentos. Si bien es probable que el modelo no requiera de GPUs para funcionar, sí serán necesarias para realizar el procedimiento de fine-tuning.

SLMs en la actualidad y el futuro

En la actualidad ya existen herramientas de software libre que permiten experimentar con SLMs. Por ejemplo, se pueden combinar herramientas como Ollama y OpenWebUI con modelos de pesos abiertos que, en su mayoría, se pueden descargar desde el sitio HuggingFace. Una organización o una comunidad podrían tener un chatbot propio, similar a ChatGPT, en el que se podrían realizar preguntas sobre documentos compartidos o desarrollar otros casos de uso.

Es importante que la comunidad técnica y de software libre explore las capacidades de ejecutar IA de forma autónoma. Mientras antes se haga este trabajo, mayor será la posibilidad de  ofrecer estas herramientas a la sociedad.

Un caso interesante de uso de SLMs, por demostrar que es posible utilizar IA en hardware de bajo costo, es el del programador Andrés Cufari, que combinó varios SLMs e implementó un contestador automático de llamadas para atender pedidos de una pizzería sobre un Raspberry Pi 5, una computadora muy pequeña que cuesta menos de USD 100. Algo relevante de esta solución es que no utiliza IA para todo, sino que la combina con pequeños programas que consumen pocos recursos y permiten resolver un problema puntual. 

No solo los programadores entusiastas de la IA local ven un futuro prometedor en SLMs. Una investigación de la Universidad de Stanford destaca que los SLMs ofrecen capacidades comparables a las de los LLMs en múltiples ámbitos, además de resaltar su mayor eficiencia energética como una ventaja clave.

Más allá de usar IA local, remota o híbrida, es importante tener un sentido crítico frente a la tecnología. No se trata de utilizar IA porque todo el mundo lo hace, se trata de entender el problema que queremos solucionar y cómo la IA nos puede ayudar. Pueden existir casos en los que utilizar IA no sea la mejor solución, otros en los que usar IA en la nube sea suficiente y otros en los que sea necesario utilizar IA local. La autonomía digital también pasa por poder decidir qué tecnologías usamos, para qué las usamos y cuánto control estamos dispuestos a ceder sobre nuestros datos.
Protección de datos: avances, retrocesos y tensiones cruzadas en la región

La agenda por la regulación de la protección de datos personales se volvió, en los últimos meses, un espacio de iniciativas cruzadas. Esto ocurre en un contexto donde la proliferación de tecnologías basadas en la extracción, el análisis y la explotación de datos, desde sistemas de inteligencia artificial hasta plataformas de perfilamiento y reconocimiento facial, crece de manera constante y exige marcos normativos capaces de estar a la altura del desafío de proteger los derechos fundamentales. Buena parte de los usos y desarrollos empresariales y estatales de estas tecnologías implica, desde el diseño mismo de estos sistemas, la captura y el tratamiento de datos personales: un sistema que analiza reclamos de clientes, una base de ventas cruzada con perfiles de consumo, un proceso de selección laboral asistido por algoritmos;todos funcionan sobre base de información personal. Que una norma no mencione explícitamente a la inteligencia artificial no significa que no la alcance.

De esta manera, la actualización de las  leyes de protección de datos personales se ha convertido en una de las vías más concretas para dar un marco de protección a las personas frente a estos desarrollos tecnológicos. Paraguay y Chile publicaron recientemente nuevas leyes, con estándares diversos entre sí. En Argentina, en cambio, la discusión sigue trabada, mientras conviven en el Congreso proyectos que buscan elevar los estándares de protección junto con una iniciativa del Poder Ejecutivo que, de aprobarse, implicaría un retroceso en la materia.

Paraguay estrenó, el 27 de noviembre de 2025, su primera ley general e integral en materia de protección de datos personales, la Ley Nº 7.593. Hasta entonces, el país regulaba lo relativo a la protección de datos a partir del marco de regulación de la información crediticia. A partir de esta nueva norma, existe un marco general que alcanza a cualquier organización, pública o privada, que trate datos de personas. La ley surge con un fuerte impulso de la sociedad civil: fue construida durante cuatro años de incidencia sostenida por la Coalición de Datos Personales, un espacio conjunto entre organizaciones de la sociedad civil, la academia, especialistas y el sector privado que existe desde 2017, y que en 2021 presentó ante la Cámara de Diputados el primer anteproyecto, sostenido luego con talleres técnicos, consultas públicas y revisión legal colaborativa a lo largo de todo el trámite parlamentario.

La ley paraguaya se inspira en buena medida en el Reglamento General de protección de datos (RGPD) de la Unión Europea e incorpora, en su artículo 4, principios como la licitud, la transparencia y la minimización o proporcionalidad. También crea la Agencia Nacional de Protección de Datos Personales (art. 34), con facultades para inspeccionar y sancionar, y con un régimen de infracciones que distingue nueve faltas leves (art. 44) y treinta y siete faltas graves (art. 45), sancionables de forma indistinta o acumulativa. La entrada en vigencia de la norma está prevista para noviembre de 2027, según lo establecido en el artículo 57.

Chile había dado un paso similar antes, con la Ley Nº 21.719, promulgada en diciembre de 2024. Se trata de la reforma más profunda a la regulación de datos personales del país, con entrada en vigencia plena prevista para el 1 de diciembre de 2026, tras un periodo de transición de veinticuatro meses establecido en las disposiciones transitorias de la propia ley. La norma crea la Agencia de Protección de Datos Personales (art. 30), y eleva los estándares de protección a un nivel equivalente al del  RGPD, con multas que pueden llegar a veinte mil unidades tributarias mensuales, suspensión del tratamiento por hasta treinta días y, en caso de reincidencia, sanciones que escalan hasta el cuatro por ciento de los ingresos anuales de la empresa infractora (art. 35).

Sin embargo, la puesta en marcha de la autoridad de control enfrentó demoras durante el primer semestre de la actual gestión de gobierno, en funciones desde marzo de 2026. La propia ley establece que el Consejo Directivo de la agencia debía quedar constituido seis meses antes de la entrada en vigencia de la norma, es decir, a más tardar a fines de mayo de 2026. El 20 de mayo de 2026, la Sala del Senado desechó el oficio del presidente José Antonio Kast que proponía a tres consejeros para encabezar la Agencia, al no alcanzar el quórum de dos tercios requerido por la ley. Después de expresar sus intenciones en declaraciones públicas , autoridades de gobierno ingresaron un proyecto de ley para postergar en un año la entrada en vigencia de la norma, que también contempla modificaciones para facilitar la instalación de la agencia fiscalizadora, cambiar su modo de operación y permitir sanciones más bajas durante el primer año de funcionamiento.

En Argentina, el cuadro es distinto pero igual de revelador. La Ley 25.326, sancionada en el año 2000, lleva un cuarto de siglo sin actualizarse de fondo. Durante la gestión anterior de gobierno, bajo el mandato de Alberto Fernández, la Agencia de Acceso a la Información Pública llevó adelante un proceso participativo, con mesas de diálogo abiertas a distintos sectores, y elaboró un anteproyecto de actualización, enviado para su tratamiento al Congreso a mediados de 2023 y alineado con la normativa europea, al igual que los otros proyectos mencionados. Ese anteproyecto, sin embargo, perdió estado parlamentario al terminar 2024, sin haber sido tratado en el Congreso.

Desde entonces, la discusión legislativa se fragmentó en al menos tres proyectos que conviven hoy en el Congreso. Dos de ellos, impulsados por un diputado y un senador de distintos bloques, retoman el espíritu de aquel anteproyecto de la AAIP y buscan alinear la normativa argentina con estándares internacionales como el RGPD y la ley de protección de datos de Brasil, incorporando principios como la privacidad por diseño y por defecto, la responsabilidad proactiva y demostrada, y nuevos derechos para los titulares de datos, entre ellos la portabilidad y la oposición a decisiones automatizadas. El tercero, presentado por un diputado en abril de 2026, propone un texto que contempla la derogación de la ley vigente, toma como referencia, según consta en sus fundamentos, regímenes como los de Corea del Sur, Reino Unido y Singapur, e incorpora, además, figuras pensadas para la actividad económica, como un sandbox regulatorio y una categorización de responsables según su tamaño.

El dato más significativo, no obstante, es otro. El propio Poder Ejecutivo, a través del Ministerio de Desregulación y Transformación del Estado, elaboró y presentó en una mesa cerrada su propio proyecto de ley de protección de datos personales, por fuera de los tres que ya se discuten en el Congreso. En julio de 2026, la Fundación Vía Libre, que participó de ese encuentro, envió sus observaciones y advirtió que, si bien actualizar la Ley 25.326 es necesario, una reforma que amplía las excepciones al consentimiento y reduce el control externo sobre quienes procesan datos, en particular el propio Estado, constituye un retroceso respecto de los estándares de derechos humanos que la propia norma dice perseguir. Entre los puntos que la organización pidió corregir se cuentan la exigencia de un consentimiento activo, conocido como opt in, en lugar de uno presunto, conocido como opt out; la protección de los datos inferidos por sistemas de perfilamiento en igualdad de condiciones que los datos brindados directamente; el uso excepcional, y no generalizado, de biometría y reconocimiento facial; la garantía de una revisión humana significativa de las decisiones automatizadas, y no un mero trámite formal; la igualdad de trato para quienes brindan menos datos, de modo que eso no derive en un servicio distinto o en la exclusión de servicios básicos, y el diseño de una autoridad de control con capacidades técnicas y recursos reales para hacer cumplir sus decisiones.

El panorama regional, entonces, no es lineal. Paraguay estrena una ley general donde antes había un vacío regulatorio, aunque su vigencia efectiva todavía está a dos años de distancia. Chile cuenta con una norma robusta cuya implementación quedó presa de un conflicto entre el Ejecutivo y el Senado para conformar su autoridad de control. Y en Argentina, mientras el Congreso discute varios proyectos que buscan elevar los estándares de protección, el propio gobierno impulsa, desde un ministerio pensado para reducir regulaciones, una iniciativa que, según las organizaciones que la analizaron, iría en sentido contrario.

Estos avances y retrocesos muestran que en la agenda de protección de datos persisten tensiones profundas. No se trata solo de una carrera por actualizar normas pensadas para una realidad tecnológica distinta , sino de una disputa sobre el sentido mismo de esa actualización: si sirve para fortalecer el control ciudadano sobre sus propios datos frente al Estado y las empresas, o si, por el contrario, se convierte en una oportunidad para flexibilizar controles en nombre de la desregulación. La resistencia de algunas de las nuevas gestiones de gobierno, en Chile y en Argentina, a sostener o elevar los estándares de protección de derechos es, quizás, el rasgo más constante de esta agenda cruzada.

Una agenda regional más consistente necesitaría, como mínimo, autoridades de control efectivamente independientes y dotadas de recursos, la equiparación entre los datos que las personas entregan y los que los sistemas infieren sobre ellas, y reglas claras para el uso de biometría y de decisiones automatizadas en ámbitos sensibles como la seguridad pública y el acceso a servicios. Sin esos pisos mínimos, cada nueva ley corre el riesgo de convertirse en una promesa aplazada, o en una actualización que, con el argumento de modernizar, termine cediendo terreno.

Escanear libros de manera destructiva: el costo de entrenar a la IA

En “Una soledad demasiado ruidosa”, de Bohumil Hrabal, Hanta ama los libros y, sin embargo, se dedica a triturarlos para convertirlos en reciclaje. En la Praga de los años 70, su oficio consiste en aplastarlos y compactarlos; un trabajo manual, lento, casi agónico que ejerce mientras intenta salvar en secreto algunos ejemplares raros de las políticas de censura del gobierno de turno. El protagonista, reflexiona: “los pensamientos verdaderos vienen de afuera y viajan con nosotros (…) en otras palabras, los inquisidores queman libros en vano”.

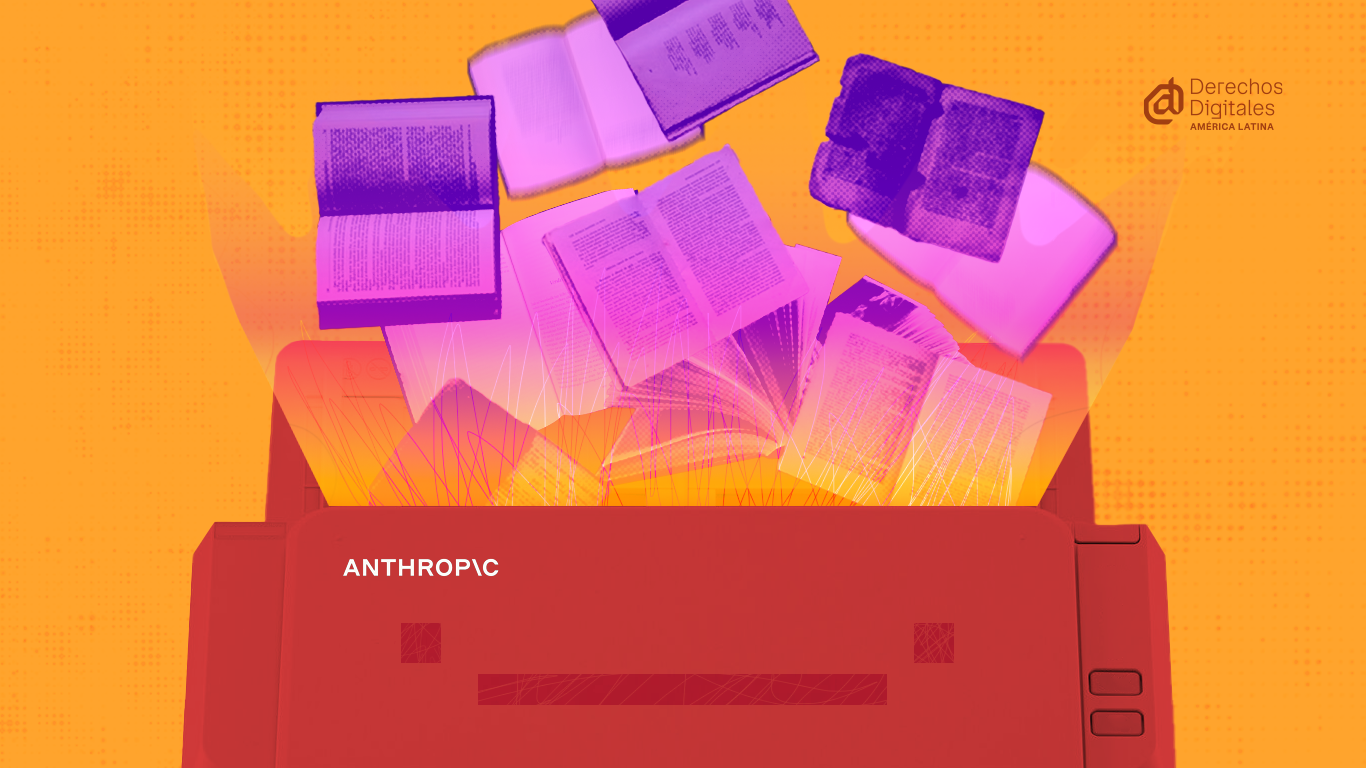
Décadas después, el Proyecto Panamá, una iniciativa de Anthropic, devuelve una inquietante actualidad a la imagen de destrucción del libro como objeto. Esta vez, de la mano de la industria tecnológica con el objetivo de extraer masivamente datos de calidad para asegurar el continuo refinamiento de su IA. La estrategia de la compañía consiste en la compra de libros físicos a distribuidoras y librerías de segunda mano que, una vez en su poder, son desmembrados con una cortadora hidráulica, escaneados en su contenido, y desechados como papel para reciclaje.

La estrategia de la destrucción

Este proyecto, que Anthropic quiso mantener en secreto, salió a la luz a comienzos de este año a raíz de un litigio iniciado en su contra por editoriales y personas escritoras por la violación del derecho de autor. El caso en cuestión puso en evidencia la descarga del contenido de librerías pirata, una práctica ilegal y por la cual la compañía compensará a quienes demandan con un acuerdo extrajudicial de 1.500 millones de dólares. Por otro lado, permitió conocer detalles del escaneo destructivo, que estaría amparado por la doctrina legal de la “primera venta”, vigente en Estados Unidos, que habilita a quien compra un libro a disponer de su copia como quiera, sin permiso del titular del derecho, incluso si eso implica destruirla.

El escaneo de libros no es una novedad, el problema actual reside en su carácter destructivo. Cuando atiende a un fin de preservación enfocado en asegurar el acceso al conocimiento, la información y la cultura para el bien público, se realiza bajo condiciones de manipulación y conservación meticulosa de la obra. La destrucción no es siempre necesaria y puede ser una medida aplicable a libros mal impresos o una forma de disposición final de catálogos sin vender cuyo coste de almacenamiento puede ser superior al de su venta, entre otros casos.

Pero Anthropic se inclinó, por una decisión de negocio, por un tipo de escaneo depredador, que implica cercenar libros para hacer más sencilla su digitalización en una industria acuciada por el acceso inmediato a nuevos datos para no detener el entrenamiento de los modelos de IA. Por ahora, los documentos del litigio no permiten precisar cuántos ejemplares han sido comprados, desmembrados y escaneados a la fecha, pero sugieren que la compañía proyectó adquirir en seis meses entre 500 mil y 2 millones de libros, incluidos los llamados raros e incunables —de la época de invención de la imprenta—.

Los libros como nueva frontera de la extracción de datos

Las inteligencias artificiales comerciales dedicadas al lenguaje, como Claude, ya digirieron la mayor parte de los contenidos generados por personas que circulan en línea, y necesitan más datos para sofisticar su funcionamiento.

A internet ya no pueden exprimirlo más. Hoy, más de un tercio de los contenidos que circulan en línea son generados por la IA, y su calidad inferior —comparada con la de los contenidos producidos por personas—, trae consigo un alto riesgo de colapso de la IA: resultados cada vez más incoherentes, homogéneos y sesgados.

La escasez de datos generados por personas es tal que otras compañías desarrolladoras de grandes modelos de lenguaje (LLM por sus siglas en inglés) han empleado salidas similares a las de Anthropic. Meta llegó a contemplar la compra de editoriales para disponer a su antojo de su catálogo. Amazon, de manera secreta, sigue la estrategia del escaneo destructivo. Open AI y Google se han inclinado, por ahora, a la digitalización de libros en el dominio público. Entre tanto, Elon Musk ha señalado que para el caso de Grok se abstendría de destruir libros raros, sin que sea del todo claro qué considera el magnate como tal.

Cuando los LLM colapsan se erosiona no solo la calidad de sus resultados, sino también el atractivo de tecnologías costosas que se disputan un mercado altamente competitivo. De ahí que los libros adquieran hoy relevancia como nueva frontera de la explotación intensiva de datos: ofrecen información comparativamente de mejor calidad frente a otros datos disponibles, como los sintéticos (creados por otras IA), pues su capacidad representativa es más fiel al mundo real y sus dinámicas.

Destruir libros puede ser legal pero ¿es ético?

Según la justicia norteamericana, el escaneo destructivo de Anthropic está conforme a la ley de ese país. Pero la destrucción masiva de libros por parte de un puñado de actores con un apetito intenso de datos, y con los recursos disponibles para satisfacerlo, supone problemas éticos, incluso de derechos humanos, que trascienden a esa consideración jurídica de interés para el derecho local.

Por un lado, la desaparición física de libros, incluidos los más raros e invaluables para la humanidad, no parece orientada precisamente a aumentar el acervo digital del conocimiento humano, facilitar su preservación, o beneficiar el interés público, que son derechos humanos. Está destinada, en cambio, a la construcción de una tecnología comercial capaz de poner en riesgo, a futuro, el trabajo creativo humano. De hecho, en el caso judicial en su contra trascendió que las valiosas versiones digitales de los libros raros e incunables escaneados por la compañía serían de uso exclusivo de esta.

Por otro lado, el rol de un actor comercialmente dominante es también el de contribuir al interés social como forma de retribución colectiva. Pero las prácticas de Anthropic parecen sacar provecho de un ecosistema del libro ya frágil y asimétrico, sin devolver nada o muy poco a cambio.

Las prácticas de la compañía, en particular su negativa a compensar debidamente a los titulares de derechos de autor —sin necesidad de recurrir a un litigio— por las obras, físicas o digitales, utilizadas sin licencia y con fines comerciales, forman parte del problema. De hecho, entre las 300.000 personas autoras que serán compensadas en virtud del acuerdo extrajudicial que la empresa deberá pagar por haber utilizado copias digitales pirateadas de sus libros, existe preocupación por la distribución de esa compensación: sostienen que las editoriales recibirán una proporción significativamente cuantiosa de los fondos, al punto de que algunas afirman que podrían terminar en una situación económica incluso peor que la que tenían al inicio del litigio.

En la estrategia de negocios tampoco parecen importar demasiado los sectores más debilitados de la cadena del libro. Según un correo que consta en el caso legal, un ejecutivo de Anthropic sugirió la necesidad de abordar a librerías de segunda mano, bibliotecas, incluyendo a librerías nuevas “crónicamente desfinanciadas”, para avanzar en la compra de sus catálogos, lo que pondría en riesgo, entre otros, a librerías pequeñas e independientes que en varios países ya se encuentran en vías de extinción.

Las preguntas pendientes

El Proyecto Panamá pone en evidencia una paradoja incómoda. Para enseñarle a escribir bien a una máquina, la industria de la IA está dispuesta a destruir un recurso incalculable para la humanidad: la creatividad humana expresada en los libros.

El problema de la destrucción de libros podrá tener el visto bueno de la justicia norteamericana según su derecho local, pero lo que está en juego trasciende cualquier lectura exclusivamente legal de una única jurisdicción, pues impacta por su escala a la humanidad y derechos que afectan el interés público. La pregunta no es solo si una compañía puede comprar un libro y destruirlo, sino qué ocurre cuando la producción cultural y el conocimiento acumulado durante siglos son tratados como una materia prima, útil en tanto que sirve para alimentar tecnologías con fines comerciales.

En “Una soledad demasiado ruidosa”, Hanta destruye libros por obligación mientras intenta rescatar de la censura aquello que considera valioso. La paradoja contemporánea es distinta y, quizá por eso, más difícil de advertir: aquí los libros no son destruidos para impedir que el conocimiento circule, sino para extraerlo, concentrarlo y convertirlo en insumo de una tecnología cuyo control está en manos de unos pocos actores. El libro sobrevive como dato para interés de actores poderosos, pero desaparece como objeto y patrimonio, como parte de una cadena cultural que incluye a quienes escriben, editan, imprimen, distribuyen, venden, conservan, coleccionan y leen.

Por eso, más que preguntarnos únicamente cuánto conocimiento puede extraerse de los libros para construir mejores modelos de IA, deberíamos preguntarnos qué formas de producción y circulación del conocimiento estamos dispuestas a sacrificar para asegurar el refinamiento de la IA.

La cultura no es una materia prima cualquiera: detrás de cada libro hay trabajo, memoria, creación, relaciones sociales e instituciones que hacen posible que el conocimiento se produzca y circule. Cuando ese ecosistema se debilita para satisfacer el apetito de datos de unos pocos actores tecnológicos, la destrucción material de los libros es apenas el síntoma visible de un problema mayor: la concentración del poder sobre el conocimiento y la cultura, y la transformación de aquello que durante siglos fue creado para ser leído, compartido y preservado en insumo digerible para la IA.

Los lentes con inteligencia artificial llegaron a América Latina: panóptico a cielo abierto

En octubre de 2023, Meta y Ray-Ban lanzaron una nueva generación de gafas inteligentes. Las mismas son anteojos normales que incorporan una pequeña cámara, micrófono y la capacidad de comunicarse con el teléfono celular. Estos dispositivos permiten tomar fotos, grabar videos, hacer llamadas, escuchar audio o pedir asistencia mediante comandos de voz. A diferencia de un teléfono inteligente, su apariencia es prácticamente indistinguible de la de unas gafas convencionales, lo que puede dificultar que las personas alrededor sepan cuándo están siendo grabadas y, por tanto, que puedan dar su consentimiento.

Su funcionamiento puede entenderse en tres pasos. Primero, los lentes capturan fotos o videos. Después, envían la información al teléfono a través de una aplicación vinculada (en caso de requerir el uso de IA, la información se reenvía a los servidores de la empresa). Finalmente, el resultado vuelve a la persona usuaria como una respuesta de audio, una acción en la aplicación o, en algunos modelos, un mensaje que aparece en el lente.

La IA es la capa que interpreta esa información, pues puede describir una imagen o responder una pregunta sobre lo que la cámara está mostrando. Por eso, no registra únicamente una foto o un video. También puede reunir el contexto de una situación, como lugares, objetos, conversaciones y personas presentes en el entorno. El alcance depende del modelo, de las funciones activadas y de la configuración elegida por cada persona. Si bien estas funciones pueden sonar atractivas y en muchos casos tendrán usos legítimos, la posibilidad de capturar y procesar ese contexto genera numerosos problemas en relación a la privacidad.

Esta tecnología ya no es una novedad lejana para América Latina ni un producto reservado para Estados Unidos o Europa. En agosto de 2026, los Ray-Ban Meta ya se venden oficialmente en al menos cinco países: México, el primer mercado latinoamericano en sumarse; Brasil, con la línea disponible desde 2025; Chile y Perú, que iniciaron la comercialización oficial a fines de junio de 2026; y Colombia, incorporada en agosto de este mismo año. Meta no es la única empresa con intenciones de fabricar y vender estos dispositivos. Google y Samsung preparan su entrada con lentes basados en Android Extended Reality y la inteligencia artificial de Gemini. Xiaomi, Alibaba y otras empresas chinas también desarrollan dispositivos similares. Se trata de una carrera entre empresas que ya controlan redes sociales, teléfonos, sistemas operativos, comercio electrónico y asistentes de IA.

Al igual que los teléfonos celulares, las gafas están diseñadas con el objetivo de conectarse a los servidores de las empresas de tecnología que las fabrican. Estas compañías ya compiten por quién recolecta datos sobre las personas que utilizan teléfonos celulares o acceden a redes sociales. Los nuevos lentes extienden aún más la capacidad de capturar información sobre las personas, incluso cuando el teléfono celular está guardado en el bolsillo.

El diseño vuelve imposible decir que no

Quien compra los lentes puede aceptar los términos y condiciones de la empresa, puede decidir si vincula el dispositivo a su teléfono y qué permisos activa. Pero esa decisión no alcanza a las demás personas cuya privacidad podría verse vulnerada al ser grabadas sin su consentimiento. Para que el consentimiento sea real, una persona necesita al menos tres cosas. Primero, saber que se está capturando información sobre ella, segundo entender para qué se utilizará y, tercero, tener posibilidad de negarse. Los anteojos con IA dificultan las tres.

Meta incorporó un LED blanco en la parte frontal de sus lentes como medida para advertir a quienes están alrededor cuando la cámara captura imágenes. Es una señal necesaria, pero no suficiente, ya que la luz puede pasar inadvertida en una conversación, en un lugar concurrido o para personas que ni siquiera saben que existen dispositivos capaces de grabar desde una montura aparentemente convencional —y tampoco tienen por qué saberlo—.

Aún así, ese pequeño indicador luminoso no explica de manera clara si está grabando video o tomando fotos, si se registra audio, si el contenido quedará almacenado en el teléfono, si será enviado a los servidores de una empresa o si se publicará en redes sociales. Las autoridades de protección de datos del G7 han advertido que, en estos dispositivos, obtener un consentimiento de las personas alrededor puede ser prácticamente imposible.

No se trata de sostener que toda grabación en un espacio público deba estar prohibida, ni de exigir que una persona pida autorización formal antes de cada foto. Se trata de no perder la capacidad de decidir qué parte de la propia vida se comparte, con quién y bajo qué condiciones. El uso de estos dispositivos sin regulaciones pone en riesgo la privacidad de las personas en el espacio público, privado o incluso íntimo.

Una nueva tecnología afecta la forma en la que nos comportamos como sociedad. Las gafas que podrían ser muy útiles para periodistas en coberturas, para turistas documentando viajes, ya se están utilizando para acosar e invadir la privacidad de las mujeres: grabándolas para luego subir ese contenido a redes sociales sin su consentimiento, como veremos más adelante.

Casos documentados

Estos lentes llegaron a los espacios donde se toman decisiones públicas. Funcionarias y funcionarios públicos en Chile, México y Argentina ya los utilizan, y comienzan a presentarse como un accesorio normal en espacios institucionales sin analizar los posibles riesgos de esta tecnología y la necesidad de regular su uso. Hace 13 años, las revelaciones de Snowden nos demostraron cómo empresas como Facebook (hoy Meta) o Google entregan la información de sus servicios en la nube a agencias de inteligencia de los Estados Unidos y sus aliados. Cabría preguntarse, ¿tendrán estas mismas agencias de inteligencia la capacidad de observar todo aquello que registran las gafas de millones de personas?

Si bien esto es muy probable, no tenemos certeza de que sea así. Lo que sí se sabe es que Meta ya ha compartido grabaciones de los videos a otras empresas. Una investigación del medio sueco Svenska Dagbladet reveló que personal de Sama, una empresa subcontratada en Kenia, revisaba y etiquetaba contenido captado por estos dispositivos inteligentes de Meta para entrenar los sistemas de IA de la plataforma.

Varias de las personas trabajadoras fueron entrevistadas de forma anónima y aseguraron haber visto imágenes extremadamente privadas: personas entrando o saliendo del baño, desnudas o manteniendo relaciones sexuales, así como grabaciones en las que aparecían accidentalmente datos financieros, como números de tarjetas bancarias. Uno de los testimonios describió unos lentes dejados sobre una mesa de noche mientras la esposa de quien los usaba se desvestía sin saber que estaba siendo grabada.

Ese caso revela una primera capa del problema: incluso quien compra los lentes, acepta los términos de Meta y decide usar la IA puede perder el control sobre lo que captura. Para quienes aparecen frente a la cámara, la situación es aún más desigual, no compraron los anteojos, no aceptaron los términos, ni decidieron enviar nada a los servidores de la empresa proveedora. Muchas veces ni siquiera saben que están siendo grabadas. Si quien usa los lentes puede perder el control sobre sus propios datos, la persona captada sin consentimiento parte sin ninguna capacidad de decisión.

Los casos más documentados muestran cómo estos dispositivos se han integrado a prácticas de acoso y exposición no consentida contra mujeres. En España, un hombre fue detenido por grabar 239 videos de mujeres sin consentimiento con este tipo de lentes para promocionar su curso sobre “técnicas de seducción” por el que cobraba € 3000. En uno de los videos intentó besar a una de las víctimas en dos ocasiones y tocarla sin su consentimiento, mientras seguía grabando. Luego el video fue subido a internet y ha tenido más de 700 mil visualizaciones. Un caso similar ocurrió en Bélgica, donde una investigación documentó casos de mujeres grabadas sin saberlo por hombres con Ray-Ban Meta durante interacciones no solicitadas en la calle, contenido vinculado otra vez a negocios de “coaching de seducción”.

Los cursos de seducción no son el único caso de violencia de género facilitada por estos dispositivos. En Escocia, un creador de contenido de TikTok fue investigado por utilizar gafas inteligentes para grabar en secreto a personas durante un viaje, entre ellas mujeres jóvenes que fueron sexualizadas en sus videos. En Corea del Sur, un hombre estuvo bajo investigación por grabar en secreto las citas que tuvo con cuatro mujeres distintas, para luego subir el contenido a redes sociales. Las grabaciones mostraban desde el primer encuentro en la estación de metro hasta la comida, el café y las caminatas juntos.

Otro caso ocurrió recientemente en Inglaterra, donde una menor de 17 años fue abordada y grabada con los lentes de Meta por un hombre que se le acercó en una estación de tren con intenciones de seducirla. Ella sospechó que podía estar siendo grabada por lo que realizó búsquedas en Tiktok y encontró la cuenta de la persona que la grabó con situaciones similares a las que ella vivió. Si bien ella no apareció en los videos de la cuenta, le aterroriza pensar cuándo será su turno. En ese mismo país, una mujer fue grabada en un centro comercial y el video circuló 40 mil veces antes de que ella se enterase. Cuando pidió que lo eliminaran, él la extorsionó pidiendo un pago para remover el contenido.

El mismo mecanismo —grabar sin avisar para luego exponer— se repite también contra otros grupos discriminados. En Delhi, una diseñadora gráfica trans fue filmada sin saberlo con estos mismos anteojos durante una protesta por los derechos de su comunidad. El video fue editado y difundido en redes sociales como contenido de burla y llegó a millones de reproducciones antes de que Instagram lo retirara, más de un mes después.

Activismo para limitar a las corporaciones

Si bien esta tecnología está siendo adoptada de forma muy rápida, también existen iniciativas encargadas de confrontarla y evidenciar sus riesgos.

El colectivo activista Everyone Hates Elon, con base en Londres, empezó una campaña en julio pasado para revelar los peligros de estos dispositivos. Instalaron un póster llamando a las gafas “el mayor avance en tecnología para pervertidos desde la gabardina”. Después llevaron un anuncio cerca de las oficinas de Meta en Londres donde aparecía la publicidad real de Kylie Jenner, figura oficial de los lentes, pero al cambiar el ángulo su rostro se transformaba en una calavera y el texto mutaba a “Meta: siempre estamos observando”. El tercer golpe de la campaña usó la imagen de Jeffrey Epstein con la frase “Lentes para gente que no entiende el consentimiento”.

En paralelo, el colectivo difundió un modelo de carta para que las personas ejercieran su derecho de oposición bajo el Reglamento General de Protección de Datos de la Unión Europea. La carta exigía a Meta que dejara de procesar sus datos personales a través de sus gafas, informara qué datos habían sido procesados, con qué finalidad y qué medidas tomaría frente a la objeción. Más de 9000 personas enviaron ese reclamo a la empresa durante las 24 horas de la campaña.

El resultado concreto fue que Instagram anunció que empezaría a bloquear cuentas que suben videos de acoso grabados con estos dispositivos. El activismo demuestra que la presión pública y regulatoria combinadas sí pueden lograr torcer alguna política de la empresa, aunque sea la más superficial de todas: moderar contenido ya publicado, en lugar de prevenir la grabación no consentida.

Desde un punto de vista técnico existen aplicaciones de software libre, como Nearby Glasses, que escanean señales Bluetooth y alerta cuando detecta lentes con IA cerca. Lamentablemente esta es una solución parcial, ya que no identifica de quién son las gafas, solo indica que podría haber un dispositivo compatible próximo. Además podrían existir falsos positivos, ya que se puede confundir con otros dispositivos del mismo fabricante.

La responsabilidad no es de quien camina por la calle

La tecnología transforma la forma en que una sociedad funciona. No era lo mismo salir a la calle o asistir a una fiesta antes de que los teléfonos con cámara estuvieran incorporados a nuestros entornos. El saber que nuestra actividad puede ser grabada hace que limitemos nuestra forma de actuar y de ser nosotros y nosotras mismas. En el futuro, salir a la calle será parecido a caminar por un panóptico distribuido, donde no tendremos la certeza de saber si estamos siendo o no grabados por desconocidos y en caso de serlo, no sabremos a dónde irán esas imágenes ni para qué se utilizarán.

Ese costo no se reparte de forma igual. Para mujeres, niñas, comunidad LGBTIQA+ y quienes ya enfrentan acoso o discriminación, la posibilidad de ser grabadas sin saberlo puede afectar su libertad de circular, participar en una protesta, conocer a alguien, trabajar o simplemente existir en el espacio público sin convertir la propia imagen en contenido ajeno.

La discusión no puede reducirse a que quien compra los lentes “aceptó los términos y condiciones”. La persona que queda frente a la cámara no eligió instalar el dispositivo, activar permisos ni formar parte de esa captura. Por eso, la respuesta no debería consistir en pedirle a cada transeúnte que detecte un LED, descargue una aplicación o aprenda a reconocer una montura. Tampoco basta con moderar el contenido cuando ya se difundió, ni perseguir únicamente a quienes lo utilizan con fines dañinos. La responsabilidad debe recaer principalmente en quienes diseñan y comercializan estas tecnologías. La tarea de regular y supervisar el funcionamiento de los lentes inteligentes es urgente.

Cuando expresarse pone en riesgo la residencia: libertad de expresión y giro migratorio en Argentina

Condicionar la permanencia de una persona en un país a lo que expresa supone una grave afectación de su libertad de expresión. En Argentina, ese es el problema que plantea la última modificación de la política migratoria, publicada por el Poder Ejecutivo en Julio de 2026.

La norma incorporó entre las causales para rechazar el ingreso al país, cancelar la residencia o expulsar a una persona extranjera, haber dirigido “mensajes de odio” contra Argentina o sus ciudadanos, o haber participado en actos de “ultraje” a los símbolos patrios. El Gobierno justificó la medida con una supuesta “ campaña de odio antiargentino” desplegada en redes sociales en el marco del mundial. 

Es importante destacar la paradoja de la medida analizada por Anfibia: frente a un supuesto discurso discriminatorio contra personas de nacionalidad argentina, la respuesta del gobierno recurre a una medida que institucionaliza la discriminación por nacionalidad. Una misma expresión puede tener así consecuencias radicalmente distintas según la nacionalidad de quien la pronuncia: para una persona argentina, ninguna; para una persona migrante, puede terminar comprometiendo su permanencia en el país. 

El decreto profundiza un proceso que ya venía avanzando. En mayo de 2025, el DNU 366/2025 modificó significativamente la Ley de Migraciones, ampliando las causales de inadmisión y expulsión y endureciendo otras dimensiones de la política migratoria. Estas medidas consolidan una ruptura deliberada con el enfoque de derechos humanos que había caracterizado a la política migratoria argentina, destacada internacionalmente por reconocer a la migración como un derecho humano y garantizar derechos fundamentales independientemente de la situación documental.

La investigadora argentina Ana Paula Penchaszadeh, experta en la temática, caracteriza este proceso como un “giro restrictivo migratorio radical” que excede el endurecimiento de las condiciones de ingreso y permanencia y alcanza al acceso a derechos fundamentales. Este giro es además profundamente aporofóbico al analizar otras decisiones del gobierno, en las que esta lógica alcanza niveles particularmente descarados.  Mientras la reforma habilitó el cobro de prestaciones de salud y de educación universitaria a personas extranjeras sin residencia permanente; se impulsó un régimen que permitía obtener la ciudadanía mediante una “inversión relevante”. Esto encontró, como corresponde en un sistema democrático, un freno en la Justicia.

Ningún giro de esta magnitud puede analizarse de manera aislada. El caso argentino se inscribe en una tendencia global de avance autoritario y acelerados retrocesos en derechos, que encuentra en la política antimigratoria uno de sus frentes más visibles. Estados Unidos es una referencia central de esta tendencia, atravesada por un nacionalismo exacerbado y por discursos que, apoyados en desinformación, presentan a las personas migrantes como una amenaza. A ese declive discursivo ha seguido la revocación de visas y de residencia legal, por expresiones vertidas en redes sociales y protestas públicas, e incorporando la revisión de perfiles digitales como parte del trámite migratorio. A la par de la misoginia, el racismo y el nacionalismo constituyen puntos de convergencia entre estos proyectos políticos antiderechos; cuya alineación se expresa en la adopción de políticas similares de exclusión y restricción de derechos, así como en la expansión de mecanismos de control y el uso de tecnologías de vigilancia. 

¿Restricciones ilegales a la expresión?

El problema está también en la amplitud de las categorías que introduce el decreto. No queda claro qué expresiones pueden llegar a ser consideradas un “mensaje de odio” o un “ultraje”, ni bajo qué criterios se determinará que una persona incurrió en alguna de estas conductas.

El propio decreto parece anticiparse a la objeción, agregando en las modificaciones a la Ley de Migraciones que «en ningún caso» se encuadran la nueva causal las expresiones de disenso ideológico o de crítica política, académica o ciudadana que constituyan un ejercicio legítimo de derechos constitucionales, a fin de mantener constitucionalidad. Pero esa salvedad no resuelve el problema: no tiene precisión alguna, no define qué es un “legítimo ejercicio” de derechos constitucionales ni da criterios para distinguirlo de un mensaje de odio, y termina dejando esa determinación no a un tribunal, sino a la autoridad migratoria.

Esta falta de precisión resulta particularmente relevante a la luz de los estándares que rigen las restricciones de libertad de expresión. Mientras que la libertad de opinión es absoluta, el derecho internacional de los derechos humanos reconoce que la libertad de expresión pueda estar sujeta a restricciones para perseguir fines legítimos, siempre y cuando estas sean legales, necesarias y proporcionales. Estas restricciones además solo pueden imponerse dentro del marco de los principios democráticos básicos y deben estar acompañadas de garantías de transparencia, supervisión y acceso a la justicia.

En ese punto, es importante advertir que no toda expresión ofensiva o estigmatizante constituye discurso de odio susceptible de ser prohibido. El sistema interamericano ha sido claro al vincular la ilegalidad con la incitación a la violencia contra una persona o grupos de personas en razón de características protegidas. Es decir, lo que la Convención habilita a prohibir es la apología del odio que constituya incitación a la violencia contra personas o grupos por características protegidas, no la ofensa a un Estado ni a sus emblemas. 

Estas preocupaciones sustentan una reciente acción judicial contra el decreto. Los diputados Mónica Frade y Maximiliano Ferraro presentaron un amparo dirigido específicamente contra el nuevo inciso y solicitaron suspender su aplicación. En la presentación advierten sobre la amplitud e imprecisión de las causales y sus efectos sobre la libertad de expresión, la legalidad, la igualdad, el debido proceso y la reunificación familiar. Cuestionan además la vía utilizada: sostienen que  el Congreso se encontraba en funcionamiento y que no existían circunstancias excepcionales que justificaran modificar una ley mediante un decreto de necesidad y urgencia, como exige la Constitución. 

Más allá de esta acción, en términos procedimentales; el DNU debería de ser sujeto a revisión del Congreso. La ley 26.122 establece el procedimiento que debe seguir el Congreso para revisar los DNU: la Comisión Bicameral debe expedirse sobre su validez o invalidez. Por tanto, Para que pierda vigencia por esta vía, debe ser rechazada por ambas Cámaras. Mientras eso no ocurra, continúa vigente. 

El factor de la vigilancia 

El contexto en el que surge el decreto agrega otra dimensión al problema. La supuesta campaña de “odio antiargentino” se manifestó principalmente en redes sociales. Si determinadas expresiones realizadas en estos espacios pueden tener consecuencias en el estatus migratorio, importa también considerar cómo podrían ser identificadas por el Estado y qué herramientas existen para monitorear este tipo de contenidos.

Si bien el decreto no crea un mecanismo de vigilancia digital ni menciona el ciberpatrullaje, no necesita hacerlo, pues Argentina ya viene ampliando sus capacidades de vigilancia mediante el monitoreo de redes sociales y fuentes abiertas. En 2024, la Resolución 428 legitimó el ciberpatrullaje, incluyendo la búsqueda y explotación de información en fuentes digitales abiertas y utilización de la inteligencia artificial. Un año después, el Estatuto de la Policía Federal Argentina habilitó tareas de prevención del delito, sin autorización judicial, en “espacios públicos digitales”, incluidas redes sociales, webs y fuentes abiertas.

La existencia de estas capacidades estatales profundiza los riesgos que ya plantea la vaguedad de las nuevas causales migratorias. El ciberpatrullaje no se limita necesariamente a observar publicaciones aisladas: puede involucrar la recopilación y el análisis sistemático de información disponible en línea, el perfilamiento de personas y grupos y la inferencia de información sobre sus vínculos, comportamientos o posiciones. Cuando la consecuencia posible es la expulsión del país, la pregunta sobre quién será observada, qué información será recopilada y con qué criterios se interpretarán sus expresiones adquiere una gravedad particular.

Derechos Digitales ha documentado la expansión regional del ciberpatrullaje así como sus efectos sobre privacidad y libertad de expresión. La vigilancia estatal, puede generar autocensura y un efecto inhibitorio sobre discursos críticos, incómodos o minoritarios que se encuentran protegidos. A ello se suma la posibilidad de recopilar y sistematizar no sólo publicaciones, sino también información personal, datos inferidos y vínculos con familiares, amistades u otras personas. 

Las alertas no son nuevas en Argentina. Ya en 2020, la CIDH y su Relatoría Especial para la Libertad de Expresión advirtieron que el ciberpatrullaje desplegado en Argentina y Colombia podía afectar libertades fundamentales. Posteriormente, la RELE señaló que estas prácticas pueden desarrollarse a partir de “criterios subjetivos en vez de parámetros objetivos, legítimos y transparentes”, y advirtió sobre los efectos del perfilamiento en línea sobre la libertad de expresión, la protesta social y la libertad de prensa. La advertencia resulta particularmente relevante frente a un decreto que deja sin definir con suficiente precisión qué expresiones serán consideradas “mensajes de odio” o “ultraje” y que tiene como consecuencia la permanencia, o no, en el país.

Mucho más que la expulsión

El alcance de una medida como esta no puede medirse únicamente por el número de personas que eventualmente sean o puedan ser expulsadas. Hay también una dimensión de “punitivismo simbólico”: la sanción no opera únicamente cuando efectivamente se aplica, sino a través del mensaje político que produce sobre quién puede permanecer en el país y bajo qué condiciones.

Sería un error, además, entender esta discusión como un asunto que concierne únicamente a las personas migrantes. La afectación de sus derechos es grave por sí misma y exige una respuesta de las instituciones encargadas de garantizarlos: de la Justicia, ante la que el decreto ya ha sido cuestionado, y del Congreso, que tiene la responsabilidad de ejercer el control que le corresponde. Pero también requiere una respuesta social más amplia.

Los procesos de erosión democrática no necesariamente restringen los derechos de toda la población al mismo tiempo. Pueden avanzar de manera segmentada, concentrando primero mayores niveles de control, vigilancia y discrecionalidad sobre determinados grupos. Por eso, defender la libertad de expresión y los derechos de las personas migrantes no es una causa que atañe únicamente a quienes migraron. Es una defensa de los límites que una democracia debe imponer al poder estatal, independientemente de sobre quién se ejerza. Los resguardos institucionales, en manos del Congreso y el Poder Judicial, son allí las piedras de tope al exceso en uno de los poderes del Estado.

Y, sobre todo, la defensa de los derechos de las personas migrantes debe involucrar a toda la sociedad. En un mundo cada vez más desigual, y frente a políticas que profundizan esas brechas, defender colectivamente los derechos es más necesario que nunca.

La caja negra de la vida: biología generativa, extractivismo digital y biocolonialismo

La trayectoria de resistencias de comunidades, movimientos ambientalistas y colectivos de activismo digital logró, en los últimos años, instalar en la agenda pública la discusión sobre los impactos socioambientales de las tecnologías emergentes. Hoy se habla, con cierta frecuencia y sustento técnico, sobre la huella hídrica alarmante y el consumo energético desmedido de los centros de datos que alimentan la infraestructura global de la inteligencia artificial (IA). Sin embargo, existe un elemento menos visible, pero igualmente peligroso para la biodiversidad y los territorios, que viene pasando desapercibido: el acelerado ingreso de las Big Tech en los laboratorios para avanzar en la integración de la IA con la biología sintética, dando lugar a la “biología generativa”, también conocida como GenBio. A través de una impresora o sintetizadora de ADN que funciona con IA, esta industria puede construir ADN desde cero y construir secuencias genéticas totalmente nuevas.

Frente a esta confluencia de la IA con la biología, surge de inmediato la interrogante: ¿por qué este fenómeno merece un análisis y seguimiento, e incluso enciende ciertas alertas? A primera vista, podría argumentarse que los laboratorios de investigación biológica históricamente estuvieron integrados con los avances tecnológicos. No obstante, el problema medular del actual escenario radica en la “caja negra” de los modelos algorítmicos y en los conocidos intereses corporativos de las gigantes tecnológicas. La historia reciente nos demuestra que sus motivaciones difícilmente están enfocadas en el bienestar general de la población, el bien común o el respeto de los derechos de las comunidades y la naturaleza.

La biología generativa se presenta ante la opinión pública rodeada de una narrativa de “progreso” que promete avances científicos revolucionarios, como la erradicación de las enfermedades. Sin embargo, como muestran diversos estudios de investigación crítica, a los que nos referiremos a lo largo de este texto, en la práctica podría profundizar las desigualdades sociales existentes, multiplicar los riesgos ecológicos y reforzar la ya significativa concentración del poder corporativo.

La biología generativa y su desarrollo actual

“La caja negra de la biotecnología”, desarrollado en conjunto por Grupo ETC, African Centre for Biodiversity y Third Worl Network, es un estudio de referencia en este campo. Según explican, la biología generativa consiste en la aplicación directa de herramientas de IA generativa al diseño biológico funcional. A diferencia de las técnicas biotecnológicas tradicionales, estos sistemas no se limitan a analizar o clasificar datos existentes, sino que están capacitados para crear proteínas, editar genomas y generar secuencias completamente inéditas de ADN y ARN. Para lograrlo, los modelos procesan volúmenes gigantescos de datos genéticos, generan estructuras biomoleculares jamás observadas en la naturaleza y simulan la conducta de organismos en experimentos virtuales de alta velocidad.

Este campo se sostiene sobre la infraestructura de modelos fundacionales de gran escala como AlphaFold, desarrollado por Google y DeepMind, ESMFold de Meta o el más reciente Evo2, apoyados a su vez en la capacidad de cómputo masivo de corporaciones como NVIDIA, Amazon y Microsoft. Se trata de modelos de IA que aprenden el “lenguaje de la vida” y pueden generar predicciones sobre el comportamiento de proteínas y aminoácidos, entre otros. Así se describe en “¿Saqueo biológico a través de la IA? La siguiente frontera de la biopiratería”, un estudio de caso actualizado que forma parte de una colaboración de investigación entre el Grupo ETC e IT for Change, con apoyo del Center for Global Digital Justice. Aunque su mercado primario actual es la industria farmacéutica, la disciplina se está expandiendo con rapidez hacia la agricultura, la energía y la ciencia de materiales. La magnitud de esta convergencia fue sintetizada por la propia industria a través de Mustafa Suleyman, consejero delegado de Microsoft AI y cofundador de DeepMind: “Ahora se están traspasando los límites. Nos acercamos a un punto de inflexión con la llegada de estas tecnologías de orden superior, las más profundas de la historia. La próxima ola tecnológica se basa principalmente en dos tecnologías de propósito general capaces de operar tanto a los niveles más grandiosos como a los más granulares: la inteligencia artificial y la biología sintética”.

En este escenario de transformación acelerada, el desarrollo de AlphaFold de Google representa el “momento ChatGPT” de la biología generativa. Tras haber entrenado un modelo supuestamente capaz de predecir la estructura de las biomoléculas básicas de la vida, las corporaciones tratan ahora la predicción como un hecho consumado y afirman que pueden generar de forma fiable proteínas, ADN y ARN para la ingeniería genética mediante biodiseño asistido por algoritmos. De esta manera, la biología generativa se viene consolidando como una industria autónoma en un tiempo récord.

Se trata de un ecosistema comercial que prácticamente no existía hace apenas tres años y que hoy ya cuenta con casi un centenar de empresas activas dedicadas al diseño de proteínas mediante la IA. Las grandes multinacionales farmacéuticas, como Pfizer, Bayer, Roche y Merck, ya establecieron alianzas estratégicas con estas emergentes de GenBio, proyectando un mercado global que podría alcanzar 50.000 millones de dólares para el 2035. Para las Big Tech, este sector representa un mercado virtualmente infinito por su insaciable demanda de procesamiento de datos, potencia de cómputo y servicios en la nube.

Riesgos de estos nuevos experimentos

Detrás del entusiasmo de las corporaciones, la expansión desregulada de la biología generativa conlleva graves peligros éticos, sociales y ambientales que impactan directamente en el Sur Global. En primer lugar, debido a que estos modelos necesitan nutrirse de gigantescas cantidades de datos biológicos para operar, presenciamos una renovada ola de biopiratería donde empresas del Norte Global recolectan y digitalizan la biodiversidad presente en nuestros territorios. Este proceso configura un biocolonialismo digital mediante el cual el patrimonio genético de los ecosistemas es privatizado y procesado sin consulta previa, consentimiento ni participación en los beneficios para las comunidades que habitan esas tierras.

A este despojo se suma la pesada huella ecológica que exige el mantenimiento de esta industria. La demanda de procesadores de alto rendimiento, energía eléctrica y agua dulce para refrigerar los servidores necesarios en el entrenamiento de estos modelos es altísima, conectando de forma directa a la biología generativa con la profundización de la crisis climática y el extractivismo de bienes comunes en nuestras regiones. Paralelamente, se incrementa el riesgo del uso dual de la tecnología y su aplicación en la industria bélica, donde la GenBio podría ser utilizada para diseñar toxinas o patógenos sintéticos en el marco de programas de defensa militar financiados por grandes potencias.

Para ponderar la gravedad de estos peligros resulta importante volver sobre la metáfora de la “caja negra”. Como explica el informe “When chatbots breed new plant varieties” de Save Our Seeds (SOS), este concepto describe el modo intrínsecamente oscuro en que un sistema de IA autogenera su propio modelo durante la fase de entrenamiento. Debido al incalculable número de operaciones matemáticas simultáneas, el razonamiento del algoritmo se vuelve casi indescifrable para la interpretación de la mente humana, incluso para el personal técnico experto que diseñó el código. Por ende, cuando una IA generativa produce una secuencia genética o hace una predicción biológica, es imposible rastrear el motivo o la lógica exacta detrás de ese resultado.La combinación entre opacidad algorítmica, las famosas “alucinaciones” de la IA y errores en las bases de datos de origen configuran un riesgo latente: el diseño no intencionado de cultivos u organismos con rasgos imprevistos que terminen siendo liberados al medio ambiente sin evaluaciones de impacto.

Según las investigaciones de ETC, esta opacidad estructural plantea al menos tres implicaciones críticas para la gobernanza ambiental y social. En primer lugar, genera un gran problema de bioseguridad, ya que si el sistema que diseña una modificación genética no puede explicar por qué seleccionó determinada secuencia o de qué material de origen la extrajo, resulta técnicamente imposible realizar un análisis independiente de bioseguridad antes de autorizar su presencia en los ecosistemas. En segundo lugar, quiebra los esquemas de acceso y distribución equitativa de beneficios. Si el desarrollador no revela las fuentes biológicas digitales utilizadas por el modelo, las comunidades y los países poseedores de los recursos genéticos no pueden ejercer sus derechos soberanos o recibir la compensación justa que establecen los tratados internacionales. Por último, la caja negra destruye los mecanismos de responsabilidad y reparación legal, ya que al tratarse de decisiones generadas de forma automatizada por un software probabilístico, las garantías de trazabilidad y control humano se diluyen, dejando a la sociedad desprotegida frente a daños ambientales o sanitarios imprevistos.

Por una naturaleza al resguardo de los pueblos

Frente a la pretensión corporativa de privatizar y encapsular la información básica de la vida mediante algoritmos, desde Derechos Digitales venimos planteando que la sociedad civil del Sur Global tiene el reto de articular una respuesta firme, basada en la protección de los derechos humanos, la justicia ecológica y la soberanía sobre nuestros datos y bienes comunes.

Para lograrlo, resulta indispensable demandar la creación de un marco regulatorio internacional y regional robusto que permita auditar, monitorear y gobernar democráticamente las aplicaciones de la biología generativa. La normativa debe ir acompañada del fortalecimiento urgente de las políticas de privacidad y gobernanza de datos para resguardar los conocimientos ancestrales, los saberes populares y la información genética de los territorios frente a la apropiación corporativa.

Asimismo, nuestros Estados deben mejorar de manera soberana sus capacidades técnicas para evaluar científicamente la biología sintética, evitando asumir los costos ecológicos y sociales de los fallos de una tecnología impuesta desde afuera. El principio de precaución, la justicia ambiental y la justicia de datos pueden guiar un horizonte ético deseable para impedir que la vida misma sea encapsulada por los intereses de las Big Tech.

GrapheneOS: un sistema diseñado con foco en la privacidad y la seguridad

El auge de las ultraderechas en nuestra región no solo trae consigo la preocupación por la pérdida de derechos sociales o la profundización del modelo económico neoliberal. Es un fenómeno que también trae aparejada la imposición de agendas de seguridad pública por medio de la introducción de más vigilancia en distintos niveles. Hoy, con más razón, resulta imperativo preguntarse ¿qué medidas de seguridad estamos tomando en el ámbito digital?

Tal como venimos abordando en anteriores columnas, cada vez es más frecuente, por diversos motivos, la incautación temporal o permanente de los dispositivos móviles, cuyas intrusiones no siempre tienen un fin relacionado con lo investigado o se hacen fuera del marco legal.

A comienzos de julio, el centro de investigación CitizenLab reveló el resultado de un informe sobre el hackeo del teléfono de Stelios Kouloglou, miembro del parlamento europeo, efectuado a través del software Pegasus. Si bien la investigación se llevó a cabo durante 2026, los hechos se remontan a los años 2022 y 2023. Kouloglou era miembro del comité PEGA que durante ese período tuvo como parte de sus tareas investigar el uso de aplicaciones maliciosas en territorio europeo, incluyendo Pegasus. Mediante análisis forense de su iPhone, CitizenLab confirmó que el dispositivo fue infectado dos veces: el 21 de octubre de 2022 y los días 6 y 7 de marzo de 2023, coincidiendo con momentos clave de la actividad de la comisión como audiencias, visitas a países y la redacción de su informe final.

América Latina no escapa al contexto global

CitizenLab y R3D llevan varios años haciendo seguimiento del espionaje efectuado a través de Pegasus. El año pasado, R3D reportó que el uso de este software sirvió para espiar a más de 450 personas durante 2019 en México. Por su parte, Amnistía Internacional en 2022 verificó el uso de Pegasus para vigilar a periodistas en El Salvador. Asimismo, en 2024 el presidente de Colombia Gustavo Petro denunció la adquisición del software espía por parte de la Dirección de Inteligencia de la Policía en 2021.

Al tratarse de herramientas costosas, estos fueron algunos de los casos más conocidos, pero también existen otras formas de vigilancia e intrusión, como los programas de análisis forense, que mediante acceso físico al dispositivo logran desbloquearlo y extraer su información. A diferencia de Pegasus, ese uso tiende a ser público y reconocido, pese a su nivel de intrusión. Además, dio pie a otros abusos. Por ejemplo, en Chile, a partir de una investigación sobre la ex alcaldesa de Santiago Irací Hassler, el análisis del dispositivo llevó a la apertura de una nueva investigación sobre posible tráfico de influencias, en que se decretó la confiscación de la computadora y el teléfono de la Diputada Karol Cariola. El caso tuvo un alto grado de connotación debido a que la diligencia se realizó a horas del nacimiento de su hijo. Durante el proceso se “filtraron” una serie de conversaciones que nada tenían que ver con delitos, sino que parecían tener como objetivo denostar la figura de ambas políticas.

En general, los Estados cuentan con herramientas para realizar procedimientos de extracción de información desde teléfonos y computadoras, por lo que es fácil encontrar referencias a este tipo de métodos, con mayor o menor connotación pública, y aún sin regulación legal expresa. La vigilancia digital en América Latina existió y seguirá existiendo, dentro o fuera de la ley.

¿Qué hacer ante este escenario? La importancia del sistema operativo

Existen una serie de mecanismos legales para proteger nuestra privacidad digital frente a este escenario de riesgo. Y también unas cuantas medidas prácticas que nos pueden ayudar a reducir la exposición cuando sufrimos ataques digitales. En anteriores columnas ya mencionamos mecanismos de mitigación ante la intrusión de dispositivos a través de buenas prácticas de seguridad en el uso de cualquier dispositivo así como el manejo seguro de mensajería. Esta vez queremos ir un paso más allá.

Todos los dispositivos móviles poseen un sistema base que los hace funcionar: “sistema operativo”. Los dos principales son Android e iOS. En iOS, al tratarse de una sola empresa –Apple– proveedora tanto del teléfono como del sistema, lo único que varía es la versión. En el caso de Android es distinto: cada marca de teléfono crea su propia versión a partir de Android Open Source Project (AOSP), con configuraciones particulares según el modelo.

El sistema operativo es unan pieza clave para la seguridad digital, pues sostiene el funcionamiento de las aplicaciones y decide qué tanto acceso pueden tenar a la cámara, el micrófono o los sensores del equipo. Existe una distribución de Android diseñada con foco en la privacidad y la seguridad: GrapheneOS. Se trata de un proyecto que nació en 2014 y se erigió como una de las alternativas más seguras para dispositivos móviles.

Algunas de sus principales características por defecto son:

– No permite el acceso al contenido del dispositivo por conexión USB una vez que el equipo está bloqueado, impidiendo la extracción forense por cable.

– Limita los intentos de ingresar el PIN o contraseña de acceso, haciendo casi imposible un ataque de fuerza bruta.

– Se reinicia automáticamente tras un tiempo definido, quedando cifrado y bloqueando el acceso a las llaves que normalmente quedan en memoria tras desbloquear el equipo.

– Usa perfiles separados para distintas cuentas. Cada aplicación corre aislada evitando que una infecte a otra.

– No viene desde la instalación con servicios de Google, como suele ocurrir con distribuciones Android, aunque pueden instalarse si la persona usuaria lo desea.

A pesar de ser más seguro, un límite importante de GrapheneOS es que solo funciona en dispositivos Google Pixel. La elección de Pixel no es casualidad, pues estos equipos permiten desbloquear y volver a bloquear los permisos para instalar un sistema nuevo, algo que la mayoría de otros dispositivos no ofrece. En otras marcas, una vez desbloqueado el equipo queda así de forma permanente, abriendo la puerta a futuros ataques que reinstalen el sistema.

Los teléfonos Pixel tienen además un pequeño chip especial llamado Titan M2, que funciona como una especie de caja fuerte separada del resto del teléfono. Su trabajo es guardar las claves secretas del aparato y revisar que nadie haya manipulado el sistema. Cada vez que enciendes el teléfono, este chip comprueba que el sistema operativo sea el original y no haya sido modificado por alguien más. GrapheneOS, además, agrega su propia firma de seguridad a todo lo que instala, aprovechando esa misma revisión.

Como dijimos, pese a estas ventajas, GrapheneOS tiene límites importantes: el alto costo de un equipo nuevo, la necesidad de alguien con conocimientos técnicos para instalar el sistema operativo, y los posibles fallos de algunas aplicaciones –como las bancarias– donde los perfiles aislados les bloquean el acceso a ciertos recursos.

Avanzando hacia alternativas más seguras

Desde Derechos Digitales creemos que es fundamental continuar con los esfuerzos para que las regulaciones de nuestra región nos permitan ejercer los derechos fundamentales, incluyendo nuestra privacidad de manera efectiva, en especial frente a la amenaza de vigilancia y explotación de nuestros datos.

Mientras la agenda de la ultraderecha avanza, tenemos algunas herramientas disponibles como GrapheneOS. Un sistema operativo de estas características resulta una opción recomendable para perfiles de alto riesgo que, dado su quehacer, necesiten contar con un dispositivo que les entregue confianza en que la información contenida dentro del mismo posee salvaguardas suficientes ante ataques o intentos de intrusión.

Conectividad en emergencias: Chile, Venezuela y Brasil, y las lecciones que dejan

El acceso a internet en contextos de emergencia es vital. Sin conectividad, el acceso a información en tiempo real, el monitoreo y seguimiento de la emergencia, la identificación de víctimas y personas afectadas, la localización y el acceso a ayudas se ve seriamente limitado, sin mencionar lo esencial que la comunicación directa e inmediata se torna para el alivio de familiares, la articulación de grupos y redes locales de apoyo, entre otros.

Sin conectividad, además, se ven reducidas las fuentes de producción de datos que contribuyen a contrarrestar la desinformación que, en estos escenarios, entorpecen de manera grave las acciones enfocadas en salvar vidas. Y si bien es cierto que la mayoría de los desastres naturales son impredecibles, y el cambio climático está aumentando la frecuencia con la que ocurren, también lo es que la falta de preparación ante una posible emergencia puede intensificar su capacidad catastrófica.

Como veremos ahora, la experiencia de estos tres países parece sugerir que, cuando se piensa en los planes de emergencia para la resiliencia de la conectividad, éstos o bien enfocan la responsabilidad del lado de las personas usuarias, o bien se improvisan de manera que pueden poner en serio riesgo a los actores que hacen posible la conectividad en nuestros países.

Entonces ¿qué tipo de resiliencia en conectividad está construyendo la región, y para quién? Y más allá del estado de redes, antenas y cables submarinos, ¿qué elementos deberían ser parte de los planes de resiliencia de la conectividad, considerando su centralidad en la vida cotidiana antes, durante y después de una emergencia, y la gravedad de los desastres que se avecinan?

Chile: el plan es pedirle a los usuarios que no colapsen la red

Chile fue afectado recientemente por un fenómeno climático que aumentó dramáticamente los niveles de lluvias normales a la fecha, al punto de producir inundaciones y tormentas eléctricas que han dejado un saldo de al menos 13 personas fallecidas y 23 mil viviendas afectadas.

Frente a tal situación el Ministerio de Telecomunicaciones chileno presentó el Plan Nacional de Conectividad en Emergencias. El Plan Nacional contempla diez acciones de coordinación entre los proveedores del servicio de internet (PSI) a nivel nacional y las autoridades de emergencias y telecomunicaciones. Entre las acciones posibles de contingencia, prevé la activación gratuita de roaming de todos los grandes PSI para conectar a usuarios sin acceso a internet móvil.

Parte integral de ese plan es el llamado del gobierno a las personas usuarias de internet a hacer un  “uso responsable” de la red durante emergencias. Para ellos, recomienda “evitar la transmisión de videos, descargas de archivos pesados y el uso intensivo de redes sociales, con el fin de no saturar las redes”. El plan recomienda de hecho priorizar “mensajes de texto, aplicaciones de mensajería y llamadas breves solo en caso necesario [y evitar] el uso intensivo de redes sociales para evitar su saturación”.

Se trata en principio de un pedido excesivo. El consumo y la transmisión de información y contenidos, inclusive en redes sociales, mantiene informada o actualizada a la ciudadanía, y en más de una ocasión estos han sido los únicos medios por los que se informan las personas. Más aún, ante emergencias –como la que experimentamos en materia de salud pública durante el COVID-19-, la dependencia y el consumo de servicios en línea aumenta precisamente para dar continuidad a las actividades de la vida cotidiana, como el acceso al trabajo, la salud, la educación, y otros servicios privados o públicos. Finalmente, es un canal efectivo en comunicar urgencias que ameritan la acción de las autoridades.

Que el Plan Nacional dependa del “uso responsable” de internet, puede amplificar la vulnerabilidad de las personas usuarias de los servicios de telecomunicaciones y dar paso a medidas más extremas, como la suspensión temporal de la neutralidad de la red (regulada en Chile desde 2011) para priorizar el acceso a ciertos sitios web y contenidos sobre otros que “saturan la red”. Esta posibilidad ya fue discutida en Colombia durante la pandemia, una hipótesis, ante el temor de un posible apagón de internet provocado por el aumento de la demanda sobre la red durante las cuarentenas.

Venezuela: la improvisación es el único plan

Si en Chile el desafío es cómo pedirle a la ciudadanía que modere su uso de internet, en Venezuela el problema es distinto, pero igual de urgente: ¿qué pasa cuando el propio ecosistema de conectividad no tiene capacidad de recuperarse por sí mismo?

A propósito del reciente doble sismo, la mermada capacidad del ecosistema de conectividad local, por años desfinanciado y debilitado, se vio afectado a tal punto que, a un mes después del desastre natural, la red en el país solo opera al 50% de su capacidad real.

En este escenario, y ante las debilidades del ecosistema local de conectividad para restablecer el acceso a internet de manera inmediata después del terremoto, actores como Starlink han cobrado centralidad al facilitar conectividad satelital en Venezuela. La sociedad civil organizó puntos de conectividad en la zona gracias a la tecnología satelital de Starlink. De hecho, la empresa de Elon Musk ofreció, para antiguos y nuevos clientes, acceso gratuito a internet para facilitar las labores de rescate y atención de la emergencia.

Esta medida, que ofrece un alivio temporal en un contexto de crisis donde la conectividad es esencial, contrasta con la ausencia de políticas públicas para robustecer la infraestructura de internet y fortalecer  las capacidades operativas y tecnológicas de los PSI, de modo que puedan restablecer la conectividad en el país.

Sin políticas para abordar emergencias de este tipo, se corre el riesgo de que, a largo plazo, las contingencias terminen por consolidar el rol dominante en el mercado de internet de grandes empresas como Starlink, que cuentan con una ventaja competitiva en la provisión de conectividad satelital que, por sus condiciones técnicas, es inmune a una gran variedad de desastres naturales, incluidos huracanes e inundaciones.

Brasil: sin un plan robusto, se fortalecen los actores más grandes

Mientras en Venezuela el riesgo es la dependencia de actores privados poco transparentes ante la debilidad estatal, en Brasil la emergencia expuso otra cara del mismo problema: qué pasa con los proveedores más pequeños, aquellos que no tienen la escala de Starlink ni el respaldo de una gran operadora, pero que resultan indispensables para conectar a las personas.

En mayo de 2024, las inundaciones en el estado Río Grande do Sul, Brasil, habían afectado gravemente a pequeños proveedores de servicios de internet que entregan al menos el 92.4% de banda ancha en municipios con menos de 50 mil habitantes. Las inundaciones afectaron su infraestructura crítica, incluyendo antenas y torres de telecomunicación, dejando al menos 12 ciudades de ese estado completamente incomunicadas. Fue tal el impacto del desastre natural sobre la infraestructura de conectividad, que grandes operadores como Claro, TIM y VIVO, habilitaron el servicio de roaming para que personas usuarias de otras empresas pudiesen conectarse a alguna de esas tres redes de manera gratuita.

El caso de Brasil plantea la pregunta sobre cómo asegurar la sostenibilidad y resiliencia de pequeños actores que forman parte del ecosistema de conectividad, y que son esenciales para cerrar la brecha digital en la ruralidad.

En el marco de las inundaciones, de hecho, la asociación InternetSul, que agrupa a pequeños PSI de Brasil, lanzó una campaña de recaudación de fondos para apoyar económicamente a proveedores del servicios de internet afectados y amenazados por pérdidas económicas que los exponían a su posible desaparición del ecosistema de conectividad local.

Si bien en Brasil, como en muchos otros países de la región, existe un Fondo Universal de Telecomunicaciones destinado a beneficiar a los PSIs en contextos de contingencias, las condiciones burocráticas de acceso a dichos recursos resultan más fácilmente sorteables por las grandes PSI, algo que los pequeños proveedores acusaron en el contexto de emergencia como una “barrera competitiva”.

Al tiempo que los pequeños PSI pedían donaciones vía PIX, Starlink también emergió como un actor central en la discusión sobre la conectividad en la emergencia. La empresa donó mil antenas de internet satelital y liberó la señal de internet tras una solicitud del entonces Ministro de Telecomunicaciones. Se trató de una acción que ganó tal centralidad mediática que hizo creer a la población local que Starlink era la única empresa de internet en funcionamiento, una situación que fue desmentida por la prensa local.

Los desastres que se aproximan y planificar a tiempo

Para diseñar verdaderos planes de resiliencia de conectividad ante desastres, hace falta evaluar no solo el grado de inversión actual en infraestructura de telecomunicaciones, ni monitorear el estado de cables, antenas y redes antes y durante un desastre natural, sino enfocar la mirada en la desigualdad digital más allá del simple acceso a internet.

Por ejemplo, urge reconocer que la conectividad es un derecho de acceso desigual en muchos de nuestros países. Los escenarios de emergencia exacerban la desconexión para las comunidades en el peor extremo de la brecha digital, tal y como se evidenció durante la pandemia. Los planes de contingencia deben considerar acciones diferenciales, y priorizar  a las poblaciones en riesgo pues sin internet, el apagón que experimentarán será también informativo.

También, conviene considerar que la conectividad en nuestra región está concentrada en muy pocos nodos de interconexión con el resto del mundo, lo que amplifica la vulnerabilidad de los países y, con ello, de la región ante un desastre que pueda afectarlos de manera grave, tal y como sucedió recientemente en Venezuela. En tanto que los desastres naturales no conocen fronteras, los planes de emergencias deben superar la preocupación por lo que acontece solo al interior de las fronteras de un país, si queremos mantener a internet como una red de redes resiliente en sus puntos de distribución.

Los planes, por supuesto, no pueden depender de la buena voluntad de pocos y poderosos actores del mercado de conectividad. Mucho menos de sobrecargas a las personas usuarias de internet para mantener “usos razonados”. En su diseño, en cambio, conviene considerar alternativas de conectividad eficiente y de despliegue veloz (como la conectividad D2C, que por su diseño, permite conectar un teléfono directo a una antena satelital aun cuando redes, antenas y cables estén inundados, como sucedió en Brasil en 2024).

Cualquiera que sea la fórmula, lo cierto es que las próximas emergencias climáticas o naturales en la región no son una hipótesis. La pregunta que dejan Chile, Venezuela y Brasil es si la región seguirá improvisando respuestas caso por caso, o si finalmente construirá planes de resiliencia en conectividad que protejan tanto a la infraestructura como a las personas y a los actores que la sostienen.

Hacia una infraestructura global de responsabilidad para la IA

*Este artículo se basa en las reflexiones presentadas por las autoras durante el primer Diálogo Global de la ONU sobre la Gobernanza de la IA, incluidas las intervenciones de Jamila Venturini en el Diálogo oficial y de Marina Meira en eventos paralelos.

La producción de IA está altamente concentrada en unas pocas empresas y países que han venido dando forma tanto a las tecnologías como a los procesos de gobernanza hasta la actualidad. A su vez, son quienes tienen mayor interés en el avance de la IA dentro de determinadas regiones y sectores según sus propias condiciones. Las asimetrías de poder incluyen, en particular, la dependencia de los países del Sur Global respecto a los actores corporativos que activan múltiples estrategias para influir en cómo se llevará a cabo su integración en la economía de la IA.

Si bien los beneficios de la IA se concentran en unos pocos, su huella está distribuida. Como lo destacaron varias participaciones durante el primer Diálogo Global de la ONU sobre la Gobernanza de la IA, recientemente concluido, la IA implica una cadena de suministro que va desde la extracción de minerales hasta el procesamiento de datos y requiere una inmensa cantidad de recursos naturales para funcionar. Sus impactos en el medio ambiente, el trabajo y los derechos humanos en general son estructurales y afectan a personas trabajadoras, comunidades y territorios que, con frecuencia, están lejos de ser los principales beneficiarios de la economía de la IA.

La brecha en la rendición de cuentas de la IA

El actual escenario trae aparejada una brecha crítica de rendición de cuentas a nivel global, con múltiples dimensiones. Una dimensión jurisdiccional, derivada del carácter distribuido de las cadenas de suministro tecnológicas y del intento de las corporaciones de eludir el cumplimiento normativo, aprovechando la ausencia de presencia legal en ciertas regiones y países. Una dimensión regulatoria, que explica la variación en las capacidades y características regulatorias e institucionales dentro de diferentes contextos. Relacionada con la brecha jurisdiccional, esto significa que un mismo sistema de IA puede enfrentar un escrutinio riguroso en un país y casi ninguno en otro. También permite lo que se conoce como “jurisdiction shopping”, a través del cual las empresas aprovechan intencionalmente una brecha regulatoria como ventaja para eludir la rendición de cuentas a nivel de la cadena de suministro.

Otra dimensión de la brecha global de rendición de cuentas está relacionada con el poder. Las grandes empresas tecnológicas cuentan con recursos económicos, legales, financieros y políticos superiores a los de algunos países. Esto significa que muchos gobiernos, especialmente en el Sur Global, negocian con ellas desde una posición mucho más débil y que las comunidades más afectadas por los daños causados por la IA suelen ser aquellas con menor acceso a recursos, representación o justicia.

Por último, existe una brecha de evidencia o de información. Si bien los riesgos de la IA suelen presentarse como parte de escenarios futuristas propios de la ciencia ficción, ya se han documentado ampliamente los daños en múltiples ámbitos. Entre los ejemplos se incluyen la violencia de género facilitada por la IA, la vigilancia policial predictiva y el reconocimiento facial y emocional, entre otros. Sin embargo, no existe una fuente unificada de información sobre dichos daños a nivel de la cadena de suministro.

El Panel Científico sobre IA resumió la brecha de rendición de cuentas como un desafío de economía política derivado de la alta concentración del mercado: «si bien algunas jurisdicciones se benefician de leyes sólidas de privacidad y protección de datos, si se implementa fuera de los límites de seguridad, la capacidad concentrada de la IA genera preocupaciones sobre los impactos en la democracia y los derechos humanos, junto con una posible captura regulatoria y la falta de rendición de cuentas».

El reconocimiento de las desigualdades globales, la concentración del mercado, el impacto a nivel de la cadena de suministro y las brechas de rendición de cuentas representa un cambio clave en la narrativa dentro de los espacios globales de gobernanza de la IA y es, en sí mismo, un logro significativo de este Diálogo. Sin embargo, la pregunta que queda por resolver es cómo pasar del diagnóstico a la acción, de cara a su segunda edición en 2027. Abordar los impactos ambientales, laborales y de derechos humanos en general dentro de la cadena de suministro transnacional de la IA es una tarea urgente. Y el sistema internacional de los derechos humanos tiene un papel esencial que desempeñar para cerrar la brecha global de rendición de cuentas.

Cerrar la brecha

Si bien queda mucho por hacer para abordar los impactos de la IA en los derechos humanos, ya existe la base normativa para hacerlo. En los últimos años, los organismos de la ONU y el sistema de derechos humanos de la ONU han afirmado de manera consistente que los sistemas de IA deben cumplir con el derecho internacional de los derechos humanos a lo largo de todo su ciclo de vida, algo que también ha reconocido la Asamblea General desde 2024. Cuando el cumplimiento sea imposible, la respuesta adecuada no es la mitigación, sino la prohibición o la moratoria de la tecnología y su uso. En otras palabras, los Estados y otras partes interesadas deben abstenerse de utilizar dichos sistemas o dejar de hacerlo.

Lo que se necesita ahora es traducir estos compromisos en prácticas de gobernanza en todas las jurisdicciones y a lo largo de toda la cadena de suministro de la IA. Esto requiere una arquitectura internacional de rendición de cuentas basada en al menos dos pilares complementarios.

El primero ya se está configurando. El Panel Científico Internacional Independiente sobre IA se creó para evaluar la evidencia, identificar áreas de consenso e incertidumbre científica, y proporcionar a los responsables de la formulación de políticas una base independiente para la toma de decisiones. Al igual que el Panel Intergubernamental sobre el Cambio Climático (IPCC, por sus siglas en inglés), puede establecer una base probatoria compartida sobre la cual los gobiernos puedan debatir las opciones de políticas públicas.

Esta función es indispensable. Las decisiones sobre si determinados sistemas o usos de la IA cumplen con los umbrales establecidos por el derecho internacional de los derechos humanos no deben depender únicamente de los argumentos de las empresas o de prioridades políticas cambiantes. Sin embargo, el consenso científico por sí solo no puede sustentar la rendición de cuentas. La ciencia avanza con cautela, pero las comunidades y el planeta están sufriendo daños a un ritmo diferente y acelerado.

En otras palabras, la evaluación científica no puede abarcar todo el espectro de los daños causados por la IA. Muchos impactos son contextuales y surgen únicamente cuando los sistemas de IA interactúan con realidades sociales, políticas o ambientales específicas. La misma tecnología puede generar consecuencias profundamente diferentes dependiendo de dónde y cómo se implemente. Un centro de datos, por ejemplo, tendrá impactos ambientales dondequiera que se construya, pero la naturaleza y la gravedad de esos impactos dependen del contexto local. En una región que ya enfrenta una escasez crónica de agua, o donde los pueblos indígenas y las comunidades dependen directamente de los ecosistemas locales para su sustento, probablemente intensificará significativamente las presiones existentes.

Del mismo modo, los sistemas de IA pueden reforzar patrones existentes de discriminación, explotación laboral o represión política de formas que solo se hacen visibles a través de la experiencia local. Estos daños rara vez aparecen primero en conjuntos de datos globales o en revisiones científicas. Son identificados principalmente por las comunidades afectadas por ellos.

Es por eso que la arquitectura emergente de gobernanza de la IA aún carece de un segundo pilar, igualmente importante: un mecanismo internacional permanente para documentar los daños relacionados con la IA. Dicho mecanismo no debería reemplazar la evaluación científica. Por el contrario, la complementa al crear vías institucionales a través de las cuales la evidencia generada por -o con- las comunidades afectadas pueda informar a la gobernanza global antes de que se alcance un consenso académico.

Las organizaciones de la sociedad civil, el periodismo de investigación, los movimientos de base, los sindicatos y las personas investigadoras independientes, entre otros, suelen ser los actores mejor posicionados para identificar los daños emergentes, dada su proximidad a los contextos locales. Sin embargo, su trabajo suele carecer de recursos suficientes y estar desconectado de la toma de decisiones a nivel internacional.

Fortalecerlo no requiere necesariamente crear nuevas instituciones, sino conectar mejor y reforzar las ya existentes. Esto implica brindar a estos actores apoyo financiero e institucional sostenible e independiente, junto con estándares y metodologías de documentación compartidos, al tiempo que se crean canales formales a través de los cuales las evidencias que producen puedan evaluarse sistemáticamente, incorporarse a los procesos internacionales y utilizarse para informar la toma de decisiones.

El propio sistema de derechos humanos de la ONU también debe convertirse en un componente central de la rendición de cuentas en materia de IA. El Examen Periódico Universal (EPU), los órganos de tratados, los procedimientos especiales y el Consejo de Derechos Humanos, por ejemplo, ya investigan violaciones de derechos humanos, reciben evidencia y emiten recomendaciones. En lugar de duplicar estos mecanismos, la gobernanza de la IA debería reforzarlos, proporcionándoles recursos adecuados, mandatos más sólidos y una coordinación sistemática para que los daños relacionados con la IA se conviertan en una parte permanente de su ejercicio.

Finalmente, la gobernanza de la IA debe reconocer, al mismo tiempo, que la IA no es un sector sino una tecnología habilitadora cuyos impactos abarcan varias áreas como el trabajo, la salud, la educación, el medio ambiente, la democracia y el desarrollo. Por lo tanto, la rendición de cuentas en torno a este asunto no debe limitarse a instituciones específicas de la IA. El Panel Científico, el Diálogo Global y la arquitectura de rendición de cuentas más amplia deberían trabajar en estrecha coordinación con instituciones como la Organización Internacional del Trabajo (OIT), los organismos de gobernanza ambiental y el Comité para la Eliminación de la Discriminación contra la Mujer.

En conjunto, estos pilares podrían constituir la base de una verdadera infraestructura global de rendición de cuentas.

La oportunidad entre períodos de sesiones del Diálogo Global

Las normas de derechos humanos, incluidas las relativas a los derechos sociales y económicos, constituyen la base principal sobre la que construir un consenso en torno a los límites innegociables. Resulta alentador que, en los últimos años, los llamamientos a establecer límites innegociables internacionales para la IA hayan cobrado un impulso significativo, reuniendo a organizaciones de la sociedad civil, personas investigadoras, exjefes de Estado y otras expertas. A medida que esta conversación madura, se debe prestar mayor atención a la cuestión práctica de cómo estos compromisos pueden ponerse en práctica y adquirir concreción en la realidad.

El primer Diálogo Global sobre la Gobernanza de la IA ha creado un espacio para que se desarrolle este debate. El reto ahora es traducir ese impulso político en una arquitectura de rendición de cuentas capaz de documentar los daños, informar la toma de decisiones y respaldar la acción colectiva más allá de las fronteras. El período previo al segundo Diálogo, en 2027, ofrece una oportunidad única para comenzar a hacer precisamente eso.

El derecho a sostenerse: medios independientes frente a la concentración del poder digital

América Latina cuenta desde hace décadas con una amplia tradición de comunicación independiente. Radios comunitarias, periódicos locales y proyectos de comunicación popular surgieron para informar desde los territorios, fortalecer la participación ciudadana y visibilizar realidades (como derechos humanos, demandas de pueblos indígenas, comunidades rurales, o conflictos socioambientales) que con frecuencia quedaban fuera de las agendas comerciales.

La expansión de internet abrió un nuevo capítulo para estas iniciativas. La reducción de las barreras de entrada permitió que periodistas y organizaciones crearan medios digitales con costos significativamente menores que los requeridos por la prensa impresa, la radio o la televisión, lo que amplió las posibilidades para el surgimiento de nuevos proyectos periodísticos. Sin embargo, también trasladó buena parte de la infraestructura mediante la cual circulan las noticias hacia un reducido número de plataformas privadas.

La apertura que internet produjo para crear nuevos medios convive hoy una dificultad para sostener proyectos periodísticos. Entre 2015 y 2024 desaparecieron al menos 678 medios digitales independientes en América Latina. Detrás de esa cifra hay comunidades que perdieron una fuente de información cercana, investigaciones que dejaron de realizarse y espacios de deliberación pública que difícilmente serán reemplazados.

Su desaparición acelera la expansión de los “desiertos informativos”, y este vacío no queda libre; es rápidamente colonizado por contenidos desinformativos, narrativas polarizantes y campañas de manipulación que prosperan ante la falta de un periodismo que contraste y verifique los hechos.

Los nuevos intermediarios de la información

Si durante décadas los medios controlaban buena parte de la distribución de sus publicaciones, hoy esa función recae en gran medida sobre plataformas digitales que recomiendan información mediante sistemas algorítmicos, como analizamos en esta investigación de Derechos Digitales sobre gobernanza algorítmica y circulación de contenidos. Motores de búsqueda, redes sociales, aplicaciones de mensajería y, más recientemente, herramientas de inteligencia artificial generativa se han convertido en los principales intermediarios entre los medios y sus audiencias.

De acuerdo con el Digital News Report 2026 del Reuters Institute for the Study of Journalism, las redes sociales (54 %) superaron a los sitios web y aplicaciones de los propios medios (51%) como principal vía de acceso a las noticias. Esta tendencia refleja un cambio en el ecosistema informativo, ya que cada vez menos personas buscan directamente un medio de comunicación y más reciben las noticias a través de plataformas digitales.

Diversos informes de la UNESCO advierten que las grandes empresas de tecnología participan en la distribución de contenidos, administran buena parte de la publicidad digital, determinan sistemas de recomendación, gestionan métricas de audiencia y moderan publicaciones. Como también hemos señalado desde Derechos Digitales junto a otras organizaciones del Sur Global, estos sistemas no son neutrales: incorporan decisiones de diseño, criterios de priorización y objetivos comerciales (o, recientemente, alineados a tendencias políticas ultraderechistas). En consecuencia, una parte significativa de la circulación de información de interés público depende de decisiones adoptadas por éstas, cuyos criterios de funcionamiento suelen ser poco transparentes.

El Reuters Institute también señala que la incertidumbre provocada por los constantes cambios en los algoritmos de recomendación constituye uno de los principales desafíos para la sostenibilidad del periodismo. Una modificación en los criterios de búsqueda o en los sistemas de recomendación puede reducir drásticamente el alcance de un medio de un día para otro, afectando tanto su visibilidad como sus posibilidades de financiamiento. Al mismo tiempo, la incorporación de herramientas de inteligencia artificial introduce una nueva capa de intermediación: cada vez más personas obtienen respuestas directamente desde asistentes de IA, sin visitar necesariamente los sitios que produjeron la información original.

La asfixia económica y persecución política en el entorno digital

La reducción de las barreras para crear un medio digital no eliminó uno de los desafíos históricos del periodismo: encontrar un modelo económico capaz de sostener la producción de información de interés público.

La publicidad constituye una de las principales fuentes de financiamiento para los medios de comunicación y conforme las audiencias migraron hacia internet, también lo hicieron los anunciantes. El problema es que esos recursos ya no llegan en la misma proporción a quienes producen el contenido informativo. Según el informe World Trends in Freedom of Expression and Media Development, Google y Meta concentran aproximadamente la mitad del mercado mundial de publicidad digital. La concentración de la pauta publicitaria en estas plataformas reduce los ingresos disponibles para el periodismo independiente e incrementa la asimetría de poder entre quienes producen información de interés público y quienes controlan su distribución y monetización.

Cuando disminuyen los recursos disponibles para el periodismo independiente, también se reducen las posibilidades de financiar investigaciones, mantener corresponsales locales o cubrir comunidades alejadas. La sostenibilidad de los medios se convierte en un desafío para el pluralismo informativo.

En América Latina, esta inestabilidad financiera se entrelaza con presiones políticas. El ecosistema de medios independientes enfrenta escenarios donde la supervivencia está condicionada al alineamiento con los discursos oficiales. Como hemos documentado anteriormente desde nuestra organización, diversos medios independientes han enfrentado el retiro discriminatorio de publicidad estatal, demandas judiciales estratégicas, campañas coordinadas de desinformación, hostigamiento contra periodistas en espacios digitales y prácticas de vigilancia que comprometen su independencia editorial y la posibilidad de investigar asuntos de interés público sin represalias. Reportajes publicados recientemente por El País, muestran cómo las campañas de desprestigio contra periodistas, los ataques coordinados en redes sociales y los discursos hostiles provenientes de actores políticos contribuyen a erosionar la credibilidad de la prensa.

En este contexto, los medios independientes enfrentan un desafío doble. Por un lado, deben encontrar formas de sostener económicamente proyectos periodísticos de interés público en un mercado profundamente desigual. Por otro, necesitan reconstruir y fortalecer la confianza con sus audiencias en un entorno digital donde la atención es cada vez más escasa y la competencia por la visibilidad está mediada por sistemas de recomendación cuyos criterios de funcionamiento permanecen, en gran medida, opacos. La falta de transparencia sobre cómo las plataformas priorizan o limitan la circulación de contenidos genera incertidumbre para los medios y dificulta que puedan desarrollar estrategias de sostenibilidad.

Regular el poder corporativo para proteger el pluralismo

Si el problema es estructural, las respuestas también deben serlo. La innovación periodística es necesaria, pero insuficiente cuando las reglas del ecosistema digital continúan favoreciendo la concentración del poder económico y tecnológico. Proteger el pluralismo informativo requiere políticas públicas y marcos regulatorios capaces de equilibrar las relaciones entre plataformas, medios y ciudadanía desde un enfoque de derechos humanos.

Debemos reconocer el valor democrático de los medios comunitarios y sin fines de lucro, tal como señala la Relatoría Especial para la Libertad de Expresión de la CIDH y el Instituto Interamericano de Derechos Humanos. La CEPAL ha advertido sobre la creciente concentración de los mercados digitales y la necesidad de desarrollar políticas que promuevan una transformación digital más equitativa, incluyendo marcos que favorezcan la competencia, la transparencia y la diversidad informativa.

Organizaciones como ARTICLE 19, Access Now y la Asociación para el Progreso de las Comunicaciones (APC) y Derechos Digitales coincidimos en que la regulación de las plataformas digitales debe partir de un enfoque de derechos humanos. Entre las principales recomendaciones se encuentran fortalecer la transparencia de los sistemas algorítmicos que moderan y recomiendan contenidos, establecer mecanismos efectivos de rendición de cuentas y limitar las asimetrías de poder que hoy concentran las grandes plataformas tecnológicas, con el fin de proteger la libertad de expresión, el pluralismo informativo y otros derechos fundamentales.

¿Cómo estamos respondiendo en América Latina?

La UNESCO, a través de su Programa Internacional para el Desarrollo de la Comunicación (PIDC), ha impulsado proyectos en países como Costa Rica, Guatemala, Honduras, El Salvador, Uruguay y Venezuela orientados a fortalecer la sostenibilidad de los medios, promover reformas regulatorias para los medios comunitarios y desarrollar capacidades para enfrentar los desafíos del ecosistema digital.

SembraMedia ha documentado durante años la situación de los medios digitales independientes en América Latina y desarrolló programas de aceleración como Velocidad, acompañando a decenas de medios en la diversificación de ingresos, el desarrollo de modelos de membresía y la sostenibilidad financiera.

En el ámbito de las políticas públicas, organizaciones como OBSERVACOM han promovido propuestas para fortalecer el pluralismo en el entorno digital, mejorar las condiciones regulatorias de los medios comunitarios y garantizar mayor transparencia por parte de las plataformas digitales.

En Brasil, iniciativas como el Atlas da Notícia, impulsado por Projor, han contribuido a visibilizar los desiertos informativos mediante el mapeo sistemático del periodismo local. Además de generar evidencia sobre las brechas de acceso a la información, este proyecto ha fortalecido el debate público y la formulación de políticas orientadas a promover un ecosistema mediático más diverso y sostenible.

Las experiencias latinoamericanas dialogan con debates que hoy también avanzan en otras regiones. Australia fue pionera al establecer mecanismos para que las grandes plataformas negociaran compensaciones económicas con los medios por el uso de sus contenidos, mientras que Canadá adoptó un modelo similar mediante la Online News Act. Aunque las estrategias son distintas, todas parten de un mismo diagnóstico: cuando una parte significativa del valor generado por el periodismo es capturada por un pequeño número de plataformas digitales, garantizar la sostenibilidad de los medios deja de ser un asunto exclusivamente privado y se convierte en una cuestión de interés público.

Durante años defendimos el derecho a publicar. El desafío de hoy consiste en defender algo igual de importante: el derecho de las voces independientes a permanecer. Una democracia fuerte habilita las condiciones económicas, tecnológicas y políticas que hacen posible que esas voces sigan existiendo.