Vigilancia en México: ¿Estos son los resultados?

Durante el sexenio de Enrique Peña Nieto como Presidente de México se vivió un despliegue de reformas estructurales e implementaciones tecnológicas que dieron pie al  desarrollo de un sistema de vigilancia estatal distinto al que habíamos conocido. 

Si bien en México no son nuevos los ejercicios de brutalidad policiaca, los abusos de poder Estatal ni las alianzas corruptas entre las administraciones públicas y empresas privadas, esta vez las estrategias gubernamentales contra la soberanía ciudadana supieron combinar el amedrentamiento, técnicas de manipulación de la información y sofisticadas tecnologías para desarrollar una oleada de abusos que no solo devino en coronar al país como uno de los más peligrosos para ejercer periodismo, sino también como un lugar en el que la desinformación y el miedo han anestesteciado a las personas frente la violencia.

Sabemos hoy que este despliegue de tecnologías de vigilancia fue usado para espiar a la oposición política, lo cual es un acto claramente ilícito y que atenta directamente a la libertad de expresión, la seguridad de las personas afectadas y el ejercicio de la democracia, al amordazar a quienes investigan, comunican, disienten con el gobierno y defienden a la ciudadanía: miembros de la oposición política, defensoras de derechos humanos, activistas y periodistas.

A finales del año 2012  y durante 2013, el Gobierno mexicano marcó una pauta firme al buscar imponer la censura a los medios de comunicación y periodistas independientes que hacían eco a las protestas de la sociedad civil, comenzando una época marcada por las manifestaciones contra los abusos del gobierno. Entre detenciones arbitrarias, censura a sitios web en colaboración con el gobierno estadounidense, actividades opacas por parte de la policía de investigación y la conformación de la llamada “Estrategia Digital Nacional”; en  2014 se incorporaron las medidas de vigilancia masiva en la reforma a la Ley Federal de Telecomunicaciones y Radiodifusión, sentando así un precedente que permitía al Poder Judicial tener una suerte de cheque en blanco que la Secretaría de la Defensa Nacional (Sedena), la Procuraduría General de la República (PGR, Fiscalía) y el Centro de Inteligencia y Seguridad Nacional (Cisen) usaron para omitir consideraciones fundamentales sobre el derecho a la privacidad en México.

Coherentemente con esta política, en los últimos años fue posible establecer que los periodistas que fueron víctimas de los ataques de software de vigilancia por parte del Estado eran aquellos investigando temas relacionados a la seguridad nacional, tráfico de drogas, corrupción e incluso salud alimenticia.

Sin importar el número de recomendaciones por parte de la ONU, la Comisión Nacional de Derechos Humanos, especialistas en materia de libertad de expresión y algunas instituciones internacionales que se sumaron al malestar de las organizaciones locales y la sociedad civil mexicana, el gobierno continuó haciendo tratos comerciales con actores como Hacking Team y NSO Group por cifras exhuberantes, que incluso rebasaron las inversiones realizadas por países que suelen representarse como estandartes de la represión en el imaginario colectivo. Una vez que se consiguieron los datos suficientes, a través de los mecanismos de transparencia y rendición de cuentas estipulados por la ley mexicana, fue la Red en Defensa de los Derechos Digitales (R3D) quien sacó a la luz la información para exigir la revisión del uso de mecanismos de vigilancia por parte de las instancias gubernamentales involucradas con Hacking Team y NSO Group en 2016.

En 2017  R3D  -con el apoyo de Citizen Lab, la oficina de México y Centroamérica de ARTICLE 19 y SocialTIC- documentó 22 casos de personas que fueron objetivo de las infecciones con el spyware Pegasus, fortaleciendo la investigación que permitiría llevar la evidencia a los tribunales nacionales en el caso denominado #GobiernoEspía.

Este caso no solo tuvo repercusiones en México, ya que la abundante evidencia del uso de software Pegasus (desarrollado por NSO Group) aunada a las negativas por parte del gobierno local y la empresa para colaborar en las investigaciones terminó en una demanda ante los tribunales de Israel y Chipre por complicidad y negligencia en las violaciones a los derechos humanos en agosto del 2018.

Por si fuera poco, a pesar de las evidentes faltas de transparencia y compromiso hacia la seguridad de la ciudadanía por parte del gobierno mexicano, se suman dos nuevas víctimas a las que se intentó vulnerar con las mismas estrategias de infección con spyware que a los otros 22 casos registrados entre 2014 a 2016.

Los casos fueronn dados a conocer en una conferencia de prensa, donde se le confirió a la administración que tomará el poder este primero de diciembre el cumplimiento de acciones concretas contra el espionaje digital. No se puede pasar por alto que los objetivos de estas infecciones fueron periodistas que trabajaron con Javier Valdez, quien fue asesinado en mayo del 2017 y cuyo trabajo de investigación sobre el crimen organizado en México ha sido galardonado internacionalmente; siendo estos también periodistas que ocupan puestos importantes en el semanario Ríodoce reconocido por la cobertura en temas narcotráfico y la guerra entre carteles de Sinaloa.

Ante esto es imposible no mirar con sospecha las subsecuentes propuestas que promueven mayor control sobre la ciudadanía y su libertad de expresión, no solo en el ámbito digital. Frente a estrategias corruptas y abusos de autoridad que persisten en México: la seguridad es privilegio de quienes tienen el poder para proteger sus intereses a costa de los derechos de la mayoría… Y la seguridad de quienes trabajan por defenderlos.


Más allá del malware…

Las manifestaciones digitales de la represión y la violencia por parte del estado -cualquier estado y en cualquier región- son parte de la violencia sistémica que nace de las relaciones de poder que se desarrollan entre los gobiernos (dentro de ellos y con otros) y actores como empresas y el crimen organizado: desde la ilegalidad.

Para que la democracia exista y sea efectiva, el periodismo y las voces que se contraponen a los discursos establecidos desde los medios hegemónicos -muchas veces coludidos con los gobiernos- son fundamentales. La presencia de este tipo de prácticas represivas es un reflejo de la crisis gubernamental, democrática y de derechos humanos que se vive en México; misma que resuena ante prácticas similares que se han propagado en la región latinoamericana y el mundo.

Nunca es tarde para frenar estos abusos y, con la administración entrante que tomará el poder este 1º de diciembre, existe la esperanza de entablar un diálogo que permita construir  mecanismos de seguridad que velen por los derechos humanos y cumplan la función de asegurar el bienestar de la ciudadanía.

Es necesario señalar las responsabilidades  e incluso castigar a quienes promovieron el abuso de estas tecnologías, del mismo modo que se precisan mecanismos de transparencia y rendición de cuentas que permitan tener el control sobre el poder de las agencias de investigación, así como vías de comunicación entre diferentes actores para desarrollar soluciones que nos lleven construir un futuro más justo donde ningún atropello a los derechos humanos sea pasado por alto.
Sobre la ilegalidad de la implementación de un sistema de reconocimiento facial en Mall Plaza

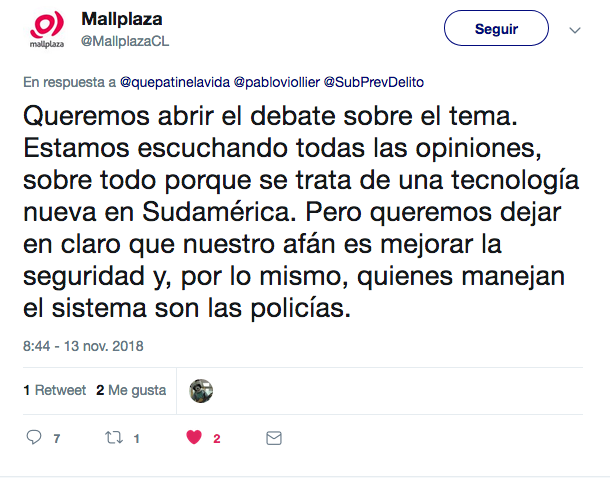
A pesar de toda la mala prensa que tiene últimamente, Twitter sigue siendo un espacio capaz de generar risas, aunque a veces sea necesario un grado de cinismo importante como para reír en vez de explotar de furia. Parece extraño, pero son recurrentes las situaciones en que ambas reacciones me parecen igual de sensatas. La última vez que me enfrenté a esta disyuntiva fue el pasado martes 13 de noviembre, gracias a la mediación de mi colega y ávido tuitero, Pablo Viollier. Esta fue la causa:

Ahora, si no entiendes por qué este tuit genera reacciones tan pasionales, quizás un poco de contexto ayude:

  1. Este tuit fue publicado desde la cuenta de Mall Plaza.
  2. La semana pasada Mall Plaza anunció la implementación de un sistema de reconocimiento facial en el centro comercial de Los Domínicos.
  3. El modo en que Mall Plaza ha procedido en la implementación del sistema es ilegal.

De esa forma, el tuit es similar a sorprender a alguien robando, acusarlo de robo y que su respuesta sea “mira, sí, estoy abierto al debate y estoy escuchando a todas las opiniones para que lleguemos a un consenso respecto a la definición de la figura del robo y cómo proceder en estos casos”.

 – Pero Vladimir, la empresa ha dicho que el sistema será operado por personal policial.

Sí, leí ese comunicado. No importa. Sigue siendo ilegal.

Las razones son dos:

  1. La implementación del sistema de reconocimiento facial constituye “tratamiento de datos personales” y está expresamente prohibido en la ley si no hay consentimiento expreso de sus titulares.
  2. Lo mismo vale para las policías, que tampoco están autorizadas a realizar este tipo de procesamiento, sin previa autorización expresa de los titulares de los datos biométricos.

Cuando hablamos de consentimiento expreso significa que debe haber un documento -a través de medios físicos, electrónicos u otro – en que se comunique a cada persona que entra al mall los propósitos de la recolección de datos y esta persona manifieste en forma inequívoca que lo autoriza.

 – ¿Y si ponen un aviso en la puerta que diga que al entrar al centro comercial uno acepta la recolección de los datos biométricos?

No. Eso sería consentimiento presunto, no expreso. Y tampoco es informado, entonces no cumple el principio de finalidad.  Tampoco vale disponer de la instancia para autorizar el tratamiento de datos sensibles y asumir que aquellas personas que eligen no hacer el trámite y entrar al mall están consintiendo la recolección de sus datos. De nuevo, el consentimiento debe ser explícito.

– ¿Y qué pasaría con los menores de edad?

Tendrían que conseguir una autorización de sus representantes legales para poder ir al mall. De la misma forma, los trabajadores del mall, quienes le provean servicios y, en general, cualquier persona que pisa el centro comercial debe autorizar expresamente la recolección y procesamiento de sus datos personales.

Ahora, si estos argumentos te son un tanto esquivos, quizás sea necesario repasar algunos conceptos e ideas necesarias que pueden ayudar a su comprensión.

Datos biométricos y sensibles

Primero, ¿qué es eso de tratamiento de datos personales? La ley lo define como “cualquier operación o complejo de operaciones o procedimientos técnicos, de carácter automatizado o no, que permitan recolectar, almacenar, grabar, organizar, elaborar, seleccionar, extraer, confrontar, interconectar, disociar, comunicar, ceder, transferir, transmitir o cancelar datos de carácter personal, o utilizarlos en cualquier otra forma”.

En ese sentido, instalar una infraestructura para la recolección, almacenamiento, grabación y organización de datos personales constituye tratamiento de datos. No importa si es que Mall Plaza no realiza el análisis de los datos que recolecta, el solo hecho de contar con la tecnología instalada y funcionando constituye tratamiento de datos personales. Dicho eso, lo siguiente es analizar el tipo de dato que constituye el rostro de una persona, con el fin de determinar las condiciones que la ley impone a su tratamiento.

En el artículo 2º numeral g, la ley define datos sensibles como “aquellos datos personales que se refieren a las características físicas o morales de las personas o a hechos o circunstancias de su vida privada o intimidad, tales como los hábitos personales, el origen racial, las ideologías y opiniones políticas, las creencias o convicciones religiosas, los estados de salud físicos o psíquicos y la vida sexual”.

Como señala Sebastián Becker y Romina Garrido en su artículo sobre la biometría en Chile, “desde una interpretación literal de la norma podemos desprender que los datos biométricos serían datos de carácter sensible en la medida que se refieren a «características físicas de las personas», esto es rostro, iris, retina, huellas dactilares, etcétera”.

En ese sentido, cabe decir que los datos biométricos son particularmente sensibles, pues a diferencia de otros datos, no pueden ser cambiados: la dirección, el número de teléfono incluso el nombre son datos que pueden ser modificados, pero no el iris, el rostro o las huellas digitales.

Así, el artículo 10 de la ley dice: “No pueden ser objeto de tratamiento los datos sensibles, salvo cuando la ley lo autorice, exista consentimiento del titular o sean datos necesarios para la determinación u otorgamiento de beneficios de salud que correspondan a sus titulares”.

Así, por no existir ni consentimiento de los titulares ni una ley que autorice a Mall Plaza a tratar datos datos sensibles ni tampoco ofrecen un beneficio de salud, entonces la implementación de un sistema de reconocimiento facial en el centro comercial es ilegal. No importa que no sea personal del mall el que haga el procesamiento de los datos. Es ilegal. ILEGAL.

– Pero Vladimir, el artículo 20 de la ley establece que el tratamiento de datos personales por parte de un organismo público sólo podrá efectuarse respecto de las materias de su competencia y con sujeción a las reglas precedentes. En esas condiciones, no necesitará el consentimiento del titular. ¿Cómo es que la policía no está facultada?

Buena pregunta. Precisamente porque no existe una autorización legal que explicite las reglas precedentes que permitan explicar el modo en que las policías podrían proceder en este caso y cuáles son sus limites es que podemos decir que no están facultados.

Y, nuevamente, la implementación de un sistema de identificación masiva implica una vulneración de derechos tan desproporcionada a ciudadanos inocentes, que no es adecuada la invocación de dicho artículo para una actuación de este tipo.

¿Y quién fiscaliza?

Y, aunque la ley es clara respecto a todos estos puntos, lamentablemente no existe ninguna institución estatal que vele por la protección de los datos personales. Esa figura está contenida en el proyecto de ley que pretende reemplazar a nuestra pobre normativa en la materia, al mismo tiempo que se hace cargo específicamente de los datos biométricos, en el marco de poder generar un cuerpo legal capaz de proteger efectivamente a las personas, su privacidad y sus datos. Es decir, precisamente en el sentido contrario al que apunta una medida como la de Mall Plaza.

La discusión sobre los datos biométricos se está dando donde corresponde, en el Congreso Nacional y no necesitamos ninguna iniciativa de una empresa – Mall Plaza o la que sea – para poder generar ese debate.

En ese sentido, a diferencia de lo que plantea el Consejo para la Transparencia, no hago un llamado a las personas, sino a la autoridad a exigir el cumplimiento de la ley y defender los derechos que esta concede, por modestos que sean en su forma actual.

Hacia una justicia penal que hable el lenguaje de internet

«Desafíos de la armonización de la Convención de Budapest en el sistema legal paraguayo» es el título de una publicación realizada por las abogadas Maricarmen Sequera y Marlene Samaniego de la organización paraguaya TEDIC, la quinta en una serie coordinada por Derechos Digitales y desarrollada por algunas de las organizaciones más importantes de la región en materia de derechos humanos y tecnología, en relación al cibercrimen y, particularmente, a la adhesión al Convenio de Budapest.

Para el caso Paraguayo, las autoras proponen un análisis crítico sobre la Convención y su armonización en el sistema penal paraguayo, a partir de una revisión jurídica y de entrevistas a los responsables en la aplicación del código penal y procesal penal en Paraguay. Para Sequera y Samaniego, la Convención es un instrumento legal que regulariza los esfuerzos internacionales en la persecución de la conducta delictiva por medios digital, pero a su vez contiene fallas de forma y fondo, a pesar de que a primera vista se observe como una propuesta que garantiza la protección de los derechos humanos.

Es decir, la investigación expone que la Convención genera importantes conflictos de proporcionalidad con relación a la protección del derecho a la privacidad. Por tanto, para la armonización de este instrumento internacional al sistema penal interno, se deberá tomar recaudos en el diseño de investigación para acceder a las evidencias electrónicas, incautación de pruebas a través de sistemas informáticos, retención de datos de tráfico entre otros porque muchas de estas acciones procesales conllevan la violación de la Constitución Nacional paraguaya y los derechos humanos.

Entre otros puntos a destacar, se encuentran los principales hallazgos que se deberán tener en cuenta para la armonización de la Convención:

  1. Los jueces entrevistados del Poder Judicial reconocen que no cuentan con criterios técnicos para evaluar el proceso de incautación de las evidencias digitales solicitadas por el Ministerio Público. Esta situación es grave porque para otorgar autorización judicial, el juez debe analizar si el uso de tecnología es excesiva o no para la investigación penal, sin este proceso no existe salvaguarda de las garantías establecidas en la Constitución Nacional.
  2. El Ministerio público contiene protocolos de tratamientos y acceso a las evidencias, sin embargo no cuenta con protocolos específicos de evidencias digitales.

Por otro lado se encuentra el desconocimiento que tienen los funcionarios de las Unidades de delitos ordinarios del Ministerio Público sobre el rol y los delitos que persigue la Unidad especializada de delitos informáticos. Desde la creación de esta Unidad, hasta la fecha reciben casos ordinarios que tienen como evidencia el uso de tecnología. Este tipo de casos derivados genera retardos en  la persecución efectiva del delito, ya que no se determina cual Unidad ser hará responsable para la investigación fiscal.

También existe desconocimiento por parte de la ciudadanía en general sobre las instancias de persecución penal. Se recurre al Ministerio Público para realizar las denuncias delitos realizados a través de internet, sin embargo la mayoría de estas denuncias son de acción penal privada por ejemplo acoso cibernético, bullying, difamación y calumnia entre otros. Esto también genera recarga administrativa a una unidad que actualmente cuenta con dos fiscales para atender a nivel nacional todos los delitos informáticos.

  1. La policía Nacional recibe las denuncias que son etiquetadas como “delitos informáticos” en su sistema. Sin embargo no se distingue si estos delitos se adecuan a la tipificados en el código penal como delitos informáticos o simplemente son delitos ordinarios que tienen como evidencia el uso de tecnología, como por ejemplo los casos de hurto de celulares. La falta de categorización unificada de datos cuantitativos de los delitos informáticos en Paraguay genera riesgos a la hora de elaborar políticas públicas para la mitigación y persecución penal de los mismos.
  2. Paraguay no cuenta con una ley de protección de datos personales, este instrumento legal brindaría garantías y control de la información personal depositada en sistemas de almacenamiento digital, asegurando que personas que lucren sin consentimiento del titular cualquier dato de carácter personal sean llevados a la justicia. Tampoco se puede debatir un proyecto de Retención de Datos sin antes contar con una Ley de Protección de Datos Personales.

Para finalizar, las autoras concluyen que la Convención debería tomarse como una norma modelo a seguir, no como algo para aplicar: por un lado porque no tiene en cuenta la diversidad cultural, política y económica de los países, y por otro lado porque disminuye las barreras de seguridad nacional, entra en conflicto con el interés público y los derechos humanos. Es necesario realizar salvedades para no ceder jurisdicción y la privacidad de forma desproporcionada.  Además se debería de priorizar el conocimiento sobre el contenido y alcance del mismo. Debe darse un debate calmo y sereno entre todos los sectores de la sociedad con plena participación ciudadana a nivel nacional y regional, para conjuntamente elaborar una armonización eficaz y que respete los derechos humanos.

También será necesario fortalecer las instituciones penales para una mejor interpretación de la leyes nacionales e internacionales sobre vigilancia de las comunicaciones, dado el avance de las técnicas y tecnologías de vigilancia. Para que los jueces del Poder Judicial realicen un análisis de proporcionalidad de ley o el uso de software malicioso como FinFisher o cualquier forma interpretación de las comunicaciones incluyendo los metadatos, deberán estar capacitados para conocer y justificar su uso, y así evitar negligencias o abusos por parte de los otras Instituciones del sistema penal como SENAD, Policía Nacional o Ministerio Público.

Y por sobre todo desarrollar áreas que permitan contar medios de investigación académica y capacitación para ofrecer respuestas a los delitos con y en las TIC. Así también la promoción de espacios técnicos que permitan a los diferentes actores interactuar e intercambiar experiencias y opiniones. Esto es además una necesidad para el diseño de las políticas públicas en la materia, por los requerimientos técnicos que implica.

***

«Desafíos de la armonización de la Convención de Budapest en el sistema legal paraguayo» es el título de una publicación realizada por las abogadas Maricarmen Sequera y Marlene Samaniego de la organización paraguaya TEDIC, la quinta en una serie coordinada por Derechos Digitales, y desarrollada por algunas de las organizaciones más importantes de la región en materia de derechos humanos y tecnología, en relación al cibercrimen y en particular a la adhesión al Convenio de Budapest.La publicación puede ser descargada aquí.

TEDIC es una organización de la sociedad civil paraguaya cuya misión es promover los principios de una cultura libre y defender los derechos civiles en internet, propiciando espacios de interacción e intercambio de conocimientos y desarrollando herramientas Web con código y diseño abierto, apoyado en un trabajo de comunicación e incidencia alternativa e innovadora.

Nunca Más Huracán: sobre la necesidad de legislar en torno al uso de nuevas tecnologías en las acciones de vigilancia estatal

En septiembre de 2017, y con gran pompa mediática, Carabineros anunciaba la detención de ocho comuneros mapuches, identificados como responsables de dos ataques incendiarios contra camiones forestales ocurridos en agosto en la Región de la Araucanía, gracias a una acción de inteligencia policial bautizada como “Operación Huracán”.

Un año más tarde, los responsables del operativo se encuentran con prisión preventiva, en el marco de una investigación por falsificación de pruebas, en uno de los episodios más bochornosos protagonizado por Carabineros de Chile en el último tiempo, que puso en evidencia las deficiencias normativas y de prácticas en materia de vigilancia.

Tras el estallido del escándalo, mucho se ha escrito sobre Operación Huracán y sus principales protagonistas, con gran parte de la discusión pública girando en torno a la falta de pericia técnica de Carabineros y sus colaboradores. Sin embargo, es necesario comprender que, más que una vergonzosa excepción, Huracán es consecuencia de un sistema normativo e institucional que no está preparado para lidiar con la compleja intersección entre tecnología e investigación criminal

Se trata de un sistema particularmente opaco, plagado de áreas legales grises y con escasas instancias de fiscalización externa efectiva en materia de servicios de inteligencia, protegido por un manto de secretismo muchas veces amparado en razones de “seguridad nacional”, que impide conocer en detalle los modos en que se opera y las herramientas que se utilizan.

Una normativa robusta y claramente delineada en torno al respeto a los derechos humanos fundamentales asegura que las actividades de vigilancia sean realizadas en todo contexto de forma proporcional, evitando que personas inocentes vean sus derechos arbitrariamente vulnerados y evitando que las instituciones encargadas de ejecutar la vigilancia, en forma legal y excepcional, ya sea bajo facultades de inteligencia o persecución penal, se vean expuestas por la acción de funcionarios inescrupulosos.

Mejorar la regulación en diversos ámbitos que implican capacidades de vigilancia, generando mayor transparencia y mecanismos de participación en torno a las operaciones de inteligencia, técnicas de investigación criminal, uso de televigilancia y sistemas biométricos, creando instancias de fiscalización  respecto al modo en que la vigilancia es decidida y ejecutada, y estableciendo contrapesos orgánicos fuertes que permitan que los derechos de las personas sean respetados a cabalidad, es la única manera de asegurar un sistema justo y democrático, particularmente para aquellos grupos que han sido históricamente discriminados por su etnia, clase social, género y sexualidad.

Junto con ello, se hace fundamental la formación de los actores del sistema judicial criminal -incluyendo a jueces, fiscales, defensores y policías- respecto a los alcances y consecuencias del uso de tecnologías y sus limitantes, de modo que las decisiones que se tomen en el marco de todo proceso legal tengan una base sólida, producto de una comprensión cabal del modo en que las distintas herramientas pudiesen afectar derechos fundamentales, en razón de las características propias de su funcionamiento.  

Por todo lo anterior, A través de la presente declaración, las organizaciones firmantes hacemos un llamado enfático a los tomadores de decisiones sobre la imperiosa necesidad de generar un marco regulatorio moderno y transparente, en torno a la utilización de nuevas tecnologías en una actividad tan delicada y potencialmente lesiva de derechos fundamentales como es la vigilancia estatal, con participación de la ciudadanía y conforme a los estándares internacionales de derechos humanos.

Suscriben:


Propuesta de estándares legales para la vigilancia en Chile (2018)

Tercera parte de la serie «La construcción de estándares legales para la vigilancia en América Latina», con recomendaciones que pretenden guiar la acción estatal en un conjunto de puntos críticos, donde el sistema normativo todavía no cumple con los estándares provenientes de principios fundamentales de democracia, dignidad y libertad, y del desarrollo del derecho internacional de los derechos humanos.

La vigilancia masiva sufre otro traspié en Europa. ¿Se darán por enterados los gobiernos latinoamericanos?

Cinco años después de las revelaciones de Edward Snowden sobre la vigilancia de comunicaciones por parte de agencias estadounidenses (y sus socias de otros países poderosos), se siguen sintiendo los efectos en el mundo. Hace pocas semanas, el Tribunal Europeo de Derechos Humanos (TEDH) resolvió una de las acciones interpuestas por un conjunto de oenegés y periodistas contra el Reino Unido, por sus actividades de vigilancia reveladas por Snowden. En opinión del Tribunal, el programa de vigilancia británico viola los derechos consagrados en la Convención Europea de Derechos Humanos.

La noticia fue recibida por la sociedad civil con entusiasmo, pero también con cautela. A pesar de que el fallo del TEDH es enfático respecto de las prácticas rechazadas y su marco regulatorio, todavía permite algún nivel de vigilancia, incluso a nivel masivo. Además, las reglas que amparaban esa vigilancia en el Reino Unido han sido objeto de reformas con posterioridad al inicio de la controversia judicial.

¿Qué pasó con la vigilancia en el Reino Unido?

A mediados de 2013, se reveló una serie de programas y acciones de vigilancia de comunicaciones y recolección de información, actividades ejecutadas por agencias de inteligencia y seguridad de los Estados Unidos de América y sus socios de la coalición Cinco Ojos: Australia, Canadá, Nueva Zelanda y el Reino Unido. De entre esos programas, destacaban por su gravedad aquellos ejecutados por el Cuartel General de Comunicaciones del Gobierno (Government Communications Headquarters, GCHQ), amparado en la Ley de Regulación de los Poderes de Investigación de 2000 (Regulation of Investigatory Powers Act 2000, RIPA).

Lo que Snowden reveló fue una serie de prácticas que incluían la recolección masiva de información de comunicaciones privadas a través de internet, sin importar la inexistencia de sospechas ni el carácter indiscriminado de la recolección. Una interceptación masiva de la información que atraviesa cables de fibra óptica de la isla de Gran Bretaña, para su posterior almacenamiento, filtrado y análisis. Sin importar el origen o destino de las comunicaciones, afectando potencialmente a todo el mundo cuyos datos pasaran por el Reino Unido. Una espeluznante materialización digital de un Hermano Grande global, en nombre de la seguridad nacional británica.

El mismo año, múltiples organizaciones civiles entablaron acciones judiciales dentro del Reino Unido cuestionando la legalidad del sistema. Un primer fallo determinó como lícita la interceptación masiva británica y el acceso a la vigilancia estadounidense, y un segundo fallo declaró ilícito el acceso en el Reunion Unido a información recogida por los Estados Unidos. Las organizaciones elevaron el caso hasta el TEDH, acusando violaciones a los derechos a la privacidad y a la libertad de expresión, a un juicio justo, y a un trato sin discriminación, consagrados en el CEDH; violaciones provocadas por la interceptación de tráfico de internet del Reino Unido, y por el acceso a la información interceptada por los EE. UU.

Hace pocos días, el TEDH entregó su respuesta: el programa británico de vigilancia viola los derechos humanos. Más específicamente, dice el TEDH que no había suficientes salvaguardas para prevenir abusos y violaciones de privacidad al interceptar la comunicación a través de los cables (en particular, en las operaciones de elección de objetivos, selección y búsqueda de información); que se violaba la libertad de expresión, al producir un efecto paralizante sobre las usuarias; y que la recolección de metadatos es tan intrusiva como la recolección de datos (reconociendo con esto un aspecto clave de las luchas contra los mandatos de retención de datos de comunicación). También, que el acuerdo de intercambio de información entre el Reino Unido y EE. UU., por ser igual de intrusivo, requiere igual nivel de regulación y supervisión.

Sin embargo, no es un resultado del todo positivo. Para el TEDH, operar un sistema de interceptación masiva no es por sí mismo una violación de la CEDH. Por el contrario, deja a los estados un margen de apreciación para decidir el método de vigilancia para la protección de la seguridad nacional, que de forma peligrosa, puede incluir el monitoreo masivo. Además, el TEDH opinó que el régimen de intercambio de inteligencia no viola por sí mismo el derecho a la privacidad.

La lucha continúa

Las reglas combatidas con parcial éxito en el Reino Unido ya fueron objeto de modificación en 2016, mediante su reemplazo a través de la polémica Investigatory Powers Act, que incorporó en ley expresa algunas de las prácticas que ya se permitían los servicios de inteligencia británicos, expandiendo así los poderes de vigilancia. Este nuevo estatuto de espionaje ya fue declarado ilegal frente al derecho europeo por la Alta Corte británica, debiendo modificarse antes de noviembre de 2018, aun cuando la batalla parece estar recién comenzando.

Las capacidades de vigilancia del gobierno británico, tanto en sus herramientas técnicas como en sus facultades legales, resultarían tentadoras para Estados que buscan expandir su capacidad de vigilancia, especialmente si se sigue la tendencia de mirar a países de Europa como ejemplo de regulación. Es por esto que resulta clave mirar las intensas discusiones y los fallos de altos órganos internacionales sobre la materia. Sistemas avanzados de vigilancia, incluso ejecutados con autoridad legal suficiente, pueden igualmente ser atentatorios de derechos humanos cuando carecen de salvaguardas suficientes sobre los derechos de las personas. Urge atender a ejemplos como el británico para el desarrollo de estándares adecuados para la regulación de la vigilancia en nuestros países, antes de dejar nuestras vidas a merced de funcionarios, y sistemas, poderosos e inescrupolosos.

Sentirnos observados: ¿Qué sabemos sobre la vigilancia estatal en Chile?

El 23 de septiembre de 2017, en una operación coordinada entre Carabineros y la Fiscalía de la Araucanía, se detuvo a ocho comuneros mapuche por su supuesta participación en una serie de atentados incendiarios. Tras la detención, se explicó que la principal prueba incriminatoria fue una serie de conversaciones de WhatsApp y Telegram, obtenidas a través de la interceptación de las aplicaciones de mensajería.

No obstante, el 19 de octubre se ordena liberar a los detenidos por la llamada Operación Huracán. ¿La razón? La falta de fundamentos que justificaran la participación de los imputados en los hechos investigados.

Algunos meses más tarde, las pruebas presentadas por Carabineros comenzaron a ser duramente cuestionadas. Las conversaciones supuestamente intervenidas se encontraban dentro de los mismos teléfonos incautados en formato .txt, un tipo de archivo que no tiene relación con los que generan los programas de mensajería, sin marcas temporales o la estructura de un diálogo exportado de WhatsApp o Telegram; en los teléfonos de Héctor Llaitul, uno de los imputados, ni siquiera estaban instaladas las aplicaciones y los textos tenían fecha de creación posterior a la incautación. La tesis del montaje comenzó a instalarse con fuerza y se abrió una investigación, aún en curso, para esclarecer los hechos.

La historia original es que las principales pruebas en contra de los acusados habían sido obtenidas gracias a “Antorcha” y “Tubicación”, aplicaciones creadas por Álex Smith, un ingeniero comercial sin experiencia conocida en el rubro, que se desempeñaba realizando capacitaciones en el uso de programas como Excel y Autocad, desde donde fue reclutado para integrar la Unidad de Inteligencia Operativa Especializada (UIOE) de La Araucanía, a cargo de la “Operación Huracán”. Un reporte realizado por la Policía de Investigaciones (PDI), en el marco de la investigación por falsificación de pruebas, determinó que Antorcha y Tubicación jamás existieron.

Hoy, el ex director de inteligencia de Carabineros, General (R) Gonzalo Blu, el Capitán (R) Leonardo Osses, segundo al mando de la UIOE de La Araucanía, y Álex Smith, se encuentran desvinculados de Carabineros, formalizados criminalmente y con detención preventiva, mientras se investiga el caso.

En una de sus últimas declaraciones a la prensa antes de ser detenido, Smith matizó su versión: “Este era un procedimiento de phishing, malware y keylogger. No era un software como el que usa la PDI. Mezclamos aplicaciones y después se le puso Antorcha. La verdad es que no se podía basar ningún caso en Antorcha, pero servía para hacer algo de inteligencia”, declaró a La Tercera; “Lo más fácil para mí era el pishing. Comenté que se podía hacer y pregunté si era legal, me dijeron que por una ley, la de inteligencia, sí. Como era legal, empezamos a enviar pishing a distintos blancos”.

Pero, ¿es realmente válido un método como el phishing para recoger evidencia en investigaciones? Esta pregunta es crucial, pues más allá de Antorcha, Operación Huracán demuestra la diposición de Carabineros a integrar estas técnicas y herramientas en la realización de su labor investigativa.

Según Pablo Viollier, encargado de Políticas Públicas en Derechos Digitales, el panorama es claro: Carabineros utilizó herramientas poco legítimas. “Aquí las agencias de persecución penal, en parte de Carabineros, a través de sus organismos de inteligencia, echaron mano a las mismas herramientas que utilizan los delincuentes informáticos”, dice.

Pese a ello, en un primer momento Carabineros defendió sus técnicas. En un comunicado, el general (r) Gonzalo Blu, aseguró que no podía tirarse por la borda en tres semanas más de ocho meses de investigación, y que “La situación que plantea el Ministerio Público no hace más que amparar a aquellas personas que se han dedicado a causar miedo en las regiones del sur del país y deslegitima a dos importantes instituciones del Estado, las cuales deberían estar preocupadas de la lucha contra la delincuencia”.

Lo cierto es que técnicas como el phishing o infectar terminales a través de malware o keyloggers no están contempladas en el Código Procesal Penal, por lo que, en la interpretación más favorable a Carabineros, estas técnicas caen en una zona gris, con la posibilidad de que pueda ser derechamente ilegal, como sugiere un informe elaborado por la PDI.

Desde Fiscalía aclaran que la autorización es crucial cuando se trata de, por ejemplo, intervenir comunicaciones: “Siempre que exista privación o perturbación de los derechos constitucionales del imputado, el fiscal debe requerir autorización judicial previa, acorde al artículo 9 del Código Procesal Penal”. Además, agregan que con la debida autorización, es legal recoger pruebas y que pueden ser de diversos orígenes.

“El Análisis Criminal se realiza cruzando información de distintas fuentes, por ejemplo: prensa, perfiles abiertos en redes sociales, interconexión del Registro Civil, de Aduanas, del Conservador de Bienes Raíces, del Poder Judicial, junto con bases de datos de causas registradas en el Sistema de Apoyo a Fiscales”, dicen. Sin embargo, este listado no contempla la irrupción en sistemas informáticos cerrados, que es lo que precisamente buscan técnicas y herramientas como el phishing y el malware.

Por otra parte, la ley 19774 permite, con autorización de un ministro de la Corte de Apelaciones, la posibilidad de interceptar comunicaciones, sistemas y redes informáticas, pero limitados exclusivamente a actividades de inteligencia y contrainteligencia relacionadas al terrorismo, el crimen organizado y el narcotráfico, no en una causa penal. Al respecto, Viollier propone “delimitar estrictamente cuáles son los ámbitos de competencia de la Ley de Inteligencia y del Código Procesal Penal y que no se mezclen las dos materias”.

Es sumamente necesario transparentar y hacer un punteo más específico sobre los verdaderos alcances que tiene la vigilancia estatal en ámbitos legales: la interceptación de comunicaciones está permitida, pero sigue siendo un concepto demasiado amplio, que no da cuenta, por ejemplo, de la cantidad de información sensible que contiene un teléfono celular en relación a aquella que se puede conseguir a través de una escucha teléfonica.

En ese sentido, malware como el producido por Hacking Team y adquirido por la PDI supone un desafío, pues ante sus capacidades altamente intrusivas, es muy difícil establecer límites claros entre aquello a lo que pueden y no acceder. Más todavía al no existir mecanismos externos de fiscalización y transparencia respecto al uso de estas herramientas.

Que seas paranoico no significa que no te están mirando

“La idea más peligrosa en un discurso de vigilancia es ‘el que nada hace, nada teme’ porque convence al ciudadano de tener que optar entre la libertad y su derecho a la privacidad, versus una errada concepción de la seguridad, entendiéndolas en este caso como garantías incompatibles”, explica Karen Vergara de Fundación Datos Protegidos.

La poca información que se tiene sobre las verdaderas facultades que poseen los organismos estatales y fuerzas especiales a la hora realizar investigaciones, desdibuja la concepción de seguridad y nos lleva a una paranoia innecesaria: “La vigilancia de cualquier tipo limita nuestro actuar, esto significa que dejamos de realizar actividades –cotidianas o no– por el temor a estar siendo observados”, dice Vergara. De esta manera, se fomenta la desconfianza, la sensación de desprotección y falta de libertad de la ciudadanía.

Para Viollier, ha existido una falta de transparencia de los procesos que se relacionan con la vigilancia estatal, específicamente de parte desde el poder civil. “Hoy día carabineros, como rama de las fuerzas armadas, cree que se manda sola, y no existe control democrático y para eso se necesita voluntad política. No es posible que Carabineros pueda resistirse físicamente, haciendo un despliegue de fuerza, a una diligencia ordenada por Fiscalía”, dice.

“Es fundamental que el Estado tenga un rol preponderante en la protección de la información personal de sus ciudadanos, tanto en sus relaciones con empresas privadas como con organismos públicos, que asegure un manejo de los datos conforme a los fines que permite la ley, evitando el abuso en el tratamiento de los mismos”, sostiene Vergara.

Con sus principales protagonistas formalizados y detenidos, un año más tarde la Operación Huracán deja en evidencia más preguntas, vacíos y sensaciones amargas que claridades en la ciudadanía.