Si no queremos otro Huracán, hay que hacer algunos cambios importantes

La presente intervención no tiene como objetivo el señalar responsables concretos de las irregularidades cometidas durante la Operación Huracán, sino dar a conocer las insuficiencias regulatorias e institucionales que permiten a las policías operar sin los controles y contrapesos adecuados, y que deberían implementarse para impedir que una situación similar vuelva a repetirse.

Durante la Operación Huracán, Carabineros operó y realizó diligencias investigativas altamente intrusivas sin respetar el principio de no deliberación. Para ello se utilizó el procedimiento especial de la Ley de Inteligencia, figura que permite a las policías actuar sin el debido control por parte del Ministerio Público, como si fuese un interviniente en el proceso penal y no un auxiliar de la administración de justicia.

La información obtenida por estos medios carece totalmente de legalidad como prueba al interior de un proceso criminal, ya que ha sido obtenida sin supervisión de parte del Ministerio Público y sin una autorización previa de parte del Juez de Garantía competente. Por otro lado, no resulta aceptable la utilización de la Ley de Inteligencia para la obtención y producción de prueba al interior de un procedimiento penal, ya que ambos procesos responden a objetivos distintos y tienen distintos requisitos para la realización de medidas intrusivas. Este principio de “utilización exclusiva de la información”  fue reconocido por el legislador en el mensaje de la Ley Nº 19.974 al señalar que la información recogido y producida por el Sistema de Inteligencia del Estado sólo puede ser usado para el cumplimiento de sus respectivos cometidos.

En este sentido, resulta altamente preocupante el carácter amplio y poco específico de la resolución de la Corte de Apelaciones de Temuco al momento de autorizar las diligencias de Operación Huracán. Esta falta de especificidad no sólo incumple lo establecido en los artículos 23 y 28 de la Ley de Inteligencia, sino que dan cuenta que el examen realizado por las Cortes es más bien de carácter formal y no está cumpliendo el objetivo de controlar materialmente el actuar policial.

La utilización de la Ley de Inteligencia también resulta improcedente debido a que esta habilita a los organismos de inteligencia a realizar diligencias mucho más intrusivas que las contenidas en el Código Procesal Penal. Mientras este último sólo autoriza la interceptación de comunicaciones, el artículo 24 de la Ley de Inteligencia admite “la intervención de cualesquiera otros sistemas tecnológicos destinados a la transmisión, almacenamiento o procesamiento de comunicaciones o información”. Por tanto, la utilización de prueba obtenida por estos medios no podría ser acompañada en el proceso penal, ya que fue producida a través de procedimientos no admitidos en el Código Procesal Penal.

En el caso particular de Operación Huracán, la prueba supuestamente obtenida tampoco cumple con el estándar señalado en el artículo 24 de la Ley de Inteligencia. De acuerdo a Carabineros el supuesto malware instalado en los aparatos de los imputados fue introducido a través de una técnica denominada phishing, una forma fraudulenta de obtener información confidencial como nombres de usuario y contraseñas disfrazándose como una entidad confiable en una comunicación electrónica. Este uso del engaño fraudulento, propio de los delincuentes informáticos, con el fin de instalar un programa malicioso (malware) no se encuentra amparado ni en la Ley de Inteligencia ni en el Código Procesal Penal.

Nuestro ordenamiento jurídico permite exclusivamente, y en hipótesis excepcionales, la interceptación de comunicaciones y la intervención de sistemas tecnológicos. La utilización de malware permitiría a las fuerzas de orden acceder a: el correo electrónico, el contenido de las aplicaciones de comunicación, los contactos, la ubicación geográfica, el micrófono de la terminal, la cámara y a un registro de las teclas que oprime el afectado. En otras palabras, permite un control total de la vida privada del afectado, hipótesis que no está amparada en nuestro ordenamiento jurídico.

En este sentido, resultan sumamente preocupantes las declaraciones realizadas a la prensa por el General (r) Blu, en las cuales se lamentaba que este caso hubiese salido a la luz, ya que en adelante los delincuentes sabrán que no deben hacer click cuando reciban un enlace sospechoso en su teléfono. Esta declaración habla de un interés futuro de la institución de Carabineros de seguir utilizando una técnica intrusiva, a todas luces ilegal y que vulnera los derechos fundamentales de los afectados.

El debido proceso de los imputados no solo se vio vulnerado por el hecho de que la prueba utilizada haya sido falsa, sino que por la falta de transparencia en su producción. El hecho de que no se haya informado a los defensores, cómo y a través de qué mecanismos se produjo la supuesta interceptación de comunicaciones impide que estos tengan la posibilidad de desvirtuarlas, vulnerando el principio de igualdad de armas y dejando, en definitiva, a sus representados en la indefensión.

Por último, el caso de Operación Huracán muestra que el procedimiento de custodia de evidencia digital por parte de Carabineros es complemente insuficiente y poco profesional. La implantación de archivos en terminales que ya habían sido confiscados y el hecho de la prueba presentada estuviese en formatos fácilmente editables dan cuenta de la falta de controles técnicos para evitar la creación de prueba fraudulenta.

En consecuencia, se sugiere estudiar la pertinencia de modificar la Ley de Inteligencia a fin de que se incorpore en forma expresa una prohibición que impida que la información recopilada a través de sus procedimientos sea utilizada como prueba al interior de procedimientos criminales y una referencia expresa a la prohibición del uso de técnicas de hacking e infectación con software malicioso como técnica de investigación por las policías. Del mismo modo, es necesario hacer más riguroso el control que las Cortes de Apelaciones ejercen sobre las medidas intrusivas contenidas en la Ley de Inteligencia. Por último, urge establecer criterios técnicos y profesionales que permitan cautelar la cadena de custodia de evidencia digital en los procedimientos criminales.

* Esta intervención fue realizada ante la Comisión investigadora sobre actuación de organismos policiales, de persecución criminal y de inteligencia en Operación Huracán.
Más allá de Álex Smith: vigilancia estatal y el rol de la prensa

Operación Huracán no fue solo un ejercicio de investigación criminal, sino también una acción de estrategia comunicativa: Las cámaras del noticiero de Canal 13 capturaron el allanamiento y la detención de los comuneros mapuche, y -al igual que EMOL– reprodujeron los mensajes supuestamente interceptados por la Carabineros. Los mismos que hoy se asumen como falsos y que tienen a el ex director de inteligencia, General (R) Gonzalo Blu, el Capitán (R) Leonardo Osses, segundo al mando de la UIOE de La Araucanía, y Álex Smith, desvinculados de la institución, formalizados criminalmente y con detención preventiva, mientras se investiga el caso.

Ante un caso que solamente planteaba interrogantes, el desempeño de la prensa fue aquí cuestionado por limitarse a transmitir la información oficial y no plantear las preguntas necesarias. Pero luego vino el vuelco, y a medida que la tesis del montaje agarró fuerza, el trabajo periodístico en torno al caso empezó revelar información sumamente interesante. En ese sentido, la labor que han realizado medios como Ciper y La Tercera ha sido importante, permitiéndonos echar un vistazo a un territorio usualmente opaco, como es el de la vigilancia estatal.

En se sentido, llama la atención, por ejemplo, que la acusación realizada por el periodista de Ciper Nicolás Sepulveda, sobre una extensa operación de escuchas telefónicas montada por la UIOE de La Araucanía no haya causado más revuelo e indignación. Pareciera ser que la gran discusión girara en a los softwares que podrían o no haber existido y su posible creador, Álex Smith.

Y como periodista, lo entiendo: Smith es un personaje excéntrico y carismático, sus fallidos intentos por demostrar su supuesta invención son divertidos y la historia de un ingeniero agrónomo que terminó involucrado en uno de los mayores escándalos para Carabineros en el último tiempo es, en efecto, atractiva. Sin embargo, la existencia (o no) de Antorcha no es la parte más relevante de este relato, del mismo modo en que Smith no es tampoco el principal responsable.

Lo verdaderamente importante acá es precisamente lo poco que sabemos respecto a los modos en que opera la vigilancia estatal, cubierta por un espeso manto de secretismo y nulas posibilidades de fiscalización externa. La Operación Huracán es el resultado no solamente de funcionarios inescrupulosos, sino de todo un sistema que les permitió actuar.

Generar mecanismos de control y transparencia es crucial. Y ahí, la prensa tiene un rol importantísimo que jugar, investigando, cuestionando, incomodando. Es de esperar que el impulso que ha tomado el tema a propósito de la Operación Huracán no muera una vez que se defina el destino de Álex Smith.

Prohibido soñar

A principios de agosto, un joven estudiante escribió un tuit sobre un sueño que incluía a una ministra de Estado, la portavoz del actual gobierno chileno. El tuit relataba un intento de seducción de la ministra con el propósito de poner una bomba. Semanas después, se volvió sujeto de una investigación penal: tras una denuncia personal por parte de la ministra, la policía uniformada comunicó de la investigación al estudiante personalmente, un domingo por la mañana.

La situación se volvió polémica rápidamente. El uso del aparato estatal estaba volcado a investigar una supuesta amenaza, que poco se condecía con el texto y el contexto de la expresión utilizada. Y a la vez, puso en relieve la actitud de la autoridad frente a expresiones que, en principio, creemos libres y protegidas por el marco de derechos fundamentales.

Amenazas” en línea

En Chile, la ley sanciona a quien amenaza “seriamente a otro con causar a él mismo o a su familia, en su persona, honra o propiedad, un mal que constituya delito, siempre que por los antecedentes aparezca verosímil la consumación del hecho”. Se requiere amenazar un mal, de forma seria y verosímil. El relato de un sueño que contenía un propósito difícilmente podría tomarse como el anuncio de siquiera intentar la comisión de un delito. Menos aún de forma seria o medianamente verosímil.

La puesta en marcha de la actividad de la policía y del Ministerio Público, sin una ponderación suficiente del lenguaje del tuit y del contexto general, muestra una particular falta de criterio para el uso de recursos públicos destinados a la prevención y persecución del delito. Es decir, se moviliza al estado a reprimir una situación que, aun a simple vista, constituye una expresión sin importancia.

Pero no es solamente esa persecución la que resulta problemática. En un contexto social donde cada hora decenas de personas, especialmente mujeres, son objeto de acoso, amenazas serias de daño físico, incitaciones a la violencia y mucho más, la persecución de una expresión menos seria, debido a la sensación de una figura de autoridad, resulta una forma de desconocer y banalizar actos mucho más serios y mucho más frecuentes. Una utilización selectiva de los recursos del estado, denegada a personas más vulnerables, incluso con resultados fatales.

La vigilancia de las redes sociales

La policía también reveló su modo de actuar sobre las redes sociales: un “patrullaje” sobre las redes sociales, vigilando potenciales actos delictuales a partir de lo discutido de forma abierta en aplicaciones y sitios de internet. Profesionales, dedicados activamente a seguir conversaciones “públicas” en busca de amenazas.

Es difícil olvidar el caso de otro joven acusado hace varios años de agredir a la policía, identificado erróneamente, a partir de la vigilancia de sus redes sociales, y la inclusión en una lista de perfilamiento. Es decir, no es una novedad que esta forma de investigación proactiva existe. Sin embargo, la falta de transparencia a ese respecto es significativa, y deja a la ciudadanía en una importante desventaja frente a los riesgos que implica ser parte de una opaca base de datos policial. ¿Cuáles son los límites y los procedimientos que hoy usa la policía? ¿Cómo está acumulando y sistematizando la información de individuos? ¿Qué resguardos existen? Relatar los sueños propios, o la ubicación, u otras expresiones usadas en redes sociales, también es una muestra de aspectos íntimos de cada persona. Acumular y procesar datos publicados en una red social también tiene impacto sobre la privacidad. ¿Qué evaluación de riesgos ha hecho la policía?

Asimismo, parece paradójico que la misma policía cuyos funcionarios daban poca importancia al hecho puntual, haya requerido hacerse del dispositivo del investigado, obteniendo así acceso a la vida completa del mismo. Sin perjuicio del carácter voluntario de la entrega, ello es a todas luces el acceso a una cantidad desproporcionada de información privada en relación con la situación investigada.

Expresiones vigiladas, expresiones menos libres

La divulgación del hecho por la prensa fue exagerada y hasta falaz. La policía se refirió abiertamente a las (inexistentes) advertencias de instalación de un artefacto explosivo. Un periódico de circulación nacional puso el hecho en portada. Varios medios sostuvieron que el investigado había sido detenido, aun cuando no era cierto. De la misma forma, varios titulares daban a entender la existencia de una amenaza real contra una ministra de estado. Con esto, se produjo la amplificación de la noción de la amenaza en redes sociales, y del involucramiento de la policía en su persecución. Como denunciaran desde la asociación de estudiantes de la escuela del investigado, ello afectó su honra, además de su libertad de expresión.

Pero es relevante considerar que hacer de esta situación un evento con tal nivel de difusión, ayudada por los medios, afecta no solamente a las personas investigadas. La existencia de “ciberpatrullajes” y de visitas de la policía por expresiones aparentemente inocuas, pero referidas a autoridades de gobierno, termina incidiendo en la capacidad para expresarse. Porque no solamente se vulnera el derecho a la libertad de expresión cuando se reprime una marcha o se censura una publicación. También se amenaza a la libertad de expresión cuando se usa selectivamente la persecución estatal, mientras tantos casos de violencia en línea resulta en la no participación en espacios digitales. También se amenaza a la libertad de expresión cuando se invita a la autocensura, por el riesgo de una visita de la policía tras la osadía de contar un sueño.

Herramientas para perseguir a la oposición en Guatemala

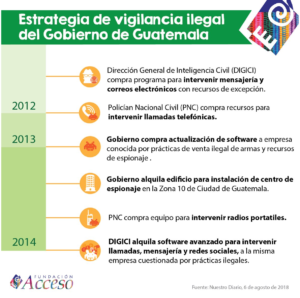
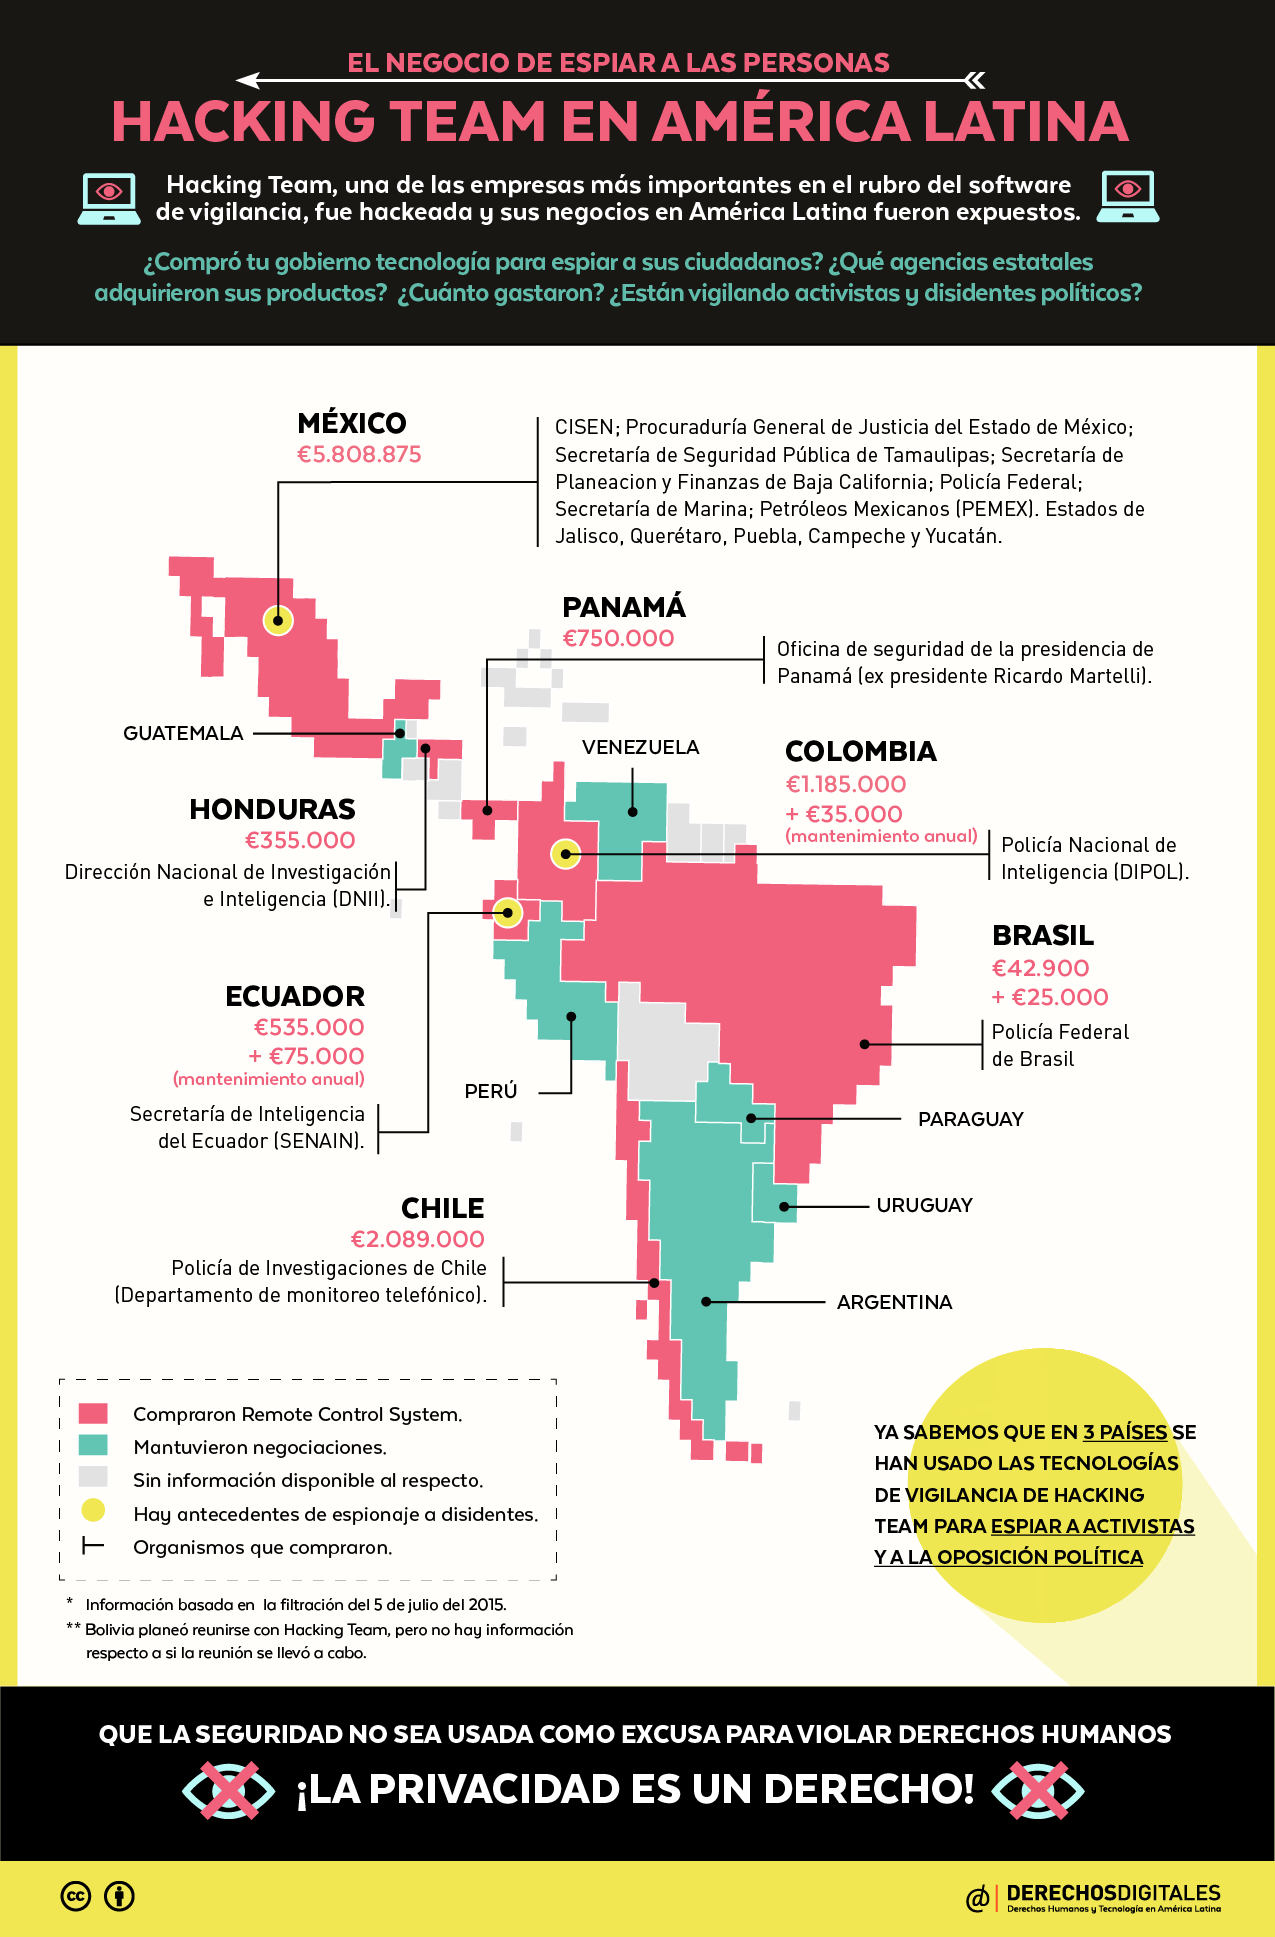
El proyecto de vigilancia, creado en 2012 por el gobierno guatemalteco, se inicia por la adquisición por vía de excepción por parte de la Dirección General de Inteligencia Civil (DIGICL) de un software por valor de 1.4 millones de quetzales (alrededor de 186.000 dólares) cuya finalidad es permitir la intercepción de mensajes y correos electrónicos. A finales del mismo año, se suma la compra de dos maletines con fines de intercepción de llamadas telefónicas, por un valor equivalente a 2.5 millones de dólares. De acuerdo con Nuestro Diario, entre los softwares adquiridos se encuentran “las versiones más avanzadas” de Pegasus, Pen-Link, Circles, Citer, Conceptus, Memex, Sitev, Laguna, Avatar y del software Galileo, de Hacking Team, empresa que ha sido objeto de escándalo anteriormente al venderle su software a una larga lista de gobiernos latinoamericanos.

La investigación revela que la Dirección General de Inteligencia Civil, cuyo mandato es la recolección de información para el combate del crimen organizado, utilizó la información recabada con fines políticos, en el contexto de las protestas por corrupción enfrentadas por el gobierno entre 2014 y 2015. Así, a medida que crecía el rechazo hacia los actos gubernamentales, se fue incrementando la vigilancia contra todo aquel que el gobierno considerara un enemigo político, incluyendo no solo la interceptación de las comunicaciones tanto digitales como analógicas, sino también la vigilancia física, todo esto llevado a cabo por grupos de trabajo conformados tanto por militares como por civiles. Estas técnicas fueron también usadas para vigilar a los manifestantes durante las protestas de 2015.

Tal como resume la Fundación Acceso en la siguiente infografía, entre 2012 y 2014 el gobierno habría ido ampliando progresivamente sus capacidades de vigilancia, adquiriendo actualizaciones de software y alquilando un edificio destinado exclusivamente al centro de espionaje.

De acuerdo con la investigación presentada por Nuestro Diario, el sistema de vigilancia permitiría a las autoridades interceptar las comunicaciones telefónicas y los servicios de mensajería, hacer una copia espejo de lo que se escribe en un dispositivo intervenido, infiltrarse en redes sociales mediante la creación de perfiles falsos, así como activar la cámara y el micrófono de teléfonos celulares y computadoras con la finalidad de grabar audio, video y fotografías. Como señalamos, este tipo de prácticas no son nuevas en la región: ya en 2016 se denunciaba la adquisición por parte de los gobiernos de México, Honduras, Panamá, Ecuador, Colombia, Brasil y Chile del software proporcionado por Hacking Team, y se sabía que al menos otros seis países de la región (incluida Guatemala) habían sostenido negociaciones para la compra de este software.

Enrique Degenhart, Ministro de Gobernación guatemalteco, declaró negando la existencia de la red de espionaje, y afirmó que el sistema, que fuera adquirido por la administración anterior durante la presidencia de Otto Pérez Molina, estaría en poder de la Fiscalía y la CICIG (Comisión Internacional contra la Impunidad en Guatemala). Según Degenhart, las herramientas fueron secuestradas por las autoridades por la vía judicial. Pérez Molina actualmente cumple prisión preventiva por cargos de corrupción. “No tenemos conocimiento sobre qué están haciendo con ellas”, señaló el ministro, añadiendo que el uso de estas tecnologías estaría a discreción de las instituciones que las secuestraron, en lo que parece ser un intento de desmarcarse de cualquier responsabilidad sobre el uso de estos sistemas para la vigilancia.

Este tipo de circunstancias, precisamente, apunta a uno de los problemas más graves respecto a las tendencias recientes en tecnologías para la vigilancia en Latinoamérica: la total carencia de transparencia y rendición de cuentas en los procesos de licitación, adquisición, implementación y uso de estas tecnologías, que son adoptadas en procesos de secretismo bajo excusas de “seguridad nacional” e “inteligencia militar”, incurriendo así en afectaciones gravísimas a la privacidad de los ciudadanos sin que estos posean ningún mecanismo ni posibilidad alguna de ejercer los controles pertinentes sobre la manera en que son vigilados, y sin que puedan ser protegidos por las garantías judiciales mínimas que garanticen la proporcionalidad, la necesidad y la legalidad de las medidas tomadas.

Este tipo de tecnologías, que facilitan a los Estados la utilización de técnicas de hackeo con fines de vigilancia, socavan la privacidad de los ciudadanos de un modo especialmente grave, por cuanto recurren a la explotación de vulnerabilidades de seguridad en los sistemas informáticos, frecuentemente sin justificación legal y en maneras que no suelen ser compatibles con la normativa internacional en materia de derechos humanos. Así, Privacy International señala, en un informe de 2017 sobre la práctica del hackeo con fines de vigilancia en América Latina:

No queda claro si estas actividades pueden en alguna instancia realizarse en conformidad con las normas internacionales de derechos humanos. Si los Gobiernos insisten, a pesar de lo anterior, en poner en práctica estas facultades, deben cumplir con una serie de salvaguardas necesarias mínimas (según lo establece la legislación internacional en materia de derechos humanos) que aborden las implicancias que tiene el hackeo en la seguridad.

En este sentido, el primer factor de urgencia, tanto en Guatemala como en el resto de Latinoamérica, es la articulación de una base legal clara con respecto a las actividades de inteligencia, vigilancia y hackeo llevadas a cabo por parte de los Gobiernos. La carencia de una base legal clara, específica y que haya sido creada a través de una discusión abierta, pública y de carácter parlamentario, con la inclusión de todos los sectores de la sociedad, es el primer factor que ocasiona que todas estas actividades estén siendo llevadas a cabo en violación de las normativas internacionales en materia de derechos humanos. Por otra parte, si bien la Procuraduría de Guatemala anunció la apertura de un expediente para investigar los hechos mencionados, los gobiernos de la región han sido consistentes en ignorar las investigaciones o procesos judiciales que deberían haber sido llevados a cabo al descubrir las irregularidades cometidas en la implementación y uso de estas tecnologías, así como en lo que respecta a la revisión necesaria de las leyes vigentes.

Mientras seguimos siendo vigilados, la transparencia, la rendición de cuentas y la creación de garantías y controles judiciales efectivos frente a las medidas invasivas a la privacidad se hacen cada vez más urgentes. De lo contrario, la vulneración constante a nuestra privacidad no será más que un factor adicional en el debilitamiento de nuestra libertad de expresión y participación y por ende, en el socavamiento de las ya frágiles democracias de nuestra región.

¿Me protege mi huella digital o debo yo protegerla a ella?

En días pasados, con motivo del proceso electoral mexicano, se advirtió a través de redes sociales y medios de comunicación sobre los riesgos de compartir fotos de nuestros dedos manchados de tinta, en un contexto donde nuestra información biométrica es usada constantemente con fines de autenticación. Como principio general de seguridad, sabemos que es una buena práctica no compartir información personal que constituya o pueda formar parte de mecanismos de autenticación o verificación, como -evidentemente- nuestras contraseñas. Sin embargo, ¿qué sucede cuando nuestro cuerpo -nuestras huellas digitales, nuestra voz o nuestro rostro- se han convertido en nuestras contraseñas? ¿Es factible y está en nuestro poder proteger esta información?

En 2014, hackers del gobierno chino ingresaron en los sistemas de computación del gobierno norteamericano, logrando extraer los datos personales de 22 millones de ciudadanos estadounidenses, incluyendo los datos de la huella digital de 5.6 millones de personas. Aunque hasta el presente no existen evidencias de que estos datos hayan sido comerciados en el mercado negro, resulta abismante el riesgo que pueden representar en caso de ser vendidos. En 2016, investigadores de la Universidad Estatal de Michigan fueron capaces de convertir reproducciones de huellas digitales en versiones 3D de las mismas, capaces de engañar a los lectores de huella digital de los teléfonos inteligentes, todo esto con equipamiento por un valor inferior a los 500 dólares. Igualmente, los investigadores del Instituto Nacional de Informática de Tokio afirman que son capaces de reconstruir una huella digital a partir de la fotografía de una persona haciendo el signo de la paz con su dedo índice y medio, tomada a tres metros de distancia. Esta última noticia levantó alertas en diversos sitios de noticias, que señalaron que los avances paralelos en las tecnologías fotográficas y de autenticación por huella digital, aunados al uso continuo de redes sociales para compartir información, convergen en un punto de riesgo incrementado en lo que respecta a la accesibilidad y facilidad para obtener y recrear las huellas digitales de las personas.

Los datos del rostro también son vulnerables: hoy en día, crear una base de datos a partir de fotografías de los rostros de las personas puede ser tan fácil como descargarla de Facebook o LinkedIn, y la tecnología se encuentra fácilmente disponible, no solo para procesar estas imágenes a través de algoritmos de reconocimiento facial, sino incluso para crear modelos en 3D a partir de ellas. De hecho, en el Chaos Communication Congress de 2014, un investigador de seguridad reprodujo un modelo funcional de la huella digital del ministro de Defensa alemán, partiendo de una fotografia en alta resolución de su mano.

El principal problema de seguridad planteado por el uso de tecnologías biométricas para la autenticación es que los datos biométricos no pueden ser reemplazados. Una vez que el patrón de nuestras huellas digitales se ve comprometido, solo tenemos un número limitado de posibilidades de reemplazarla, en caso de que se requiera solo una. Así, como señala nuestro reciente informe, “El cuerpo como dato”:

Dado que los datos biométricos son únicos e irremplazables, la posibilidad de pérdida o robo de estos significa que la identidad legal del individuo se ve comprometida sin posibilidad de que se le provea de una nueva identidad, creando un contexto en el cual, de no existir salvaguardas legales, una persona podría verse privada de su identidad sin recursos para recuperarla ni indemnización a los daños.

En el caso de que, por ejemplo, la huella digital sea la puerta de entrada hacia otra información personal, como los servicios de mensajería o el correo electrónico, el robo de los patrones biométricos no es el único peligro. El riesgo, por ejemplo, de que los cuerpos policiales puedan sortear el cifrado de un dispositivo a través de copias de la huella digital -o simplemente forzando al ciudadano físicamente- es, de suyo, alto, no solo en el contexto latinoamericano, donde el abuso policial es una práctica frecuente. Esto puede suceder incluso cuando se siguen procedimientos judiciales: en Los Ángeles, un juez emitió una orden para forzar el dedo de una mujer en el lector de huella de un teléfono incautado con el fin de desbloquearlo en el contexto de un proceso por robo de identidad.

Más que el riesgo de perder el control sobre nuestros datos biométricos, el verdadero riesgo se encuentra en el hecho de que nunca tuvimos control sobre ellos en primer lugar. La propia naturaleza de nuestro cuerpo implica que este se encuentra en constante contacto e intercambio de información con el mundo que nos rodea: nuestro rostro descubierto es captado por cámaras de vigilancia urbanas, por los teléfonos de las personas en la calle y a través de nuestras cuentas de redes sociales; nuestras huellas digitales entran en contacto un millón de veces al día con objetos cotidianos a partir de los cuales pueden ser reconstruidas; nuestra voz, nuestros ojos o nuestra manera de caminar no son datos que podamos ocultar del mundo sin limitar severamente nuestras rutinas. El cuerpo, por su naturaleza comunicacional, emite constantemente información que es captada por diversos dispositivos, incluyendo datos como nuestra presión sanguínea, nuestro pulso o la cantidad de pasos que damos al día. Las tecnologías modernas, y no solo las biométricas, recaban y transmiten una cantidad de información gigantesca de manera coditiana, no solo para verificar nuestra identidad, sino para determinar factores como el género, edad, estado de salud o nivel de ingresos de una persona determinada.

Lo que deriva de esto no es solo que debamos tener un mayor cuidado al momento de comunicar o entregar nuestros datos personales, especialmente nuestros datos biométricos, sino que todo cuidado será insuficiente si no logramos crear regulaciones y políticas públicas que permitan un manejo mucho más cuidadoso de estos datos por parte de gobiernos y empresas privadas. Por otra parte, la tecnología sigue avanzando, por lo general con mucha más rápidez que la regulación y sin esperar por ella. En 2013, un equipo de investigadores en Berkeley creó un sistema de autenticación biométrica basado en ondas cerebrales, llamado “passthoughts”. Esta técnica combina tres factores de verificación: algo que sabes (un pensamiento), algo que eres (tus ondas cerebrales) y algo que tienes (el sensor para medirlas). Para autenticar tu identidad, debes pensar en tu clave secreta mientras usas el sensor, que transmite una representación matemática de las señales que hace tu cerebro cuando piensas en la clave. En teoría, es imposible falsificar un passthought, dado que cada persona piensa el mismo pensamiento de manera distinta. La única manera de sortear este tipo de seguridad sería forzar a la persona a pensar su clave, capturar la respuesta y luego reproducirla. Sin embargo, un passthought, al igual que cualquier contraseña, puede ser cambiado.

Esto es solo un ejemplo de maneras en las cuales la tecnología de autenticación biométrica puede cambiar en el futuro próximo. Entretanto, en la mayor parte del mundo seguimos debatiendo sobre cuál es el paradigma correcto para enfrentar desde el punto de vista jurídico a una tecnología cuyo avance no se detendrá a esperar por nosotros.

El cuerpo como dato (2018)

¿Cuál es la naturaleza del dato biométrico en relación a la identidad del individuo? El acelerado crecimiento en el uso de tecnologías biométricas para la identificación en América Latina plantea una serie de cuestionamientos relativos no solo al impacto de estas tecnologías sobre la libertad de expresión y de acción en espacios públicos, sino a la autonomía y a la identidad del individuo.

Encarcelado por tuitear

Mientras el mundo debate cómo contener la vigilancia masiva de las comunicaciones de parte de gobiernos y empresas, en Venezuela, sin necesidad de métodos sofisticados, decenas de personas han sido encarceladas y en algunos casos enjuiciadas por sus actividades en línea.

¿Cómo es que se habla de cárceles sin pasar por juicios? Porque en Venezuela no se siguen los pasos que indica el debido proceso cuando hay estado de derecho, sino que se impone la lógica de la arbitrariedad. Los tuiteros son detenidos de forma caprichosa y son sometidos a malos tratos hasta que en algún momento son excarcelados sin dar muchas explicaciones. Veamos algunos casos.

El 28 de abril de 2017, el comunicador Dan Elliot Zambrano, de 34 años de edad, abrió la puerta de su casa porque había funcionarios de la Dirección General de Contrainteligencia Militar buscándolo. Le dio tiempo de tuitear y señalar a la DGCIM antes de que se lo llevaran detenido.

Desde su casa en la ciudad de Cagua, hasta Caracas, la capital de Venezuela hay más de 100 kilómetros. Allí lo encontraron al día siguiente, cuando su esposa y un grupo de abogados iniciaron su búsqueda porque negaban su paradero en cada sede a la que fueron en Aragua, su estado originario. Durante varias semanas Dan Zambrano estuvo aislado, a lo sumo le permitieron pedirle productos de higiene personal y cambios de ropa a su madre por teléfono, porque los centros de detención no proveen eso. Su esposa denunció 40 días después de la detención que no lo había podido ver ni una sola vez. A la quinta semana de presidio ni siquiera había sido presentado en un tribunal para saber al menos de qué se le acusaba.

Dan Zambrano había sido detenido por los uniformados a raíz de haber hecho tweets y retweets de mensajes críticos al régimen de Nicolás Maduro. No era una cuenta relevante, tenía apenas 1.300 seguidores en ese momento, pero era un perfil con nombre y apellido cuya ubicación los uniformados pudieron encontrarla fácilmente. Meses después, Zambrano fue liberado sin cargos. Al ser consultado sobre el episodio, mantiene las reservas del caso porque aunque se encuentra en el exilio, su familia aún permanece en Venezuela y corre el riesgo de represalias. Sin embargo apuntó algo importante sobre las autoridades y su seguimiento de contenidos en redes sociales: “El uso de ellos de intervenir en las redes es absolutamente caprichoso. Estando en detención me di cuenta que el uso de las redes es 60% contrainteligencia hacia la milicia y el resto contra la población, los políticos”.

Se refiere al monitoreo de publicaciones. No hay detrás de esto un software particularmente especializado ni la posibilidad de detectar las IP ni las ubicaciones geográficas de la gente, sino de monitorear sus contenidos hasta detectar al próximo cautivo y llegar a ellos por ingeniería social. Lo misterioso es el criterio para escogerlos, porque otros casos revelan un azar espeluznante. Pareciera que la intención del poder es remarcar que literalmente pueden llevarse a cualquiera en cualquier momento.

 Tras las rejas
Por ejemplo, Skarlin Duarte, fue detenida en agosto de 2014, cuando tenía 23 años de edad, y liberada 858 días después, a finales de 2016. Permaneció encarcelada en El Helicoide, sede del Servicio Bolivariano de Inteligencia (Sebin) y una de las peores cárceles de presos políticos en Venezuela. Fue acusada de delitos como “instigación al odio”, “acceso indebido a sistemas protegidos”, “espionaje informático” y “ultraje”. Sin embargo nunca fue llevada a juicio, así que tampoco se mostraron evidencias. Al menos hasta noviembre de 2016, un mes antes de su excarcelación, su audiencia en tribunales había sido suspendida 33 veces consecutivas, mientras perdía más de dos años de su vida tras las rejas. Skarlin estuvo en el lugar equivocado.

Era cliente de un cibercafé en Caracas, uno de los dos que fue allanado por los uniformados un día que anunciaron un operativo para encontrar a los autores de mensajes contra el gobierno en redes sociales. Así que se llevaron algunas computadoras del lugar y los datos de la joven bailarina de danza latina, sin conocimientos sobre espionaje informático, a quien le allanaron su casa en la noche para detenerla.

Sin embargo, en las decenas de casos más registrados en Venezuela, no todos han sido fruto del capricho de algún funcionario. Algunas detenciones han servido para acusar culpabilidades en medio de alguna tragedia, como cuando en 2014 fue asesinado el diputado Robert Serra, del Partido Socialista Unido de Venezuela. A la cárcel fue a parar el periodista Víctor Ugas, por publicar una foto del cadáver del diputado. La imagen corría desde hacía horas por WhatsApp, filtrada desde la morgue en Caracas, pero nadie la había publicado en redes hasta que lo hizo Ugas. También detuvieron a dos personas vinculadas a una cuenta esotérica, bajo el seudónimo Negra Hipólita. La cuenta hacía adivinaciones y ofrecía lectura de cartas y otros sortilegios a cambio de dinero. Semanas antes del asesinato de Serra a manos de su propio escolta, la cuenta publicó que habría “luto” en la Asamblea Nacional, así que como las autoridades también creen en brujos y videntes, se hicieron pasar por un cliente, contrataron sus servicios y al momento del contacto físico (y los datos de cuentas bancarias) detuvieron a quienes la administraban.

Otro tuitero detenido en 2014 fue Leonel Sánchez Camero (AnonymusWar), acusado de hackear las cuentas de Twitter de algunos funcionarios gubernamentales y preparar un plan de fuga para el político Leopoldo López. Ninguna de las acusaciones se comprobó en juicio. Además, Sánchez fue detenido en Barinas, a 470 kilómetros de la cárcel de Ramo Verde.

Igualmente, Abraham David Muñoz (AbraahamDz), de 18 años de edad, también fue detenido por tuitear “Muerto Robert Serra, ajá ¿para cuándo Diosdado y Jorge Rodríguez?”. Se lo llevaron de su casa sin una orden de aprehensión ni un procedimiento en su contra.

Los tuiteros presos llegaron a rondar la veintena, en un país que ha llegado a tener más de 600 presos políticos y presos de conciencia según han reportado organizaciones no gubernamentales como Amnistía Internacional, Provea y el Foro Penal. Muchos de ellos son detenidos que dependen directamente de un funcionario del chavismo, como el líder estudiantil Villca Fernández, que escribió en su tuiter que no le tenía miedo a Diosdado Cabello, segundo al mando del PSUV, tras unas amenazas que le hiciera el funcionario en televisión.

Los monstruosos casos recientes

El modus operandi del poder sólo se han hecho más retorcido. No hay mayor sofisticación en el uso de herramientas digitales para detectar mensajes, pero sí se han usado métodos más brutales que las detenciones arbitrarias. En 2018 hemos reportado dos casos más:

@DolarPro: Carlos Eduardo Marrón es el dueño del portal DolarPro y vivía fuera de Venezuela. El Gobierno ha prohibido publicar el precio del dólar paralelo porque mantiene un férreo control cambiario desde 2003, sin embargo el mercado negro necesita información y hay decenas de páginas web y cuentas en redes con ese contenido. En un hecho insólito en la historia reciente del país, las autoridades fingieron un secuestro del padre de Marrón, como si fuesen una banda delictiva, y negociaron la entrega con su hijo. Cuando Carlos Eduardo regresó al país a pagar el rescate de su padre y recuperarlo, le informaron que se trataba de una detención oficial y fue enviado a la cárcel. Aún su juicio está pendiente, la web está desactivada y a pesar de eso el dólar paralelo sigue multiplicando su precio cada semana.

@AeroMeteo: Pedro Patricio Jaimes Criollo tiene una cuenta dedicada al tráfico aéreo y la meteorología en Venezuela. La tarde del 3 de mayo publicó en su Twitter una información de fácil acceso en cualquier portal especializado: el único avión sobrevolando el centro del país era el presidencial, que hizo una ruta desde Caracas hasta el estado Aragua. Por divulgar ese dato, que no representa ninguna información clasificada, el 12 de mayo fue detenido y no se ha sabido nada de él hasta el cierre de este artículo, un mes después.* Ni familiares ni abogados saben dónde está y ninguna autoridad responde por su paradero. Las ONG de derechos humanos califican el hecho como una desaparición forzosa y reclaman saber el destino de @AeroMeteo.

Los efectos de las detenciones arbitrarias de tuiteros en Venezuela ha significado un aumento en la presencia de cuentas con seudónimos para ocultar la identidad de sus autores, además de una migración de conversaciones digitales a espacios más privados como WhatsApp y otros servicios de mensajería. El terreno digital es importante para las comunicaciones del gobierno de Maduro, sin embargo al ser un espacio con mayores libertades, ha sido más difícil imponer la hegemonía comunicacional que propone la revolución desde la era Chávez. En redes no ha disminuido la crítica, aunque los venezolanos se saben monitoreados.


* El 15 de junio Pedro Jaimes se comunicó con su familia, como ha señalado la organización Espacio Público. Organizaciones de América Latina se manifestaron condenando la que consideran una detención arbitraria.

Error 402 ¿Terrorismo Cibernético en Guatemala?

Hablar de terrorismo cibernético en Guatemala me hace pensar en una novela de ficción de Margaret Atwood situada en el año 3000. Luego recuerdo que vivo en el país de las distopías y me tranquilizo. La Iniciativa de Ley 5239, contra actos terroristas, se dio a conocer ante el Congreso el 23 de febrero de 2017; fue analizada por la comisión de Gobernación y recibió dictamen favorable en noviembre del mismo año. En estos momentos está en espera de una segunda y tercera lectura para ser aprobada.

¿Qué es el ciberterrorismo? ¿Por qué está incluído en la ley? ¿Por qué ha generado críticas de periodistas, activistas y defensores de derechos humanos? Recordar la historia reciente del país ayuda a entender mejor el contexto y los peligros potenciales del proyecto.

¿Ciberterrorismo?

La definición de ciberterrorismo que expone el proyecto parece sacada de una novela de apocalípsis tecnológico: el terrorismo cibernético lo comete “quien con fines económicos, políticos, religiosos, utilice los medios de comunicación, informática, tecnologías de información, electrónica o similar con el objeto de infundir temor, causar alarma, intimidar a la población, o compeler a un Estado o Gobierno u organismo nacional o internacional”, sancionándolo con entre diez a veinte años de prisión.

La Cámara de Periodistas de Guatemala rechazó la iniciativa, argumentando que el artículo 22 sobre ciberterrorismo es “pretensión velada y descarada de restringir el ejercicio de la libertad de emisión del pensamiento”.

“El solo hecho de que compeler al Estado por medios electrónicos configura un delito terrorista es una definición excesivamente amplia y puede ser utilizada como forma de reprimir discursos disidentes”, explica Pablo Viollier, analista de políticas públicas de Derechos Digitales, quien además recalca que “la tipificación de este tipo de delitos debe ser particularmente precisa” para evitar su uso con fines represivos.

Para Sara Fratti, abogada y directora de Políticas Públicas de IPANDETEC, “los riesgos son enormes, principalmente por la criminalización del movimiento ciudadano, que incluirá la penalización de actos como convocar a manifestaciones, críticas a funcionarios públicos, etc.”.

En paralelo existe un riesgo que pocas veces se menciona y “es que la gente genere autocensura en espacios donde antes no la había, por la sola existencia de este tipo de leyes”, explica David Oliva, consultor en seguridad digital de la Fundación Acceso.

El poder de las redes

“Es importante contextualizar brevemente el momento social y político que atraviesa Guatemala”, explica Sara Fratti: “la lucha contra la corrupción promovida desde la Comisión Internacional Contra la Impunidad en Guatemala (CICIG), el Ministerio Público (MP) y la ciudadanía han generado que las élites y grupos de poder vinculados a la corrupción inicien una campaña de desprestigio, principalmente a través de redes sociales. Como consecuencia, esta iniciativa de ley se presentó con la finalidad, entre otras cosas, de silenciar las voces de líderes, activistas, defensores y población en general”.

David Oliva considera que “estas leyes surgen alrededor del incremento en la sonoridad de las redes sociales, y es lamentable que a falta de profesionales probos se legislen leyes que buscan censurar masivamente expresiones de distintos tipos”. Así, esta ley puede ser leída como una forma de silenciar a la sociedad civil, detener las movilizaciones ciudadanas y criminalizar a los y las defensoras de derechos humanos.

Una nueva red de inteligencia

Por si esto fuera poco, la Iniciativa de Ley 5239 contempla además la creación de una Red de Comunicación “integrada por autoridades de seguridad, migratorias y aduaneras, que permita optimizar los procedimientos de control sin afectar el flujo del comercio”. Esta red tecnológica de información no solo será fundamental para la prevención de actividades terroristas, sino que intensificará el flujo de información entre países, sobre aquellas personas u organizaciones que se consideren bajo investigación.

“El proyecto no define las funciones específicas que tendrá esta red, básicamente es la creación de una red de inteligencia para vigilar a la ciudadanía. Además, carece de salvaguardas y estándares mínimos de aplicación. Lo cual, facultará al Gobierno establecer una red de vigilancia masiva”, explica Fratti.

Lo grave no es solamente la creación de un nuevo aparato de control estatal, sino que bajo el discurso de seguridad ciudadana este tipo de proyectos nacen desvinculados del deber de garantizar los derechos humanos.

Desde esa perspectiva, Víctor Quilaqueo, historiador y director del Centro de Política Públicas para el Socialimo, señala que “la creación de una Red de Comunicación es un atentado contra las garantías ciudadanas mínimas. Queda así como una medida arbitraria, que no define alcances ni modos de aplicación. Es crear una ley en cuyo centro no está la salvaguarda de nuestros derechos”.

Como vemos, el proyecto tiene un carácter eminentemente cohercitivo, sin perspectiva de derechos fundamentales. La tendencia a la criminalización de la diferencia es profunda y se materializa en iniciativas de este tipo.

“Creo que hay dos problemas con este tipo de legislaciones -explica David Oliva-: en primer lugar, están tipificando delitos digitales antes de tipificar derechos digitales de las personas, eso es una clara manifestación de criminalización. Por otro lado, cuando se legislan este tipo de leyes sin ninguna vista técnica ni de derechos humanos, el resultado son legislaciones totalitarias que de ninguna manera buscan hacernos crecer como sociedad, sino al contrario, generan control. El solo hecho de que una persona se sepa vigilada por el Estado la limita de ejercer su libre derecho de expresión o de generar puntos de vista diferentes”.

La ley sugiere un panorama que nos recuerda al gran hermano de Orwell. Según Sara Fratti, la iniciativa permitirá que el Gobierno tenga acceso y control a las publicaciones en redes sociales y plataformas digitales que realicen los usuarios del país, “con la finalidad de vigilar y castigar a ciudadanos que se opongan a la forma en la que se está llevando a cabo la administracion pública”.

En un país como Guatemala, que tuvo 36 años de conflicto armado y aparatos de inteligencia estatal y paraestatal represivos, hablar sobre crear una sistema de control y vigilancia masiva debe considerarse una agresión, no solo porque está en peligro nuestro derecho constitucional a la privacidad y a la libertad de expresión, sino también porque pende de un hilo la débil democracia que nos queda.