Evaluación del modo en que las compañías que proveen servicios de internet en Chile defienden la privacidad de sus clientes, al momento de responder las solicitudes de la autoridad para acceder a su información personal.
Temática: Privacidad
Protección de datos: una buena noticia a medias, en un Chile a medias
El anuncio sobre el ingreso de un proyecto para reemplazar la normativa de datos personales en Chile ha sido recibida con entusiasmo por parte de la industria, la sociedad civil y los organismos públicos. Se trata de un anuncio que los distintos actores llevan años esperando, y que organismos como la OCDE han exigido al gobierno con insistencia.
Si bien el articulado de la iniciativa legal requiere de un estudio más acabado y profundo, vale la pena comenzar reflexionando sobre el proceso que ha desembocado en la presentación de este proyecto y sobre su ingreso al Congreso en el último año del actual gobierno. Es necesario preguntarse qué espacio real tiene este proyecto en la agenda legislativa del Ejecutivo y si este se condice con otros proyectos empujados por el mismo gobierno en su último año.
El proceso
El proceso de elaboración del proyecto de ley de datos personales, con participación de distintos actores, ha sido complejo y contradictorio. En su inicio, el Ministerio de Economía estrenó el anteproyecto mediante la apertura de una consulta pública para recabar la participación y aportes de los distintos actores. A ello se sumó la formación de un Consejo de la Sociedad Civil de Protección de Datos Personales, con participación de distintos especialistas, representantes de la industria y de la sociedad civil. Pero paralelamente, un proceso distinto fue iniciado liderado por el Ministerio de Hacienda, para la elaboración del proyecto del gobierno, esta vez a puerta cerrada y sin oportunidades de participación abiertas y transparentes para la sociedad civil y otros actores relevantes.
El resultado es el proyecto que hoy conocemos, que dista en varios aspectos del sometido a consulta pública. Así, la propuesta presentada no recoge los resultados del proceso participativo y avanza en un sentido contrario a la tendencia mundial de acoger la participación multisectorial en regulaciones de esta naturaleza.
¿Compromiso real del gobierno?
En otras ocasiones manifestamos nuestras dudas sobre el nivel de compromiso del gobierno para avanzar en una agenda sobre protección de datos personales. Si bien la presentación del proyecto de ley debiera disipar estas dudas, lo cierto es que el momento en que ha sido ingresado al parlamento, acompañado con el historial de tramitación de proyectos anteriores, nos invita a guardar cautela con el entusiasmo inicial.
El último año de cada administración no suele caracterizarse por grandes reformas legislativas, dada la falta tiempo y espacio para empujarlas adecuadamente, y para desarrollar la discusión seria y profunda que requiere una materia compleja, como es la protección de datos personales. Es de esperarse que, durante 2017, gran parte de la agenda pública se concentre en las elecciones presidenciales y parlamentarias que se aproximan. En este sentido, que el presente proyecto se haya presentado ahora hace temer que falle el empuje para lograr la aprobación de la iniciativa antes del fin de esta administración.
Nuestras aprensiones se fundan por lo demás en que, tanto el primer gobierno de Michelle Bachelet como el de Sebastián Piñera presentaron iniciativas legales para modernizar la legislación de protección de datos personales, pero a pesar de su necesidad urgente, ambos proyectos quedaron en completo abandono al momento de asumir la administración posterior.
Otras iniciativas legislativas del gobierno
Además, llama la atención que esta iniciativa contradiga algunas de las iniciativas que el gobierno ha presentado públicamente como de alta prioridad para su último año. Este es un proyecto cuyo objetivo es proteger a las personas del tratamiento de sus datos personales por parte de entidades privadas y públicas, y se centra en el respeto a los derechos fundamentales y la dignidad de la ciudadanía. Exactamente en una vereda opuesta se encuentran iniciativas como el proyecto de crear un registro abierto de evasores del Transantiago. Que dicho registro sea público quiere decir que cualquier persona podrá realizar un tratamiento de esos datos personales, incluso generando bases de datos paralelas, que seguirán existiendo luego de que el infractor pague su multa y sea eliminado del registro. Más grave aun resulta que representantes del Ministerio de Transportes hayan reconocido públicamente que el objetivo de este registro es que los infractores sean discriminados al momento de postular a fuentes de trabajo. Por otro lado, esta misma iniciativa deja abierta la puerta para vincular la tarjeta BIP con los datos personales de la persona que la adquiere. Esto resulta problemático porque, como mostramos en un informe reciente, la tarjeta BIP no cuenta con elementos mínimos de seguridad, y permite a cualquiera acceder al historial de navegación de la persona que la utiliza, a través de su página web.
Otro ejemplo es el proyecto que busca regular plataformas tecnológicas como Uber, en el cual se establece la obligación de las plataformas de compartir la información sobre kilómetros recorridos, vehículos, conductores, lugares de recogida y bajada de pasajeros, hora y duración de los viajes, hora de reserva, precio cobrado y evaluación del viaje con ciertos organismos públicos, sin consideración de un régimen de consentimiento de los titulares de los datos ni el adecuado establecimiento de derechos para ells y obligaciones para los titulares de tales bases, como contrapartida. Si bien esta información puede resultar útil para el Ministerio a la hora de elaborar políticas públicas, debieran resguardarse los derechos fundamentales de los titulares de los datos, estableciendo que la información sea entregada en términos estadísticos, cumpliendo con criterios de anonimización, y bajo ninguna circunstancia de forma nominativa.
Espacio para enmendar el rumbo
Recibimos la presentación del nuevo proyecto de ley de protección de datos con un cauteloso optimismo, en cuanto representa una oportunidad importante para enmendar el rumbo en materia de protección de derechos fundamentales. Estamos ansiosos por ver que el debate legislativo considere y recoja la participación de la sociedad civil y otros actores relevantes, lo cual en su correcta ejecución podría mitigar la falta de participación previa. Una señal imprescindible del compromiso del gobierno no solo con su agenda de probidad y transparencia, sino con hacer realidad los derechos fundamentales de la ciudadanía, es que se conceda a este proyecto de ley la urgencia necesaria para su tramitación expedita, para corregir la desidia y el abandono del pasado.
Vigilancia y control sobre nuestros cuerpos (2017)
Las aplicaciones para controlar el ciclo menstrual, hoy tan populares, no son ideológicamente neutras. ¿Qué tal si les hacemos algunas preguntas sobre nuestra privacidad y libertad?
El estado de la protección de datos personales en Chile (2017)
Una mirada al estado actual de la protección de los datos personales en Chile, desde la perspectiva normativa, institucional y política.
¿Quién está utilizando malware en México?
Lo que pasa en México nos comprueba que a pesar de esta retórica, los invasivos programas de vigilancia se usan contra periodistas, opositores políticos y activistas. A la fecha, no hemos sabido de un solo caso en el que dichas herramientas hayan ayudado a la captura de algún miembro de los carteles de droga. Y en cambio, los ejemplos contrarios abundan.
Hae pocos días, el New York Times y Citizen Lab publicaron una investigación, que revela cómo un investigador del Instituto Nacional de Salud Pública y dos directores de organizaciones no gubernamentales recibieron mensajes SMS con hipervínculos a un malware específico: Pegasus, de la empresa israelí NSO Group. Estas tres personas tienen en común su oposición pública a las compañías de refresco y desde 2014 han promovido grandes campañas para subir el impuesto a las bebidas azucaradas, por los problemas de salud y obesidad que estas generan.
Los mensajes utilizados para infectar los dispositivos de ellos tenían un alto grado de ingeniería social: sabían cómo hablarles y de qué forma llegar a ellos para hacerlos dar click a los hipervínculos maliciosos. Desde notas periodísticas con sus nombres hasta falsas infidelidades de sus parejas y supuestos accidentes de hijos.
Según Citizen Lab, aunque no es seguro que el gobierno mexicano esté involucrado en esta labor de espionaje, sí hay una alta probabilidad. Primero, porque según NSO Group solo venden este tipo de tecnología a gobiernos; segundo, porque ya en 2012 se confirmó que el estado mexicano le había pagado a la empresa 20 millones de dólares por sus productos; y tercero, porque no es la primera vez que pasa.
En este nuevo caso, llama la atención que el programa de vigilancia se haya querido utilizar para vigilar, o simplemente para amedrentar, a activistas cuya labor podría afectar intereses comerciales de las compañías refresqueras. Sin embargo, ya en agosto de 2016 supimos que el mismo malware había sido enviado a Rafael Cabrera, un periodista líder en la investigación sobre la Casa Blanca: uno de los más grandes casos de corrupción que se han denunciado en el periodo de presidencia de Enrique Peña Nieto, actual presidente de México.
Para R3D y Social TIC, las dos organizaciones mexicanas que alertaron sobre los casos de los activistas anti-refrescos e iniciaron la documentación de los mismos, esto demuestra que el espionaje en México “está fuera de control”.
Desde de 2015 supimos que el gobierno mexicano era el cliente más importante de Hacking Team, la empresa italiana que vende Galileo, otro invasivo programa que tiene la capacidad de activar micrófonos y cámaras de forma remota, acceder a correos electrónicos, historiales de navegación y otra información sensible. Además, es sabido que en este país el malware fue utilizado en contra de opositores políticos durante las campañas electorales.
Igual de grave resulta el hecho de que, según un reciente informe de R3D, el 99% de actos de vigilancia a las comunicaciones se realizan de forma ilegal, ya sea porque no cuentan con el respaldo de una orden judicial o porque las autoridades que compran este tipo de programas no tienen la autorización para usarlos.
No es una cosa de ciencia ficción: el espionaje es algo real, utilizado de forma desproporcionada en un país que atraviesa una grave crisis de derechos humanos. Sin controles democráticos adecuados, estas prácticas violan no solo el derecho a la privacidad, sino también a la libertad de expresión de la ciudadanía.
Privacidad al estilo Trump
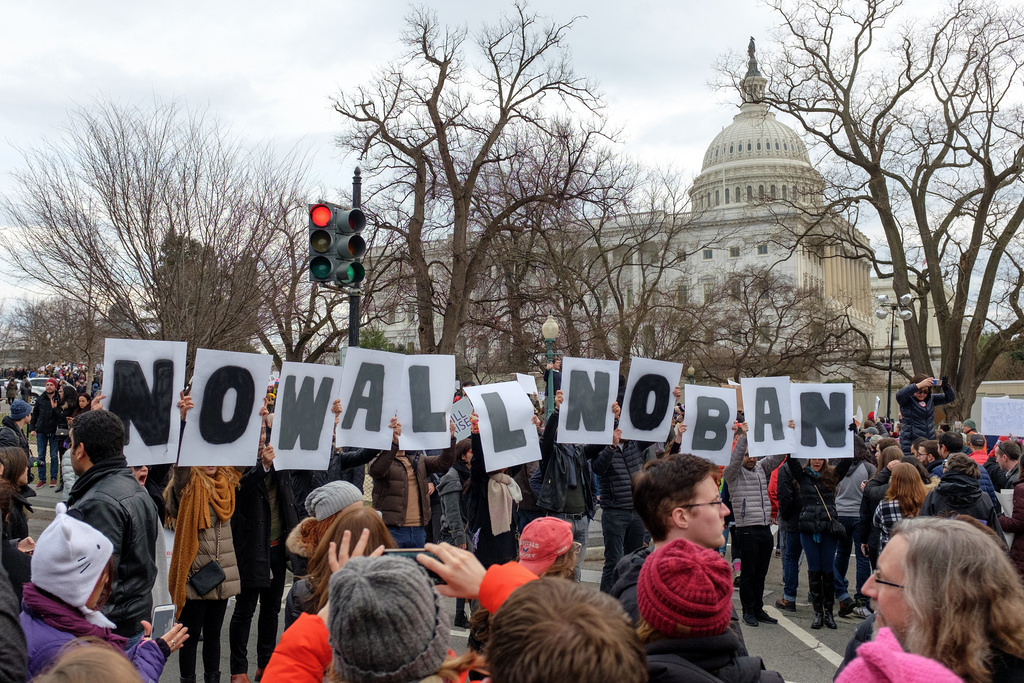
El celular se ha convertido en una extensión de nuestro cuerpo y nuestras ideas. Dormimos y vamos al baño con él, lo revisamos permanentemente. Las diferentes apps y redes sociales encierran nuestros pensamientos, dudas e intereses. Rara vez lo soltamos. Siempre está a nuestro lado. Por eso, no sorprende que los gobiernos –además de las empresas- quieran todos esos datos. Son una mina de oro para conocer las “verdades” de una persona. O mejor, de un grupo de personas.
En Estados Unidos, la era Trump recién comienza y ya vaticina una lógica perversa: acciones gubernamentales para apoderarse de los datos personales y privados de las personas, que aunque entren en el campo de la legalidad no dejan de ser contrarias a los derechos humanos. Para comenzar, la prohibición, durante 90 días, de la entrada a personas de países mayoritariamente musulmanes, y durante 120 días, a refugiados. En la sección 14 de dicha acción –que en teoría fortalecería las leyes migratorias de Estados Unidos- el presidente ordenó que las autoridades “excluyeran a personas que no fueran ciudadanas del país o residentes legales de las protecciones de la Privacy Act, al tratarse de información personal identificable”. Y así, de un plumazo, despojó a los extranjeros en ese país, de su derecho a la privacidad.
Días después de la acción ejecutiva, una mujer mexicana iba de compras a ese país, pero al cruzar la frontera le quitaron su celular, lo revisaron y encontraron memes y mensajes de burla a Trump. Eso fue suficiente para quitarle la visa y confiscarle el teléfono. Nunca le dijeron por qué no la estaban dejando pasar, ni qué “falta” había cometido. Poco importó el paraguas protector de la Primera Enmienda, uno de los estándares más amplios para la libertad de expresión en el mundo.
Pero burlarse de Trump con memes es un ejercicio expresivo válido, legal y además merece extra protección por ser parte del discurso político. Además, los memes que una persona tenga guardados en su celular hacen parte de su información privada y por tanto, deben estar sujetos al derecho a la privacidad. Sin embargo, la acción ya se ha ejecutado.
Por otra parte, algunos medios estadounidenses han dicho que el Departamento de Seguridad Nacional “podría” pedir contraseñas a quien ingrese en su territorio, algo que ya está pasando y es una realidad. En febrero, un periodista tuiteó que a un compañero suyo le pidieron entregar la llave maestra de su administrador de contraseñas para revisar sus redes sociales, correos y mensajes. Los peligros que esto implica en términos de confidencialidad y protección de fuentes, no tienen comparación.
Sobre la legalidad, o no, de revisar los celulares en la frontera no hay claridad, pues la técnica hasta ahora ha sido pedir las contraseñas “de forma voluntaria” cuando exista “sospecha razonable” de una persona (lo que sea que signifique eso). Bajo este supuesto, la entrega de dichos datos podría interpretarse como consentimiento por parte de quien los posea. Pero al no entregarlos, ea persona se somete a no poder ingresar, lo cual supone claramente un acto arbitrario.
Ya desde 2014 el gobierno de Obama permitía la búsqueda de información en celulares de personas en “listas negras” de terrorismo. Ahora, la retórica de un gobierno de derecha que considera como enemigos a prácticamente todos los extranjeros, lleva esta práctica mucho más allá.
Pero no solo los extranjeros son blanco de violaciones a su derecho a la privacidad. En estos días, el departamento de policía de Washington D.C. ordenó judicialmente a Facebook que entregara información de quienes protestaron y fueron arrestados durante la toma de posesión del presidente Trump. Entre ellos estaban dos periodistas que cubrían las marchas ese día. El mensaje que se manda es aterrador: si protestas, no solo podrían arrestarte, sino que además habría bases para revisar tus redes sociales, ¿acaso para vincularte con un comportamiento específico, con alguien más, con un lugar?
En este caso, Facebook entrega información sin rechistar (según sus propios términos y condiciones): se requiere una orden legal, vinculada a una investigación criminal para obligarlos a entregar información básica de sus usuarios como nombre, duración de la cuenta, tarjeta de crédito, correo electrónico, último login e inclusive direcciones IP. Quizás nadie previó que inclusive esto podría ser usado de forma arbitraria cuando las instituciones democráticas están en aprietos.
En ambos casos estamos hablando de un esquema de censura indirecta: sin importar de donde seamos, el miedo a que nos revisen hace que borremos cosas y nos de pavor expresarnos con libertad en nuestros celulares. Y así, el disenso y la crítica están en peligro. Por eso es que ahora más que nunca, debemos ingeniar nuevas y creativas formas de aplicar los estándares universales de derechos humanos, que están por encima de cualquier legislación nacional: no importa lo que diga Trump, tenemos derecho a expresarnos y a que nuestra privacidad se respete.
La vulnerabilidad de Whatsapp está en sus políticas
Desde que Whatsapp fue comprado por Facebook hace tres años, han surgido muchas dudas respecto a cómo esto afecta la privacidad de sus usuarios. A comienzos de 2016 la empresa comenzó a cifrar por defecto todas las conversaciones, lo cual fue celebrado en todo el mundo; pero en agosto informó que compartiría los datos de sus usuarios con Facebook, decisión que tuvo una respuesta menos favorable, que incluso fue llevada a la corte y finalmente fue rechazada en territorio europeo.
La semana pasada el diario The Guardian declaró que Whatsapp tiene una vulnerabilidad que podría ser utilizada por gobiernos como puerta trasera para espiar los mensajes de sus usuarios, de acuerdo con la investigación realizada por el criptógrafo Tobías Boelter. Tal vulnerabilidad consiste en que la aplicación puede generar una nueva clave de encriptación mientras el usuario está desconectado, por ejemplo cuando se reinstala la aplicación en un dispositivo nuevo, sin necesidad de notificarlo pero guardando los mensajes que se hayan enviado, encriptándolos nuevamente y re enviándolos con la nueva llave.
Open Whisper Systems, empresa creadora de la aplicación de mensajería Signal y del protocolo de encriptación que es utilizado también en Whatsapp, respondió que no hay tal falla sino una limitación propia de los sistemas de encriptación, y que en ningún caso se trata de una puerta trasera. Por eso la app ofrece la opción de notificación cuando se haya cambiado la clave de encriptación, lo que fortalece la seguridad en las comunicaciones.
Pero, ¿por qué no notifica siempre a sus usuarios? Porque frente a la seguridad, para Whatsapp es más importante que la experiencia de usuario sea cómoda y sencilla. Por eso no tomó medidas luego de que, en abril de 2016, Boelter les notificara la falla. Y si bien se ha dicho que la solución es tan sencilla como activar manualmente las notificaciones o que esta vulnerabilidad es pequeña aún si la persona usuaria teme ser interceptada por agencias gubernamentales, es problemático que el código de Whatsapp no sea auditable, lo que hace más difícil saber si esta limitación puede o no ser utilizada para analizar y espiar las comunicaciones.
La falla encontrada en WhatsApp es un recordatorio crítico de que las comunicaciones seguras no dependen solo de un buen protocolo, sino de la confianza en las empresas y personas que diseñan y mantienen las herramientas que utilizamos. Y en el caso de Whatsapp y su propietaria Facebook, aunque han declarado su compromiso con la seguridad de las comunicaciones frente a la solicitud por parte de gobiernos, como pasó por ejemplo en Brasil, parece cada vez más difícil confiar.
Al respecto, es necesario recordar que hace poco, Facebook comenzó a estudiar detenidamente la manera de ingresar al mercado chino, aceptando las políticas de censura en ese país, y también que ha optado por colaborar con Israel en censurar contenidos a nombre de la lucha contra los mensajes de odio, pero a costas del derecho a la libertad de expresión, principalmente de los palestinos.
Si bien es cierto que la seguridad responde a un modelo de amenazas particular para cada usuario, y que Whatsapp es una herramienta que ofrece grandes facilidades y beneficios, hoy día hay otras aplicaciones que ofrecen servicios similares pero se preocupan más por proteger las comunicaciones y menos por capitalizar al máximo los datos de sus usuarios. Un ejemplo claro es Signal, que aunque se basa en el mismo protocolo no presenta la misma falla de Whatsapp, o Wire, cuyo «más grande defecto» es que casi nadie la tiene instalada.
Eliminar la violencia de género con un clic
La violencia contra las mujeres está clasificada como un problema global de salud pública: 35% de las mujeres en todo el mundo han experimentado violencia física o sexual a lo largo de su vida, según cifras de la Organización Mundial de la Salud. La ubicuidad de la tecnología con frecuencia hace aparecer intentos de solucionar problemas humanos y sociales a través de implementaciones de software, y es así como en años recientes se han desarrollado aplicaciones en diversas partes del mundo con miras a resolver este problema, a través de diferentes aproximaciones. Algunas intentan educar a las mujeres sobre las señales tempranas del abuso doméstico, otras ofrecen mecanismos para alertar a ciertos contactos en caso de emergencia. Pero ¿pueden ofrecer estas aplicaciones una solución real a un problema tan complejo? ¿Cuáles son las implicaciones de entregar nuestra información personal en este tipo de aplicaciones?
El mismo principio se repite a través de diferentes aproximaciones tecnológicas: aplicaciones como Circle of 6maria o EasyRescue permiten a la persona en riesgo enviar una alerta con su ubicación a un contacto de confianza. En Chile hace poco se desarrolló la aplicación Caperuza, que accede a la información de contactos de Facebook de la usuaria así como a sus datos de GPS y le permite elegir a uno o varios contactos que pueden acceder a su información de ubicación. Además, la mitad de las aplicaciones existentes en el mercado y orientadas a mitigar la violencia de género ofrecen algún tipo de «botón de pánico», mientras que «Contactos de Confianza», aplicación nativa de Google, lleva a cabo una función similar al permitir a una persona solicitar la ubicación del GPS del dispositivo de otra, que previamente le ha designado como su contacto de confianza.
Sin embargo, la utilización de este tipo de aplicaciones plantea una serie de preocupaciones respecto a la privacidad de la usuaria. Iniciar sesión en una aplicación de este tipo a través de Facebook permite a esta red social acceder a nuestra ubicación; en el caso de “Contactos de Confianza”, la aplicación requiere acceso constante al GPS del dispositivo; esto sin contar con que los teléfonos móviles son los dispositivos más inseguros y los que poseen mayor información sobre nuestras actividades. Y no se trata solo de que una empresa tenga acceso a los datos de sus usuarios; monitorizar la actividad del teléfono o la computadora de una víctima es una práctica común por parte de personas abusivas, y dependiendo de la situación, muchas de estas aplicaciones podrían facilitar, en vez de dificultar, la vigilancia de la víctima por parte de su abusador. Según el grado de capacidad técnica del agresor, la cantidad de información a la que sea capaz de acceder a través del dispositivo de la víctima o de sus redes sociales puede incluso comprometer a sus contactos de confianza.
Dependiendo del contexto, una aplicación puede resultar útil o agravar un riesgo. Si quien agrede forma parte del entorno cercano a la víctima, y por ende está en capacidad de revisar sus dispositivos, podría encontrar la aplicación y reconocerla. Por esta razón, muchas de ellas utilizan un icono que disimule su verdadera función u ofrecen protección bajo contraseña, aunque en ciertas ocasiones una aplicación protegida con contraseña puede llamar más la atención del agresor y aumentar así el riesgo. Por otra parte, el agresor podría ser un desconocido, y en este caso la posibilidad de indicar con rapidez a un contacto de confianza la ubicación específica de la víctima resulta más valioso.
Por eso es tan importante comprender el modelo de amenazas que cada persona enfrenta, antes de elegir una pieza de software que ofrezca mayor seguridad. Una aplicación que requiera acceso físico al teléfono para enviar una alerta puede no resultar útil si el modelo de amenazas considera la posibilidad de que el agresor restrinja el acceso de la víctima al dispositivo.
Lo que es más grave, un estudio del Centro de Investigación sobre Violencia y Abuso (CRiVA) que examinó el uso de estas aplicaciones, llegó a la conclusión de que su eficacia no está clara y, en muchos casos, un SMS podía producir el mismo efecto. Según la investigación, este tipo de aplicaciones podrían incrementar la tendencia a culpar a las víctimas y así contribuir a la mercantilización de la seguridad de las mujeres. Al generar una expectativa de que las mujeres inviertan tiempo y energía en su propia seguridad, la atención sobre la responsabilidad de la violencia de género se transmite a la víctima.
Estas consideraciones nos llevan de vuelta a uno de los grandes problemas que plantea el uso de tecnología para la solución de problemas sociales complejos. Intentar resolver problemas a través de una aplicación con frecuencia no es más que aplicar compresas tibias a una enfermedad grave: sí, debemos ofrecer a las mujeres (y en general, a las víctimas de violencia) herramientas para protegerse de situaciones de riesgo, pero no debemos permitir que esto oculte el origen estructural, social y cultural de la violencia de género, cuya solución requiere de la implementación transversal de políticas públicas adecuadas. Mientras las raíces profundas del problema no sean resueltas, fomentar el uso de aplicaciones para minimizar las consecuencias de la violencia de género podría estar contribuyendo a perpetuar la peligrosa creencia de que la seguridad de las mujeres es su propia responsabilidad.
Las ciudades inteligentes y el problema de la vigilancia
Las ciudades inteligentes, o smart cities, han sido promovidas como uno de los últimos grandes logros provenientes de la reunión entre tecnología y prácticas sociales. Grandes empresas globales -entre las que se cuentan Siemens, Cisco y Telefónica- han comenzado a desarrollar e implementar proyectos que buscan cambiar la forma en que habitamos la ciudad, de manera que una serie de cuestiones relativas a la vida urbana se hallan ahora adosadas al adjetivo smart: transporte inteligente, manejo de residuos inteligente, energía inteligente, salud inteligente y seguridad inteligente. Estas etiquetas buscan alinear los desarrollos de las tecnologías digitales, generar espacio para la innovación y gestionar de mejor forma los entornos urbanos. El argumento subyacente es que las tecnologías ofrecen una oportunidad para el desarrollo y resultaría contraintuitivo oponerse.
Sin embargo, sí resulta adecuado poner en entredicho los eventuales avances que promueven las tecnologías smart. Principalmente, porque sitúan a las tecnologías en una dimensión que naturaliza su aporte al desarrollo: con más tecnología, se nos dice, estaremos siempre mejor. Pero existen ámbitos en los cuales la tecnología no es siempre una respuesta o, al menos, donde la inclusión de tecnología puede generar riesgos mayores a sus eventuales beneficios. Un aspecto donde esto resulta especialmente importante es el de la privacidad.
Varios autores han dado cuenta de las implicancias de las tecnologías de la vigilancia en las ciudades contemporáneas, destacando cómo estas tecnologías se vinculan con proyectos smart. Fernanda Bruno, por ejemplo, ha señalado que vivimos en un contexto de vigilancia distribuida, juicio que se torna razonable al observar cómo los circuitos de vigilancia -pública y privada- han plagado ciudades como Londres.
La contracara evidente del problema de la vigilancia es el valor que asignamos a nuestra privacidad, sobre todo en espacios públicos. Una cuestión que se mostró abiertamente en tensión en el caso de los globos de vigilancia en Santiago. Esta problemática no ha sido ajena a otras latitudes, donde las políticas smart ya cuentan con más años de despliegue. Es el caso de Holanda, donde un grupo de investigadores ha dado cuenta cómo las nociones en torno a la privacidad se ven afectadas por estos procesos. Luego su investigación en Amsterdam concluyen que un componente central de la población es la de ambivalencia ante la inclusión de estas tecnologías: si bien por un lado se reconoce el eventual valor de ellas, la recolección automática de datos en el espacio público eleva grandes dudas, especialmente en lo referente al gobierno de tales datos, los permisos asociados a estos y sus posibles usos.
El uso generalizado de tecnologías de vigilancia en centros urbanos, el discurso smart asociado a tales desarrollos y las adecuadas consideraciones de la población en torno al uso de datos recabados en el espacio público, sitúan la pregunta por las tecnologías smart en una dimensión que va más allá del mero -y supuesto- desarrollo. En el caso latinoamericano esto queda en evidencia: Santiago de Chile ya firmó un convenio con CISCO, mientras que en Río ya se ha denunciado las implicancias de las tecnologías smart para el transporte público.
Es en esta línea que, recientemente, un núcleo de investigadores planteó la pregunta por la ética de los datos. Esto resulta de vital interés, pues permite cuestionar los valía de la aplicación de nuevas tecnologías más allá del argumento de la eficiencia. En buena hora, se vuelve a plantear la pregunta por la tecnología y sus implicancias, atendiendo a para qué las necesitamos y cuáles son los costos asociados a su implementación. Lo anterior permite plantear la pregunta por el adecuado uso de los datos en el contexto de las smart cities, tal como lo ha postulado Kitchin.
El creciente interés que despiertan estas temáticas en la comunidad académica dista, con mucho, de lo que se puede observar en la realidad chilena. Mientras la discusión legislativa se dilata de formas inexplicables, en el contexto de una ley que ya en 1999 se encontraba desactualizada respecto a las tecnologías existentes, las prácticas tecnológicas que posibilitan sistemas como Transantiago ponen en entredicho nuestros derechos cotidianamente.
En esta línea, a nivel latinoamericano la cuestión no es mejor. Tal como fue presentado en Latin America in a Glimpse (pág. 11), la inversión en software de vigilancia como la realizada en México, así como el bloqueo de WhatsApp acontecido en Brasil, son antecedentes que debieran elevar alertas. Particularmente, apuntando a identificar que hoy, más que nunca, la privacidad es un concepto en disputa.
Latin America in a Glimpse (2016)
Resumen de lo más relevante sobre la situación de los derechos humanos y la tecnología en América Latina durante 2016.