El rostro oculto del reconocimiento facial

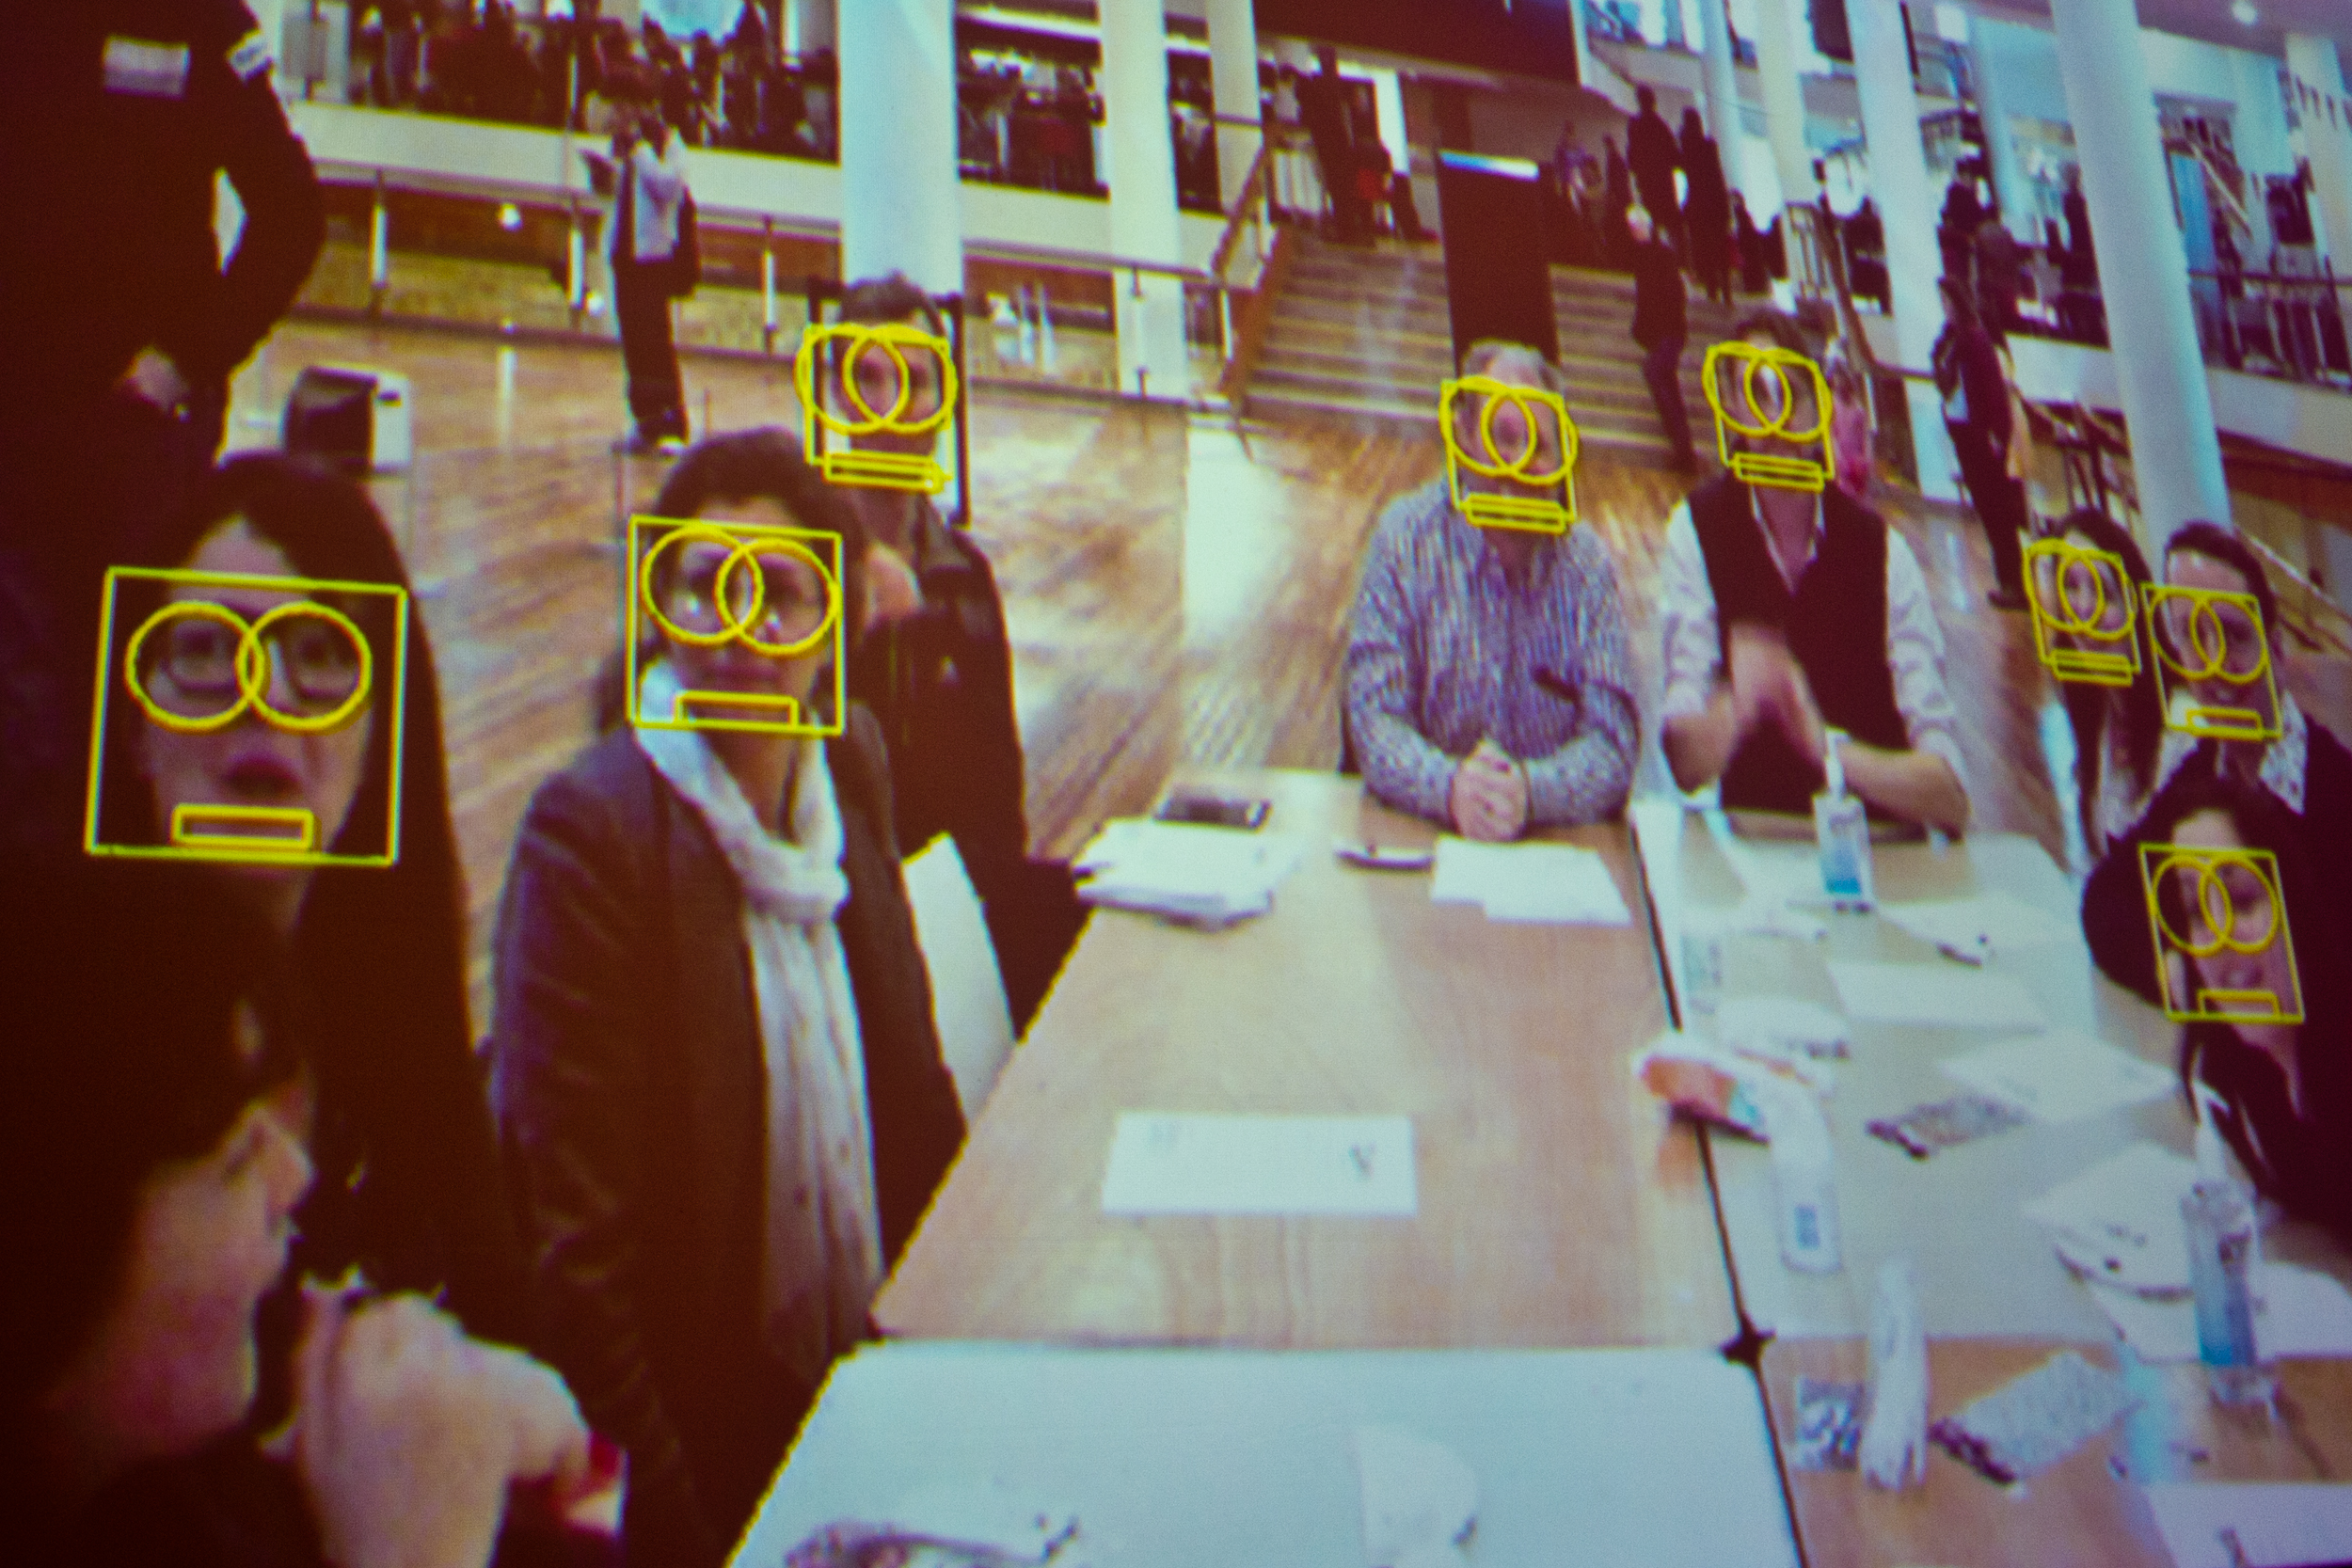
Según declaró Claudio Orrego, intendente de la ciudad de Santiago, en diciembre de este año el Estado chileno adquirirá un software de reconocimiento facial para ser utilizado en el control de la violencia en los estadios y “con motivo de otros temas de seguridad del Estado”, por ejemplo el control de marchas y manifestaciones. Este sistema contará con los datos del Servicio de Registro Civil e Identificación, una base de datos que cuenta con las fotografías y la información personal de 17 millones de ciudadanos, y será manejado por una oficina central de la policía, quienes estarán a cargo de contrastar las imágenes tomadas por las cámaras de vigilancia contra la inmensa base de datos, a través del software especializado.

Por supuesto, Chile no es el primer país en implementar tecnologías de reconocimiento facial con finalidades de preservación del orden público. Sin ir muy lejos, el gobierno de los Estados Unidos utiliza estas tecnologías desde hace varios años, y se estima que uno de cada cuatro de sus departamentos policiales en al menos 26 estados tienen acceso a una base de datos que, a la fecha, contendría los rostros y datos personales de al menos la mitad de los ciudadanos. En Colombia, las autoridades comenzaron a implementar el año pasado el uso del software Face First en el sistema de transporte público urbano, con la finalidad de enviar alertas a través de las diferentes estaciones, así como a otros sitios, como estadios de fútbol.

Investigadores especializados han señalado que, a pesar de que esta tecnología pueda ser útil para ayudar a localizar a criminales violentos, existen riesgos implícitos en los posibles usos que pueda dársele. Por ejemplo, su utilización en protestas y manifestaciones (como ha ocurrido en Brasil y como ocurriría en Chile) podría comprometer las libertades básicas, incluyendo la libertad de expresión y manifestación, que incluye el derecho a expresarse anónimamente.

La tecnología de reconocimiento facial funciona a través de un análisis de diversos rasgos físicos, incluyendo factores como las dimensiones del rostro, la forma de los pómulos, el ancho de la nariz y la longitud de la frente. Con esta información, busca coincidencias en la base de datos hasta encontrar una o más personas cuyo perfil corresponda a los rasgos identificados. Sin embargo, un estudio reciente de la Universidad de Georgetown encontró evidencia de que el software de reconocimiento facial presenta fallas cuando la iluminación varía, y no funciona de manera precisa con personas de piel oscura, lo que resultaría en un mayor número de personas inocentes siendo indebida e innecesariamente detenidas.

Del mismo modo, con bases de datos de poblaciones amplias, es inevitable el surgimiento de falsas coincidencias. En casos como el de Steve Talley, quien ha sido reiteradamente apresado por errores en el sistema de reconocimiento facial, las implicaciones para los derechos humanos más básicos son obvias, y ponen en evidencia el principal problema de todas las tecnologías de autenticación biométrica: la dificultad de cambiar un rostro o una huella digital, una vez que este ha sido comprometido como mecanismo de reconocimiento.  Por otra parte, para una persona consciente de que está siendo vigilada, es relativamente fácil engañar a una cámara, y esto ha dado lugar al surgimiento de una serie de acciones, algunas más cercanas a la protesta y otras al performance artístico, que buscan mecanismos para escapar a la vigilancia; en ocasiones, basta con utilizar los anteojos adecuados.

Si bien algunos alegan que los problemas inherentes al reconocimiento facial pueden ser minimizados a través de un grado mínimo de intervención humana, el cual evitaría que el reconocimiento automatizado produjera falsos positivos, en otros casos el sesgo humano podría profundizar las fallas de la tecnología. Los falsos positivos terminan por forzar a los ciudadanos a probar que no son culpables, invirtiendo la carga de la prueba incluso antes de que comience el proceso y subvirtiendo así el principio básico de la presunción de inocencia. Cualquier implementación de un sistema biométrico de vigilancia debe, pues, partir de la presunción de que todo software puede fallar, y del establecimiento de estándares básicos de protección de los derechos humanos para evitar que estas fallas afecten negativamente las libertades y garantías ciudadanas.
Los peligros del voto electrónico

Sin votos, un sistema carece de legitimidad. El voto es una parte muy importante de la democracia como se entiende hoy, al permitir a la población de un país elegir a sus representantes de manera libre y secreta. Pero además, recoge varios derechos como a la libertad de expresión y a la participación política.

En la actualidad, el voto electrónico surge como una alternativa viable y cómoda en los procesos electorales, tanto para el registro como para el conteo. De acuerdo con quienes han lo han impulsado, este sistema reduciría las posibilidades de fraude electoral y así, contribuiría a restaurar la confianza de la población votante. Los gobiernos que lo han implementado afirman que a través de este se garantiza la seguridad de los votantes, asegurando que el voto será secreto y el proceso electoral será transparente y enfocado a cumplir con una elección democrática de los representantes.

Sin embargo, estos sistemas no han considerado todas las implicaciones existentes en términos de derechos humanos. Por ejemplo, los derechos a la privacidad, a la seguridad o a la protección de los datos personales pueden verse fácilmente vulnerados, pues además de la cantidad de datos que puede recoger el software utilizado, acerca de los y las votantes, los sistemas de votación electrónica pueden ser fácilmente intervenidos o hackeados para afectar los resultados de la votación y cometer fraudes electorales.

¿Qué pasaría en un sistema político si el voto no fuera secreto? Podríamos imaginar persecuciones políticas a quienes votaron por el candidato perdedor, o a personas que se abstuvieron y decidieron no votar. La implementación de sistemas de voto electrónico no asegura que algo así no sucederá, sino que podría propiciar un abuso en el ejercicio del poder en la esfera política.

El desarrollo de la tecnología y el uso del internet permiten la creación de una vida en el entorno digital, con grandes beneficios para las personas y grupos sociales, pero por lo mismo modo ha facilitado el almacenamiento digital de innumerables datos personales, muchos de los cuales atentan contra la privacidad de los usuarios. Esto supone un riesgo en tanto el acceso a los datos personales no solo está habilitado para las personas titulares de dichos datos, sino para cualquiera que tenga interés en ellos.

Los sistemas digitales no son necesariamente seguros. O quizás deberíamos decir que en distintos grados, siempre son susceptibles de ser intervenidos. Así, en relación con el voto electrónico, derechos fundamentales, políticos y electorales se encuentran en riesgo si no se establecen medidas adecuadas para implementar métodos digitales de votación que garanticen procesos democráticos y transparentes de participación.

En el contexto latinoamericano, Argentina y Chile ya están considerando sistemas de voto electrónico. En el caso de Argentina, se han llevado a cabo diversas pruebas piloto para elecciones en sus diferentes provincias. Buenos Aires fue la primera provincia en legislar e implementar dicho sistema. Aunque el establecimiento del voto electrónico se ha dado de manera gradual, durante este proceso se ha ido manifestando la preocupación por parte de ciertos miembros de la sociedad civil sobre algunas vulnerabilidades que podría tener el sistema y las máquinas de votación electrónica.

Además, durante este año se aprobó en la Cámara de Diputados la reforma electoral que incluye la implementación del voto electrónico a nivel nacional. De ser aprobado en el Senado, este sistema, que ha sido fuertemente cuestionado tanto por la comunidad técnica como por activistas de derechos humanos y por la academia, sería utilizado en las elecciones de 2017, por lo que además implicaría un apresurado proceso de implementación. Por eso, instituciones, organizaciones y personas han manifestado su rechazo enfático frente a la adopción de este sistema.

En Chile se está considerando la implementación del voto electrónico debido a la constante abstención de la sociedad durante los procesos electorales. Los criterios que se están tomando en cuenta para el establecimiento del sistema electrónico de votación es la utilización de sistemas de medición biométricos para la identificación de las y los votantes, como por ejemplo, el registro de la huella dactilar.

Brasil, por otro lado, ha automatizado por completo su sistema electoral. Implementó el voto electrónico desde 1996 y, a pesar de que el sistema es considerado “exitoso”, se han encontrado numerosas fallas. Estudios han demostrado que es posible comprometer el encriptado del software y violar la secrecía del voto.

En el contexto latinoaméricano es necesario considerar si el voto electrónico, fácilmente manipulable y que puede impedir de la capacidad de emitir un voto libre y secreto, sea el mecanismo más apto para legitimar la democracia y la protección de los derechos políticos de las personas.

¿Son seguras las contraseñas que estás usando?

Las contraseñas protegen tus información más valiosas: el contenido de tus comunicaciones, el acceso a tus dispositivos e incluso el saldo de tu cuenta bancaria. A pesar de ello, usualmente somos negligentes a la hora de crearlas. Es cierto, crear contraseñas es dífícil y todavía más tener que recordarlas. ¿Qué hacer? ¿Cómo sé si las contraseñas que estoy usando son realmente seguras? Steffania Paola, miembro del equipo técnico de Derechos Digitales y Mozilla Fellow 2016-2017, nos da algunos consejos y herramientas.

¿Cuáles son los riesgos asociados al uso de una contraseña insegura?

Cuando usas una contraseña insegura o demasiado sencilla de adivinar, te vuelves vulnerable. Existen programas que pueden ser usados por cibercriminales para intentar descubrir tus contraseñas o puedes ser víctima de la llamada “ingeniería social”, la práctica de obtener información confidencial a través de la manipulación de usuarios.

Cuanto más sencilla es una contraseña, más rápidamente puede ser adivinada.

[left]Cuando usas una contraseña insegura o demasiado sencilla de adivinar, te vuelves vulnerable.[/left]

¿Cuándo podemos considerar que una contraseña es segura?

Una contraseña se considera segura cuando cumple los siguientes requisitos:

  • Es larga: Cuanto más larga es la contraseña, es menos probable que un computador sea capaz de descifrarla en un lapso de tiempo razonable. En rigor, es posible descifrar cualquier contraseña si se tiene suficiente tiempo, por lo que debemos aspirar a que sea muy trabajoso descifrar las nuestras.
  • Es compleja: Si es posible, siempre incluye en tu contraseña letras mayúsculas, minúsculas, números y símbolos, como signos de puntuación.
  • Es impersonal: Tu contraseña no debe estar relacionada a ti de manera personal: evita usar fechas importantes como tu cumpleaños, el nombre de un pariente o de tu mascota, ni de cualquier información que sea fácilmente asociada a ti.
  • Es secreta: No compartas tu contraseña con nadie a menos que sea absolutamente necesario.

Además, una contraseña debe ser escogida de modo que si alguien la descubre, el daño sea mínimo. Para ello, hazla única: Evita usar la misma contraseña para más de una cuenta.

¿Es necesario cambiar tus contraseña de forma regular?

Si bien es una recomendación recurrente, lo cierto es que si cumplimos las recomendaciones anteriores no es necesario actualizar nuestras contraseñas de forma regular. De cualquier forma, no hace daño, en la medida en que seamos capaces de recordar nuevas contraseñas largas, complejas y únicas. Para ello, la ayuda de un gestor de contraseñas es clave.

Al crear nuevas contraseñas, muchas veces se nos recomienda (y a veces se nos impone) usar caracteres poco usuales, números y combinar letras mayúsculas y minúsculas. ¿Es esto efectivo realmente?

Es efectivo, pero no garantiza la inviolabilidad. Cuanto más compleja es la contraseña, más difícil es descubrirla. Si usamos una mayor cantidad de elementos distintos en una contraseña (como letras mayúsculas, minúsculas, símbolos, etc.) se agrega una capa de seguridad contra los programas que intentan adivinarlas.

Estos programas funcionan por ensayo y error, y pueden estar diseñados para aprender palabras y nuevas combinaciones. Entonces, no garantiza que tu contraseña nunca será adivinada, pero puede costar más trabajo.

Ahora que tengo mi contraseña segura, ¿qué otras medidas complementarias puedo aplicar para resguardar mi información personal?

-Usar un gestor de contraseña, como KeePassX, es una buena idea. Se trata de una aplicación capaz de generar claves aleatorias y seguras.

Como sabemos, memorizar una contraseña bien pensada para cada cuenta en la práctica es inviable, Keepass puede ayudarte a crear una contraseña aleatoria, sin patrón o estructura, una contraseña difícil de adivinar. El programa es capaz de elegir contraseñas como «mRyKEQ3p$KdkpCRJxjl0v». Pero no te preocupes: el administrador de contraseñas las recuerda por ti, así que solo debes aprenderte una contraseña maestra y nada más. Es muy fácil de usar y además es gratis.

-Activa la autentificación de dos pasos (2FA). De esta manera, cada vez que se abre sesión en un nuevo dispositivo, te envían un mensaje a tu teléfono con una segunda contraseña. Esto significa que aunque alguien obtenga acceso a tu contraseña primaria, no podrá acceder a tu cuenta, a no ser que también esté en posesión de tu teléfono móvil. De esta forma, 2FA ofrece mayor protección al comprobar tu identidad por más de un método. Servicios como Facebook, Twitter y Gmail poseen esta característica.

Encuentra más consejos de seguridad digital acá.

Derechos Humanos y vigilancia en América Latina, un panorama preocupante

América Latina tiene un triste historial de autoritarismo y gobiernos que han buscado utilizar el aparato estatal para controlar a sus ciudadanos. Más preocupante que esta constatación es el hecho de que, pasadas varias décadas del período dictatorial de nuestro continente, los gobiernos latinoamericanos parecen empecinados en retroceder, en vez de avanzar, en estándares de Derechos Humanos en temas de vigilancia y privacidad.

Así lo confirman una serie de reportes publicados recientemente que buscan analizar los sistemas jurídicos y prácticas de vigilancia a la luz de los Principios Internacionales sobre la Aplicación de los Derechos Humanos a la Vigilancia. Los reportes correspondientes a Argentina, Brazil, Chile, Colombia, México, Paraguay, Perú y Uruguay entregan un panorama comparativo preocupante.

Al contrastar los 13 principios para analizar la legitimidad de la vigilancia de comunicaciones antes citados con el marco normativo y las prácticas de estos siete países de Latinoamérica, queda al descubierto, no solo que los países latinoamericanos no están cumpliendo estándares de Derechos Humanos en la materia, sino que los gobiernos del continente cada día están más cómodos con la idea de utilizar la vigilancia como herramienta de control y represión política.

Peor aún parece el hecho de que nadie en el continente parece sorprenderse cuando estos hechos salen a la luz. Ya parece que nos hemos acostumbrado a que nuestros gobiernos busquen cada día vigilarnos de forma más intrusiva y sin cumplir incluso la insuficiente legislación vigente.

Solo en el último tiempo los gobiernos de Chile y Brazil adquirieron globos de vigilancia aéreos, de naturaleza militar, bajo la excusa de mantener a su población segura y combatir la delincuencia. La revelación de las bases de datos de la empresa italiana Hacking Team dejó al descubierto cómo múltiples países del continente habían adquirido millones de dólares en programas de espionaje, cuya adquisición y utilización es de dudosa legalidad y no cumple bajo ninguna circunstancia principios de necesariedad y proporcionalidad.

A lo largo del continente, múltiples proyectos de ley buscan crear registros y vincular los datos personales de los usuarios de las tarjetas de transporte público. Esto, además, da cuenta de intentos por parte de los gobiernos, de acaparar datos personales de la ciudadanía y eventualmente utilizarlos para la vigilancia y el control.

Ante esta situación, se vuelve crucial que los gobiernos de Latinoamérica acusen recibo de los esfuerzos de la sociedad civil y la academia por definir estándares claros de Derechos Humanos para la legitimidad de la interceptación de comunicaciones. En este sentido, los gobiernos deben invertir esfuerzos, no solo en modificar su legislación en la materia, para adecuarla a dichos estándares, sino también modificar las prácticas de sus distintas reparticiones, a fin de respetar, efectivamente, los Derechos Humanos en la materia.

Lo anterior no es solo una inquietud abstracta o académica sino una necesidad imperante en un continente con un pasado complejo y un presente que peligrosamente está adquiriendo rasgos similares a ese pasado autoritario.

Ecuador: ¿protección de datos personales o censura?

Es evidente: quien tiene acceso a nuestros datos personales puede saber mucho sobre nosotros y nuestra vida, desde lo público hasta lo íntimo. Datos de identificación, antecedentes médicos, orientación sexual, preferencias políticas y más, parece no quedar duda en que hay que proteger esta información.

Al igual que otros países en América Latina, la Asamblea Nacional de Ecuador propuso un proyecto de ley para proteger el derecho a la intimidad y la privacidad de los datos personales. Pero a pesar de ser un tema altamente importante, que necesita ser regulado, algunas disposiciones de la propuesta podrían restringir la libertad de expresión y el acceso a la información en internet.

El proyecto ecuatoriano deja claro que se aplica a todo tipo de base de datos: “ficheros, archivos, en forma física o digital, en instancias públicas o privadas”, y por eso la discusión es pertinente para lo que ocurre en internet.

Pero luego comienzan los problemas. El proyecto de ley propone la creación de una “Dirección Nacional de Registro de Datos Públicos” con facultades para “disponer el bloqueo temporal o definitivo de los sistemas de información cuando exista un riesgo de afectación a derechos constitucionales, en caso de incurrir en infracciones” [artículo 12].

En principio, parece razonable: allí donde el uso de datos personales pueda incidir negativamente en derechos fundamentales, se restringe aquel uso. Sin embargo, la redacción del artículo es suficientemente amplia como para justificar algunas formas de censura en defensa del “honor” -un derecho constitucional en Ecuador- por ejemplo, de un funcionario público.

En un país donde la protección del derecho de autor es utilizado como excusa para silenciar contenido crítico, no es descabellado pensar que una normativa de este tipo podría usarse con el mismo fin. Esto podría generar nuevas posibilidades para el bloqueo de páginas web, blogs o cualquier otro contenido incómodo, a través de una decisión administrativa.

Además, se abre la puerta para implementar el mal llamado “derecho al olvido”, o derecho a ser desindexado en buscadores de internet. La definición de “tratamiento de la información” alcanza a la actividad de indización de datos personales, mientras que la de “responsable” podría contener a los buscadores de internet, como Google, por lo que podrían estar obligados a remover información de los usuarios que así lo exijan. [artículo 8].

No acatar la petición conlleva sanciones altísimas, que además de la multa pueden llegar al “retiro” del servicio. Si bien el derecho a ser desindexado es aún polémico, el proyecto dejaría en manos de los intermediarios decisiones de restricción de contenido que pueden significar censura, adoptando así una fórmula que contiene el potencial de sumarse a los mecanismos legales mencionados anteriormente.

La discusión de proyectos de ley para la protección de datos personales es algo que debiera alegrarnos. Nuestros datos están estrechamente ligados a nuestra autonomía y a nuestra vida en sociedad. Pero hay que tener cuidado cuando esto sea tomado como pretexto para restringir otros derechos, tan importantes para una vida democrática sana, como es a la información, a la crítica y al debate de ideas. Esperemos que Ecuador encuentre una manera de defender y promover ambos.

El anonimato nos defiende

Defendamos el anonimato es una invitación a mirar de frente un derecho fundamental que muchas veces pasa desapercibido: la posibilidad de expresarnos, organizarnos y participar sin miedo. En un contexto de vigilancia masiva, discursos de odio y violencia digital, el anonimato se convierte en una herramienta vital para periodistas, activistas, personas LGBTIQA+, sobrevivientes de violencia y cualquiera que necesite un espacio seguro para alzar la voz.

En este sitio encontrarás por qué importa, quiénes lo necesitan y cómo protegerlo en tu vida cotidiana, además de materiales descargables con recomendaciones prácticas para resguardar tu identidad en línea. Porque defender el anonimato es también defender nuestras libertades y la diversidad de voces que hacen más fuerte la democracia.

Perú pagó USD $22 millones para espíar las comunicaciones de sus ciudadanos

En América Latina, la industria de la vigilancia vive un gran momento. Cada vez son más las empresas que venden software espía a los gobiernos de la región, sin que existan regulaciones o contrapesos adecuados para controlar su adquisición y uso. En teoría, el objetivo de sus productos es el “combate al delito y la delincuencia organizada”; en la práctica, se espían ilegalmente las comunicaciones privadas de miles de ciudadanos, amenazando los derechos a la privacidad, libertad de expresión y opinión.

Recientemente, Associated Press (AP) publicó un reportaje que expone cómo el Gobierno de Perú pagó 22 millones de dólares a la empresa Verint por un software de vigilancia. La compañía israelí-estadounidense además está presente en Brasil, Colombia, Ecuador y México. Según los documentos publicados, “Proyecto Pisco” (el nombre del programa, que hace referencia al popular licor peruano) permite que los gobiernos intercepten llamadas telefónicas, mensajes de texto, correos electrónicos, chats e historial de internet de los usuarios; Puede rastrear hasta cinco mil personas y grabar hasta trescientas conversaciones simultáneas. Por si fuera poco, la Dirección Nacional de Inteligencia de Perú (DINI) también autorizó el pago de SkyLock: otro producto de Verint que permite ubicar y rastrear no solo cualquier teléfono dentro del país, sino en el mundo. Cuatro compañías telefónicas peruanas –Movistar, Claro, Entel y Viettel— firmaron un pacto con el Gobierno para cooperar con dicha geolocalización al interior del país, pero con su alcance, las posibilidades para el abuso se incrementan.

Es cierto que la ley peruana establece que las comunicaciones privadas solo pueden ser incautadas, interceptadas o intervenidas con orden judicial [Ley 29.733, artículo 13.4]. Sin embargo, este requisito no existe para la localización en tiempo real [Decreto Legislativo 1182]. Además, si el espionaje es por naturaleza secreto, ¿cómo podemos garantizar que no sea abusado por las instancias de gobierno? ¿De qué forma comprobar que es efectivo para combatir delitos? ¿Cómo saber que no se utiliza en contra de opositores políticos, periodistas o activistas?

Las dudas son razonables al mirar la historia reciente de Perú. Mecanismos del mismo estilo fueron usados anteriormente para vigilar a la exvicepresidenta distanciada del Gobierno, a policías y a periodistas. Sin medidas adecuadas que garanticen una mínima transparencia, mecanismos de notificación y rendición de cuentas, la violación a los derechos a la privacidad y libertad de expresión de los ciudadanos es latente.

Y como hemos dicho, no se trata de una primera incursión de la empresa. Verint se une a la creciente lista de empresas que venden software de espionaje en la región, como Hacking Team, Packrat y Fin Fisher. Desde 2006, en México esta compañía implementó una plataforma de vigilancia financiada por Estados Unidos que puede interceptar, analizar y retener todo tipo de información en cualquier sistema de telecomunicaciones. En Colombia, Verint, a través de su subsidiaria Curaçao, ha sido la empresa responsable del desarrollo de tecnología de vigilancia masiva. En la ciudad brasileña de Nitero, Verint vendió doscientas cámaras de seguridad y equipo para monitorear el audio y redes sociales de las personas. En el marco de las crecientes actividades de vigilancia por los Juegos Olímpicos, dicha iniciativa es preocupante. Mientras tanto, en la ciudad de Guayaquil en Ecuador, hay más de ochocientas cámaras que, según la propia empresa, pueden inclusive recoger datos biométricos.

El espionaje de comunicaciones realizado de forma masiva merece el más enérgico rechazo, como una conducta ilegal bajo el derecho internacional de los derechos humanos, por ser desproporcionada e innecesaria. Sin embargo, el marco normativo para regular la adquisición y el funcionamiento de estas tecnologías es claramente insuficiente. Con los marcos actuales, es muy poco lo que se puede hacer para garantizar que dicho equipo de seguridad o software para “combatir el crimen” no será efectivamente utilizado para violar derechos humanos y perseguir a disidentes.

Queda claro que los gobiernos de América Latina están dispuestos a desembolsar grandes cantidades de dólares para asegurar su capacidad de vigilancia. La impunidad y falta de regulación hacen que este lucrativo negocio crezca, a expensas de los ciudadanos, que como contribuyentes al erario público financian a la industria que facilita la denegación de sus derechos.