Vigilancia en México: ¿Estos son los resultados?

Durante el sexenio de Enrique Peña Nieto como Presidente de México se vivió un despliegue de reformas estructurales e implementaciones tecnológicas que dieron pie al  desarrollo de un sistema de vigilancia estatal distinto al que habíamos conocido. 

Si bien en México no son nuevos los ejercicios de brutalidad policiaca, los abusos de poder Estatal ni las alianzas corruptas entre las administraciones públicas y empresas privadas, esta vez las estrategias gubernamentales contra la soberanía ciudadana supieron combinar el amedrentamiento, técnicas de manipulación de la información y sofisticadas tecnologías para desarrollar una oleada de abusos que no solo devino en coronar al país como uno de los más peligrosos para ejercer periodismo, sino también como un lugar en el que la desinformación y el miedo han anestesteciado a las personas frente la violencia.

Sabemos hoy que este despliegue de tecnologías de vigilancia fue usado para espiar a la oposición política, lo cual es un acto claramente ilícito y que atenta directamente a la libertad de expresión, la seguridad de las personas afectadas y el ejercicio de la democracia, al amordazar a quienes investigan, comunican, disienten con el gobierno y defienden a la ciudadanía: miembros de la oposición política, defensoras de derechos humanos, activistas y periodistas.

A finales del año 2012  y durante 2013, el Gobierno mexicano marcó una pauta firme al buscar imponer la censura a los medios de comunicación y periodistas independientes que hacían eco a las protestas de la sociedad civil, comenzando una época marcada por las manifestaciones contra los abusos del gobierno. Entre detenciones arbitrarias, censura a sitios web en colaboración con el gobierno estadounidense, actividades opacas por parte de la policía de investigación y la conformación de la llamada “Estrategia Digital Nacional”; en  2014 se incorporaron las medidas de vigilancia masiva en la reforma a la Ley Federal de Telecomunicaciones y Radiodifusión, sentando así un precedente que permitía al Poder Judicial tener una suerte de cheque en blanco que la Secretaría de la Defensa Nacional (Sedena), la Procuraduría General de la República (PGR, Fiscalía) y el Centro de Inteligencia y Seguridad Nacional (Cisen) usaron para omitir consideraciones fundamentales sobre el derecho a la privacidad en México.

Coherentemente con esta política, en los últimos años fue posible establecer que los periodistas que fueron víctimas de los ataques de software de vigilancia por parte del Estado eran aquellos investigando temas relacionados a la seguridad nacional, tráfico de drogas, corrupción e incluso salud alimenticia.

Sin importar el número de recomendaciones por parte de la ONU, la Comisión Nacional de Derechos Humanos, especialistas en materia de libertad de expresión y algunas instituciones internacionales que se sumaron al malestar de las organizaciones locales y la sociedad civil mexicana, el gobierno continuó haciendo tratos comerciales con actores como Hacking Team y NSO Group por cifras exhuberantes, que incluso rebasaron las inversiones realizadas por países que suelen representarse como estandartes de la represión en el imaginario colectivo. Una vez que se consiguieron los datos suficientes, a través de los mecanismos de transparencia y rendición de cuentas estipulados por la ley mexicana, fue la Red en Defensa de los Derechos Digitales (R3D) quien sacó a la luz la información para exigir la revisión del uso de mecanismos de vigilancia por parte de las instancias gubernamentales involucradas con Hacking Team y NSO Group en 2016.

En 2017  R3D  -con el apoyo de Citizen Lab, la oficina de México y Centroamérica de ARTICLE 19 y SocialTIC- documentó 22 casos de personas que fueron objetivo de las infecciones con el spyware Pegasus, fortaleciendo la investigación que permitiría llevar la evidencia a los tribunales nacionales en el caso denominado #GobiernoEspía.

Este caso no solo tuvo repercusiones en México, ya que la abundante evidencia del uso de software Pegasus (desarrollado por NSO Group) aunada a las negativas por parte del gobierno local y la empresa para colaborar en las investigaciones terminó en una demanda ante los tribunales de Israel y Chipre por complicidad y negligencia en las violaciones a los derechos humanos en agosto del 2018.

Por si fuera poco, a pesar de las evidentes faltas de transparencia y compromiso hacia la seguridad de la ciudadanía por parte del gobierno mexicano, se suman dos nuevas víctimas a las que se intentó vulnerar con las mismas estrategias de infección con spyware que a los otros 22 casos registrados entre 2014 a 2016.

Los casos fueronn dados a conocer en una conferencia de prensa, donde se le confirió a la administración que tomará el poder este primero de diciembre el cumplimiento de acciones concretas contra el espionaje digital. No se puede pasar por alto que los objetivos de estas infecciones fueron periodistas que trabajaron con Javier Valdez, quien fue asesinado en mayo del 2017 y cuyo trabajo de investigación sobre el crimen organizado en México ha sido galardonado internacionalmente; siendo estos también periodistas que ocupan puestos importantes en el semanario Ríodoce reconocido por la cobertura en temas narcotráfico y la guerra entre carteles de Sinaloa.

Ante esto es imposible no mirar con sospecha las subsecuentes propuestas que promueven mayor control sobre la ciudadanía y su libertad de expresión, no solo en el ámbito digital. Frente a estrategias corruptas y abusos de autoridad que persisten en México: la seguridad es privilegio de quienes tienen el poder para proteger sus intereses a costa de los derechos de la mayoría… Y la seguridad de quienes trabajan por defenderlos.


Más allá del malware…

Las manifestaciones digitales de la represión y la violencia por parte del estado -cualquier estado y en cualquier región- son parte de la violencia sistémica que nace de las relaciones de poder que se desarrollan entre los gobiernos (dentro de ellos y con otros) y actores como empresas y el crimen organizado: desde la ilegalidad.

Para que la democracia exista y sea efectiva, el periodismo y las voces que se contraponen a los discursos establecidos desde los medios hegemónicos -muchas veces coludidos con los gobiernos- son fundamentales. La presencia de este tipo de prácticas represivas es un reflejo de la crisis gubernamental, democrática y de derechos humanos que se vive en México; misma que resuena ante prácticas similares que se han propagado en la región latinoamericana y el mundo.

Nunca es tarde para frenar estos abusos y, con la administración entrante que tomará el poder este 1º de diciembre, existe la esperanza de entablar un diálogo que permita construir  mecanismos de seguridad que velen por los derechos humanos y cumplan la función de asegurar el bienestar de la ciudadanía.

Es necesario señalar las responsabilidades  e incluso castigar a quienes promovieron el abuso de estas tecnologías, del mismo modo que se precisan mecanismos de transparencia y rendición de cuentas que permitan tener el control sobre el poder de las agencias de investigación, así como vías de comunicación entre diferentes actores para desarrollar soluciones que nos lleven construir un futuro más justo donde ningún atropello a los derechos humanos sea pasado por alto.
Sobre la ilegalidad de la implementación de un sistema de reconocimiento facial en Mall Plaza

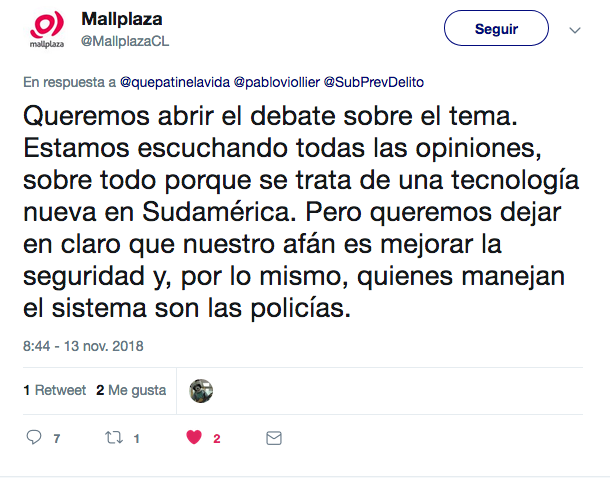
A pesar de toda la mala prensa que tiene últimamente, Twitter sigue siendo un espacio capaz de generar risas, aunque a veces sea necesario un grado de cinismo importante como para reír en vez de explotar de furia. Parece extraño, pero son recurrentes las situaciones en que ambas reacciones me parecen igual de sensatas. La última vez que me enfrenté a esta disyuntiva fue el pasado martes 13 de noviembre, gracias a la mediación de mi colega y ávido tuitero, Pablo Viollier. Esta fue la causa:

Ahora, si no entiendes por qué este tuit genera reacciones tan pasionales, quizás un poco de contexto ayude:

  1. Este tuit fue publicado desde la cuenta de Mall Plaza.
  2. La semana pasada Mall Plaza anunció la implementación de un sistema de reconocimiento facial en el centro comercial de Los Domínicos.
  3. El modo en que Mall Plaza ha procedido en la implementación del sistema es ilegal.

De esa forma, el tuit es similar a sorprender a alguien robando, acusarlo de robo y que su respuesta sea “mira, sí, estoy abierto al debate y estoy escuchando a todas las opiniones para que lleguemos a un consenso respecto a la definición de la figura del robo y cómo proceder en estos casos”.

 – Pero Vladimir, la empresa ha dicho que el sistema será operado por personal policial.

Sí, leí ese comunicado. No importa. Sigue siendo ilegal.

Las razones son dos:

  1. La implementación del sistema de reconocimiento facial constituye “tratamiento de datos personales” y está expresamente prohibido en la ley si no hay consentimiento expreso de sus titulares.
  2. Lo mismo vale para las policías, que tampoco están autorizadas a realizar este tipo de procesamiento, sin previa autorización expresa de los titulares de los datos biométricos.

Cuando hablamos de consentimiento expreso significa que debe haber un documento -a través de medios físicos, electrónicos u otro – en que se comunique a cada persona que entra al mall los propósitos de la recolección de datos y esta persona manifieste en forma inequívoca que lo autoriza.

 – ¿Y si ponen un aviso en la puerta que diga que al entrar al centro comercial uno acepta la recolección de los datos biométricos?

No. Eso sería consentimiento presunto, no expreso. Y tampoco es informado, entonces no cumple el principio de finalidad.  Tampoco vale disponer de la instancia para autorizar el tratamiento de datos sensibles y asumir que aquellas personas que eligen no hacer el trámite y entrar al mall están consintiendo la recolección de sus datos. De nuevo, el consentimiento debe ser explícito.

– ¿Y qué pasaría con los menores de edad?

Tendrían que conseguir una autorización de sus representantes legales para poder ir al mall. De la misma forma, los trabajadores del mall, quienes le provean servicios y, en general, cualquier persona que pisa el centro comercial debe autorizar expresamente la recolección y procesamiento de sus datos personales.

Ahora, si estos argumentos te son un tanto esquivos, quizás sea necesario repasar algunos conceptos e ideas necesarias que pueden ayudar a su comprensión.

Datos biométricos y sensibles

Primero, ¿qué es eso de tratamiento de datos personales? La ley lo define como “cualquier operación o complejo de operaciones o procedimientos técnicos, de carácter automatizado o no, que permitan recolectar, almacenar, grabar, organizar, elaborar, seleccionar, extraer, confrontar, interconectar, disociar, comunicar, ceder, transferir, transmitir o cancelar datos de carácter personal, o utilizarlos en cualquier otra forma”.

En ese sentido, instalar una infraestructura para la recolección, almacenamiento, grabación y organización de datos personales constituye tratamiento de datos. No importa si es que Mall Plaza no realiza el análisis de los datos que recolecta, el solo hecho de contar con la tecnología instalada y funcionando constituye tratamiento de datos personales. Dicho eso, lo siguiente es analizar el tipo de dato que constituye el rostro de una persona, con el fin de determinar las condiciones que la ley impone a su tratamiento.

En el artículo 2º numeral g, la ley define datos sensibles como “aquellos datos personales que se refieren a las características físicas o morales de las personas o a hechos o circunstancias de su vida privada o intimidad, tales como los hábitos personales, el origen racial, las ideologías y opiniones políticas, las creencias o convicciones religiosas, los estados de salud físicos o psíquicos y la vida sexual”.

Como señala Sebastián Becker y Romina Garrido en su artículo sobre la biometría en Chile, “desde una interpretación literal de la norma podemos desprender que los datos biométricos serían datos de carácter sensible en la medida que se refieren a «características físicas de las personas», esto es rostro, iris, retina, huellas dactilares, etcétera”.

En ese sentido, cabe decir que los datos biométricos son particularmente sensibles, pues a diferencia de otros datos, no pueden ser cambiados: la dirección, el número de teléfono incluso el nombre son datos que pueden ser modificados, pero no el iris, el rostro o las huellas digitales.

Así, el artículo 10 de la ley dice: “No pueden ser objeto de tratamiento los datos sensibles, salvo cuando la ley lo autorice, exista consentimiento del titular o sean datos necesarios para la determinación u otorgamiento de beneficios de salud que correspondan a sus titulares”.

Así, por no existir ni consentimiento de los titulares ni una ley que autorice a Mall Plaza a tratar datos datos sensibles ni tampoco ofrecen un beneficio de salud, entonces la implementación de un sistema de reconocimiento facial en el centro comercial es ilegal. No importa que no sea personal del mall el que haga el procesamiento de los datos. Es ilegal. ILEGAL.

– Pero Vladimir, el artículo 20 de la ley establece que el tratamiento de datos personales por parte de un organismo público sólo podrá efectuarse respecto de las materias de su competencia y con sujeción a las reglas precedentes. En esas condiciones, no necesitará el consentimiento del titular. ¿Cómo es que la policía no está facultada?

Buena pregunta. Precisamente porque no existe una autorización legal que explicite las reglas precedentes que permitan explicar el modo en que las policías podrían proceder en este caso y cuáles son sus limites es que podemos decir que no están facultados.

Y, nuevamente, la implementación de un sistema de identificación masiva implica una vulneración de derechos tan desproporcionada a ciudadanos inocentes, que no es adecuada la invocación de dicho artículo para una actuación de este tipo.

¿Y quién fiscaliza?

Y, aunque la ley es clara respecto a todos estos puntos, lamentablemente no existe ninguna institución estatal que vele por la protección de los datos personales. Esa figura está contenida en el proyecto de ley que pretende reemplazar a nuestra pobre normativa en la materia, al mismo tiempo que se hace cargo específicamente de los datos biométricos, en el marco de poder generar un cuerpo legal capaz de proteger efectivamente a las personas, su privacidad y sus datos. Es decir, precisamente en el sentido contrario al que apunta una medida como la de Mall Plaza.

La discusión sobre los datos biométricos se está dando donde corresponde, en el Congreso Nacional y no necesitamos ninguna iniciativa de una empresa – Mall Plaza o la que sea – para poder generar ese debate.

En ese sentido, a diferencia de lo que plantea el Consejo para la Transparencia, no hago un llamado a las personas, sino a la autoridad a exigir el cumplimiento de la ley y defender los derechos que esta concede, por modestos que sean en su forma actual.

Por una ley de delitos informáticos que proteja y respete los derechos de las ciudadanas en internet

Esta semana ingresó al Senado de Chile, a través del Boletín 12192-25, el tan esperado proyecto de ley que modifica la legislación sobre delitos informáticos y deroga la actual Ley 19.223. El proyecto también busca cumplir con los compromisos internacionales adquiridos por Chile al ratificar el Convenio de Budapest, instrumento internacional que busca homogeneizar la regulación de los delitos informáticos a nivel internacional y mejorar la capacidades de colaboración de los distintos países en la persecución del crimen en línea.

El proyecto de ley se presenta como una oportunidad para subsanar las falencias que la doctrina y la jurisprudencia han apuntado hace más de una década en materia de delitos informáticos. Sin embargo, el proyecto en su forma actual desperdicia las oportunidades de flexibilidad en la implementación del Convenio de Budapest, para que la regulación de los delitos informáticos se pueda promover la seguridad de las personas en línea y a la protección de sus derechos fundamentales.

En los siguientes párrafos nos enfocaremos en tres elementos particularmente problemáticos del proyecto que, sin ser los únicos y más allá del perfeccionamiento de la técnica legislativa, requieren un cambio sustantivo de aproximación durante el debate legislativo, para que las normas que se aprueben protejan efectivamente a las personas y el ejercicio de sus derechos en línea.

Ausencia de una regulación que garantice la legalidad de las investigaciones de seguridad informática

La capacidad para formar, capacitar y entrenar a profesionales dedicados a la seguridad informática se ha transformado en una prioridad de los países que buscan mejorar la ciberseguridad de su industria local, del aparato público y sus ciudadanos. Es por ello que la detección y el reporte de vulnerabilidades informáticas se han transformado en actividades que los Estados se han propuesto promover, al punto en que ciertas industrias han prometido premios en dinero a aquellos que detecten y reporten dichas vulnerabilidades en sus sistemas.

Para cumplir su labor, los expertos de seguridad informática deben contar con la certeza de que su actividad es lícita y de que no serán perseguidos por su actuar de buena fe y en función del interés público. Lamentablemente, la tipificación del delito de acceso ilícito del proyecto está redactada de forma que abre la puerta para la criminalización de esta actividad necesaria y deseable.

El artículo 2 del proyecto solo exige que el acceso a un sistema informático se haga de forma indebida, independiente de si este acceso se realiza de buena o mala fe, o con la intención de apoderarse o conocer indebidamente la información ahí contenida. Al considerarse el requisito de “indebido” como sinónimo de “sin permiso”, el experto en seguridad informática que acceda a un sistema para probar la seguridad del mismo en búsqueda de vulnerabilidades estará cometiendo un delito, Incluso si su actividad es realizada de buena fe y con la intención reportar la vulnerabilidad al administrador del sistema.

El proyecto también establece que vulnerar, evadir o transgredir medidas de seguridad informática para lograr dicho acceso constituye una agravante para la comisión del delito. Sin embargo, esta agravante debería ser en realidad un requisito del delito de acceso ilícito, ya que no puede existir un delito informático si el perpetrador no ha superado algún tipo de barrera técnica. De lo contrario, la simple infracción de una obligación contractual o de los términos y condiciones de un sitio web pasarían a constituir un delito castigado por la ley, desnaturalizando el bien jurídico protegido de los delitos informáticos y entregando menos incentivos para que los actores del ecosistema digital establezcan medidas de seguridad efectivas para sus sistemas.

Para subsanar estas imprecisiones y evitar que la legislación criminalice a quienes se dedican profesional o voluntariamente a mejorar la seguridad de los sistemas informáticos, se hace necesario que el delito de acceso ilícito tenga como requisito un componente volitivo que apunte a la mala fe de la acción. Del mismo modo, es necesario que el proyecto defina qué entiende por “indebidamente”, aclarando que la mera infracción de obligaciones contractuales o términos y condiciones no son suficientes para cumplir esta condición. Por último, la superación de una barrera técnica debe ser un requisito del tipo penal y no un agravante del mismo.

El problema de cifrado

El cifrado de punto a punto es una tecnología clave para promover la seguridad de los sistemas, la inviolabilidad de las comunicaciones y la privacidad de las personas. El rol del cifrado de punto a punto en la promoción de la ciberseguridad es tal que la Política Nacional de Ciberseguridad chilena explícitamente llama a promover su adopción como forma de mejorar la resiliencia de los sistemas de tratamiento de la información.

Sin embargo, el proyecto se encuentra mal encaminado en esta materia al establecer que el uso de tecnologías de cifrado se considerará como un agravante de cualquiera de los delitos contenidos en la ley, en la medida que tenga por principal objetivo obstaculizar la acción de la justicia. Esta propuesta es preocupante por varias razones.

En primer lugar, criminalizar el cifrado atenta contra el principio de derecho penal que considera no condenable el auto encubrimiento. Castigar el que la persona oculte su identidad, acción que formaría parte de la comisión del ilícito, equivale a castigarlo por no favorecer su propia persecución penal. A lo anterior se suma la dificultad que implicaría el discernir cuando una tecnología es utilizada “principalmente” para obstaculizar a la justicia, en particular -como veremos a continuación- cuando el cifrado se ha transformado en el estándar para la industria a nivel global para garantizar la mayor protección de las personas en sus comunicaciones. En tal sentido, en un futuro inmediato simplemente será imposible cometer un delito informático sin haber utilizado alguna forma de tecnología que involucre cifrado. Así, la redacción del proyecto implicaría que todos los delitos informáticos estarían -por defecto- agravados por esta causal.

Más allá de la deficiencia de técnica legislativa y la perspectiva del interés jurídico por la mayor protección de las personas en el uso de las tecnologías, a cuya protección está orientada la ley de delitos informáticos, la criminalización de la utilización del cifrado de punto a punto va en el sentido inverso a dicho interés, colocando un severo desincentivo a las empresas y proveedores de tecnología que utilizan el cifrado como un elemento que mejora la seguridad de las personas y los sistemas informáticos, lo que es necesario promover y no desincentivar, como lo reconoce la Política Nacional de Ciberseguridad y la Resolución sobre Promoción, protección y disfrute de los derechos humanos en Internet de las Naciones Unidas.

Retención de metadatos: el fantasma del Decreto Espía

Actualmente las empresas proveedoras de internet tienen la obligación de almacenar y tener a disposición del Ministerio Público un listado actualizado anualmente de los números IP involucrados en las conexiones que realicen sus clientes. Esto implica que las empresas de internet tienen que crear gigantescas bases de datos con los datos de tráfico de las comunicaciones (o metadatos) de todos sus usuarios.

Los metadatos son, como su nombre lo indica, “datos sobre un dato”. No se trata del contenido de la comunicación, sino de la información que acompaña a dicha comunicación: fecha, hora, duración, geolocalización, intervinientes e información del dispositivo. Si bien los proponentes de las políticas de retención de metadatos tratan de convencernos de que se trata de información inofensiva, que no tienen el carácter de dato personal, lo cierto es que el análisis de la información de tráfico agregada de una persona permite inferir elementos sensibles como sus rutinas, hábitos, redes de interacción, sitios con los que interactúa, perimitiendo inclusopredecir su comportamiento.

Es por ello que en 2014 la Unión Europea declaró inválida la directiva sobre retención de metadatos  por resultar desproporcionada, al aumentar innecesariamente la capacidad de vigilancia del Estado y vulnerar los derechos de las personas. Del mismo modo, las políticas de retención de metadatos invierten el principio de inocencia: se recolecta información sensible de toda la población ante la posibilidad de que alguno de nosotros cometa un crimen y esa información hipotéticamente pudiese resultar útil en un proceso penal. Se nos trata a todos como sospechosos hasta que demostremos lo contrario, contraviniendo lo establecido en el artículo 4 de nuestro código de procedimiento penal.

Por último, la retención de metadatos es contradictoria con la finalidad buscada por la ciberseguridad. La ciberseguridad se trata de generar la condiciones para que las personas estén más seguras en el uso del ciberespacio. La retención de metadatos no solo es una medida desproporcionada que aumenta los costos de las empresas de internet, sino que implica que estas tendrán que almacenar innecesariamente el historial de nuestras comunicaciones. Estos datos sensibles serían expuestos innecesariamente a ser mal utilizados por quienes los almacenan o robados por delincuentes informáticos. Se trata, en definitiva, de una medida técnico-organizativa contraria a la ciberseguridad.

En Chile ya tuvimos una amplia discusión pública sobre las consecuencias adversas de la implementación de este tipo de medidas el año 2017, cuando se discutió la eventual aprobación del llamado Decreto Espía. Esta iniciativa fue rechazada por la Contraloría e incluso fue rechazada por actores de la academia, la sociedad civil, la comunidad técnica y de todo el espectro político.  

Sin embargo el proyecto de ley busca, en definitiva, aprobar los principales elementos contenidos por el Decreto Espía a través de la ampliación de la definición de “datos relativos al tráfico” para incluir información no contemplada hoy en nuestra legislación, incluyendo la localización de las comunicaciones. Del mismo modo, el proyecto pretende extender el período de retención de datos de tráfico de uno a dos años -al igual que el decreto espía- y mantiene que este sería un período mínimo y no máximo.

Las políticas de retención de metadatos han demostrado ser ineficaces para el combate del delito, vulneratorias de los derechos fundamentales de las personas, costosas para la industria, contrarias a los principios de ciberseguridad y han sido consistentemente cuestionadas en diferentes jurisdicciones alrededor del globo. Es por ello que su propuesta no debería tener lugar en un proyecto de ley que busca generar las condiciones para mantener la seguridad de las personas.

Aún estamos a tiempo

La buena noticia es que en el proceso legislativo existe la oportunidad de enmendar el rumbo del proyecto de ley y que se ingresen las enmiendas necesarias para subsanar sus falencias. Es labor de los parlamentarios modificar la iniciativa de forma tal que se eliminen sus elementos contradictorios y se perfeccionen todos aquellos que requieren ser afinados.

El Convenio de Budapest otorga a los países la flexibilidad necesaria para que implementen sus obligaciones de una manera consistente con el ejercicio de los derechos fundamentales. Es responsabilidad del gobierno y de los parlamentarios aprovechar esa flexibilidad para legislar protegiendo los derechos de los ciudadanos, un compromiso fue expresamente afirmado en la discusión parlamentaria sobre la ratificación del Convenio de Budapest, tanto en la comisión de relaciones exteriores de la Cámara como del Senado. El ejecutivo se comprometió a que la implementación del Convenio de Budapest no iba a significar un debilitamiento de los estándares procesales, derechos y garantías al interior del proceso penal. Algunos parlamentarios, como el diputado Vlado Mirosevic, incluso condicionaron su voto a dicho compromiso explícito.

Esperamos que el ejecutivo honre la palabra empeñada y se abra a modificar el proyecto a fin de que este cumpla su objeto de proteger los derechos de los ciudadanos en el ciberespacio.  


La delgada línea roja del cifrado y la desinformación en Brasil

En septiembre, el New York Times reportó sobre la existencia de una habitación en las oficinas de Facebook cuya función era combatir la interferencia en las elecciones. Este lugar es denominado el “cuarto de guerra” de Facebook y monitoriza las tendencias en los diferentes sitios que la compañía maneja, tales como artículos que se hacen virales o alzas en la adquisición de anuncios políticos.

El 7 de octubre, durante la primera jornada de las elecciones presidenciales brasileñas, los expertos notaron un alza en los reportes de discurso de odio orientados hacia usuarios específicamente en la zona noreste de Brasil, región donde -según las encuestas- el candidato de izquierda, Fernando Haddad, llevaba ventaja. Según Facebook, todo el contenido infractor fue removido, lo que la compañía consideró un éxito que demostraba cuán efectivos son al responder a este tipo de amenazas. Sin embargo, Brasil es apenas el caso más reciente en una larga serie de países donde la desinformación a través de redes sociales ha sido utilizada como una herramienta política.

A pesar de los esfuerzos de Facebook en hacer visible su trabajo en el combate de contenido relativo a las elecciones, Brasil sigue enfrentando un grave problema de desinformación, y la mayor parte de ésta parece estar siendo distribuida no través del sitio principal de Facebook, sino mediante otro de sus servicios: WhatsApp, la aplicación de mensajería más usada en el país, cuyos mensajes son difíciles de monitorear dado que se transmiten bajo un protocolo de cifrado. Según señaló el New York Times, 120 millones de usuarios brasileños están en WhatsApp, y en meses recientes han enfrentado una ola sin precedentes de spam en torno a las elecciones, incluyendo desde información falsa hasta instructivos sobre cómo votar.

En el contexto de las elecciones presidenciales brasileñas, esta ola de desinformación parece haber beneficiado a Jaír Bolsonaro, el candidato de derecha que enfrenta denuncias de fraude por parte de su contendiente, Fernando Haddad, quien lo ha señalado por difundir noticias falsas, por uso inadecuado de WhatsApp y por recibir donaciones corporativas ilegales para su campaña. No existen dudas de que Facebook y WhatsApp han jugado un rol significativo durante la campaña, según escribe Taisa Sganzerla para Global Voices:

Los productos de Facebook han aparecido de manera destacada en la marejada de apoyo a Bolsonaro. Junto con la amplia cobertura de medios regionales y nacionales que reflejan diversas perspectivas sobre Bolsonaro y los demás candidatos, Facebook y WhatsApp han visto oleadas de publicaciones falsas y engañosas que promocionan al candidato de extrema derecha.

Un documental reciente de VICE Brazil entrevista a integrantes de las fuerzas que apoyan a Bolsonaro, mostrando a un usuario que administra varios grupos de WhatsApp donde se difunde contenido político a favor del candidato; dicho usuario declara que la mayor parte de este contenido es recibido directamente de la plataforma electoral de Bolsonaro.

Debido a la característica cerrada de Whatsapp, que se origina tanto en su cifrado como en su carácter de aplicación de mensajería (en lugar de red social u otro tipo de plataforma), se dificulta en gran medida verificar o confirmar si el contenido que se difunde es falso o engañoso de manera deliberada. Un estudio reciente analizó el contenido de 347 chats de Whatsapp abiertos al público, encontrando que de 50 imágenes seleccionadas (consideradas las “más compartidas” en estos grupos) el 56% eran engañosas de alguna manera, y solo un 8% podían ser clasificadas como completamente veraces.

No obstante, en días recientes, WhatsApp declaró haber identificado y eliminado 100.000 cuentas “fraudulentas”, en las cuales habría detectado cuentas que llevaban a cabo prácticas de spam y comportamiento identificado como “anormal”. Por otro lado, a pesar de que el Tribunal Superior Electoral de Brasil había prometido tomar medidas contra la difusión de información falsa en el contexto de las elecciones y anunciado planes de crear un Consejo Consultivo sobre Internet y Elecciones en diciembre de 2017, las medidas anunciadas no fueron ejecutadas y desde la fecha de su creación el Consejo solo se ha reunido en dos ocasiones. Además, el tribunal no llegó a aprobar ninguna directiva en cuanto a la información falsa, ni a lanzar las herramientas y aplicaciones que había ofrecido para que los usuarios pudieran denunciar el contenido infractor.

La segunda vuelta de las elecciones en Brasil se llevará a cabo el 28 de octubre y son pocas las personas que parecen tener fe alguna en que estas medidas pudieran resarcir el daño a tiempo para tener cualquier tipo de efecto sobre los resultados. Por otra parte, como señalan Francisco Britto Cruz y Mariana Giorgiani Valente en El País, no sería inteligente pretender que manipular la opinión pública es tan sencillo como entregar el mayor número de mensajes de propaganda al mayor número de personas: la eficiencia de la campaña de Bolsonaro viene irremediablemente ligada al hecho de haber sabido apelar a las emociones de un grupo político.

Si bien no es posible ignorar las consecuencias reales de la desinformación y la manipulación de información sobre la opinión pública -particularmente sobre el derecho a la libre expresión e información de los ciudadanos- es importante no perder de vista la relevancia de proteger el cifrado y el anonimato: herramientas indispensables para la supervivencia de periodistas, activistas y ciudadanos trabajando en situaciones de riesgo. Muy probablemente la solución no se encuentre en qué plataformas o redes sociales se conviertan en mediadoras y en filtros del contenido que los usuarios reciben, sino en ofrecerle a las personas herramientas y mecanismos para diferenciar, verificar y reportar ese contenido bajo un criterio informado y crítico.

Hacia una justicia penal que hable el lenguaje de internet

«Desafíos de la armonización de la Convención de Budapest en el sistema legal paraguayo» es el título de una publicación realizada por las abogadas Maricarmen Sequera y Marlene Samaniego de la organización paraguaya TEDIC, la quinta en una serie coordinada por Derechos Digitales y desarrollada por algunas de las organizaciones más importantes de la región en materia de derechos humanos y tecnología, en relación al cibercrimen y, particularmente, a la adhesión al Convenio de Budapest.

Para el caso Paraguayo, las autoras proponen un análisis crítico sobre la Convención y su armonización en el sistema penal paraguayo, a partir de una revisión jurídica y de entrevistas a los responsables en la aplicación del código penal y procesal penal en Paraguay. Para Sequera y Samaniego, la Convención es un instrumento legal que regulariza los esfuerzos internacionales en la persecución de la conducta delictiva por medios digital, pero a su vez contiene fallas de forma y fondo, a pesar de que a primera vista se observe como una propuesta que garantiza la protección de los derechos humanos.

Es decir, la investigación expone que la Convención genera importantes conflictos de proporcionalidad con relación a la protección del derecho a la privacidad. Por tanto, para la armonización de este instrumento internacional al sistema penal interno, se deberá tomar recaudos en el diseño de investigación para acceder a las evidencias electrónicas, incautación de pruebas a través de sistemas informáticos, retención de datos de tráfico entre otros porque muchas de estas acciones procesales conllevan la violación de la Constitución Nacional paraguaya y los derechos humanos.

Entre otros puntos a destacar, se encuentran los principales hallazgos que se deberán tener en cuenta para la armonización de la Convención:

  1. Los jueces entrevistados del Poder Judicial reconocen que no cuentan con criterios técnicos para evaluar el proceso de incautación de las evidencias digitales solicitadas por el Ministerio Público. Esta situación es grave porque para otorgar autorización judicial, el juez debe analizar si el uso de tecnología es excesiva o no para la investigación penal, sin este proceso no existe salvaguarda de las garantías establecidas en la Constitución Nacional.
  2. El Ministerio público contiene protocolos de tratamientos y acceso a las evidencias, sin embargo no cuenta con protocolos específicos de evidencias digitales.

Por otro lado se encuentra el desconocimiento que tienen los funcionarios de las Unidades de delitos ordinarios del Ministerio Público sobre el rol y los delitos que persigue la Unidad especializada de delitos informáticos. Desde la creación de esta Unidad, hasta la fecha reciben casos ordinarios que tienen como evidencia el uso de tecnología. Este tipo de casos derivados genera retardos en  la persecución efectiva del delito, ya que no se determina cual Unidad ser hará responsable para la investigación fiscal.

También existe desconocimiento por parte de la ciudadanía en general sobre las instancias de persecución penal. Se recurre al Ministerio Público para realizar las denuncias delitos realizados a través de internet, sin embargo la mayoría de estas denuncias son de acción penal privada por ejemplo acoso cibernético, bullying, difamación y calumnia entre otros. Esto también genera recarga administrativa a una unidad que actualmente cuenta con dos fiscales para atender a nivel nacional todos los delitos informáticos.

  1. La policía Nacional recibe las denuncias que son etiquetadas como “delitos informáticos” en su sistema. Sin embargo no se distingue si estos delitos se adecuan a la tipificados en el código penal como delitos informáticos o simplemente son delitos ordinarios que tienen como evidencia el uso de tecnología, como por ejemplo los casos de hurto de celulares. La falta de categorización unificada de datos cuantitativos de los delitos informáticos en Paraguay genera riesgos a la hora de elaborar políticas públicas para la mitigación y persecución penal de los mismos.
  2. Paraguay no cuenta con una ley de protección de datos personales, este instrumento legal brindaría garantías y control de la información personal depositada en sistemas de almacenamiento digital, asegurando que personas que lucren sin consentimiento del titular cualquier dato de carácter personal sean llevados a la justicia. Tampoco se puede debatir un proyecto de Retención de Datos sin antes contar con una Ley de Protección de Datos Personales.

Para finalizar, las autoras concluyen que la Convención debería tomarse como una norma modelo a seguir, no como algo para aplicar: por un lado porque no tiene en cuenta la diversidad cultural, política y económica de los países, y por otro lado porque disminuye las barreras de seguridad nacional, entra en conflicto con el interés público y los derechos humanos. Es necesario realizar salvedades para no ceder jurisdicción y la privacidad de forma desproporcionada.  Además se debería de priorizar el conocimiento sobre el contenido y alcance del mismo. Debe darse un debate calmo y sereno entre todos los sectores de la sociedad con plena participación ciudadana a nivel nacional y regional, para conjuntamente elaborar una armonización eficaz y que respete los derechos humanos.

También será necesario fortalecer las instituciones penales para una mejor interpretación de la leyes nacionales e internacionales sobre vigilancia de las comunicaciones, dado el avance de las técnicas y tecnologías de vigilancia. Para que los jueces del Poder Judicial realicen un análisis de proporcionalidad de ley o el uso de software malicioso como FinFisher o cualquier forma interpretación de las comunicaciones incluyendo los metadatos, deberán estar capacitados para conocer y justificar su uso, y así evitar negligencias o abusos por parte de los otras Instituciones del sistema penal como SENAD, Policía Nacional o Ministerio Público.

Y por sobre todo desarrollar áreas que permitan contar medios de investigación académica y capacitación para ofrecer respuestas a los delitos con y en las TIC. Así también la promoción de espacios técnicos que permitan a los diferentes actores interactuar e intercambiar experiencias y opiniones. Esto es además una necesidad para el diseño de las políticas públicas en la materia, por los requerimientos técnicos que implica.

***

«Desafíos de la armonización de la Convención de Budapest en el sistema legal paraguayo» es el título de una publicación realizada por las abogadas Maricarmen Sequera y Marlene Samaniego de la organización paraguaya TEDIC, la quinta en una serie coordinada por Derechos Digitales, y desarrollada por algunas de las organizaciones más importantes de la región en materia de derechos humanos y tecnología, en relación al cibercrimen y en particular a la adhesión al Convenio de Budapest.La publicación puede ser descargada aquí.

TEDIC es una organización de la sociedad civil paraguaya cuya misión es promover los principios de una cultura libre y defender los derechos civiles en internet, propiciando espacios de interacción e intercambio de conocimientos y desarrollando herramientas Web con código y diseño abierto, apoyado en un trabajo de comunicación e incidencia alternativa e innovadora.

Propuesta de estándares legales para la vigilancia en Chile (2018)

Tercera parte de la serie «La construcción de estándares legales para la vigilancia en América Latina», con recomendaciones que pretenden guiar la acción estatal en un conjunto de puntos críticos, donde el sistema normativo todavía no cumple con los estándares provenientes de principios fundamentales de democracia, dignidad y libertad, y del desarrollo del derecho internacional de los derechos humanos.