Nunca Más Huracán: sobre la necesidad de legislar en torno al uso de nuevas tecnologías en las acciones de vigilancia estatal

En septiembre de 2017, y con gran pompa mediática, Carabineros anunciaba la detención de ocho comuneros mapuches, identificados como responsables de dos ataques incendiarios contra camiones forestales ocurridos en agosto en la Región de la Araucanía, gracias a una acción de inteligencia policial bautizada como “Operación Huracán”.

Un año más tarde, los responsables del operativo se encuentran con prisión preventiva, en el marco de una investigación por falsificación de pruebas, en uno de los episodios más bochornosos protagonizado por Carabineros de Chile en el último tiempo, que puso en evidencia las deficiencias normativas y de prácticas en materia de vigilancia.

Tras el estallido del escándalo, mucho se ha escrito sobre Operación Huracán y sus principales protagonistas, con gran parte de la discusión pública girando en torno a la falta de pericia técnica de Carabineros y sus colaboradores. Sin embargo, es necesario comprender que, más que una vergonzosa excepción, Huracán es consecuencia de un sistema normativo e institucional que no está preparado para lidiar con la compleja intersección entre tecnología e investigación criminal

Se trata de un sistema particularmente opaco, plagado de áreas legales grises y con escasas instancias de fiscalización externa efectiva en materia de servicios de inteligencia, protegido por un manto de secretismo muchas veces amparado en razones de “seguridad nacional”, que impide conocer en detalle los modos en que se opera y las herramientas que se utilizan.

Una normativa robusta y claramente delineada en torno al respeto a los derechos humanos fundamentales asegura que las actividades de vigilancia sean realizadas en todo contexto de forma proporcional, evitando que personas inocentes vean sus derechos arbitrariamente vulnerados y evitando que las instituciones encargadas de ejecutar la vigilancia, en forma legal y excepcional, ya sea bajo facultades de inteligencia o persecución penal, se vean expuestas por la acción de funcionarios inescrupulosos.

Mejorar la regulación en diversos ámbitos que implican capacidades de vigilancia, generando mayor transparencia y mecanismos de participación en torno a las operaciones de inteligencia, técnicas de investigación criminal, uso de televigilancia y sistemas biométricos, creando instancias de fiscalización  respecto al modo en que la vigilancia es decidida y ejecutada, y estableciendo contrapesos orgánicos fuertes que permitan que los derechos de las personas sean respetados a cabalidad, es la única manera de asegurar un sistema justo y democrático, particularmente para aquellos grupos que han sido históricamente discriminados por su etnia, clase social, género y sexualidad.

Junto con ello, se hace fundamental la formación de los actores del sistema judicial criminal -incluyendo a jueces, fiscales, defensores y policías- respecto a los alcances y consecuencias del uso de tecnologías y sus limitantes, de modo que las decisiones que se tomen en el marco de todo proceso legal tengan una base sólida, producto de una comprensión cabal del modo en que las distintas herramientas pudiesen afectar derechos fundamentales, en razón de las características propias de su funcionamiento.  

Por todo lo anterior, A través de la presente declaración, las organizaciones firmantes hacemos un llamado enfático a los tomadores de decisiones sobre la imperiosa necesidad de generar un marco regulatorio moderno y transparente, en torno a la utilización de nuevas tecnologías en una actividad tan delicada y potencialmente lesiva de derechos fundamentales como es la vigilancia estatal, con participación de la ciudadanía y conforme a los estándares internacionales de derechos humanos.

Suscriben:


¡Únete a Tor!

Boletín imprimible con información introductoria, técnica y legal sobre el uso de Tor, su utilidad y cómo montar un relay de salida, enfocado en los usuarios Mexicanos.

La vigilancia masiva sufre otro traspié en Europa. ¿Se darán por enterados los gobiernos latinoamericanos?

Cinco años después de las revelaciones de Edward Snowden sobre la vigilancia de comunicaciones por parte de agencias estadounidenses (y sus socias de otros países poderosos), se siguen sintiendo los efectos en el mundo. Hace pocas semanas, el Tribunal Europeo de Derechos Humanos (TEDH) resolvió una de las acciones interpuestas por un conjunto de oenegés y periodistas contra el Reino Unido, por sus actividades de vigilancia reveladas por Snowden. En opinión del Tribunal, el programa de vigilancia británico viola los derechos consagrados en la Convención Europea de Derechos Humanos.

La noticia fue recibida por la sociedad civil con entusiasmo, pero también con cautela. A pesar de que el fallo del TEDH es enfático respecto de las prácticas rechazadas y su marco regulatorio, todavía permite algún nivel de vigilancia, incluso a nivel masivo. Además, las reglas que amparaban esa vigilancia en el Reino Unido han sido objeto de reformas con posterioridad al inicio de la controversia judicial.

¿Qué pasó con la vigilancia en el Reino Unido?

A mediados de 2013, se reveló una serie de programas y acciones de vigilancia de comunicaciones y recolección de información, actividades ejecutadas por agencias de inteligencia y seguridad de los Estados Unidos de América y sus socios de la coalición Cinco Ojos: Australia, Canadá, Nueva Zelanda y el Reino Unido. De entre esos programas, destacaban por su gravedad aquellos ejecutados por el Cuartel General de Comunicaciones del Gobierno (Government Communications Headquarters, GCHQ), amparado en la Ley de Regulación de los Poderes de Investigación de 2000 (Regulation of Investigatory Powers Act 2000, RIPA).

Lo que Snowden reveló fue una serie de prácticas que incluían la recolección masiva de información de comunicaciones privadas a través de internet, sin importar la inexistencia de sospechas ni el carácter indiscriminado de la recolección. Una interceptación masiva de la información que atraviesa cables de fibra óptica de la isla de Gran Bretaña, para su posterior almacenamiento, filtrado y análisis. Sin importar el origen o destino de las comunicaciones, afectando potencialmente a todo el mundo cuyos datos pasaran por el Reino Unido. Una espeluznante materialización digital de un Hermano Grande global, en nombre de la seguridad nacional británica.

El mismo año, múltiples organizaciones civiles entablaron acciones judiciales dentro del Reino Unido cuestionando la legalidad del sistema. Un primer fallo determinó como lícita la interceptación masiva británica y el acceso a la vigilancia estadounidense, y un segundo fallo declaró ilícito el acceso en el Reunion Unido a información recogida por los Estados Unidos. Las organizaciones elevaron el caso hasta el TEDH, acusando violaciones a los derechos a la privacidad y a la libertad de expresión, a un juicio justo, y a un trato sin discriminación, consagrados en el CEDH; violaciones provocadas por la interceptación de tráfico de internet del Reino Unido, y por el acceso a la información interceptada por los EE. UU.

Hace pocos días, el TEDH entregó su respuesta: el programa británico de vigilancia viola los derechos humanos. Más específicamente, dice el TEDH que no había suficientes salvaguardas para prevenir abusos y violaciones de privacidad al interceptar la comunicación a través de los cables (en particular, en las operaciones de elección de objetivos, selección y búsqueda de información); que se violaba la libertad de expresión, al producir un efecto paralizante sobre las usuarias; y que la recolección de metadatos es tan intrusiva como la recolección de datos (reconociendo con esto un aspecto clave de las luchas contra los mandatos de retención de datos de comunicación). También, que el acuerdo de intercambio de información entre el Reino Unido y EE. UU., por ser igual de intrusivo, requiere igual nivel de regulación y supervisión.

Sin embargo, no es un resultado del todo positivo. Para el TEDH, operar un sistema de interceptación masiva no es por sí mismo una violación de la CEDH. Por el contrario, deja a los estados un margen de apreciación para decidir el método de vigilancia para la protección de la seguridad nacional, que de forma peligrosa, puede incluir el monitoreo masivo. Además, el TEDH opinó que el régimen de intercambio de inteligencia no viola por sí mismo el derecho a la privacidad.

La lucha continúa

Las reglas combatidas con parcial éxito en el Reino Unido ya fueron objeto de modificación en 2016, mediante su reemplazo a través de la polémica Investigatory Powers Act, que incorporó en ley expresa algunas de las prácticas que ya se permitían los servicios de inteligencia británicos, expandiendo así los poderes de vigilancia. Este nuevo estatuto de espionaje ya fue declarado ilegal frente al derecho europeo por la Alta Corte británica, debiendo modificarse antes de noviembre de 2018, aun cuando la batalla parece estar recién comenzando.

Las capacidades de vigilancia del gobierno británico, tanto en sus herramientas técnicas como en sus facultades legales, resultarían tentadoras para Estados que buscan expandir su capacidad de vigilancia, especialmente si se sigue la tendencia de mirar a países de Europa como ejemplo de regulación. Es por esto que resulta clave mirar las intensas discusiones y los fallos de altos órganos internacionales sobre la materia. Sistemas avanzados de vigilancia, incluso ejecutados con autoridad legal suficiente, pueden igualmente ser atentatorios de derechos humanos cuando carecen de salvaguardas suficientes sobre los derechos de las personas. Urge atender a ejemplos como el británico para el desarrollo de estándares adecuados para la regulación de la vigilancia en nuestros países, antes de dejar nuestras vidas a merced de funcionarios, y sistemas, poderosos e inescrupolosos.

Sentirnos observados: ¿Qué sabemos sobre la vigilancia estatal en Chile?

El 23 de septiembre de 2017, en una operación coordinada entre Carabineros y la Fiscalía de la Araucanía, se detuvo a ocho comuneros mapuche por su supuesta participación en una serie de atentados incendiarios. Tras la detención, se explicó que la principal prueba incriminatoria fue una serie de conversaciones de WhatsApp y Telegram, obtenidas a través de la interceptación de las aplicaciones de mensajería.

No obstante, el 19 de octubre se ordena liberar a los detenidos por la llamada Operación Huracán. ¿La razón? La falta de fundamentos que justificaran la participación de los imputados en los hechos investigados.

Algunos meses más tarde, las pruebas presentadas por Carabineros comenzaron a ser duramente cuestionadas. Las conversaciones supuestamente intervenidas se encontraban dentro de los mismos teléfonos incautados en formato .txt, un tipo de archivo que no tiene relación con los que generan los programas de mensajería, sin marcas temporales o la estructura de un diálogo exportado de WhatsApp o Telegram; en los teléfonos de Héctor Llaitul, uno de los imputados, ni siquiera estaban instaladas las aplicaciones y los textos tenían fecha de creación posterior a la incautación. La tesis del montaje comenzó a instalarse con fuerza y se abrió una investigación, aún en curso, para esclarecer los hechos.

La historia original es que las principales pruebas en contra de los acusados habían sido obtenidas gracias a “Antorcha” y “Tubicación”, aplicaciones creadas por Álex Smith, un ingeniero comercial sin experiencia conocida en el rubro, que se desempeñaba realizando capacitaciones en el uso de programas como Excel y Autocad, desde donde fue reclutado para integrar la Unidad de Inteligencia Operativa Especializada (UIOE) de La Araucanía, a cargo de la “Operación Huracán”. Un reporte realizado por la Policía de Investigaciones (PDI), en el marco de la investigación por falsificación de pruebas, determinó que Antorcha y Tubicación jamás existieron.

Hoy, el ex director de inteligencia de Carabineros, General (R) Gonzalo Blu, el Capitán (R) Leonardo Osses, segundo al mando de la UIOE de La Araucanía, y Álex Smith, se encuentran desvinculados de Carabineros, formalizados criminalmente y con detención preventiva, mientras se investiga el caso.

En una de sus últimas declaraciones a la prensa antes de ser detenido, Smith matizó su versión: “Este era un procedimiento de phishing, malware y keylogger. No era un software como el que usa la PDI. Mezclamos aplicaciones y después se le puso Antorcha. La verdad es que no se podía basar ningún caso en Antorcha, pero servía para hacer algo de inteligencia”, declaró a La Tercera; “Lo más fácil para mí era el pishing. Comenté que se podía hacer y pregunté si era legal, me dijeron que por una ley, la de inteligencia, sí. Como era legal, empezamos a enviar pishing a distintos blancos”.

Pero, ¿es realmente válido un método como el phishing para recoger evidencia en investigaciones? Esta pregunta es crucial, pues más allá de Antorcha, Operación Huracán demuestra la diposición de Carabineros a integrar estas técnicas y herramientas en la realización de su labor investigativa.

Según Pablo Viollier, encargado de Políticas Públicas en Derechos Digitales, el panorama es claro: Carabineros utilizó herramientas poco legítimas. “Aquí las agencias de persecución penal, en parte de Carabineros, a través de sus organismos de inteligencia, echaron mano a las mismas herramientas que utilizan los delincuentes informáticos”, dice.

Pese a ello, en un primer momento Carabineros defendió sus técnicas. En un comunicado, el general (r) Gonzalo Blu, aseguró que no podía tirarse por la borda en tres semanas más de ocho meses de investigación, y que “La situación que plantea el Ministerio Público no hace más que amparar a aquellas personas que se han dedicado a causar miedo en las regiones del sur del país y deslegitima a dos importantes instituciones del Estado, las cuales deberían estar preocupadas de la lucha contra la delincuencia”.

Lo cierto es que técnicas como el phishing o infectar terminales a través de malware o keyloggers no están contempladas en el Código Procesal Penal, por lo que, en la interpretación más favorable a Carabineros, estas técnicas caen en una zona gris, con la posibilidad de que pueda ser derechamente ilegal, como sugiere un informe elaborado por la PDI.

Desde Fiscalía aclaran que la autorización es crucial cuando se trata de, por ejemplo, intervenir comunicaciones: “Siempre que exista privación o perturbación de los derechos constitucionales del imputado, el fiscal debe requerir autorización judicial previa, acorde al artículo 9 del Código Procesal Penal”. Además, agregan que con la debida autorización, es legal recoger pruebas y que pueden ser de diversos orígenes.

“El Análisis Criminal se realiza cruzando información de distintas fuentes, por ejemplo: prensa, perfiles abiertos en redes sociales, interconexión del Registro Civil, de Aduanas, del Conservador de Bienes Raíces, del Poder Judicial, junto con bases de datos de causas registradas en el Sistema de Apoyo a Fiscales”, dicen. Sin embargo, este listado no contempla la irrupción en sistemas informáticos cerrados, que es lo que precisamente buscan técnicas y herramientas como el phishing y el malware.

Por otra parte, la ley 19774 permite, con autorización de un ministro de la Corte de Apelaciones, la posibilidad de interceptar comunicaciones, sistemas y redes informáticas, pero limitados exclusivamente a actividades de inteligencia y contrainteligencia relacionadas al terrorismo, el crimen organizado y el narcotráfico, no en una causa penal. Al respecto, Viollier propone “delimitar estrictamente cuáles son los ámbitos de competencia de la Ley de Inteligencia y del Código Procesal Penal y que no se mezclen las dos materias”.

Es sumamente necesario transparentar y hacer un punteo más específico sobre los verdaderos alcances que tiene la vigilancia estatal en ámbitos legales: la interceptación de comunicaciones está permitida, pero sigue siendo un concepto demasiado amplio, que no da cuenta, por ejemplo, de la cantidad de información sensible que contiene un teléfono celular en relación a aquella que se puede conseguir a través de una escucha teléfonica.

En ese sentido, malware como el producido por Hacking Team y adquirido por la PDI supone un desafío, pues ante sus capacidades altamente intrusivas, es muy difícil establecer límites claros entre aquello a lo que pueden y no acceder. Más todavía al no existir mecanismos externos de fiscalización y transparencia respecto al uso de estas herramientas.

Que seas paranoico no significa que no te están mirando

“La idea más peligrosa en un discurso de vigilancia es ‘el que nada hace, nada teme’ porque convence al ciudadano de tener que optar entre la libertad y su derecho a la privacidad, versus una errada concepción de la seguridad, entendiéndolas en este caso como garantías incompatibles”, explica Karen Vergara de Fundación Datos Protegidos.

La poca información que se tiene sobre las verdaderas facultades que poseen los organismos estatales y fuerzas especiales a la hora realizar investigaciones, desdibuja la concepción de seguridad y nos lleva a una paranoia innecesaria: “La vigilancia de cualquier tipo limita nuestro actuar, esto significa que dejamos de realizar actividades –cotidianas o no– por el temor a estar siendo observados”, dice Vergara. De esta manera, se fomenta la desconfianza, la sensación de desprotección y falta de libertad de la ciudadanía.

Para Viollier, ha existido una falta de transparencia de los procesos que se relacionan con la vigilancia estatal, específicamente de parte desde el poder civil. “Hoy día carabineros, como rama de las fuerzas armadas, cree que se manda sola, y no existe control democrático y para eso se necesita voluntad política. No es posible que Carabineros pueda resistirse físicamente, haciendo un despliegue de fuerza, a una diligencia ordenada por Fiscalía”, dice.

“Es fundamental que el Estado tenga un rol preponderante en la protección de la información personal de sus ciudadanos, tanto en sus relaciones con empresas privadas como con organismos públicos, que asegure un manejo de los datos conforme a los fines que permite la ley, evitando el abuso en el tratamiento de los mismos”, sostiene Vergara.

Con sus principales protagonistas formalizados y detenidos, un año más tarde la Operación Huracán deja en evidencia más preguntas, vacíos y sensaciones amargas que claridades en la ciudadanía.
Si no queremos otro Huracán, hay que hacer algunos cambios importantes

La presente intervención no tiene como objetivo el señalar responsables concretos de las irregularidades cometidas durante la Operación Huracán, sino dar a conocer las insuficiencias regulatorias e institucionales que permiten a las policías operar sin los controles y contrapesos adecuados, y que deberían implementarse para impedir que una situación similar vuelva a repetirse.

Durante la Operación Huracán, Carabineros operó y realizó diligencias investigativas altamente intrusivas sin respetar el principio de no deliberación. Para ello se utilizó el procedimiento especial de la Ley de Inteligencia, figura que permite a las policías actuar sin el debido control por parte del Ministerio Público, como si fuese un interviniente en el proceso penal y no un auxiliar de la administración de justicia.

La información obtenida por estos medios carece totalmente de legalidad como prueba al interior de un proceso criminal, ya que ha sido obtenida sin supervisión de parte del Ministerio Público y sin una autorización previa de parte del Juez de Garantía competente. Por otro lado, no resulta aceptable la utilización de la Ley de Inteligencia para la obtención y producción de prueba al interior de un procedimiento penal, ya que ambos procesos responden a objetivos distintos y tienen distintos requisitos para la realización de medidas intrusivas. Este principio de “utilización exclusiva de la información”  fue reconocido por el legislador en el mensaje de la Ley Nº 19.974 al señalar que la información recogido y producida por el Sistema de Inteligencia del Estado sólo puede ser usado para el cumplimiento de sus respectivos cometidos.

En este sentido, resulta altamente preocupante el carácter amplio y poco específico de la resolución de la Corte de Apelaciones de Temuco al momento de autorizar las diligencias de Operación Huracán. Esta falta de especificidad no sólo incumple lo establecido en los artículos 23 y 28 de la Ley de Inteligencia, sino que dan cuenta que el examen realizado por las Cortes es más bien de carácter formal y no está cumpliendo el objetivo de controlar materialmente el actuar policial.

La utilización de la Ley de Inteligencia también resulta improcedente debido a que esta habilita a los organismos de inteligencia a realizar diligencias mucho más intrusivas que las contenidas en el Código Procesal Penal. Mientras este último sólo autoriza la interceptación de comunicaciones, el artículo 24 de la Ley de Inteligencia admite “la intervención de cualesquiera otros sistemas tecnológicos destinados a la transmisión, almacenamiento o procesamiento de comunicaciones o información”. Por tanto, la utilización de prueba obtenida por estos medios no podría ser acompañada en el proceso penal, ya que fue producida a través de procedimientos no admitidos en el Código Procesal Penal.

En el caso particular de Operación Huracán, la prueba supuestamente obtenida tampoco cumple con el estándar señalado en el artículo 24 de la Ley de Inteligencia. De acuerdo a Carabineros el supuesto malware instalado en los aparatos de los imputados fue introducido a través de una técnica denominada phishing, una forma fraudulenta de obtener información confidencial como nombres de usuario y contraseñas disfrazándose como una entidad confiable en una comunicación electrónica. Este uso del engaño fraudulento, propio de los delincuentes informáticos, con el fin de instalar un programa malicioso (malware) no se encuentra amparado ni en la Ley de Inteligencia ni en el Código Procesal Penal.

Nuestro ordenamiento jurídico permite exclusivamente, y en hipótesis excepcionales, la interceptación de comunicaciones y la intervención de sistemas tecnológicos. La utilización de malware permitiría a las fuerzas de orden acceder a: el correo electrónico, el contenido de las aplicaciones de comunicación, los contactos, la ubicación geográfica, el micrófono de la terminal, la cámara y a un registro de las teclas que oprime el afectado. En otras palabras, permite un control total de la vida privada del afectado, hipótesis que no está amparada en nuestro ordenamiento jurídico.

En este sentido, resultan sumamente preocupantes las declaraciones realizadas a la prensa por el General (r) Blu, en las cuales se lamentaba que este caso hubiese salido a la luz, ya que en adelante los delincuentes sabrán que no deben hacer click cuando reciban un enlace sospechoso en su teléfono. Esta declaración habla de un interés futuro de la institución de Carabineros de seguir utilizando una técnica intrusiva, a todas luces ilegal y que vulnera los derechos fundamentales de los afectados.

El debido proceso de los imputados no solo se vio vulnerado por el hecho de que la prueba utilizada haya sido falsa, sino que por la falta de transparencia en su producción. El hecho de que no se haya informado a los defensores, cómo y a través de qué mecanismos se produjo la supuesta interceptación de comunicaciones impide que estos tengan la posibilidad de desvirtuarlas, vulnerando el principio de igualdad de armas y dejando, en definitiva, a sus representados en la indefensión.

Por último, el caso de Operación Huracán muestra que el procedimiento de custodia de evidencia digital por parte de Carabineros es complemente insuficiente y poco profesional. La implantación de archivos en terminales que ya habían sido confiscados y el hecho de la prueba presentada estuviese en formatos fácilmente editables dan cuenta de la falta de controles técnicos para evitar la creación de prueba fraudulenta.

En consecuencia, se sugiere estudiar la pertinencia de modificar la Ley de Inteligencia a fin de que se incorpore en forma expresa una prohibición que impida que la información recopilada a través de sus procedimientos sea utilizada como prueba al interior de procedimientos criminales y una referencia expresa a la prohibición del uso de técnicas de hacking e infectación con software malicioso como técnica de investigación por las policías. Del mismo modo, es necesario hacer más riguroso el control que las Cortes de Apelaciones ejercen sobre las medidas intrusivas contenidas en la Ley de Inteligencia. Por último, urge establecer criterios técnicos y profesionales que permitan cautelar la cadena de custodia de evidencia digital en los procedimientos criminales.

* Esta intervención fue realizada ante la Comisión investigadora sobre actuación de organismos policiales, de persecución criminal y de inteligencia en Operación Huracán.

Más allá de Álex Smith: vigilancia estatal y el rol de la prensa

Operación Huracán no fue solo un ejercicio de investigación criminal, sino también una acción de estrategia comunicativa: Las cámaras del noticiero de Canal 13 capturaron el allanamiento y la detención de los comuneros mapuche, y -al igual que EMOL– reprodujeron los mensajes supuestamente interceptados por la Carabineros. Los mismos que hoy se asumen como falsos y que tienen a el ex director de inteligencia, General (R) Gonzalo Blu, el Capitán (R) Leonardo Osses, segundo al mando de la UIOE de La Araucanía, y Álex Smith, desvinculados de la institución, formalizados criminalmente y con detención preventiva, mientras se investiga el caso.

Ante un caso que solamente planteaba interrogantes, el desempeño de la prensa fue aquí cuestionado por limitarse a transmitir la información oficial y no plantear las preguntas necesarias. Pero luego vino el vuelco, y a medida que la tesis del montaje agarró fuerza, el trabajo periodístico en torno al caso empezó revelar información sumamente interesante. En ese sentido, la labor que han realizado medios como Ciper y La Tercera ha sido importante, permitiéndonos echar un vistazo a un territorio usualmente opaco, como es el de la vigilancia estatal.

En se sentido, llama la atención, por ejemplo, que la acusación realizada por el periodista de Ciper Nicolás Sepulveda, sobre una extensa operación de escuchas telefónicas montada por la UIOE de La Araucanía no haya causado más revuelo e indignación. Pareciera ser que la gran discusión girara en a los softwares que podrían o no haber existido y su posible creador, Álex Smith.

Y como periodista, lo entiendo: Smith es un personaje excéntrico y carismático, sus fallidos intentos por demostrar su supuesta invención son divertidos y la historia de un ingeniero agrónomo que terminó involucrado en uno de los mayores escándalos para Carabineros en el último tiempo es, en efecto, atractiva. Sin embargo, la existencia (o no) de Antorcha no es la parte más relevante de este relato, del mismo modo en que Smith no es tampoco el principal responsable.

Lo verdaderamente importante acá es precisamente lo poco que sabemos respecto a los modos en que opera la vigilancia estatal, cubierta por un espeso manto de secretismo y nulas posibilidades de fiscalización externa. La Operación Huracán es el resultado no solamente de funcionarios inescrupulosos, sino de todo un sistema que les permitió actuar.

Generar mecanismos de control y transparencia es crucial. Y ahí, la prensa tiene un rol importantísimo que jugar, investigando, cuestionando, incomodando. Es de esperar que el impulso que ha tomado el tema a propósito de la Operación Huracán no muera una vez que se defina el destino de Álex Smith.

Herramientas para perseguir a la oposición en Guatemala

El proyecto de vigilancia, creado en 2012 por el gobierno guatemalteco, se inicia por la adquisición por vía de excepción por parte de la Dirección General de Inteligencia Civil (DIGICL) de un software por valor de 1.4 millones de quetzales (alrededor de 186.000 dólares) cuya finalidad es permitir la intercepción de mensajes y correos electrónicos. A finales del mismo año, se suma la compra de dos maletines con fines de intercepción de llamadas telefónicas, por un valor equivalente a 2.5 millones de dólares. De acuerdo con Nuestro Diario, entre los softwares adquiridos se encuentran “las versiones más avanzadas” de Pegasus, Pen-Link, Circles, Citer, Conceptus, Memex, Sitev, Laguna, Avatar y del software Galileo, de Hacking Team, empresa que ha sido objeto de escándalo anteriormente al venderle su software a una larga lista de gobiernos latinoamericanos.

La investigación revela que la Dirección General de Inteligencia Civil, cuyo mandato es la recolección de información para el combate del crimen organizado, utilizó la información recabada con fines políticos, en el contexto de las protestas por corrupción enfrentadas por el gobierno entre 2014 y 2015. Así, a medida que crecía el rechazo hacia los actos gubernamentales, se fue incrementando la vigilancia contra todo aquel que el gobierno considerara un enemigo político, incluyendo no solo la interceptación de las comunicaciones tanto digitales como analógicas, sino también la vigilancia física, todo esto llevado a cabo por grupos de trabajo conformados tanto por militares como por civiles. Estas técnicas fueron también usadas para vigilar a los manifestantes durante las protestas de 2015.

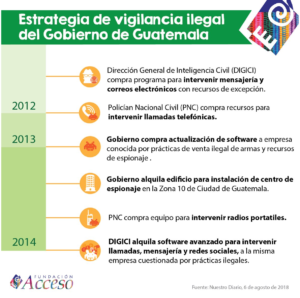
Tal como resume la Fundación Acceso en la siguiente infografía, entre 2012 y 2014 el gobierno habría ido ampliando progresivamente sus capacidades de vigilancia, adquiriendo actualizaciones de software y alquilando un edificio destinado exclusivamente al centro de espionaje.

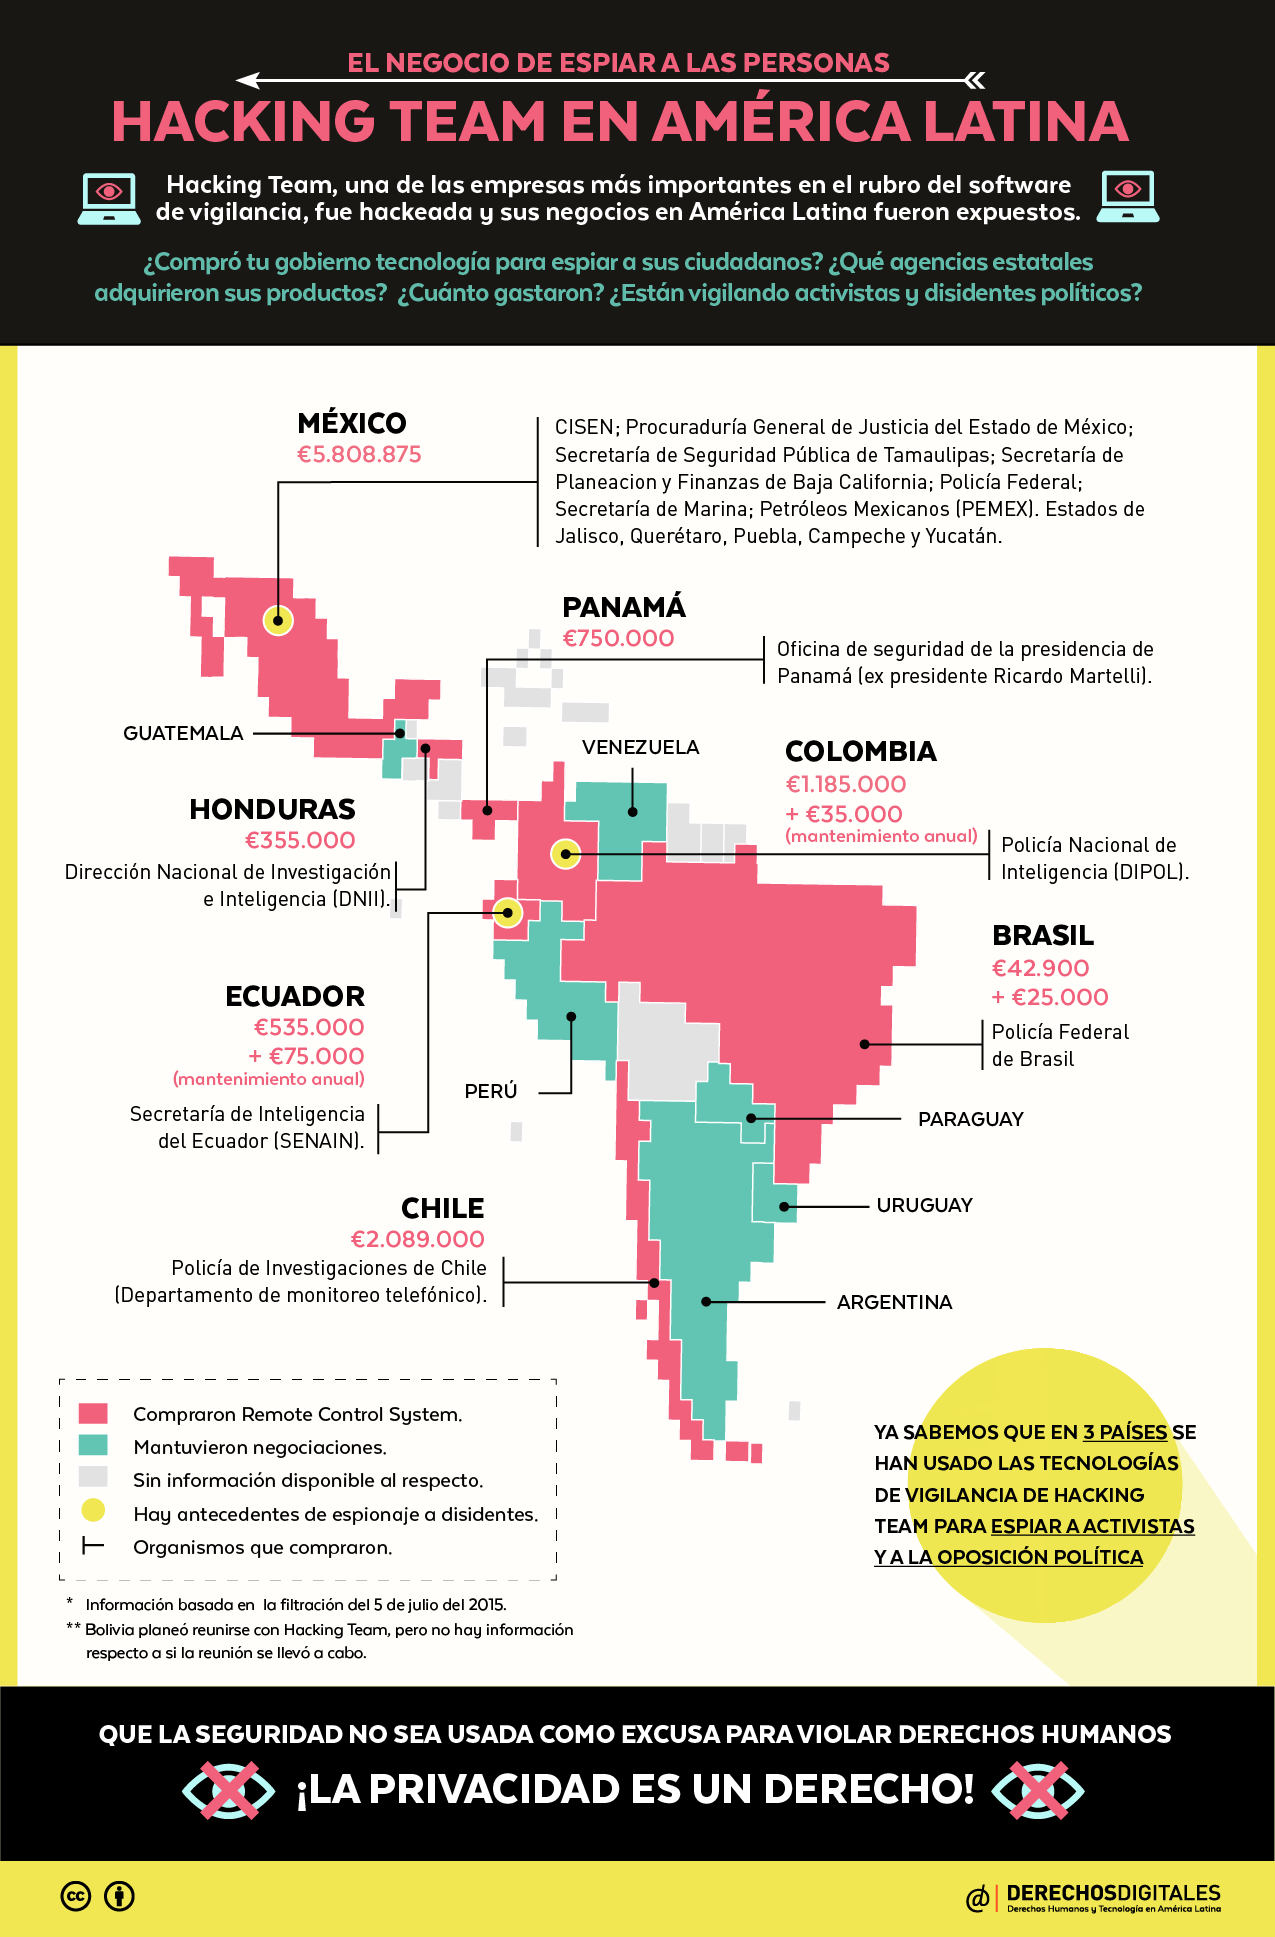
De acuerdo con la investigación presentada por Nuestro Diario, el sistema de vigilancia permitiría a las autoridades interceptar las comunicaciones telefónicas y los servicios de mensajería, hacer una copia espejo de lo que se escribe en un dispositivo intervenido, infiltrarse en redes sociales mediante la creación de perfiles falsos, así como activar la cámara y el micrófono de teléfonos celulares y computadoras con la finalidad de grabar audio, video y fotografías. Como señalamos, este tipo de prácticas no son nuevas en la región: ya en 2016 se denunciaba la adquisición por parte de los gobiernos de México, Honduras, Panamá, Ecuador, Colombia, Brasil y Chile del software proporcionado por Hacking Team, y se sabía que al menos otros seis países de la región (incluida Guatemala) habían sostenido negociaciones para la compra de este software.

Enrique Degenhart, Ministro de Gobernación guatemalteco, declaró negando la existencia de la red de espionaje, y afirmó que el sistema, que fuera adquirido por la administración anterior durante la presidencia de Otto Pérez Molina, estaría en poder de la Fiscalía y la CICIG (Comisión Internacional contra la Impunidad en Guatemala). Según Degenhart, las herramientas fueron secuestradas por las autoridades por la vía judicial. Pérez Molina actualmente cumple prisión preventiva por cargos de corrupción. “No tenemos conocimiento sobre qué están haciendo con ellas”, señaló el ministro, añadiendo que el uso de estas tecnologías estaría a discreción de las instituciones que las secuestraron, en lo que parece ser un intento de desmarcarse de cualquier responsabilidad sobre el uso de estos sistemas para la vigilancia.

Este tipo de circunstancias, precisamente, apunta a uno de los problemas más graves respecto a las tendencias recientes en tecnologías para la vigilancia en Latinoamérica: la total carencia de transparencia y rendición de cuentas en los procesos de licitación, adquisición, implementación y uso de estas tecnologías, que son adoptadas en procesos de secretismo bajo excusas de “seguridad nacional” e “inteligencia militar”, incurriendo así en afectaciones gravísimas a la privacidad de los ciudadanos sin que estos posean ningún mecanismo ni posibilidad alguna de ejercer los controles pertinentes sobre la manera en que son vigilados, y sin que puedan ser protegidos por las garantías judiciales mínimas que garanticen la proporcionalidad, la necesidad y la legalidad de las medidas tomadas.

Este tipo de tecnologías, que facilitan a los Estados la utilización de técnicas de hackeo con fines de vigilancia, socavan la privacidad de los ciudadanos de un modo especialmente grave, por cuanto recurren a la explotación de vulnerabilidades de seguridad en los sistemas informáticos, frecuentemente sin justificación legal y en maneras que no suelen ser compatibles con la normativa internacional en materia de derechos humanos. Así, Privacy International señala, en un informe de 2017 sobre la práctica del hackeo con fines de vigilancia en América Latina:

No queda claro si estas actividades pueden en alguna instancia realizarse en conformidad con las normas internacionales de derechos humanos. Si los Gobiernos insisten, a pesar de lo anterior, en poner en práctica estas facultades, deben cumplir con una serie de salvaguardas necesarias mínimas (según lo establece la legislación internacional en materia de derechos humanos) que aborden las implicancias que tiene el hackeo en la seguridad.

En este sentido, el primer factor de urgencia, tanto en Guatemala como en el resto de Latinoamérica, es la articulación de una base legal clara con respecto a las actividades de inteligencia, vigilancia y hackeo llevadas a cabo por parte de los Gobiernos. La carencia de una base legal clara, específica y que haya sido creada a través de una discusión abierta, pública y de carácter parlamentario, con la inclusión de todos los sectores de la sociedad, es el primer factor que ocasiona que todas estas actividades estén siendo llevadas a cabo en violación de las normativas internacionales en materia de derechos humanos. Por otra parte, si bien la Procuraduría de Guatemala anunció la apertura de un expediente para investigar los hechos mencionados, los gobiernos de la región han sido consistentes en ignorar las investigaciones o procesos judiciales que deberían haber sido llevados a cabo al descubrir las irregularidades cometidas en la implementación y uso de estas tecnologías, así como en lo que respecta a la revisión necesaria de las leyes vigentes.

Mientras seguimos siendo vigilados, la transparencia, la rendición de cuentas y la creación de garantías y controles judiciales efectivos frente a las medidas invasivas a la privacidad se hacen cada vez más urgentes. De lo contrario, la vulneración constante a nuestra privacidad no será más que un factor adicional en el debilitamiento de nuestra libertad de expresión y participación y por ende, en el socavamiento de las ya frágiles democracias de nuestra región.