Fanzine que esboza el modo en que las plataformas de internet explotan las emociones de sus usuarios con el fin de incentivarlos a publicar y compartir más en ellas.
Temática: Privacidad
¿Me protege mi huella digital o debo yo protegerla a ella?
En días pasados, con motivo del proceso electoral mexicano, se advirtió a través de redes sociales y medios de comunicación sobre los riesgos de compartir fotos de nuestros dedos manchados de tinta, en un contexto donde nuestra información biométrica es usada constantemente con fines de autenticación. Como principio general de seguridad, sabemos que es una buena práctica no compartir información personal que constituya o pueda formar parte de mecanismos de autenticación o verificación, como -evidentemente- nuestras contraseñas. Sin embargo, ¿qué sucede cuando nuestro cuerpo -nuestras huellas digitales, nuestra voz o nuestro rostro- se han convertido en nuestras contraseñas? ¿Es factible y está en nuestro poder proteger esta información?
En 2014, hackers del gobierno chino ingresaron en los sistemas de computación del gobierno norteamericano, logrando extraer los datos personales de 22 millones de ciudadanos estadounidenses, incluyendo los datos de la huella digital de 5.6 millones de personas. Aunque hasta el presente no existen evidencias de que estos datos hayan sido comerciados en el mercado negro, resulta abismante el riesgo que pueden representar en caso de ser vendidos. En 2016, investigadores de la Universidad Estatal de Michigan fueron capaces de convertir reproducciones de huellas digitales en versiones 3D de las mismas, capaces de engañar a los lectores de huella digital de los teléfonos inteligentes, todo esto con equipamiento por un valor inferior a los 500 dólares. Igualmente, los investigadores del Instituto Nacional de Informática de Tokio afirman que son capaces de reconstruir una huella digital a partir de la fotografía de una persona haciendo el signo de la paz con su dedo índice y medio, tomada a tres metros de distancia. Esta última noticia levantó alertas en diversos sitios de noticias, que señalaron que los avances paralelos en las tecnologías fotográficas y de autenticación por huella digital, aunados al uso continuo de redes sociales para compartir información, convergen en un punto de riesgo incrementado en lo que respecta a la accesibilidad y facilidad para obtener y recrear las huellas digitales de las personas.
Los datos del rostro también son vulnerables: hoy en día, crear una base de datos a partir de fotografías de los rostros de las personas puede ser tan fácil como descargarla de Facebook o LinkedIn, y la tecnología se encuentra fácilmente disponible, no solo para procesar estas imágenes a través de algoritmos de reconocimiento facial, sino incluso para crear modelos en 3D a partir de ellas. De hecho, en el Chaos Communication Congress de 2014, un investigador de seguridad reprodujo un modelo funcional de la huella digital del ministro de Defensa alemán, partiendo de una fotografia en alta resolución de su mano.
El principal problema de seguridad planteado por el uso de tecnologías biométricas para la autenticación es que los datos biométricos no pueden ser reemplazados. Una vez que el patrón de nuestras huellas digitales se ve comprometido, solo tenemos un número limitado de posibilidades de reemplazarla, en caso de que se requiera solo una. Así, como señala nuestro reciente informe, “El cuerpo como dato”:
Dado que los datos biométricos son únicos e irremplazables, la posibilidad de pérdida o robo de estos significa que la identidad legal del individuo se ve comprometida sin posibilidad de que se le provea de una nueva identidad, creando un contexto en el cual, de no existir salvaguardas legales, una persona podría verse privada de su identidad sin recursos para recuperarla ni indemnización a los daños.
En el caso de que, por ejemplo, la huella digital sea la puerta de entrada hacia otra información personal, como los servicios de mensajería o el correo electrónico, el robo de los patrones biométricos no es el único peligro. El riesgo, por ejemplo, de que los cuerpos policiales puedan sortear el cifrado de un dispositivo a través de copias de la huella digital -o simplemente forzando al ciudadano físicamente- es, de suyo, alto, no solo en el contexto latinoamericano, donde el abuso policial es una práctica frecuente. Esto puede suceder incluso cuando se siguen procedimientos judiciales: en Los Ángeles, un juez emitió una orden para forzar el dedo de una mujer en el lector de huella de un teléfono incautado con el fin de desbloquearlo en el contexto de un proceso por robo de identidad.
Más que el riesgo de perder el control sobre nuestros datos biométricos, el verdadero riesgo se encuentra en el hecho de que nunca tuvimos control sobre ellos en primer lugar. La propia naturaleza de nuestro cuerpo implica que este se encuentra en constante contacto e intercambio de información con el mundo que nos rodea: nuestro rostro descubierto es captado por cámaras de vigilancia urbanas, por los teléfonos de las personas en la calle y a través de nuestras cuentas de redes sociales; nuestras huellas digitales entran en contacto un millón de veces al día con objetos cotidianos a partir de los cuales pueden ser reconstruidas; nuestra voz, nuestros ojos o nuestra manera de caminar no son datos que podamos ocultar del mundo sin limitar severamente nuestras rutinas. El cuerpo, por su naturaleza comunicacional, emite constantemente información que es captada por diversos dispositivos, incluyendo datos como nuestra presión sanguínea, nuestro pulso o la cantidad de pasos que damos al día. Las tecnologías modernas, y no solo las biométricas, recaban y transmiten una cantidad de información gigantesca de manera coditiana, no solo para verificar nuestra identidad, sino para determinar factores como el género, edad, estado de salud o nivel de ingresos de una persona determinada.
Lo que deriva de esto no es solo que debamos tener un mayor cuidado al momento de comunicar o entregar nuestros datos personales, especialmente nuestros datos biométricos, sino que todo cuidado será insuficiente si no logramos crear regulaciones y políticas públicas que permitan un manejo mucho más cuidadoso de estos datos por parte de gobiernos y empresas privadas. Por otra parte, la tecnología sigue avanzando, por lo general con mucha más rápidez que la regulación y sin esperar por ella. En 2013, un equipo de investigadores en Berkeley creó un sistema de autenticación biométrica basado en ondas cerebrales, llamado “passthoughts”. Esta técnica combina tres factores de verificación: algo que sabes (un pensamiento), algo que eres (tus ondas cerebrales) y algo que tienes (el sensor para medirlas). Para autenticar tu identidad, debes pensar en tu clave secreta mientras usas el sensor, que transmite una representación matemática de las señales que hace tu cerebro cuando piensas en la clave. En teoría, es imposible falsificar un passthought, dado que cada persona piensa el mismo pensamiento de manera distinta. La única manera de sortear este tipo de seguridad sería forzar a la persona a pensar su clave, capturar la respuesta y luego reproducirla. Sin embargo, un passthought, al igual que cualquier contraseña, puede ser cambiado.
Esto es solo un ejemplo de maneras en las cuales la tecnología de autenticación biométrica puede cambiar en el futuro próximo. Entretanto, en la mayor parte del mundo seguimos debatiendo sobre cuál es el paradigma correcto para enfrentar desde el punto de vista jurídico a una tecnología cuyo avance no se detendrá a esperar por nosotros.
El cuerpo como dato (2018)
¿Cuál es la naturaleza del dato biométrico en relación a la identidad del individuo? El acelerado crecimiento en el uso de tecnologías biométricas para la identificación en América Latina plantea una serie de cuestionamientos relativos no solo al impacto de estas tecnologías sobre la libertad de expresión y de acción en espacios públicos, sino a la autonomía y a la identidad del individuo.
Un vistazo a las potenciales vulnerabilidades de WhatsApp
Simplificado a su mínima expresión, el gran problema que ha planteado el acelerado desarrollo tecnológico es de confianza. Porque está claro que la mejor alternativa que tenemos para un mejor mañana radica en el desarrollo tecnológico, muchas veces olvidamos que no estamos hablando de una entidad única, independiente, todopoderosa y, sobre todo, esencialmente buena. Nuestra necesidad de confiar en la tecnología dificulta nuestra capacidad de desarrollar un sano ejercicio crítico y pensarla no como una unidad homogénea y articulada sincrónicamente, sino como un campo plural: no todas las tecnologías son creadas iguales.
Parte importante del problema de la confianza ciega en la tecnología deriva del hecho de que no sabemos cómo funcionan; no es necesario, la meta de cualquier tecnología con ganas de imponerse es volverse intuitiva al punto de que no requiera esfuerzo alguno hasta del más inexperto de los usuarios. Este desconocimiento nos permite también integrar nuevas tecnologías a nuestras vidas sin pensar demasiado en las implicancias de ese acto: ¿estaríamos tan dispuestos a poner nuestras vidas en un teléfono si supiésemos las diversas formas en que esa información puede ser accedida por otros, recolectada y procesada? Hay ciertas cosas en las que preferimos no pensar mucho, aunque debiésemos.
¿Y qué pasa cuando la tecnología nos traiciona, cuando algo falla? ¿Cómo podemos obtener alguna certeza al respecto? ¿En quién podemos confiar? Estas fueron algunas de las preguntas que se desprendieron en septiembre de 2017, cuando Carabineros de Chile explicó con gran pompa a través de la prensa que gracias a la interceptación de conversaciones de WhatsApp había logrado identificar a los responsables de una serie de ataques incendiarios contra camiones forestales en la novena región del país. Huracán se llamó el operativo.
En su momento, salvo contadas excepciones, todas las voces oficiales asumieron el hecho sin cuestionarlo, sin preguntarse cuáles eran las implicancias de un antecedente fundamental, pero mencionado al paso. Y resultó que las implicancias eran monumentales: cuatro meses más tarde, el Ministerio Público y Carabineros se veían enfrentados en una serie de denuncias que mantienen a funcionarios policiales y un civil acusados de fabricación de pruebas para inculpar inocentes.
El vuelco del caso ha sido extraño y, por momentos, raya en lo tragicómico. Pero, por sobre todo, ha sido increíblemente confuso y complejo: mientras la atención se ha centrado en discutir en torno a la existencia (o no) de un software llamado Antorcha, prácticas como la intervención telefónica ilegal a gran escala han pasado prácticamente desapercibidas en el debate público; el peligro es que muchas interrogantes queden sin una debida explicación.
Como una forma de aportar certezas a una causa extremadamente compleja, el equipo técnico de Derechos Digitales se planteó una pregunta: ¿De qué manera se podrían obtener las conversaciones de WhatsApp de un tercero? En base a información de prensa en torno al caso Huracán y la documentación técnicamente existente, el equipo testeó distintas formas en las que teóricamente se puede acceder al contenido de las comunicaciones de Whatsapp. La idea era poder aproximar una respuesta respecto a la factibilidad del ataque y las capacidades que podría (o no) tener Carabineros de Chile para realizar este tipo de intrusión. Esta información esta contenida en ‘¿Confiable y seguro? un vistazo a las potenciales vulnerabilidades de WhatsApp‘, hoy publicado.
Pero en un sentido mucho más amplio, el objetivo de esta investigación era conocer un poco más respecto al funcionamiento de WhatsApp y sus potenciales vulnerabilidades, como una manera de generar información adicional que las poblaciones en mayor riesgo –activistas, periodistas, defensores de derechos humanos- puedan considerar a la hora de decidir respecto al uso de la aplicación y los cuidados necesarios que deben tener para una experiencia lo más segura posible.
Cabe recordar que ninguna tecnología es infalible, en el mejor de los casos sus vulnerabilidad no son públicamente conocidas. En ese sentido, el estándar de cifrado de WhatsApp es alto y las técnicas analizadas por el equipo de Derechos Digitales revelan que, de ser posible, la intervención es compleja y requiere una serie de pasos previos, siendo en la mayoría de los casos necesario tener acceso físico previo al teléfono. Sin embargo, nunca está de más recordar que el cifrado es una protección contra un tipo determinado de ataque y poco tiene que aportar en caso de que un tercero pueda manipular un equipo o que una de las partes participantes de la conversación entregue la información.
Relevante también es decir que nuestro análisis arroja que, de haberse realizado alguno de los ataques detallados en el informe, estaríamos frente a una ilegalidad. Lo anterior es importante, pues más allá de si las informaciones presentadas en el marco de operación Huracán son verdaderas o falsas, lo que está completamente claro es el deseo expreso de las policías chilenas por utilizar este tipo de técnicas con fines investigativos.
Estamos seguros de que Huracán no es ni el primero ni será el último caso con estas características y lo que hoy puede ser desprolijo, podría ser un paso necesario en una vía hacia el perfeccionamiento de unas técnicas de vigilancia que, de no contar con la adecuada regulación y medidas de control acordes, podría devenir en una amenaza importante a nuestra democracia.
¿Confiable y seguro? Un vistazo a las potenciales vulnerabilidades de WhatssApp (2018)
¿Cómo se podrían obtener conversaciones de WhatsApp de un tercero? A partir del caso Huracán y la documentación técnicamente existente, intentamos aproximar una respuesta a esta pregunta.
¿Quién defiende nuestros datos?
Las empresas
Cuando lanzamos la primera versión de este informe hace un año, la principal conclusión fue que a la industria de las telecomunicaciones le preocupaba poco o muy poco la protección de datos y la privacidad de los usuarios. Nuestra segunda conclusión fue que las empresas controladas por capitales extranjeros fueron levemente mejor evaluadas que sus pares, probablemente por cumplir con estándares fijados por su casa matriz.
Un año después, la versión 2018 pinta un panorama un poco más auspicioso. Un sector de la industria (en particular Claro y WOM) parece haber reaccionado ante los cuestionamientos del informe y avanzó sustantivamente en sus condiciones de privacidad y prácticas en pos de la defensa de los usuarios. Por otra parte, VTR y Movistar parecen haberse dormido en los laureles de su evaluación relativamente positiva del año pasado, y no avanzaron sustantivamente. Por último, Entel y Manquehue se mantienen al fondo de la tabla, no habiendo mostrado mayor interés en mejorar.
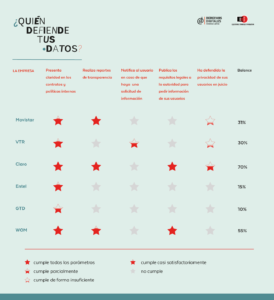
Una de las principales mejoras, y que resulta particularmente positiva a la luz de la polémica por la aprobación del llamado Decreto Espía, es que un número importante de empresas anunció públicamente que exige orden judicial previa, no solo cuando la autoridad solicita interceptar comunicaciones, sino para entregar acceso a los metadatos del usuario.
También resulta llamativo que las dos empresas que más avanzaron (Claro y WOM), son justamente las empresas más presentes en el segmento móvil del mercado, que hoy presenta mayores niveles de competencia. Esto puede indicar que el bajo nivel de competencia que enfrentan las empresas más afianzadas en el mercado entrega pocos incentivos para que estas ofrezcan mejoras en las condiciones de privacidad de sus usuarios.
La sociedad civil
Cuando nos preguntamos quienes recolectan, tratan y abusan de nuestros datos, los dardos generalmente apuntan al Estado y las empresas. Sin embargo, muchas organizaciones de la sociedad civil, como ONGs, partidos políticos, sindicatos y otros cuerpos intermedios también manejan grandes bases de datos personales, los que por un interés activo o por negligencia pueden ser mal utilizados.
Por su volumen, las bases de datos que los partidos políticos manejan al momento de desplegar sus campañas electorales son de particular importancia. Este año, nos enteramos que el mal uso de nuestros datos personales por parte de los partidos políticos va más allá de la compra de bases de datos y de mensajes de texto no solicitados.
En un extenso reportaje, CIPER dio a conocer que distintos partidos políticos han contratado los servicios de la empresa Instagis. A través de su software, la empresa permitiría identificar el RUT, domicilio y preferencia política de una persona, y de esta forma entregar publicidad personalizada durante las campañas políticas. Cabe recordar que las preferencias políticas de una persona constituyen un dato personal sensible, y por tanto su tratamiento no puede ampararse en haberse obtenido los datos de una fuente accesible al público. En otras palabras, estos partidos políticos están haciendo campaña a través de una herramienta que abusa de nuestros datos personales y está al margen de la legalidad.
Aun así, al igual que en el caso de las empresas de telecomunicaciones, hay un sector de los partidos políticos que ha decidido avanzar en la materia. Recientemente, el Frente Amplio ha buscado asesoría entre distintos expertos, con el fin de que su plataforma de participación no solo cumpla con la legislación, sino que entregue términos de privacidad que promuevan los derechos de sus participantes.
El Estado
Lamentablemente, y como hemos expresado en el pasado, los organismos público no solo no están cumpliendo con su deber de proteger los datos personales de los ciudadanos, sino que muchas de las iniciativas del gobierno activamente los exponen innecesariamente, o incluso como una forma de castigo.
De esta forma, la Ley Electoral todavía mandata que nuestros datos personales estén públicamente disponibles en el sitio web del SERVEL. Por otro lado, el próximo 5 de junio entrará a regir el denominado “DICOM del Transantiago”, una iniciativa que busca combatir la evasión del transporte público a través de un registro abierto cuyo objetivo es que los datos personales de los infractores sean expuestos, y así se vean discriminados en su acceso al trabajo, crédito y otros beneficios estatales.
¿El camino a seguir?
Si bien muchas de las mejoras antes descritas pueden resultar loables, lo cierto es que no bastan las iniciativas individuales. Necesitamos de una nueva legislación que impulse una cultura de la protección de datos a nivel transversal en nuestra sociedad.
El proyecto que hoy se encuentra actuamente en tramitación en el Senado se presenta como una oportunidad necesaria para mejorar nuestro estándar de protección y poder contar con una legislación cuyo objetivo sea proteger a las personas y no solo legitimar el tráfico de datos personales.
Sin embargo, para ello el proyecto debe modificar sustancialmente varias de sus disposiciones. Como hoy está contemplada, la futura Agencia de Protección de Datos Personales no cuenta con la autonomía e independencia necesaria del gobierno de turno para asegurar que sus decisiones sean de carácter exclusivamente técnico. Del mismo modo, resulta imperioso volver a incorporar los hábitos de las personas en la definición de dato personal sensible y restringir sustantivamente la figura del “interés legítimo” como causal para el tratamiento de datos personales sin el consentimiento del titular. Por último, es necesario aumentar el monto de las multas en casos graves o reincidentes, de forma tal que resulte un real desincentivo para las empresas de mayor tamaño. Tal vez emular la fórmula adoptada por la nueva versión Reglamento General de Protección de Datos, pronto a publicarse este mes, y que las multas asciendan hasta un 4% de los ingresos anuales de la empresa infractora resulte una buena idea a emular.
Los senadores tienen plazo hasta el 7 de junio para ingresar indicaciones al proyecto de ley, esperamos que las mejoras antes descritas puedan ser incorporadas a la discusión y debatidas, y de esta forma que sea la protección de los derechos de las personas el principal objetivo de nuestra legislación. Solo de esta forma podremos asegurar que la protección de los datos personales se transforme en la regla general en Chile, y no esté sujeta simplemente a la buena voluntad de los distintos actores involucrados.
¿Quién defiende tus datos? (2018)
Evaluación sobre las políticas de privacidad y protección de datos de las empresas que proveen servicios de internet en Chile.
Lejos de proteger nuestros datos en América Latina

Estamos a pocas semanas de que el Reglamento General de Protección de Datos (RGPD) entre en plena vigencia en la Unión Europea, y los efectos comienzan a notarse. La reglamentación contempla un entramado de normas que facilita el resguardo de los datos personales, incluyendo el tránsito de información personal que ocurre en el uso de tecnología digital. Varias empresas ya están luciendo nuevas políticas de manejo de datos, y haciendo saber a sus usuarias que han cambiado sus términos y condiciones de uso. Todo ello, para evitar las fuertes sanciones que imponen las nuevas reglas.
Ese cambio de conducta es significativo. No se trata solamente de una cuestión de cumplimiento legal, sino que se vincula directamente con el modelo de negocios de muchas de las empresas más grandes del mundo y que operan en internet. La monetarización basada en la recolección y el procesamiento de los datos personales enfrenta, al menos en la Unión Europea, algo más que un reproche ético y político, sumando ahora la necesidad de respetar una serie de reglas que devuelven un poco de control sobre los datos propios.
El nuevo estándar
El RGPD, aprobado en 2016, representa una evolución de la normativa de la Unión Europea para la protección de datos personales, pensada en el impacto de las tecnologías de información, y las condiciones actuales de recolección y procesamiento de datos personales. Entre otras cosas, el RGPD exige que la recolección de datos sea hecha mediando consentimiento previo, explícito, informado, libre y verificable; permite la portabilidad de los datos desde un controlador a otro; incorpora y regula el derecho a la supresión (u “olvido” desde índices); limita el uso de datos obtenidos de terceras personas a aquel obtenido bajo las condiciones propias del Reglamento; establece principios como el de privacidad por diseño y por defecto; regula más estrictamente la recolección y uso de la información de menores de edad, y más.
De forma quizás más relevante para los gigantes de internet, el RGPD los somete a un sistema de observancia particularmente duro. Además de la obligación de notificar en casos de fugas de datos o quiebres de seguridad, y de variar en las reglas sobre responsabilidad, las sanciones pueden elevarse hasta un 4% de los ingresos globales de la entidad infractora (o 20 millones de euros, según lo que sea mayor). Y ese nivel de impacto monetario es un serio desincentivo: los ingresos de Facebook no fueron seriamente mermados cuando en 2016 fueron multados por € 110 millones por proveer información incompleta tras la adquisición de WhatsApp. La sanción por infringir el RGPD podría ser muchísimo mayor. La pregunta que cabe, entonces, es si ese riesgo es suficiente para cambiar prácticas de uso de información personal y con ello los modelos de negocios a nivel global.
¿Nuevo estándar global?
La aplicación directa del RGPD en la Unión Europea se condice con la estrategia del bloque para agilizar el comercio, manteniendo un mismo nivel de protección en todos los países de la UE. Las transferencias internacionales quedan también sujetas a la existencia de certificación del nivel adecuado de protección de datos personales en los países con los que exista ese flujo de datos, o bien a la existencia de garantías adecuadas.
Por cierto, rigen tales reglas dentro del territorio de la Unión y para sus ciudadanos donde se encuentren, sin que para ello importe la ubicación comercial formal de las empresas, quedando estas obligadas por el hecho de operar allí o alcanzar con sus servicios a ciudadanos de la Unión. Esto es una obligación para quienes deseen continuar prestando servicios a una audiencia europea, sin embargo, ello no significa necesariamente que todos los cambios vayan a ser aplicables alrededor del mundo donde tales empresas también prestan sus servicios. Después de la audiencia de su CEO ante miembros del Senado estadounidense, Facebook tuvo que salir a aclarar que aplicará iguales condiciones de protección para la UE que para el resto del mundo, y no solamente los “controles” a los que obliga el RGPD; no obstante, subsiste la duda sobre si fuera de la UE esta y otras empresas abandonarán sus prácticas de recolección de datos masiva y su modelo de negocios basado en servicios a terceros a partir de los datos recolectados, o si adoptará por fin la privacidad por diseño.
Entonces, ¿se aplicarán estas reglas de protección allí donde el servicio alcanza igualmente a usuarios europeos y latinoamericanos? En parte, podríamos esperar que sí. Pero eso no es en absoluto suficiente para asegurar el pleno respeto de los derechos de las internautas en América Latina. Los cambios introducidos por el RGPD sirven como una demostración adicional del relativo abandono en que buena parte de la región mantiene sus reglas de protección de datos personales. Porque no existen, porque llevan años de tramitación como en Brasil y Chile, o porque sus alcances operativos son limitados.
La autorregulación, a estas alturas, es deseable pero insuficiente. En el espacio que brinda la ausencia de reglas protectoras, han nacido prácticas con décadas de asentamiento, como la recolección de huellas dactilares o números de identidad para condicionar la entrega de servicios, la formación de bases de datos opacas, fugas de datos sin compensación alguna, y un constante desdén por la idea del consentimiento y la finalidad. Si las reglas del RGPD contribuyen al establecimiento de un nuevo estándar global, es exigible a los gobiernos de América Latina que contemplen ese estándar como la guía para la protección de sus propias ciudadanías. No es una cuestión de mera información o transparencia, sino de igualdad, libertad, autonomía y dignidad.
Exigimos mayor transparencia cuando negocien sobre nuestros datos
Bajo los estándares actuales de protección de derechos humanos, la vigilancia de las comunicaciones y actividades en línea requiere ciertas precondiciones, una de las cuales es la existencia de una orden judicial. Sin embargo, de acuerdo con la normativa que se discute actualmente en Europa y en Estados Unidos, muchas cosas estarían por cambiar, en especial la garantía de que nuestros datos personales no terminen en manos de otros gobiernos sin que las leyes de protección de datos personales de nuestro país nos protejan.
Así, la llamada Ley CLOUD en Estados Unidos expande las posibilidades de las agencias policiales para acceder a los datos de personas que están fuera de sus límites territoriales, al permitir a las autoridades estadounidenses acceder a los contenidos de una comunicación y a sus metadatos sin importar dónde vivan o dónde se encuentre almacenada esa información. Además de esto, de ser aprobada, la ley permitiría a los Estados Unidos formar acuerdos ejecutivos con otros países que permitirían a ambos gobiernos acceder a estos datos de manera bilateral, independientemente de las leyes locales.
Simultáneamente, el Comité sobre Cibercrimen del Consejo de Europa negocia el segundo protocolo adicional al Convenio de Budapest sobre cibercrimen, que trata específicamente sobre el acceso transfronterizo a datos. A principios de abril, una larga lista de organizaciones no gubernamentales de todo el mundo, entre las que se incluye Derechos Digitales, suscribieron una carta al Consejo de Europa exigiendo una mayor transparencia en el proceso de estas negociaciones, dado que la sociedad civil en conjunto no ha tenido acceso al texto actual que contiene el inventario de las medidas que se están preparando.
Para Latinoamérica, esto significa -como ha significado hasta ahora en cuanto a otros instrumentos legales de carácter internacional, como al propia Convención de Budapest- enfrentar las consecuencias del desbalance de poder geopolítico de la región y de los países de manera individual. Cuando un país como Chile o Colombia entra a discutir su adhesión a un convenio internacional negociado por Europa, o a un pacto bilateral con los Estados Unidos, no entra en una relación de igualdad que le permita ejercer un contrapeso suficiente a las posibles ventajas a las que accede su contraparte. Así, por ejemplo, la adhesión de países latinoamericanos a la Convención de Budapest ha significado adaptar las legislaciones nacionales en materia de cibercrimen a un instrumento normativo en cuya discusión participaron únicamente los países de la Unión Europea, y que por tanto constituye un acuerdo de “tómalo o déjalo” donde poco cabe negociar, incluso en casos en que el país se acoge al tratado con reservas, como en el caso chileno o el costarricense.
Por otra parte, dada la influencia de los Estados Unidos con respecto a gran parte del tráfico mundial de datos de internet a causa de la localización de la mayor parte de las grandes compañías tecnológicas, cuando otro país ingresa en uno de estos acuerdos, esto le permitiría acceder a los datos de prácticamente cualquier persona localizada en cualquier país, independientemente de que el lugar donde esta persona se encuentra haya participado o no de estos acuerdos, una circunstancia que constituye una grave amenaza a la privacidad de las comunicaciones en todo el mundo. Esto, claro, con la excepción de los ciudadanos estadounidenses, los únicos que quedarían -relativamente- a salvo al estar protegidos por las leyes locales sobre privacidad.
Lamentablemente, en la mayor parte de los países latinoamericanos, los legisladores y creadores de políticas públicas entienden poco y nada sobre la materia que regulan cuando se trata de internet y tecnología. Esta brecha puede significar un enorme obstáculo al momento de suscribir esta clase de tratados y acuerdos, no permitiéndoles comprender los detalles relativos a la implementación efectiva de la norma y cómo podría afectar protecciones preexistentes en las leyes internas y en tratados internacionales sobre derechos humanos previamente suscritos. Tal como señala la carta de la sociedad civil, esto hace más indispensable aún que este tipo de procesos legislativos se hagan con participación abierta de todas las partes interesadas, lo que incluye no solo al sector no gubernamental, sino a los sectores técnicos, académicos y empresariales, cada uno de los cuales cuenta con intereses afectados y conocimientos específicos que deben incidir en la creación de este tipo de normas.
Entre tanto, la discusión de estos acuerdos internacionales -que afectarán a Latinoamérica independientemente de que ésta participe con peso específico en las negociaciones o no- sigue adelante, incrementando cada vez más las capacidades de los gobiernos del mundo para vigilarnos más y mejor.