Biometría: tecnosolucionismo a costa de nuestros derechos

El problema es cuando su adopción se transforma en una especie de mantra irreflexivo que, como hemos dicho con anterioridad, interfiriere con nuestra capacidad para mantener una saludable distancia crítica a la hora de pensar políticas públicas.

Este tecnosolucionismo es particularmente peligroso cuando se trata de la adopción de tecnología de control y vigilancia, que siempre requiere una ponderación con otros derechos por su naturaleza intrusiva y el efecto inhibitorio que puede producir en términos de privacidad y libertad de expresión.

Es por ello que resulta preocupante la liviandad y candidez con que las autoridades chilenas han propuesto la implementación de control biométrico para solucionar (o intentar solucionar) diversas temáticas. Las características físicas constituyen un dato sensible de acuerdo a nuestra legislación, y por tanto, su recolección, almacenamiento y tratamiento están sujetos al máximo nivel de protección; su utilización debería estar sujeta a casos excepcionales donde no exista una alternativa menos lesiva para alcanzar los los fines propuestos. Sin embargo, en lo que va del año, ya han sido tres iniciativas las que buscan implementar controles biométricos vulnerando los derechos fundamentales de las personas.

Cámaras biométricas para combatir delitos menores

El pasado 23 de junio la Municipalidad de Las Condes, la misma que ha implementado drones y globos de vigilancia, anunció que implementará un plan de cámaras de control biométrico para combatir el delito en esa comuna.

Esta medida sin precedente merece ser rechazada. Jurídicamente, las municipalidades no cuentan con las facultades legales para recolectar, almacenar, tratar o ser responsables de una base de datos sensibles como son los datos biométricos. Al tratarse de un dato sensible, debe existir una habilitación legal expresa por parte de la legislación para la creación de este tipo de bases, no bastando una mención genérica a que las municipalidades cuentan con facultades para implementar medidas para combatir el crimen.

Por otro lado, surgen cuestionamientos respecto de cómo la Municipalidad pretende construir esta base de datos, a partir de la cual creará “listas negras” de personas que transitan por la comuna. Qué criterios se utilizarán, quienes tendrán acceso a esa base de datos, cuales serán los criterios de eliminación y de seguridad de la misma son todas preguntas que no han recibido respuesta. Estas consideraciones no son casuales, pues existe evidencia de que la biometría produce un porcentaje elevado de falsos positivos, y que eventualmente puede prestarse para agravar sesgos raciales.

Con esta medida, el alcalde Joaquín Lavín sigue liderando la preocupante tendencia de exigirle a los ciudadanos que sacrifiquen su derecho a la privacidad y la protección de sus datos personales a cambio de una vaga promesa de seguridad que no está basada en la evidencia, ni en una correcta ponderación con otros derechos fundamentales.

Fiscalización biométrica de la entrega de almuerzos infantiles

En la línea de este tecnosolucionismo, la Junta Nacional de Auxilio Escolar y Becas (JUNAEB) elaboró un proceso de licitación para el servicio de entrega de raciones alimenticias al interior de colegios. A fin de cumplir un dictamen de la Contraloría General de la República, que exigió criterios de certificación en la entrega de beneficios, la JUNAEB decidió establecer como requisito en la licitación, la implementación de un control biométrico a los estudiantes beneficiarios.

Esta medida es inaceptable por múltiples razones. En primer lugar, estamos ante un caso donde los datos recolectados son sensibles en un doble sentido, por ser datos biométricos y por tratarse de menores de edad. Como ha señalado recientemente la Corte Suprema, la recolección de dichos datos debe estar sujeta a la autorización expresa, informada y por escrito de los padres.

Por otro lado, la exigencia de la Contraloría hace referencia a la cantidad de raciones entregadas. Por lo mismo, no es necesario identificar a los estudiantes beneficiarios. En otras palabras, la JUNAEB está buscando someter a menores de edad a control biométrico para solucionar un problema que en realidad no requiere identificar a los menores.

Por último, cabe preguntarse cómo responderá la entidad cuando los padres de los menores razonablemente se nieguen a entregar la autorización para que sus hijos sean objeto de este control intrusivo, desproporcionado e innecesario. Negar un beneficio social a estudiantes vulnerables cuyos padres no estén dispuestos a entregar información personal sensible de sus hijos sería a todas luces un apremio ilegítimo.

Por lo anterior, la JUNAEB debe tomar la sentencia de la Corte Suprema como oportunidad para reestudiar su programa y eliminar los criterios de control biométrico de la licitación de entrega de raciones a estudiantes menores de edad.

Control biométrico en el transporte público

El Ministerio de Transportes, el mismo que ha empujado el DICOM del Transantiago y que busca tener la facultad administrativa para bloquear el DNS de plataformas tecnológicas, ha anunciado que se encuentra estudiando implementar reconocimiento facial en el proceso de fiscalización del pago del transporte público.

Lo anterior significa nada menos que someter a los cinco millones de habitantes de Santiago a un sistema de vigilancia constante, permanente y desproporcionado, que no solo almacenaría las imágenes de todos los usuarios del transporte público, sino que analizaría sus rasgos faciales para compararlos con una base de datos cuyos criterios de elaboración son poco o nada claros.

Al igual que en el caso de la Municipalidad de Las Condes, el Ministerio de Transportes no cuenta con las facultades legales para administrar una base de datos de esta naturaleza, y la implementación de un sistema de control biométrico de esas características constituiría una vulneración inaceptable de los derechos fundamentales de los usuarios del transporte público.

Conclusión

Tanto la academia como la sociedad civil internacional han levantado la voz para advertir el efecto que el control biométrico puede significar para el ejercicio de los derechos fundamentales de las personas. Sin embargo, el gobierno ha decidido hacer caso omiso de estas consideraciones y optado por implementar políticas vistosas, que no han demostrado su eficacia y que ponen en riesgo los derechos de las personas.

Es momento que el gobierno y las autoridades concentren sus esfuerzos en implementar políticas basadas en evidencia, que cuenten con una correcta ponderación de los derechos en juego y cuyo beneficiario no sea la emergente industria de la vigilancia, sino la calidad de vida de la ciudadanía.
Globos de vigilancia en Buenos Aires: las malas ideas también se exportan

El gobierno de la ciudad de Buenos Aires presentó la semana pasada un nuevo sistema de globos aerostáticos de vigilancia que será implementado en el marco de un “Sistema Integral de Seguridad”. Los globos complementarán la iniciativa “Anillo Digital” que consiste en un cinturón ubicado en las entradas y salidas de la ciudad, a lo largo de las autopistas La Plata-Buenos Aires y General Paz, donde hoy se encuentran puestos que monitorean la entrada y salida de vehículos a través de pórticos con cámaras lectoras de patentes que permiten identificar cuántos autos entran y salen, quiénes son sus propietarios y si tienen orden de captura o patentes apócrifas.

A 30 metros de altura, en los globos aerostáticos se instalarán cámaras con capacidad de grabar en 360° y que contarán con visión diurna y nocturna, energía propia y transmisión de video en tiempo real. Además, tendrán la capacidad de identificar y seguir objetivos en distancias mayores a dos kilómetros y de realizar reconocimiento en un radio de hasta 4 km.

Las autoridades de vigilancia anunciaron que utilizarán este sistema para “monitorear todas las entradas y salidas de la ciudad a lo largo del Riachuelo [y también] en eventos masivos, cuando haya una manifestación grande, una maratón, algo que haya que cubrir en una amplia área”. Respecto a la manera como este tipo de sistemas de vigilancia pueden afectar el derecho a la privacidad, de acuerdo con un medio local las autoridades consideran que los “globos filman en espacios públicos, no se meten en las casas, salvo que haya un proceso de flagrancia”, ante lo cual no podemos más que estar en desacuerdo respecto a los límites del derecho a la privacidad.

Esta idea no es nueva en nuestra región. El 16 de agosto de 2015 dos municipios de la región metropolitana de Santiago de Chile implementaron el uso de globos de vigilancia con similares características, los cuales han operado desde entonces las 24 horas del día, registrando toda clase de sucesos en un radio de filmación que alcanza 2 km. En los dos municipios, la instalación de estos globos se justifica en la necesidad de nuevas tecnologías para apoyar en el resguardo de la seguridad pública.

En su momento, desde Derechos Digitales y junto con vecinos de dichos municipios, participamos del litigio en contra del uso de los globos de vigilancia por atentar contra los derechos a la privacidad, a la libertad de expresión y a la libre reunión. En esa ocasión los tribunales chilenos, si bien terminaron por admitir el funcionamiento de los globos bajo estricto cumplimiento de una serie de condiciones que permitieran mitigar las afectaciones a la privacidad, reconocieron que:

“… atendidas las particularidades del sistema de televigilancia que ha sido instalado en zonas preeminentemente residenciales, no cabe sino aceptar que quienes habitan en su radio de acción puedan sentirse observados y controlados, induciéndolos a cambiar ciertos hábitos o de inhibirse de determinados comportamientos dentro de un ámbito de privacidad como es la vida doméstica”.

La privacidad incluye tanto el derecho a no ser molestado, como el derecho de una persona a controlar la información disponible sobre ella. La protección de la vida privada se trata de sujetos y no de espacios, como erróneamente se ha afirmado en Chile y ahora se repite en Argentina, a través de las declaraciones de las autoridades que señalan que los globos “filmarán solo espacios públicos”.

El derecho a la privacidad existe y puede ser ejercido tanto en espacios privados como en espacios públicos, donde muchas veces se desarrollan actividades íntimamente conectadas con la dignidad de las personas, respecto de las cuales sí existe expectativa de privacidad: conversaciones, encuentros, visitas a diferentes lugares, entre otros. Aunque se desarrollen en espacios públicos, las personas no tienen por qué esperar que dichas actividades sean observadas y registradas por parte de instituciones o particulares, pues podrían develar sus más íntimas conductas.

Desde hace podo menos de dos años, en Chile los globos de video vigilancia están registrando 24×7 todo lo que cae en el radio de la cámara, cuyo alcance abarca necesariamente espacios privados como patios y terrazas, además de los púbicos como ya hemos dicho. A través de estos globos se vigila sin orden judicial de por medio y sin la existencia de la más mínima sospecha sobre la comisión de un delito. Se vigilan todos los eventos, todas las personas, día y noche, y no sabemos qué pasar luego con el material recopilado.

Por último, el sistema de globos de video vigilancia en Chile no ha resultado en mayor seguridad pública para los municipios donde ha sido implementado. Su uso no compensa en forma alguna el extremo nivel de afectación de la privacidad de las personas que habitan o visitan estos lugares y en cambio, de acuerdo con información proporcionada por los mismos municipios, no existe a la fecha ninguna causa judicial iniciada con base en las imágenes capturadas por los globos.

Sobre los limitantes a los derechos fundamentales en internet producto del estado de excepción en Venezuela

El pasado 16 de mayo, el Gobierno de Venezuela emitió el Decreto Presidencial N° 2849, que prorroga el estado de excepción en Venezuela, vigente desde mayo de 2016. En esta nueva prórroga se autoriza la vigilancia en internet y el filtrado de contenidos. Esta medida profundiza aún más las restricciones al libre flujo de contenidos en línea, que recientemente ha incluido el bloqueo de medios de comunicación vía streaming, como VivoPlay, VPITV y CapitolioTV. Otras graves tendencias que prevalecen en Venezuela son la agresión de los funcionarios militares y policiales a periodistas y reporteros ciudadanos, y el arresto de ciudadanos a raíz de contenidos publicados en redes sociales.

Esto ocurre en el contexto de un deterioro general de las telecomunicaciones, como consecuencia de la desinversión en el sector durante los últimos 10 años, lo que ha conducido a que Venezuela sea actualmente el país de Latinoamérica con peor calidad de conexión a internet. Sin embargo, frente a la censura enfrentada por los medios tradicionales, internet es también la herramienta indispensable para la libre expresión y el acceso a la información por parte de los venezolanos.

Las medidas tomadas por el Estado venezolano para restringir los contenidos en línea constituyen restricciones a los derechos fundamentales de sus ciudadanos y, como tales, no cumplen con los requisitos mínimos de proporcionalidad, legalidad e idoneidad. El Estado venezolano ha ignorado sistemáticamente las solicitudes de la sociedad civil para conocer la cifra total de sitios web bloqueados; a la fecha, se ha comprobado el bloqueo de 41 sitios web, pero se sospecha la existencia de muchos más. Se desconocen los procedimientos jurídicos y técnicos para determinar y llevar a cabo estos bloqueos.

Este tipo de prácticas afectan el ejercicio de los derechos humanos. En un comunicado conjunto, los relatores sobre libertad de expresión de la ONU y la CIDH repudiaron «la censura y el bloqueo de espacios informativos en medios tradicionales y en Internet». Durante los últimos meses, tres proveedores de televisión por streaming fueron bloqueados sin orden judicial previa. Por otra parte, el Estado ha hecho uso de tecnologías de vigilancia no reguladas que afectan los derechos fundamentales de sus ciudadanos, como el uso de drones para vigilar y perseguir manifestantes, al mismo tiempo que ha ampliado progresivamente sus potestades para la vigilancia de las comunicaciones en internet, a través de la creación de órganos como el CESPPA.

Además se han implementado mecanismos para la recolección de datos biométricos, sin que los ciudadanos puedan determinar su finalidad ni quiénes tienen acceso a ellos. El discurso gubernamental hacia internet, y específicamente hacia las redes sociales, es preocupante: el director de la Comisión Nacional de Telecomunicaciones declaró recientemente que las redes sociales son «un peligro» y una herramienta para «la guerra no convencional» en Venezuela.

La suma de estos factores, agravada por el paso del tiempo y la profundización de la crisis social y política, perfila la creación de un estado de censura, control y vigilancia que afecta gravemente el ejercicio ciudadano de los derechos humanos. El acceso a un internet libre, neutral y de calidad ha sido reconocido internacionalmente como una condición necesaria para el ejercicio de la libertad de expresión, las comunicaciones y el acceso a la información, y como precondición de la existencia de una sociedad democrática. En este sentido, las organizaciones abajo firmantes, integrantes de la sociedad civil y académica de la región, fijamos nuestra posición en los siguientes términos:

  1. Expresamos nuestro rechazo a la prórroga del estado de excepción en Venezuela, así como a las restricciones que de ésta se derivan al libre flujo de contenidos en Internet.
  2.  Manifestamos nuestra preocupación ante el creciente deterioro de la infraestructura de acceso a internet y a las telecomunicaciones en Venezuela, cuyo mantenimiento es de vital importancia para la educación, la innovación y la comunicación de los venezolanos.
  3. Recalcamos que el uso e implementación de herramientas tecnológicas, tales como drones y sistemas de identificación biométrica, deben adecuarse a estándares de derechos humanos y no afectar las libertades fundamentales de los ciudadanos, en particular su privacidad y autonomía.
  4. Insistimos en que toda medida que restrinja el libre ejercicio de los derechos fundamentales, tales como los bloqueos de páginas web, deben cumplir con los requisitos mínimos de proporcionalidad, legalidad e idoneidad, y, en consecuencia, deben ser adoptados únicamente por autoridades judiciales en el marco del debido proceso.
  5. Solicitamos que cesen las acciones de hostigamiento y discurso agraviante por parte de funcionarios públicos en la red, en contra de ONG y activistas de derechos humanos, que documentan y denuncian hechos a través de las plataformas digitales.
  6. Exigimos que cese la agresión de los órganos militares y policiales en contra de los periodistas y reporteros ciudadanos.
  7. Solicitamos transparencia en las acciones tomadas para restringir tráfico y contenidos en internet, y pedimos que se dé respuesta a las solicitudes de información pública entregadas por la sociedad civil con respecto a las prácticas de bloqueo y filtrado de contenidos llevadas a cabo por la administración pública.

Suscriben:

Derechos Digitales
Instituto Prensa y Sociedad de Venezuela
Acceso Libre (Venezuela)
(DTES-ULA) Dirección de Telecomunicaciones y Servicios de la Universidad de los Andes
Venezuela Inteligente
Public Knowledge
Access Now
Espacio Público (Venezuela)
Hiperderecho (Perú)
Son Tus Datos (México)
Alfa-Redi (Perú)
Centro de Derechos Humanos de la Universidad Católica Andrés Bello
EXCUBITUS Derechos Humanos en Educación
IPANDETEC (Panamá)
Sursiendo, comunicación y cultura digital
Red en defensa de los derechos digitales, R3D (México)
Global Voices Advox
Asuntos del Sur
Internet Sans Frontières (Internet Without Borders)
Center for Media Research – Nepal
Index on Censorship
Artículo 19 (Brasil y Sudamérica)
Observatorio de DDHH de la Universidad de los Andes (Venezuela)
Consejo de Tecnologías de la Información y Comunicación Académica de la Universidad de Los Andes (CTICA – ULA)
EsLaRed
Digital Rights Watch
Fundación Karisma (Colombia)
Witness


No estoy en contra de la tecnología, pero

“No estamos en contra de la tecnología”. Fuera de contexto, es una oración difícil de comprender. Dado que el concepto de tecnología abarca desde una piedra tallada para cazar hasta lo que sea que la NASA esté diseñando para mandar gente a Marte, presentarse a uno mismo como “contrario a la tecnología” parece ser una postura difícil de sostener. Probablemente existan entusiastas de ciertas formas radicales de primitivismo, pero dudo que alguna de las personas a las que iba dirigida la aclaración tuviese en mente una acusación de este tipo. Y, sin embargo, la aclaración se hizo.

“No estamos en contra de la tecnología, pero” fue una frase que se repitió varias veces en el marco de una discusión celebrada algunas semanas atrás en Santiago de Chile, ante la posibilidad de que una alcaldía comience a utilizar drones para vigilar los espacios públicos.

¿De dónde nace la necesidad de aclarar que no se es tecnofóbico a la hora de dar un argumento contra un uso particular de una tecnología particular en un contexto particular? Básicamente, para no quedar como loco. Lo que se desprende de esa frase es que la imposición por mantener una fe ciega en el progreso tecnológico ha calado tan hondo, que interfiere con nuestra capacidad para mantener una saludable distancia crítica, a riesgo de ser tildados de demente o extremista.

A nivel de políticas públicas, esto es particularmente delicado. “La tecnología es capaz de resolver cualquier problema, incluso aquellos que ella misma genera” parece ser el axioma. Aunque lejos de la verdad, es un discurso potenciado por autoridades que buscan soluciones vistosas a cambio de prensa fácil y por compañías ansiosas de hacer negociosos vendiendo soluciones, sin importar lo propicio que sean, ni los impactos negativos que podrían tener.

Los peligros del tecnoptimismo

“Ponen a prueba nueva versión de la TNE con reconocimiento facial” anuncia un portal de noticias; “Concepción es el lugar elegido para poner a prueba una nueva tecnología que otorgaría a la Tarjeta Nacional Estudiantil mejores medidas de seguridad” agrega.

¿Mayores medidas de seguridad? ¿La seguridad de quién exactamente? ¿Qué problema están tratando de resolver que requiere la creación de una base de datos biométricos del rostro de los estudiantes beneficiados con la rebaja del pasaje en el transporte público?

“Nos permite controlar que se presten las tarjetas entre los estudiantes, que se presten las tarjetas entre amigos, que haya tarjetas falsas” explica Mauro Moreira, administrador de una línea de buses penquista. A juzgar por esa explicación, el problema no es de seguridad, sino incrementar los mecanismos de control sobre los usuarios.

Por el contrario, la creación de una base de datos de ese tipo no solamente parece ser desproporcionada y contraria al concepto de minimización de datos, sino que genera potenciales riesgos adicionales a los usuarios del sistema de transporte.

Existen al menos dos problemas prácticos que probablemente no se están analizando debidamente:

El primero de ellos es que el sistema que administra los datos contenidos en las tarjetas de transporte estudiantil ha demostrado ser inefectivo protegiéndolos. Una investigación realizada por Derechos Digitales durante 2016 demostró que era posible acceder a todo el historial de movilización de cualquier estudiante chileno tan solo conociendo su nombre. Este no es un caso aislado y se suma a una lista de situaciones en las que las autoridades chilenas no han sido capaces de proteger la información que manejan: le ocurrió al Registro Civil, al Registro Electoral y también al Ministerio de Salud. Muchos de esos datos hoy circulan libremente a través de internet y pueden ser accedidos por cualquier persona.

En segundo lugar, esto es problemático además porque no hay manera de asegurarle a los estudiantes de qué maneras se están usando los datos, con qué otros datos se cruzan y con qué fines, como se tranza esa información. Tampoco hay mucho que decir respecto a eventuales soluciones o sanciones frente a un uso indebido de la información, porque la ley actual es increíblemente permisiva al respecto. Recordemos además que muchos de estos datos corresponden a menores de edad.

Pero lo que subyace acá es una postura política: no solamente se trata de pasar por alto las consideraciones de proporcionalidad y riesgos potenciales, se está partiendo del supuesto (casi hegemónico) de que la tecnología es siempre deseable e ideológicamente neutra.

Información proporcionada recientemente al Congreso estadounidense señala que el software de reconocimiento facial utilizado por el FBI falla el 15% de las veces y tiende a reconocer erróneamente a personas negras con mayor frecuencia que a personas blancas. Un software de etiquetamiento automático desarrollado por Google clasificó como gorilas a una pareja de afroamericanos. Estos no son los únicos casos conocidos de racismo en torno a esta tecnología; tampoco se trata de un simple error de programación, sino una demostración de cómo los prejuicios de los programadores se traslada al código del software, posiblemente de forma inconsciente incluso. Un recordatorio de que la tecnología es producida por personas que impregnan en ella sus ideas y defectos.

Bases de datos y poder

Por su parte, parece ser que la discusión sobre las bases de datos necesita un contexto mayor desde el cual ser abordado, porque tal como señalan las investigadoras Anja Kovacs y Nayantara Ranganathan sobre su proyecto de investigación “Gendering Surveillance”, las bases de datos son una forma en la cuál un grupo puede ejercer poder sobre otro;  en palabras de Kovacs “las relaciones de poder deben ser examinadas para evaluar el valor de cualquier tecnología”.

En relación al uso de tecnologías de reconocimiento facial en el transporte público, particularmente de estudiantes que acceden al beneficio de tarifa rebajada, hay que comprender que no solamente se trata de los datos que se colectan, sino sobre la posibilidad de someter a un grupo social a un control de estas características. ¿Quiénes quedan libres? Los sectores más acomodados, que no usan el transporte público o no acceden a la tarifa rebajada.

Hay que constatar además que esta relación asimétrica no termina necesariamente cuando la persona deja de ser estudiante, de recibir el beneficio o de usar el transporte público: una vez dentro de la base de datos, no hay nada que impida estar ahí para siempre ni nada que asegure que el dato podría haber sido removido o que no ha sido copiado.

¿Es justo estar obligado a estar en una base de datos solamente por ser estudiante y pobre? ¿Qué va a pasar cuando la policía quiera acceder a esta base de datos para identificar a los asistentes a una marcha estudiantil? ¿Y si la gente deja de ir a las marchas por temor a quedar en un registro policial? ¿Qué pasará cuando el sistema no reconozca el rostro de una persona que está haciendo un uso legítimo del beneficio? ¿Y qué pasa si eso ocurre con mayor frecuencia con gente de ascendencia mapuche? ¿Qué va a pasar cuando el contenido se filtre, las fotografías se asocien al RUT y se ponga a disposición de cualquiera en internet? ¿Y cuando las quiera comprar una empresa privada? ¿Y cuando las quiera comprar una entidad de cobranza de deudas por concepto de estudios?

Que el temor a parecer tecnofóbicos no le impida a los tomadores de decisiones plantearse estas y otras preguntas pertinentes.

¿Quién está utilizando malware en México?

Lo que pasa en México nos comprueba que a pesar de esta retórica, los invasivos programas de vigilancia se usan contra periodistas, opositores políticos y activistas. A la fecha, no hemos sabido de un solo caso en el que dichas herramientas hayan ayudado a la captura de algún miembro de los carteles de droga. Y en cambio, los ejemplos contrarios abundan.

Hae pocos días, el New York Times y Citizen Lab publicaron una investigación, que revela cómo un investigador del Instituto Nacional de Salud Pública y dos directores de organizaciones no gubernamentales recibieron mensajes SMS con hipervínculos a un malware específico: Pegasus, de la empresa israelí NSO Group. Estas tres personas tienen en común su oposición pública a las compañías de refresco y desde 2014 han promovido grandes campañas para subir el impuesto a las bebidas azucaradas, por los problemas de salud y obesidad que estas generan.

Los mensajes utilizados para infectar los dispositivos de ellos tenían un alto grado de ingeniería social: sabían cómo hablarles y de qué forma llegar a ellos para hacerlos dar click a los hipervínculos maliciosos. Desde notas periodísticas con sus nombres hasta falsas infidelidades de sus parejas y supuestos accidentes de hijos.

Según Citizen Lab, aunque no es seguro que el gobierno mexicano esté involucrado en esta labor de espionaje, sí hay una alta probabilidad. Primero, porque según NSO Group solo venden este tipo de tecnología a gobiernos; segundo, porque ya en 2012 se confirmó que el estado mexicano le había pagado a la empresa 20 millones de dólares por sus productos; y tercero, porque no es la primera vez que pasa.

En este nuevo caso, llama la atención que el programa de vigilancia se haya querido utilizar para vigilar, o simplemente para amedrentar, a activistas cuya labor podría afectar intereses comerciales de las compañías refresqueras. Sin embargo, ya en agosto de 2016 supimos que el mismo malware había sido enviado a Rafael Cabrera, un periodista líder en la investigación sobre la Casa Blanca: uno de los más grandes casos de corrupción que se han denunciado en el periodo de presidencia de Enrique Peña Nieto, actual presidente de México.

Para R3D y Social TIC, las dos organizaciones mexicanas que alertaron sobre los casos de los activistas anti-refrescos e iniciaron la documentación de los mismos, esto demuestra que el espionaje en México “está fuera de control”.

Desde de 2015 supimos que el gobierno mexicano era el cliente más importante de Hacking Team, la empresa italiana que vende Galileo, otro invasivo programa que tiene la capacidad de activar micrófonos y cámaras de forma remota, acceder a correos electrónicos, historiales de navegación y otra información sensible. Además, es sabido que en este país el malware fue utilizado en contra de opositores políticos durante las campañas electorales.

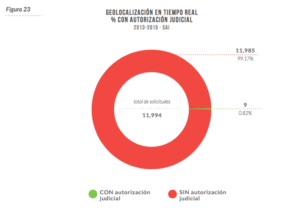
Igual de grave resulta el hecho de que, según un reciente informe de R3D, el 99% de actos de vigilancia a las comunicaciones se realizan de forma ilegal, ya sea porque no cuentan con el respaldo de una orden judicial o porque las autoridades que compran este tipo de programas no tienen la autorización para usarlos.

No es una cosa de ciencia ficción: el espionaje es algo real, utilizado de forma desproporcionada en un país que atraviesa una grave crisis de derechos humanos. Sin controles democráticos adecuados, estas prácticas violan no solo el derecho a la privacidad, sino también a la libertad de expresión de la ciudadanía.

Las ciudades inteligentes y el problema de la vigilancia

Las ciudades inteligentes, o smart cities, han sido promovidas como uno de los últimos grandes logros provenientes de la reunión entre tecnología y prácticas sociales. Grandes empresas globales -entre las que se cuentan Siemens, Cisco y Telefónica- han comenzado a desarrollar e implementar proyectos que buscan cambiar la forma en que habitamos la ciudad, de manera que una serie de cuestiones relativas a la vida urbana se hallan ahora adosadas al adjetivo smart: transporte inteligente, manejo de residuos inteligente, energía inteligente, salud inteligente y seguridad inteligente. Estas etiquetas buscan alinear los desarrollos de las tecnologías digitales, generar espacio para la innovación y gestionar de mejor forma los entornos urbanos. El argumento subyacente es que las tecnologías ofrecen una oportunidad para el desarrollo y resultaría contraintuitivo oponerse.

Sin embargo, sí resulta adecuado poner en entredicho los eventuales avances que promueven las tecnologías smart. Principalmente, porque sitúan a las tecnologías en una dimensión que naturaliza su aporte al desarrollo: con más tecnología, se nos dice, estaremos siempre mejor. Pero existen ámbitos en los cuales la tecnología no es siempre una respuesta o, al menos, donde la inclusión de tecnología puede generar riesgos mayores a sus eventuales beneficios. Un aspecto donde esto resulta especialmente importante es el de la privacidad.

Varios autores han dado cuenta de las implicancias de las tecnologías de la vigilancia en las ciudades contemporáneas, destacando cómo estas tecnologías se vinculan con proyectos smart. Fernanda Bruno, por ejemplo, ha señalado que vivimos en un contexto de vigilancia distribuida, juicio que se torna razonable al observar cómo los circuitos de vigilancia -pública y privada- han plagado ciudades como Londres.

La contracara evidente del problema de la vigilancia es el valor que asignamos a nuestra privacidad, sobre todo en espacios públicos. Una cuestión que se mostró abiertamente en tensión en el caso de los globos de vigilancia en Santiago. Esta problemática no ha sido ajena a otras latitudes, donde las políticas smart ya cuentan con más años de despliegue. Es el caso de Holanda, donde un grupo de investigadores ha dado cuenta cómo las nociones en torno a la privacidad se ven afectadas por estos procesos. Luego su investigación en Amsterdam concluyen que un componente central de la población es la de ambivalencia ante la inclusión de estas tecnologías: si bien por un lado se reconoce el eventual valor de ellas, la recolección automática de datos en el espacio público eleva grandes dudas, especialmente en lo referente al gobierno de tales datos, los permisos asociados a estos y sus posibles usos.

El uso generalizado de tecnologías de vigilancia en centros urbanos, el discurso smart asociado a tales desarrollos y las adecuadas consideraciones de la población en torno al uso de datos recabados en el espacio público, sitúan la pregunta por las tecnologías smart en una dimensión que va más allá del mero -y supuesto- desarrollo. En el caso latinoamericano esto queda en evidencia: Santiago de Chile ya firmó un convenio con CISCO, mientras que en Río ya se ha denunciado las implicancias de las tecnologías smart para el transporte público.

Es en esta línea que, recientemente, un núcleo de investigadores planteó la pregunta por la ética de los datos. Esto resulta de vital interés, pues permite cuestionar los valía de la aplicación de nuevas tecnologías más allá del argumento de la eficiencia. En buena hora, se vuelve a plantear la pregunta por la tecnología y sus implicancias, atendiendo a para qué las necesitamos y cuáles son los costos asociados a su implementación. Lo anterior permite plantear la pregunta por el adecuado uso de los datos en el contexto de las smart cities, tal como lo ha postulado Kitchin.

El creciente interés que despiertan estas temáticas en la comunidad académica dista, con mucho, de lo que se puede observar en la realidad chilena. Mientras la discusión legislativa se dilata de formas inexplicables, en el contexto de una ley que ya en 1999 se encontraba desactualizada respecto a las tecnologías existentes, las prácticas tecnológicas que posibilitan sistemas como Transantiago ponen en entredicho nuestros derechos cotidianamente.

En esta línea, a nivel latinoamericano la cuestión no es mejor. Tal como fue presentado en Latin America in a Glimpse (pág. 11), la inversión en software de vigilancia como la realizada en México, así como el bloqueo de WhatsApp acontecido en Brasil, son antecedentes que debieran elevar alertas. Particularmente, apuntando a identificar que hoy, más que nunca, la privacidad es un concepto en disputa.

El Foro de Gobernanza de Internet en un país autoritario

México atraviesa una grave crisis de derechos humanos. Sin embargo, es la sede del Foro de Gobernanza de Internet (IGF) —un evento de Naciones Unidas que cada año reúne a gente de academia, gobiernos, activistas y empresarios para discutir los temas más controversiales en la red. Entre desapariciones forzadas, torturas, asesinatos de periodistas, corrupción e impunidad, cientos de personas de todo el mundo debaten algo crucial: cómo hacer de internet un espacio más democrático.

La paradoja es evidente. Los derechos humanos online y offline no pueden disgregarse. En la ceremonia de bienvenida, el gobierno mexicano se encargó de recordar la prohibición de protestar, repartir panfletos o hacer críticas dirigidas, y además organizó una cena de gala privada, rompiendo con la tradición del evento que busca reunir a los diferentes sectores. ¿Cuál es la razón de la exclusión? ¿Tanto temen a la crítica?

Hay que decirlo con todas sus letras: México no es ningún ejemplo de democracia digital. El espionaje ilegal es más que común y se usa para intimidar a periodistas y opositores políticos. Además, la violencia en línea es un método predominante de intimidación y las autoridades mexicanas hacen poco para contrarrestarla.

En cuanto a la vigilancia, sabemos que el gobierno interviene comunicaciones privadas y obtienen metadatos de usuarios y su geolocalización en tiempo real a través de medios ilegales. Según un reciente informe de la Red en Defensa de los Derechos Digitales, el 99% de estos actos se hacen sin orden judicial.

Red en defensa de los derechos digitales

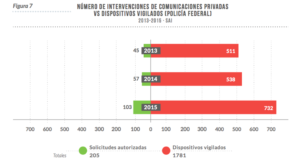
El organismo de inteligencia nacional (CISEN) dice haber obtenido 2002 autorizaciones judiciales para intervenir comunicaciones privadas, pero los jueces aseguran que fueron únicamente 654. Además, la Policía Federal vigiló 1781 dispositivos, aun cuando solo tenía autorización sobre 205. Intervenir comunicaciones sin orden judicial va en contra de lo que dice la propia Constitución. Y dicha ilegalidad es muy preocupante en un país corrupto donde periodistas han denunciado los nexos del gobierno con el crimen organizado y donde desaparecen estudiantes y se reprimen protestas, entre otros crímenes: la vigilancia, lejos de ayudar a combatir el crimen, se usa para perseguir la disidencia.

Red en defensa de los derechos digitales

Pero resulta más grave el hecho de que el estado mexicano use malware de vigilancia para silenciar a periodistas y opositores políticos. El gobierno mexicano es el cliente más importante de Hacking Team –la empresa italiana que vende uno de los software más intrusivos en el mercado-, pero además ha comprado estos programas a otras empresas como NSO Group, usándolo para espiar a periodistas disidentes que han descubierto escándalos de corrupción del presidente Enrique Peña Nieto. Por si fuera poco, durante la campaña presidencial de 2012, quienes ahora ejercen el poder contrataron a un hacker para espiar a sus opositores políticos durante la campaña.

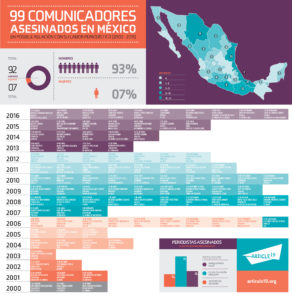
En este contexto, la libertad de expresión está bajo fuego constante. Según la organización Artículo 19, desde que empezó la llamada “guerra contra el narco” en el año 2000, 99 periodistas han sido asesinados. Además, el 46.7% de las agresiones contra la prensa vienen de los gobiernos. Estos actos tienen un potente efecto silenciador, tanto en el mundo offline como en internet. Por otra parte el acoso, especialmente mediante amenazas en plataformas de redes sociales, se ha consolidado como una forma para intimidar, infundir miedo y silenciar: tanto activistas feministas como periodistas y caricaturistas críticos han sido amedrentados por esta vía y las autoridades no han sabido responder frente a estos hechos.

Artículo 19

En México, como en el resto de América Latina, la realidad en línea es un reflejo del autoritarismo y la violencia que se vive día a día. No puede existir una seria discusión sobre la apertura y democracia en internet, con graves violaciones a derechos humanos de por medio. El gobierno mexicano tiene mucho por hacer.

El rostro oculto del reconocimiento facial

Según declaró Claudio Orrego, intendente de la ciudad de Santiago, en diciembre de este año el Estado chileno adquirirá un software de reconocimiento facial para ser utilizado en el control de la violencia en los estadios y “con motivo de otros temas de seguridad del Estado”, por ejemplo el control de marchas y manifestaciones. Este sistema contará con los datos del Servicio de Registro Civil e Identificación, una base de datos que cuenta con las fotografías y la información personal de 17 millones de ciudadanos, y será manejado por una oficina central de la policía, quienes estarán a cargo de contrastar las imágenes tomadas por las cámaras de vigilancia contra la inmensa base de datos, a través del software especializado.

Por supuesto, Chile no es el primer país en implementar tecnologías de reconocimiento facial con finalidades de preservación del orden público. Sin ir muy lejos, el gobierno de los Estados Unidos utiliza estas tecnologías desde hace varios años, y se estima que uno de cada cuatro de sus departamentos policiales en al menos 26 estados tienen acceso a una base de datos que, a la fecha, contendría los rostros y datos personales de al menos la mitad de los ciudadanos. En Colombia, las autoridades comenzaron a implementar el año pasado el uso del software Face First en el sistema de transporte público urbano, con la finalidad de enviar alertas a través de las diferentes estaciones, así como a otros sitios, como estadios de fútbol.

Investigadores especializados han señalado que, a pesar de que esta tecnología pueda ser útil para ayudar a localizar a criminales violentos, existen riesgos implícitos en los posibles usos que pueda dársele. Por ejemplo, su utilización en protestas y manifestaciones (como ha ocurrido en Brasil y como ocurriría en Chile) podría comprometer las libertades básicas, incluyendo la libertad de expresión y manifestación, que incluye el derecho a expresarse anónimamente.

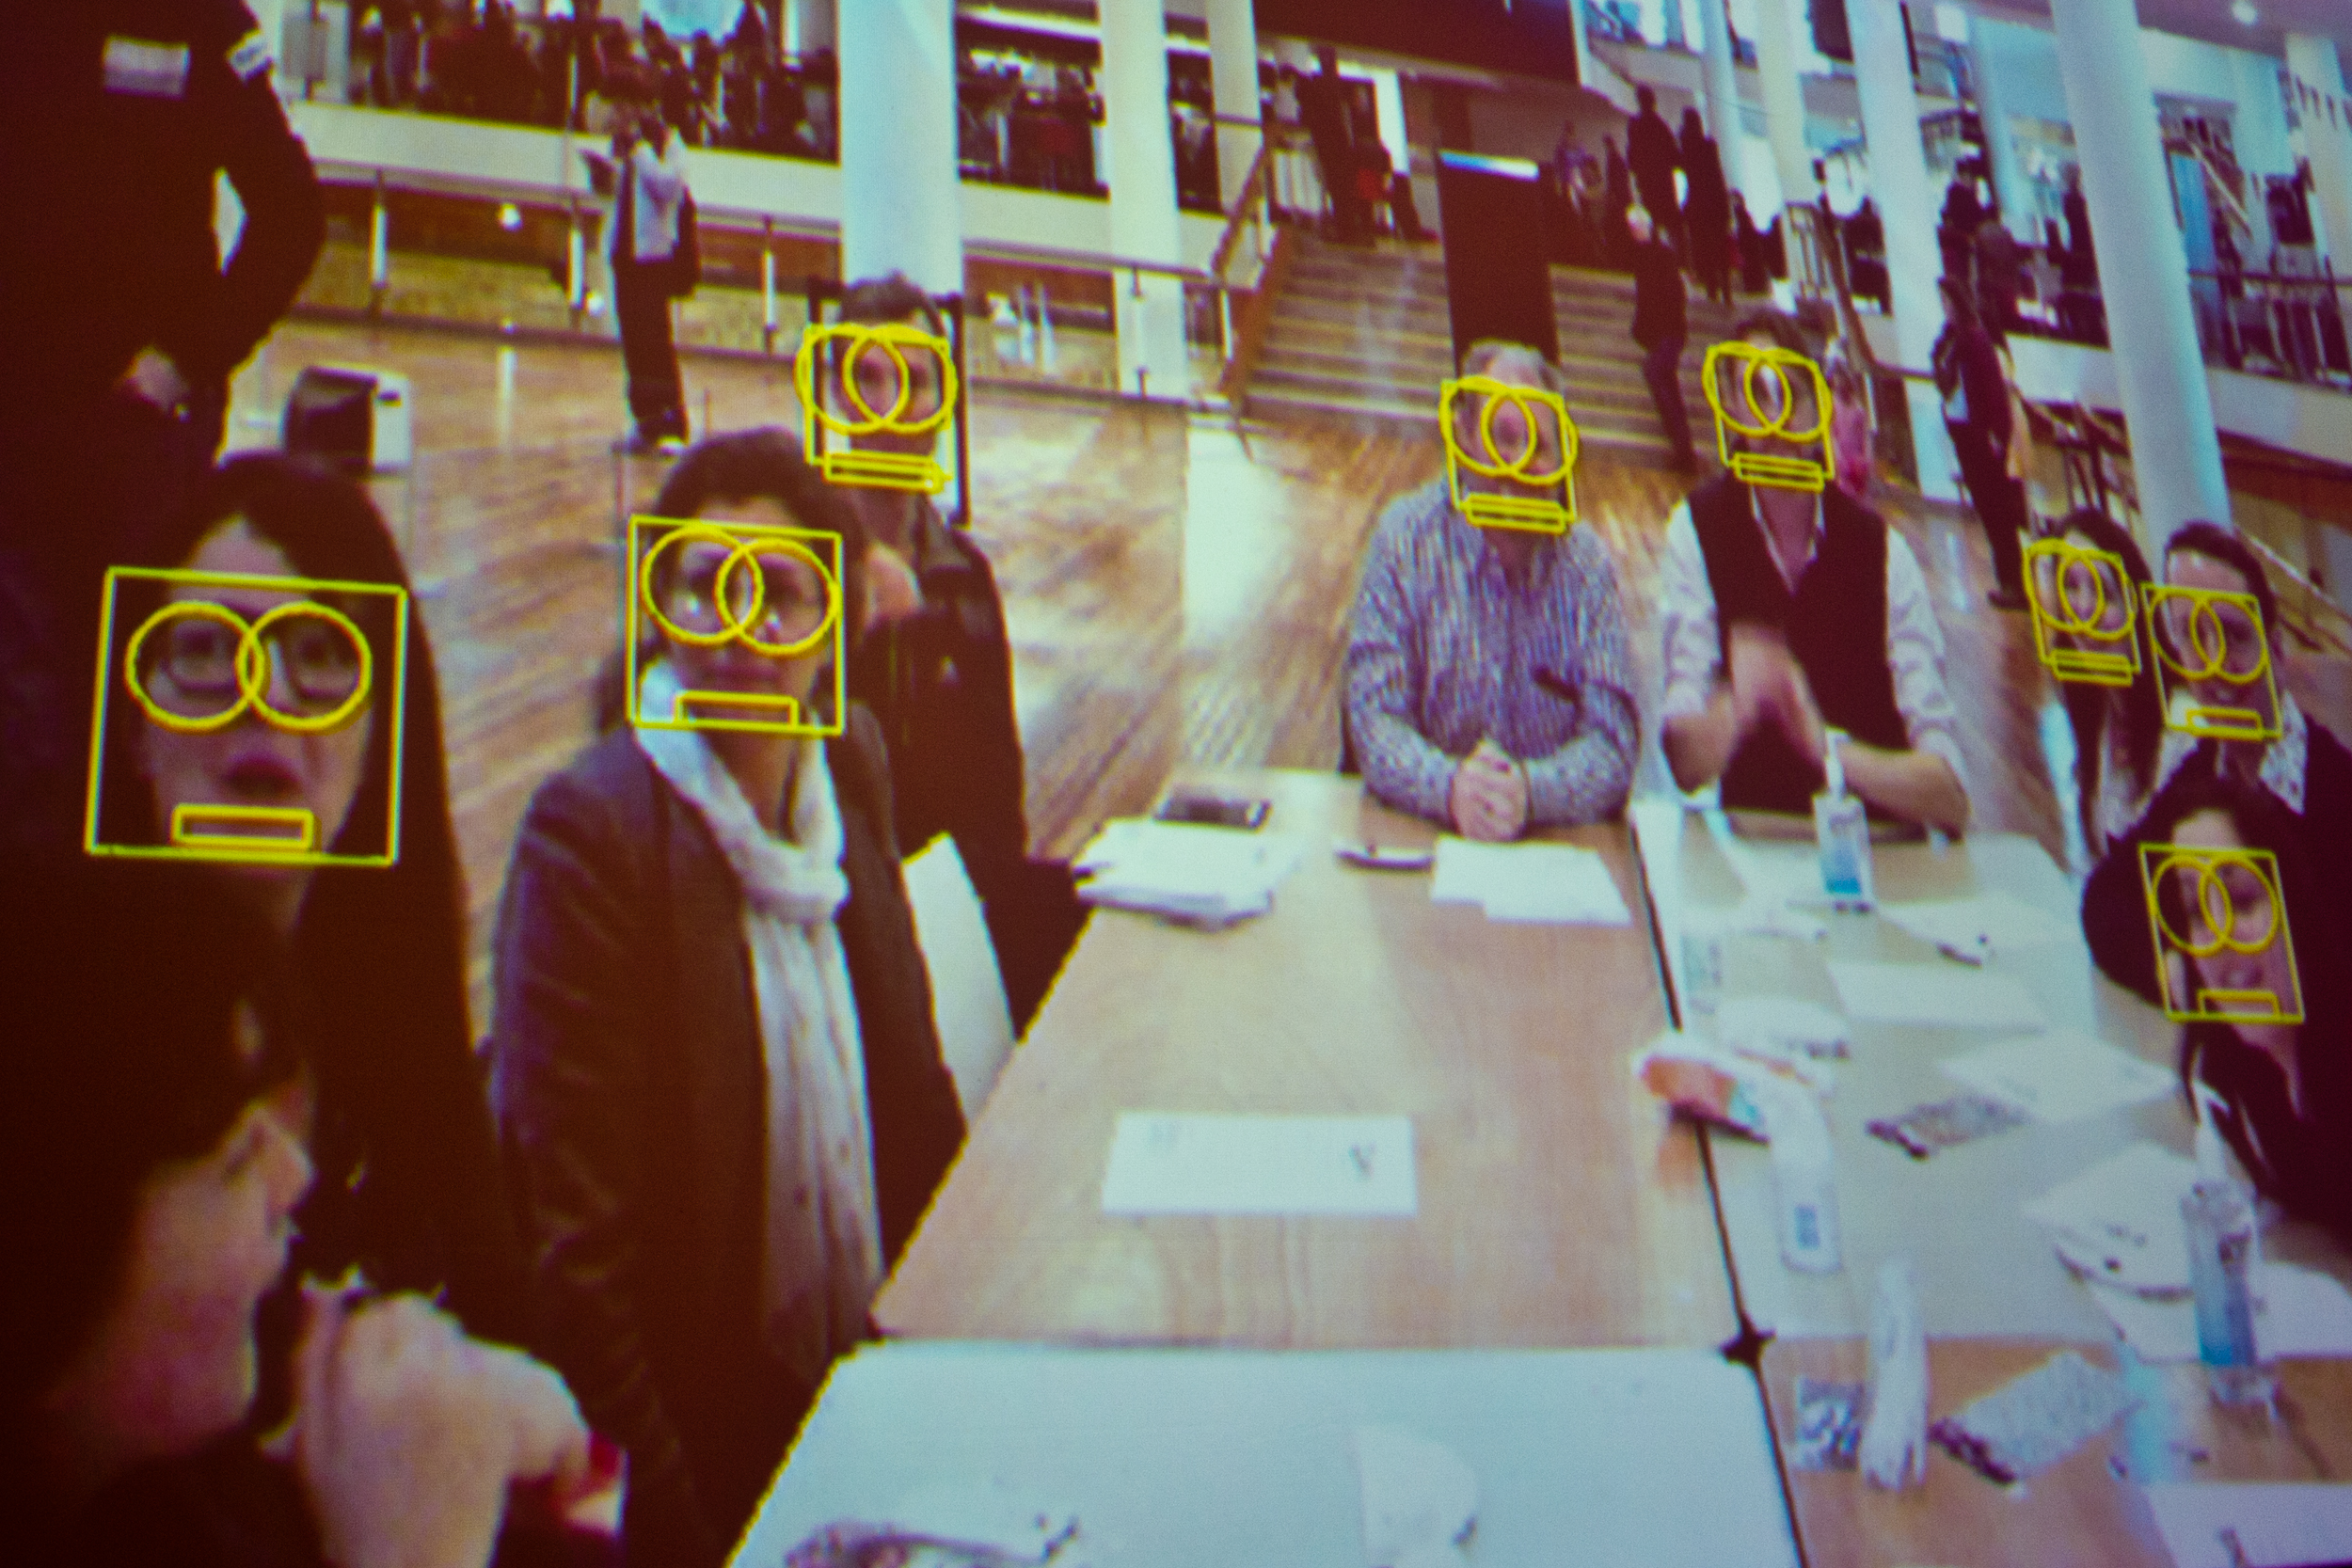
La tecnología de reconocimiento facial funciona a través de un análisis de diversos rasgos físicos, incluyendo factores como las dimensiones del rostro, la forma de los pómulos, el ancho de la nariz y la longitud de la frente. Con esta información, busca coincidencias en la base de datos hasta encontrar una o más personas cuyo perfil corresponda a los rasgos identificados. Sin embargo, un estudio reciente de la Universidad de Georgetown encontró evidencia de que el software de reconocimiento facial presenta fallas cuando la iluminación varía, y no funciona de manera precisa con personas de piel oscura, lo que resultaría en un mayor número de personas inocentes siendo indebida e innecesariamente detenidas.

Del mismo modo, con bases de datos de poblaciones amplias, es inevitable el surgimiento de falsas coincidencias. En casos como el de Steve Talley, quien ha sido reiteradamente apresado por errores en el sistema de reconocimiento facial, las implicaciones para los derechos humanos más básicos son obvias, y ponen en evidencia el principal problema de todas las tecnologías de autenticación biométrica: la dificultad de cambiar un rostro o una huella digital, una vez que este ha sido comprometido como mecanismo de reconocimiento.  Por otra parte, para una persona consciente de que está siendo vigilada, es relativamente fácil engañar a una cámara, y esto ha dado lugar al surgimiento de una serie de acciones, algunas más cercanas a la protesta y otras al performance artístico, que buscan mecanismos para escapar a la vigilancia; en ocasiones, basta con utilizar los anteojos adecuados.

Si bien algunos alegan que los problemas inherentes al reconocimiento facial pueden ser minimizados a través de un grado mínimo de intervención humana, el cual evitaría que el reconocimiento automatizado produjera falsos positivos, en otros casos el sesgo humano podría profundizar las fallas de la tecnología. Los falsos positivos terminan por forzar a los ciudadanos a probar que no son culpables, invirtiendo la carga de la prueba incluso antes de que comience el proceso y subvirtiendo así el principio básico de la presunción de inocencia. Cualquier implementación de un sistema biométrico de vigilancia debe, pues, partir de la presunción de que todo software puede fallar, y del establecimiento de estándares básicos de protección de los derechos humanos para evitar que estas fallas afecten negativamente las libertades y garantías ciudadanas.

Derechos Humanos y vigilancia en América Latina, un panorama preocupante

América Latina tiene un triste historial de autoritarismo y gobiernos que han buscado utilizar el aparato estatal para controlar a sus ciudadanos. Más preocupante que esta constatación es el hecho de que, pasadas varias décadas del período dictatorial de nuestro continente, los gobiernos latinoamericanos parecen empecinados en retroceder, en vez de avanzar, en estándares de Derechos Humanos en temas de vigilancia y privacidad.

Así lo confirman una serie de reportes publicados recientemente que buscan analizar los sistemas jurídicos y prácticas de vigilancia a la luz de los Principios Internacionales sobre la Aplicación de los Derechos Humanos a la Vigilancia. Los reportes correspondientes a Argentina, Brazil, Chile, Colombia, México, Paraguay, Perú y Uruguay entregan un panorama comparativo preocupante.

Al contrastar los 13 principios para analizar la legitimidad de la vigilancia de comunicaciones antes citados con el marco normativo y las prácticas de estos siete países de Latinoamérica, queda al descubierto, no solo que los países latinoamericanos no están cumpliendo estándares de Derechos Humanos en la materia, sino que los gobiernos del continente cada día están más cómodos con la idea de utilizar la vigilancia como herramienta de control y represión política.

Peor aún parece el hecho de que nadie en el continente parece sorprenderse cuando estos hechos salen a la luz. Ya parece que nos hemos acostumbrado a que nuestros gobiernos busquen cada día vigilarnos de forma más intrusiva y sin cumplir incluso la insuficiente legislación vigente.

Solo en el último tiempo los gobiernos de Chile y Brazil adquirieron globos de vigilancia aéreos, de naturaleza militar, bajo la excusa de mantener a su población segura y combatir la delincuencia. La revelación de las bases de datos de la empresa italiana Hacking Team dejó al descubierto cómo múltiples países del continente habían adquirido millones de dólares en programas de espionaje, cuya adquisición y utilización es de dudosa legalidad y no cumple bajo ninguna circunstancia principios de necesariedad y proporcionalidad.

A lo largo del continente, múltiples proyectos de ley buscan crear registros y vincular los datos personales de los usuarios de las tarjetas de transporte público. Esto, además, da cuenta de intentos por parte de los gobiernos, de acaparar datos personales de la ciudadanía y eventualmente utilizarlos para la vigilancia y el control.

Ante esta situación, se vuelve crucial que los gobiernos de Latinoamérica acusen recibo de los esfuerzos de la sociedad civil y la academia por definir estándares claros de Derechos Humanos para la legitimidad de la interceptación de comunicaciones. En este sentido, los gobiernos deben invertir esfuerzos, no solo en modificar su legislación en la materia, para adecuarla a dichos estándares, sino también modificar las prácticas de sus distintas reparticiones, a fin de respetar, efectivamente, los Derechos Humanos en la materia.

Lo anterior no es solo una inquietud abstracta o académica sino una necesidad imperante en un continente con un pasado complejo y un presente que peligrosamente está adquiriendo rasgos similares a ese pasado autoritario.

Teléfonos que vigilan

Israel Leiva & Gisela Pérez de Acha

Los smartphones son parte de nuestra vida cotidiana más íntima. Todo lo que decimos, hacemos y pensamos, a dónde vamos, las cosas que buscamos y queremos, pasa por nuestro teléfono celular. Desde redes sociales al correo electrónico, parte importante de nuestra vida personal y profesional transcurre a través de estos aparatos.

Por eso los celulares son el objetivo perfecto si alguien está interesado en vigilarnos. No importa si es Android o iPhone, está comprobado que los teléfonos son la puerta principal a través de la cual los gobiernos, las empresas y los criminales acceden a nuestra información. La puerta es aún más ancha si como usuarios no tomamos precauciones para evitar que estos actores se infiltren en nuestros aparatos, por ejemplo, a través de software malicioso.

Un ejemplo reciente viene a colación a partir del último informe de la organización canadiense Citizen Lab sobre un tipo específico de software malicioso llamado “Pegasus”, comercializado por la empresa NSO Group.

Pegasus explota vulnerabilidades en el iPhone para obtener acceso a la información en él contenida. El informe documenta el caso del periodista Rafael Cabrera —uno de los principales encargados de la investigación que reveló escándalos de corrupción del presidente mexicano— quien recibió una serie de mensajes de texto donde alguien posaba como una agencia de noticias y referían a su vida personal y profesional de forma sospechosa. Si hubiera dado clic (cosa que al parecer no hizo) se habría infectado: todos sus mensajes, ubicación, historiales y conversaciones hubieran sido interceptados.

En lo que respecta a Android, la lógica es parecida. Vía vulnerabilidades en sus aplicaciones (un tipo de archivo llamado APK) se reportaron infiltraciones a periodistas en Irán. Si el usuario descarga estas aplicaciones maliciosas se puede acceder a todo el contenido de su teléfono. Ya en 2015 la organización Lookout descubrió lo que se conoce como “adware troyanizado”, una aplicación maliciosa que se disfraza de otra común, como podría ser Facebook, Twitter, CandyCrush o Snapchat, y permite que criminales accedan a información sensible en nuestros teléfonos. En Brasil y México cientos de miles de usuarios fueron afectados.

Si bien el panorama puede parecer alarmante, el malware utilizado en el iPhone cuesta alrededor de un millón de dólares y no tiene a los usuarios comunes como objetivo principal. Sin embargo, en términos generales, es importante seguir algunos pasos mínimos de seguridad: no abrir documentos y enlaces cuyo origen desconozcamos; nunca confiar en personas o servicios que nos piden nuestras contraseñas; verificar con quién efectivamente hablamos y no instalar archivos APK o aplicaciones de fuentes no confiables.

Un ejercicio responsable y consciente de nuestra vida en línea nos puede proteger contra ataques de empresas, gobiernos y criminales, y salvaguardar nuestros documentos e informaciones personales, y así existir de forma segura en internet.