¿Son estas las armas de espionaje de la NSA?

El pasado lunes, un desconocido grupo de hackers llamado The Shadow Brokers anunció haber obtenido archivos confidenciales de Equation Group, uno de los grupos abiertamente asociados a la NSA y los principales sospechosos del desarrollo de importantes armas de malware como Stuxnet o Flame. The Shadow Brokers inició una subasta millonaria por los archivos obtenidos, al mismo tiempo que publicaron parte de su botín como prueba de sus logros.

Si bien es imposible saber con certeza cuántas veces un grupo o servicio ligado a la NSA ha sido hackeado, esta es la primera vez que alguien indica haberlo hecho. La publicación de parte de los ficheros obtenidos le ha quitado el sueño a un buen número de profesionales y aficionados a la seguridad informática, que por primera vez tienen la posibilidad de observar y entender parte del arsenal digital con que cuenta la NSA.

Antes de avanzar es bueno recordar que el objetivo de la NSA es el espionaje masivo, es decir que -a diferencia de Hacking Team o Gamma International- no suele atacar a dispositivos específicos, sino a parte de lo que se suele denominar “infraestructura crítica”.

Objetivo: Firewalls

Gran parte de los ficheros están programados en python, un lenguaje que facilita mucho su lectura y donde es relativamente fácil encontrar pistas de qué hace qué en un programa. Es así como podemos saber que un buen número de las herramientas indican estar destinadas a firewalls.

Un Firewall es un dispositivo que se encarga de controlar el tráfico en una red de acuerdo a ciertas reglas definidas. Es la primera línea de defensa para impedir desastres en empresas, universidades, centros de salud y otros, protegiendo de ataques masivos a un gran número de ordenadores bajo su protección.

Las herramientas desarrolladas por Equiation Group serían exploits, un pequeño programa que aprovecha una vulnerabilidad de seguridad del sistema para conseguir un comportamiento anómalo. Dentro de los exploits más graves se encuentran los llamados “Remote Control Execution” o RCE que permiten a alguien ejecutar código sin tener acceso al dispositvo.

Entre los objetivos se encuentran modelos de firewall de Cisco PIX/ASA, Juniper Netscreen y Fortigate entre otros. Lo listado a continuación es la información que existe hasta el momento:

EGREGIOUSBLUNDER: Es un exploit que permite ejecución de código remoto (RCE) para firewalls Fortigate, afectando a 12 modelos específicos.

ELIGIBLEBOMBSHELL: Es un RCE para firewalls TOPSEC desde la versión 3.2.100.010.1_pbc_17_iv_3 a la 3.3.005.066.1. A este exploit le acompañan WOBBLYLLAMA, FLOCKFORWARD, HIDDENTEMPLE, CONTAINMENTGRID, una serie de programas que permiten el control del dispositivo tras la ejecución de ELIGIBLEBOMBSHELL.

ELIGIBLECANDIDATE: Es otro RCE que aprovecha otra falla de seguridad en la misma área en firewalls TOPSEC, afectando las versiones 3.3.005.057.1 a la 3.3.010.024.1.

ELIGIBLECONTESTANT: Es otro RCE también para firewalls que apunta a los mismos firewalls de ELIGIBLECANDIDATE, pero usando otra falla en su seguridad.

EXTRABACON: Es un RCE que afecta a Cisco Adaptive Security Appliance (ASA) en 15 distintas versiones. Usa una vulnerabilidad del protocolo SNMP y requiere como requisito saber el tiempo en línea como la versión de software.

EPICBANANA: es un exploit para escalar privilegios, esto significa poder ejecutar comandos de administrador en el dispositivo. Su objetivo son también los Cisco ASA y Cisco Private Internet eXchange (PIX). Usa una falla de seguridad, bastante común lamentablemente, que es usar las credenciales de acceso por defecto (la contraseña es cisco). Afecta a 15 versiones ASA y 7 PIX.

ESCALATEPLOWMAN: Es otro exploit para escalar privilegios, esta vez contra firewalls WatchGuard, sin conocerse aún las versiones afectadas. Se ejecuta mediante una inyección de código en el comando ifconfig.

BOOKISHMUTE: Exploit contra un firewall aún no identificado que ejecuta Red hat 6.0

FALSEMOREL: Permite usar el hash de una contraseña para escalar privilegios en un firewall no especificado. Requiere telnet habilitado para ejecutarse.

ELIGIBLEBACHELOR: Sirve para introducir un exploit desconocido hasta el momento en firewalls TOPSEC.

Gravedad

Varios de estos exploits son 0day (día cero), término con que se conocen las fallas de seguridad que son explotables sin tener parches por parte de sus desarrolladores. Varios de estos archivos datan de 2013, lo que implica que al menos durante tres años la NSA no informó a los fabricantes de firewalls sobre estas vulnerabilidades en sus sistemas y pudieron ser usadas.

Por la cantidad de dispositivos, EXTRABACON es posiblemente la herramienta de mayor gravedad. Si bien no está recomendado que estos routers dejen disponible SNMP en internet, una búsqueda rápida indica que en América Latina hay miles de estos dispositivos posiblemente vulnerables: más de 5200 en Brasil, casi 2000 en México, sobre 1100 en Chile  y casi 1000 en Colombia.

Combinando la nula responsabilidad de la NSA de informar los fallos de seguridad que detecta y la poca responsabilidad local de asegurar nuestras redes, miles de equipos han estado a merced de hackers durante años y hoy, por la libre disposición de estos ficheros, están a merced de cualquiera que se tome el tiempo de leer un poco

Perú pagó USD $22 millones para espíar las comunicaciones de sus ciudadanos

En América Latina, la industria de la vigilancia vive un gran momento. Cada vez son más las empresas que venden software espía a los gobiernos de la región, sin que existan regulaciones o contrapesos adecuados para controlar su adquisición y uso. En teoría, el objetivo de sus productos es el “combate al delito y la delincuencia organizada”; en la práctica, se espían ilegalmente las comunicaciones privadas de miles de ciudadanos, amenazando los derechos a la privacidad, libertad de expresión y opinión.

Recientemente, Associated Press (AP) publicó un reportaje que expone cómo el Gobierno de Perú pagó 22 millones de dólares a la empresa Verint por un software de vigilancia. La compañía israelí-estadounidense además está presente en Brasil, Colombia, Ecuador y México. Según los documentos publicados, “Proyecto Pisco” (el nombre del programa, que hace referencia al popular licor peruano) permite que los gobiernos intercepten llamadas telefónicas, mensajes de texto, correos electrónicos, chats e historial de internet de los usuarios; Puede rastrear hasta cinco mil personas y grabar hasta trescientas conversaciones simultáneas. Por si fuera poco, la Dirección Nacional de Inteligencia de Perú (DINI) también autorizó el pago de SkyLock: otro producto de Verint que permite ubicar y rastrear no solo cualquier teléfono dentro del país, sino en el mundo. Cuatro compañías telefónicas peruanas –Movistar, Claro, Entel y Viettel— firmaron un pacto con el Gobierno para cooperar con dicha geolocalización al interior del país, pero con su alcance, las posibilidades para el abuso se incrementan.

Es cierto que la ley peruana establece que las comunicaciones privadas solo pueden ser incautadas, interceptadas o intervenidas con orden judicial [Ley 29.733, artículo 13.4]. Sin embargo, este requisito no existe para la localización en tiempo real [Decreto Legislativo 1182]. Además, si el espionaje es por naturaleza secreto, ¿cómo podemos garantizar que no sea abusado por las instancias de gobierno? ¿De qué forma comprobar que es efectivo para combatir delitos? ¿Cómo saber que no se utiliza en contra de opositores políticos, periodistas o activistas?

Las dudas son razonables al mirar la historia reciente de Perú. Mecanismos del mismo estilo fueron usados anteriormente para vigilar a la exvicepresidenta distanciada del Gobierno, a policías y a periodistas. Sin medidas adecuadas que garanticen una mínima transparencia, mecanismos de notificación y rendición de cuentas, la violación a los derechos a la privacidad y libertad de expresión de los ciudadanos es latente.

Y como hemos dicho, no se trata de una primera incursión de la empresa. Verint se une a la creciente lista de empresas que venden software de espionaje en la región, como Hacking Team, Packrat y Fin Fisher. Desde 2006, en México esta compañía implementó una plataforma de vigilancia financiada por Estados Unidos que puede interceptar, analizar y retener todo tipo de información en cualquier sistema de telecomunicaciones. En Colombia, Verint, a través de su subsidiaria Curaçao, ha sido la empresa responsable del desarrollo de tecnología de vigilancia masiva. En la ciudad brasileña de Nitero, Verint vendió doscientas cámaras de seguridad y equipo para monitorear el audio y redes sociales de las personas. En el marco de las crecientes actividades de vigilancia por los Juegos Olímpicos, dicha iniciativa es preocupante. Mientras tanto, en la ciudad de Guayaquil en Ecuador, hay más de ochocientas cámaras que, según la propia empresa, pueden inclusive recoger datos biométricos.

El espionaje de comunicaciones realizado de forma masiva merece el más enérgico rechazo, como una conducta ilegal bajo el derecho internacional de los derechos humanos, por ser desproporcionada e innecesaria. Sin embargo, el marco normativo para regular la adquisición y el funcionamiento de estas tecnologías es claramente insuficiente. Con los marcos actuales, es muy poco lo que se puede hacer para garantizar que dicho equipo de seguridad o software para “combatir el crimen” no será efectivamente utilizado para violar derechos humanos y perseguir a disidentes.

Queda claro que los gobiernos de América Latina están dispuestos a desembolsar grandes cantidades de dólares para asegurar su capacidad de vigilancia. La impunidad y falta de regulación hacen que este lucrativo negocio crezca, a expensas de los ciudadanos, que como contribuyentes al erario público financian a la industria que facilita la denegación de sus derechos.

Lo que la Corte Suprema no comprende sobre los globos de televigilancia

Paula Jaramillo & Pablo Viollier

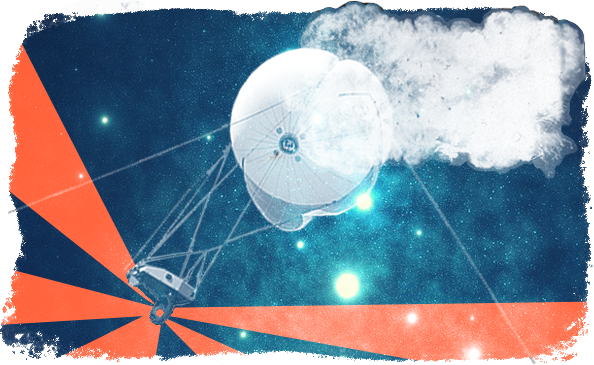
La Corte Suprema de Chile finalmente rechazó la acción de protección para terminar con la práctica de vigilancia masiva mediante globos-cámara en las comunas de Las Condes y Lo Barnechea. Al mismo tiempo, la sentencia establece varios requisitos que resultan muy interesantes de estudiar. Desde ya, reconoce que estas cámaras son capaces de atentar contra los derechos a la privacidad y a la inviolabilidad del hogar, estableciendo algunas medidas destinadas a contener, en parte, esta invasiva tecnología.

Lo primero es que, lo resuelto por el máximo tribunal parece representar un casi nulo avance respecto del estado inicial en que se encontraba el asunto. Ello porque los globos siguen en el lugar en que estaban ubicados, alterando la vida diaria de cientos de personas que deben vivir bajo la mirada de un ojo electrónico de alto alcance, desconociendo quién está al otro lado de la cámara grabando y qué se está haciendo exactamente con esas imágenes.

Globos vs. cámaras de control de tránsito

En el análisis de las consideraciones que llevaron a la Corte a decidir, destaca el razonamiento sobre la importancia de la seguridad ciudadana y cómo las cámaras de vigilancia serían una herramienta idónea para ese fin.

Lamentablemente el fallo no distinguió –tal como sí lo hicimos reiteradamente en nuestras presentaciones y alegatos– que las cámaras instaladas a unos cuantos metros del suelo no resultan en absoluto comparables con las de control de tránsito. Para los globos, la altura cercana a los 150 metros le dan una capacidad de visión sin igual, con un nivel de detalle inédito aportado por la resolución de los dispositivos de grabación, que exceden con creces a las de las cámaras de control de tránsito o aquellas dispuestas en las calles y establecimientos comerciales para seguridad. Además, ni siquiera se menciona que en estos últimos dos casos existen al menos unas escuetas normas que buscan resguardar, aunque mínimamente, la privacidad de las personas que pudieren verse afectadas.

En este respecto, la Corte parece haberse apoyado más en una situación de hecho –que Santiago ya está plagado de cámaras de otra naturaleza y que ilegalizar unas supondría prohibir otras– que en las normas jurídicas que las regulan. Una defensa del estado de los hechos, más que del estado de derecho.

Privacidad en el espacio público: reconocida, pero no defendida

En el caso de las cámaras adosadas a los globos, y a diferencia de las cámaras de tránsito, hoy en día no existe regulación alguna que vele por la privacidad de las personas sujetas a vigilancia, salvo unas escuetas cláusulas contractuales a las que se encontrarían sujetos los empleados privados que operan el sistema, tal como ya lo había señalado expresamente, y con preocupación, la Corte de Apelaciones.

Sin embargo, el fallo opta por reunir todos los sistemas de videovigilancia situados en espacios públicos bajo un paraguas común, para indicar que allí “no puede pretenderse una mayor expectativa de privacidad” (considerando octavo). Dicha conclusión, a nuestro juicio, aporta muy poco a la discusión actual respecto del alcance de a defensa de nuestra privacidad: parte de la esencia de dicho derecho supone que cuando nos sentimos observados, cambiamos nuestro comportamiento. Si supiéramos que nuestras conversaciones en la calle pueden ser accedidas por terceros habría temas que no tocaríamos y detalles que seguramente no revelaríamos. Más aún cuando no hay certeza de quién es el observador y cuáles son su responsabilidades y límites en el ejercicio de tal actividad.

A eso apunta la razonable expectativa de privacidad en el espacio público: no se trata de no ser jamás grabado (lo que claramente parece un imposible en la actualidad), sino de no ser vigilado bajo condiciones que no otorguen garantías mínimas al sujeto observado.

Más adelante, al referirse a la privacidad, el mismo fallo reconoce que la capacidad o alcance de la tecnología utilizada podría ser lesiva de ese derecho, reconociendo expresamente que “… no existe suficiente información de cómo se controlan los datos que registran las cámaras de seguridad” (considerando undécimo) y “[q]ue la actividad de video-vigilancia implementada por la Municipalidad de Las Condes y la Municipalidad de Lo Barnechea no presenta limitaciones que restrinjan los mecanismos que permitan captar, grabar y almacenar imágenes, por lo que el elemento espacial, esto es, el lugar que será grabado, que podrá ser un espacio público o privado dada la ubicación de las cámaras y su capacidad de monitoreo en 360 grados, adquiere suma importancia” (considerando duodécimo).

Para concluir, así de tajante, en el considerando décimo cuarto que “… atendidas las particularidades del sistema de televigilancia que ha sido instalado en zonas preeminentemente residenciales, no cabe sino aceptar que quienes habitan en su radio de acción puedan sentirse observados y controlados, induciéndolos a cambiar ciertos hábitos o de inhibirse de determinados comportamientos dentro de un ámbito de privacidad como es la vida doméstica.

Como vemos, la Corte reconoce claramente y sin rodeos las excesivas capacidades de la tecnología militar desplegada en dos comunas de la capital, e incluso acierta al señalar que ello tiene efectos tangibles sobre la vida privada diaria de cientos de personas. Sin embargo, tan poderoso razonamiento, por motivos que desconocemos, no la lleva a concluir que el sistema deba ser dado de baja por ser excesivo en relación al objetivo perseguido que, aún cuando el resguardo de la seguridad ciudadana es un objetivo legítimo, resulta del todo desproporcionado.

El régimen de funcionamiento para los globos de vigilancia

A pesar de que la Corte reconoce este patente atentado contra la privacidad, dispone que el funcionamiento de estas cámaras es posible bajo ciertas condiciones, medidas a las que ha llamado “régimen de autorización”.

La primera de ellas busca delimitar los espacios físicos que pueden ser grabados. En resumen, la regla sería espacios públicos y, excepcionalmente, los espacios privados abiertos (como el patio de tu casa, la terraza de tu departamento o la piscina en la que te estés bañando), siempre que se esté haciendo el seguimiento de un posible delito.

A primera vista, la medida parece razonable. Pero ¿cómo cerciorarse que ello ocurra de esa manera? ¿Cómo hacer para que una cámara digital distinga espacios privados de los que no? Esta medida no es sino la manifestación de una curiosa propuesta de las propias municipalidades recurridas, que se refirieron a la necesidad de que la Corte adoptara medidas proporcionales, es decir, permitir el funcionamiento de las cámaras siempre que se grabaran solamente espacios públicos. Aseguraron que ya se hacía de ese modo, de hecho. Pero la lógica misma indica lo contrario. Una imagen de esta naturaleza es esencialmente indivisible: la cámara no tiene por sí misma la posibilidad de distinguir un espacio público de uno privado. Cuando se tiene una cámara ubicada a gran altura, que facilita acceder a una panorámica enorme en 360 grados, por definición grabará tanto espacios públicos como privados que se encuentren dentro de su rango de alcance. La posibilidad de distinguir entre unos y otros no es tecnológica, sino esencialmente humana.

Quizás una condición más adecuada hubiera sido limitar técnicamente el espacio geográfico que la cámara puede o no grabar, de tal forma que el operario no pueda grabar espacios privados, aun cuando se lo proponga. Este tipo de mecanismos se ha implementado en otros países, como Canadá. En este sentido, el fallo impone una medida de resguardo de privacidad que la tecnología de los globos vuelve incapaz de implementar.

Segunda medida: que un inspector o delegado municipal certifique, “al menos una vez al mes, que no se hayan captado imágenes desde espacios de naturaleza privada como el interior de viviendas, de establecimientos comerciales o de servicios, jardines, patios o balcones.” Esta medida tampoco significa una verdadera garantía para los vecinos. ¿Quién va a fiscalizar que esto realmente suceda? La respuesta más lógica parece ser que las propias municipalidades recurridas, pero si estos organismos fueran capaces de tal capacidad de autorregulación, y hubieran velado por la privacidad como verdaderos paladines de la misma desde un principio, probablemente nunca habríamos tenido en funcionamiento globos de vigilancia masiva sobre calles y hogares.

Esta medida apunta a contener una discusión que surgió en la Corte de Apelaciones de Santiago, en que la municipalidades destacaron que nos oponíamos a que ellos delegaran funciones tan delicadas como la vigilancia en una empresa privada, y que eso era una sinsentido considerando que esta forma de operar es muy común para llevar a cabo diferentes labores de esos organismos, entre las que típicamente se mencionan las labores de aseo y ornato. Pues bien, la protección de la seguridad ciudadana a costa de la privacidad es un asunto bastante distinto, complejo y distante del aseo de las calles, por muy importante que esto último sea. Luego, a lo que apuntó nuestra disquisición era a lo cuestionable que es que personas sin facultades legales, sin mayores obligaciones de salvaguardar la privacidad de los ciudadanos y que no arriesgan sanciones, estuvieran vigilando a los ciudadanos.

Tercera medida: la destrucción de las grabaciones innecesarias, fijando un plazo de 30 días para ello. Esta medida presenta matices muy interesantes. Durante la tramitación de nuestro recurso dejamos en evidencia una patente inconsistencia de las municipalidades: le aseguraban a la Corte que se destruía el material grabado innecesario, mientras que en paralelo ofrecían grabaciones para demostrar la forma en que funcionaban los globos. Aparentemente alguien no estaba diciendo realmente la verdad y los jueces acusaron recibo de ello. Se necesita garantizar que el material que no sirve al fin de la seguridad ciudadana no sea innecesariamente conservado y se elimine después de 30 días. Sin duda una buena idea, pero nuevamente: ¿quién y cómo se certificará que eso realmente se cumpla? Recordemos que estamos en presencia de una actividad que carece de regulaciones específicas, por lo que queda todo entregado a las bases de licitación de cada comuna, el criterio de algún funcionario municipal y el de los trabajadores de una empresa externa que desarrolla efectivamente la vigilancia. Se vigila sin orden judicial de por medio, y sin siquiera la existencia de la más mínima sospecha de la comisión de un delito. Se vigila a todo evento, a todo los vecinos, día y noche, y después no sabemos lo que pueda pasar con el material recopilado.

Cuarta medida:Todo ciudadano tendrá derecho de acceso a las grabaciones”, estableciéndose un pequeño procedimiento de habeas data para este material, especialmente difícil de ejercer, ya que la solicitud se dirige al funcionario municipal designado para ello y se debe indicar el día en que se fue presumiblemente grabado, pero, ¿cómo saberlo con meridiano grado de certeza, si se graba día y noche, toda la semana? Además queda entregado a las municipalidades establecer un procedimiento para lo anteriormente descrito con los mismos problemas indicados anteriormente.

Esta medida es tanto o más difícil de ejecutar que las anteriores, por los requisitos que se exigen a ciudadanos comunes y corrientes, ante una municipalidad sobrecargada de diversas labores administrativas ¿Qué grado de efectividad real tendrá esta medida? Y aún más, ¿es aquí peor el remedio que la enfermedad? No olvidemos que la medida dice que “todo ciudadano” tiene este derecho, ni siquiera lo circunscribe a todo ciudadano afectado o que se sienta afectado, tan solo la redacción posterior pareciera discurrir en ese sentido. ¿Podría alguien acceder así a grabaciones de terceros?, por ejemplo un novio celoso que quiera saber dónde y con quién estuvo su pareja en determinada fecha o quién se estacionó y visitó su casa.

Esto no es ciencia ficción, ni el producto de maquinaciones trasnochadas, ha sucedido en otros países. Recordemos aquí que el mismo alcalde de Lo Barnechea reconoció abiertamente en los medios que había reclutado solo a mujeres para efectuar la vigilancia tras las cámaras, a fin de prevenir conductas impropias que él atribuía solo a los hombres. Estas mismas conductas inadecuadas podrían estar tras una solicitud de acceso a grabaciones.

Un mal precedente

Todas estas disquisiciones no hacen más que hacernos pensar que, en este caso, la Corte Suprema ha impuesto medidas que se alejan de la realidad cotidiana y que perpetúan la indefensión de los derechos fundamentales de los ciudadanos. Un acto que deja de manifiesto la falta de comprensión acerca de cómo funcionan realmente estos mecanismos de vigilancia masivos y altamente intrusivos, en que el arbitrio de sus operadores no solo es inherentemente riesgoso para el resguardo de los derechos de los afectados, sino que es inadecuado para lidiar con una tecnología de esta naturaleza. Por estos motivos se estudia la factibilidad de presentar el caso ante los organismos internacionales competentes.

A nuestro juicio, este fallo constituye un hito lamentable, en que se ha hecho parecer que quienes quieren tener seguridad deben pagar necesariamente con la moneda de la privacidad.

El auge del software de vigilancia en América Latina

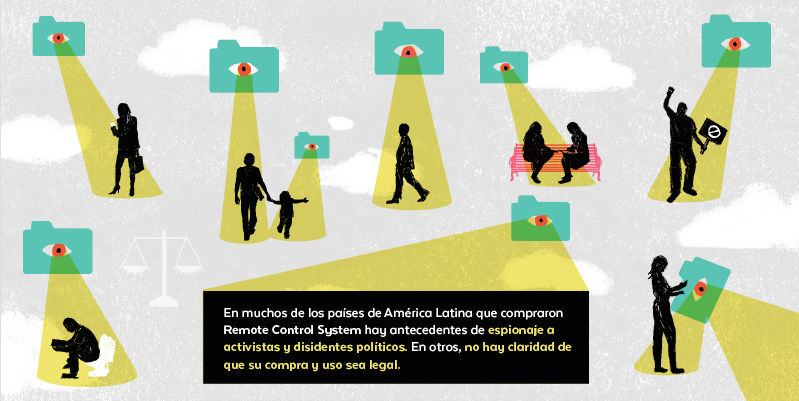
Creciente es el interés en el espionaje digital por parte de los gobiernos de América Latina. Esta es una de las conclusiones de “Hacking Team: malware de espionaje en América Latina”, un nuevo informe realizado por Derechos Digitales y que revela que la gran mayoría de los países de la región estuvieron involucrados con Hacking Team, la cuestionada empresa italiana creadora de Remote Control System (RCS), un software espía que se vende a organizaciones gubernamentales alrededor del mundo.

Brasil, Chile, Colombia, Ecuador, Honduras, México y Panamá compraron licencias para el uso de Galileo o DaVinci, los nombres comerciales de RCS. Argentina, Guatemala, Paraguay, Perú, Uruguay y Venezuela contactaron a la empresa y negociaron precios, pero no hay información respecto a si las ventas fueron concretadas.

Las compras y negociaciones se hicieron través de empresas intermediarias. Las más recurrentes fueron Robotec, en Colombia, Ecuador y Panamá, y NICE Systems, en Colombia, Honduras y Guatemala.

Las negociaciones se realizaron en secreto, hasta que el 5 de julio de 2015 se expusieron públicamente 400 GB de información de la empresa, incluyendo correos electrónicos, facturas, documentación interna y parte del código de Hacking Team.

RCS es un software capaz de acceder a cualquier tipo de información contenida en una computadora o teléfono celular: contraseñas, mensajes y correos electrónicos, contactos, llamadas y audios de teléfono, micrófono y webcam, información de herramientas como Skype y otras plataformas de chat, posición geográfica en tiempo real, información almacenada en el disco duro, cada una de las teclas apretadas y clics del mouse, capturas de pantalla y sitios de internet visitados, y más. En otras palabras, prácticamente todo lo que transcurre en un equipo personal.

Del análisis de las normas vigentes en cada uno de los países que se relacionaron con Hacking Team, así como de las notas de prensa que surgieron en la región a tras las revelaciones, el informe concluye que el software de Hacking Team es contrario a los estándares legales de cada país, y además violatorio de los derechos a la privacidad, a la libertad de expresión y al debido proceso. Considerando la relación cercana que nuestra región tiene con el autoritarismo, es especialmente preocupante que las autoridades cuenten con herramientas de este tipo.

En Ecuador se utilizó tecnología de Hacking Team para vigilar a Carlos Figueroa, opositor del gobierno de Rafael Correa. En México, un país que vive una seria crisis de derechos humanos, ocho de las diez autoridades que compraron RCS no están facultadas para ejercer actividades de vigilancia; El Centro de Investigación y Seguridad Nacional (CISEN), un organismo de inteligencia, realizó 2,074 órdenes judiciales para poder utilizar el software; hasta la fecha, no se sabe si su uso es justificado.

La filtración también reveló que de la información de Hacking Team permitió saber que la Drug Enforcement Agency (DEA) de Estados Unidos intercepta todas las comunicaciones de todos los ciudadanos colombianos. Así mismo, se sospecha del uso de herramientas de este tipo contra Vicky Dávila, periodista que investiga una red de prostitución masculina al interior de la policía.

En Panamá, el ex presidente Ricardo Martinelli estuvo personalmente al tanto de las negociaciones con Hacking Team. En Chile, en cambio, la Policía de Investigaciones dijo en un comunicado que la vigilancia se hacía con fines estrictamente legales y bajo orden judicial. Sin embargo, las órdenes judiciales en este caso no son suficientes para garantizar el uso legítimo del software de espionaje.

En términos legales, este tipo de software no está regulado explícitamente en ningún país. En México y Colombia existen disposiciones amplias al respecto, pero con lenguaje vago e impreciso. La ausencia de regulación deja al arbitrio de las autoridades, muchas veces corruptos, el uso, aplicación y objetivos de RCS.

Si bien la interceptación de comunicaciones bajo orden judicial está regulada en todos los países, con mayores o menores salvaguardas, esta no es suficiente pues el software de Hacking Team es mucho más invasivo que una mera interceptación: abarca el acceso a documentos, webcam, disco duro, teclado y geolocalización de los equipos afectados. Como esto no es parte de la legislación, dudosamente es parte del orden judicial, por lo que el derecho al debido proceso también se ve vulnerado.

Cabe resaltar que en casi todos los países analizados existen sanciones penales contra quien invada o intervenga los sistemas informáticos o las comunicaciones privadas de una persona fuera de la legalidad de una investigación. Sin embargo, sólo Panamá ha abierto procesos al respecto.

El problema del espionaje indebido va mucho más allá de Hacking Team, implica a un mercado global que abusa de la tecnología de vigilancia en manos de gobiernos alrededor del mundo. En este sentido debe existir mayor transparencia en el uso y adquisición de estas herramienta, una discusión abierta sobre los estándares que deben regir esta tecnología y además sanciones penales en los casos que lo ameriten.

Cinco claves sobre el fallo que pone fin a los globos de vigilancia

La Corte de Apelaciones de Santiago, en un fallo unánime, acogió nuestro recurso de protección (en conjunto con Fundación Datos Protegidos y Corporación Fundamental) y ordenó el cese del uso de globos de vigilancia en Las Condes y Lo Barnechea. Así, la Segunda Sala del tribunal de alzada acogió acción cautelar y ordenó a municipios cesar de inmediato las actividades de captación, almacenamiento y procesamiento de las imágenes que se realizan por medio de los globos de vigilancia emplazados en dichas comunas. Acá te contamos qué dice el fallo concretamente:

UNO: Los globos afectan la vida privada

La Corte reconoce la afectación de los derechos a la vida privada y a la inviolabilidad del hogar hecha por los globos de vigilancia, acogiendo así nuestro argumento de que la vigilancia indiscriminada hecha por estos globos tiene un impacto negativo sobre los derechos fundamentales. Debido a que los globos cuentan con vasto poder para captar, grabar y almacenar imágenes en un amplio campo, abarcando tanto espacios públicos como privados, a la Corte no le quedó más que concluir que los derechos establecidos en los numerales 4 y 5 del artículo 19 de la Constitución, se ven vulnerados por el sistema de vigilancia.

DOS: Falta regulación expresa para la videovigilancia en Chile

La Corte reconoce la alta capacidad tecnológica de los globos, pero hace hincapié en la falta de regulación legal expresa para esta clase de videovigilancia en Chile. Por ello, debe aplicarse el principio de legalidad, especialmente por parte de órganos públicos. Así, que una atribución legal determinada que habilite a un organismo público como un municipio a realizar determinada actividad, no implica que la pueda realizar de cualquier modo, sino limitados por el respeto a derechos humanos.

TRES: La seguridad no es justificación para intromisión en la intimidad

Relacionado al punto anterior, la Corte establece que el fin de seguridad pública perseguido por las municipalidades, no permite justificar la intromisión ilegal en la intimidad que sufren los recurrentes. Para la Corte, “la única forma a través de la cual puede obtenerse un cabal resguardo de los mencionados derechos es el cese de la operación del sistema de vigilancia” operado por las municipalidades.

CUATRO: El funcionamiento de los globos es ilegal

Si bien los órganos estatales están habilitados por la Ley Nº 19.628 para realizar tratamiento de datos personales, deben hacerlo dentro de sus funciones, y de una forma que respete el pleno ejercicio de derechos fundamentales de sus titulares. Para la Corte, al dejar en manos de privados la operación de globos que transgreden normas legales y constitucionales, el sistema es ilegal.

CINCO: La sentencia se puede apelar

La decisión de la Corte ordena de forma unánime el cese de la operación de los globos, en un paso importante para resguardar la privacidad. Pero la decisión no es definitiva en tanto la sentencia es susceptible de apelación ante la Corte Suprema, siendo esta la última instancia.

Lee nuestro comunicado de prensa sobre el fallo acá.

¿Qué sigue con la Ley Telecom?

En México, la Ley Federal de Telecomunicaciones y Radiodifusión, conocida como “Ley Telecom”, fue objeto de muchas controversias y debates a mediados de 2014. Dos años después de que el movimiento #YoSoy132 irrumpiera las elecciones en contra del ahora presidente Enrique Peña Nieto, el Gobierno buscaba promulgar una ley que atentara contra la neutralidad en la red y bloqueara señales de internet durante protestas.

Gracias a la resistencia social, muchas de estas propuestas no prosperaron; sin embargo, nefastas reglas sobre vigilancia de comunicaciones privadas se convirtieron en ley de la federación, en los artículos 189 y 190. Estos artículos ponen seriamente en riesgo el derecho a la privacidad de los mexicanos. Por esa razón, la constitucionalidad de tales normas será revisada por la Suprema Corte de Justicia de la Nación, en un juicio promovido por la Red en Defensa de los Derechos Digitales (R3D).

La ley obliga a las empresas de telecomunicaciones a “colaborar con la justicia” en varios aspectos que tienen que ver con la entrega de información para ayudar a las investigaciones. En principio, esto parecería un objetivo válido y legítimo en un país donde el narcotráfico y el crimen organizado son una realidad cotidiana. Basta recordar las fugas del líder del cartel de Sinaloa, el Chapo Guzmán, para entender el ánimo del aparato estatal de requerir de esta colaboración.

Sin embargo, dos de estas obligaciones se convierten en medidas desproporcionadas para esos fines, pues afectan más derechos de los que terminan asegurando. Además, no se establece la necesidad de una orden judicial para controlar qué informaciones se entregan, eliminando resguardos elementales para el derecho al debido proceso.

El primer problema es la localización geográfica en tiempo real. Las empresas de telecomunicaciones deben entregar toda información sobre la ubicación de sus usuarios que permita encontrarlos dondequiera que estén, a “autoridades” que no se encuentran especificadas (artículo 190, fracción I). Con esto cualquier autoridad puede rastrear a cualquier usuario, sin controles previos. En un país con un serio déficit democrático y en el que funcionarios públicos son los principales responsables de agresiones a periodistas y disidentes, la medida podría ser utilizada fácilmente para perseguir voces incómodas dentro del marco de la legalidad formal.

En segundo lugar, estas empresas deben conservar un registro y control de todas las comunicaciones que se realicen desde cualquier tipo de línea para identificar datos como el nombre, domicilio, tipo de comunicación, origen, número de destino, ubicación geográfica, fecha, hora y duración, identificación y características técnicas de los dispositivos. Esta retención se obliga por un periodo hasta de dos años, para permitir que las “autoridades competentes” puedan acceder a ellas y consultarlas en tiempo real.

El problema es el mismo: no se pide orden judicial y no se aclara qué autoridades pueden acceder a estos datos. Además, la retención por un periodo de dos años es demasiado larga si se piensa en la investigación de crímenes en en un juicio.

La retención no se refiere al contenido de las comunicaciones (es decir, a los mensajes intercambiados) sino a los “metadatos”, que aunque no versen sobre el contenido mismo pueden revelar mucho más que estos últimos. La ley mantiene dicha obligación de retención, aun cuando se ha reconocido en tribunales internacionales que se trata de una forma de vigilancia masiva, contraria a los derechos humanos.

Hasta ahora no sabemos si estas medidas han ayudado efectivamente a combatir el crimen organizado, pero ni aun en ese caso sería aceptable una invasión tan profunda y extensa a los derechos fundamentales de los mexicanos.

Acercándonos al fin del proceso judicial de revisión de estas reglas, esperamos que la Suprema Corte de Justicia mexicana haga valer las reglas constitucionales y los estándares internacionales, y opte por proteger los derechos de la población en lugar de ceder ante una retórica de seguridad sin evidencia. Al igual que otras organizaciones, Derechos Digitales pronto dará su opinión formal al tribunal.