Proteger derechos también es hacer ciberseguridad

Cada octubre, el Mes de la Ciberseguridad vuelve a poner sobre la mesa recomendaciones que ya conocemos, como utilizar contraseñas seguras, activar la autenticación de dos factores, actualizar nuestros dispositivos y desconfiar de enlaces sospechosos. Son medidas necesarias para proteger cuentas y dispositivos, pero no bastan frente a amenazas dirigidas contra quienes utilizan internet para denunciar abusos, investigar casos de corrupción, defender sus territorios o acompañar a víctimas de violencia. Una contraseña segura, por ejemplo, no impide que una periodista sea víctima de una campaña de hostigamiento ni que una defensora ambiental reciba amenazas por su trabajo.

Además, estas amenazas afectan de manera diferente a distintos grupos. Según una encuesta global de ONU Mujeres, siete de cada diez mujeres defensoras de derechos humanos, activistas y periodistas denuncian haber sufrido violencia en línea en el curso de su trabajo. La violencia de género facilitada por la tecnología incluye amenazas, acoso, vigilancia, difusión no consentida de imágenes íntimas, exposición de información personal y campañas de desprestigio que buscan intimidar, desacreditar o silenciar a quienes participan en la vida pública.

Las mujeres y las personas LGBTIQA+, especialmente quienes defienden derechos, ejercen el periodismo o tienen una participación pública activa, pueden enfrentar ataques dirigidos específicamente contra su género, orientación sexual o identidad. Una campaña de hostigamiento puede terminar exponiendo el domicilio de una defensora ambiental, comprometiendo las fuentes de una periodista o poniendo en riesgo a quienes participan en una denuncia.

Por eso, hablar de ciberseguridad exige mirar más allá de las precauciones individuales. No todas las personas enfrentan las mismas amenazas ni cuentan con los mismos recursos para protegerse. Reconocer esas diferencias es fundamental para desarrollar estrategias de seguridad digital que respondan a las necesidades de quienes corren mayores riesgos.

Las amenazas digitales tienen consecuencias fuera de internet

En América Latina, las tecnologías digitales son parte del trabajo cotidiano de organizaciones sociales y personas defensoras de derechos humanos. Permiten documentar abusos, coordinar acciones, difundir denuncias y mantener redes de apoyo. Sin embargo, también pueden ser utilizadas para vigilar, intimidar o perseguir a quienes participan en procesos de organización social, especialmente en contextos de conflictividad territorial o política.

La investigación En la Mira 2: Un panorama de las amenazas digitales en América Latina, elaborada por Derechos Digitales en el marco del Observatorio Latinoamericano de Amenazas Digitales (OLAD), documenta más de cien casos de amenazas digitales en América Latina entre junio de 2024 y mayo de 2025. El informe aborda vigilancia, censura, filtraciones de datos, desinformación electoral y violencia de género facilitada por la tecnología, con consecuencias para la privacidad, la libertad de expresión y la participación pública.

Frente a este escenario, separar la seguridad física de la digital resulta cada vez menos útil. Las amenazas pueden comenzar en redes sociales, continuar mediante la exposición de información privada y extenderse a los espacios donde las personas viven, trabajan y se organizan. En la encuesta de ONU Mujeres ya citada, cuatro de cada diez participantes reportaron daños fuera de línea relacionados con la violencia que sufrieron en internet.

El cifrado protege nuestros derechos

El cifrado de extremo a extremo, utilizado por algunas aplicaciones de mensajería, permite que el contenido de una comunicación sea accesible únicamente para quienes participan en ella, siempre que esté correctamente implementado y los dispositivos no estén comprometidos. Esto resulta especialmente importante para periodistas que necesitan proteger a sus fuentes, organizaciones que acompañan a víctimas de violencia o comunidades que coordinan acciones de defensa territorial.

Sin embargo, el cifrado no elimina todos los riesgos. Si alguien (un delincuente, la policía o una agencia de inteligencia a través de spyware) obtiene acceso a un teléfono desbloqueado, podría leer las conversaciones directamente. Tampoco impide necesariamente que las empresas de mensajería y los proveedores de internet recopilen metadatos, es decir, información sobre las comunicaciones, como cuándo se realizan, desde qué dispositivos o, dependiendo del servicio, quiénes participan en ellas. Estos datos también pueden ser obtenidos por autoridades mediante solicitudes a los proveedores o a través de mecanismos de vigilancia. De ahí la importancia de acompañarlo con otras medidas de seguridad.

La protección y promoción del cifrado también depende de las leyes de cada país. En Chile, por ejemplo, la Ley Marco de Ciberseguridad (Ley 21.663) reconoce expresamente, entre sus principios, el derecho de toda persona a adoptar las medidas de seguridad informática que considere necesarias, incluyendo el cifrado. En Brasil, en tanto, la Constitución y el Marco Civil de Internet protegen la confidencialidad de las comunicaciones, pero ninguna norma reconoce expresamente el cifrado, y su alcance se ha discutido ante el Supremo Tribunal Federal a raíz de los bloqueos judiciales de WhatsApp. Como hemos analizado en el informe regional sobre políticas y libertades en el uso del cifrado, las diferencias entre los marcos legales de América Latina plantean importantes desafíos para la protección de las comunicaciones. Esta diversidad también puede observarse a nivel global en el Mapa Mundial de Leyes y Políticas de Cifrado de la Global Partners Digital.

La seguridad digital es una responsabilidad colectiva

La responsabilidad de encontrar mecanismos de protección empieza en las propias organizaciones. Antes de elegir aplicaciones o modificar configuraciones, es necesario identificar qué información se busca proteger, quién podría intentar acceder a ella y cuáles serían las consecuencias de su exposición, lo que en seguridad digital se conoce como análisis de riesgos.

Una organización dedicada a la defensa ambiental, por ejemplo, puede almacenar testimonios, fotografías, antecedentes de denuncias y datos de contacto de integrantes de una comunidad. En ese caso, proteger la información requiere evaluar dónde se guarda, quiénes pueden acceder a ella y durante cuánto tiempo es necesario conservarla. En Derechos Digitales hemos abordado las dificultades de aplicar recomendaciones generales a organizaciones que trabajan con recursos limitados, dispositivos compartidos y múltiples responsabilidades y la necesidad de partir de las prácticas de cuidado que esas organizaciones ya tienen.

Estas decisiones están relacionadas con una discusión más amplia sobre la autonomía tecnológica. Elegir dónde se almacenan los datos, qué servicios se utilizan y cuánto control conserva una organización sobre su información tiene consecuencias para su independencia y seguridad. No todas las organizaciones pueden administrar infraestructura propia, pero sí necesitan evaluar las dependencias y riesgos asociados a sus decisiones tecnológicas.

Para apoyar estos procesos, Derechos Digitales cuenta con herramientas como MicroSD, una guía para periodistas y comunicadoras que reúne recomendaciones prácticas para proteger datos, dispositivos y comunicaciones, y un curso gratuito de seguridad digital con recursos para aprender a protegerse en internet.

La seguridad digital también requiere recursos y apoyo sostenido. Como advirtió Internet Society, las organizaciones que trabajan en primera línea por una internet más segura necesitan financiamiento para sostener su labor. Sin ese respaldo, muchas iniciativas de protección dependen de esfuerzos aislados y de capacidades que no siempre están disponibles.

Las responsabilidades tampoco terminan en las organizaciones. Las plataformas deben ofrecer mecanismos eficaces para denunciar y enfrentar abusos sin renunciar a la protección del cifrado de punto a punto, mientras que los Estados tienen la obligación de proteger los derechos de las personas en el entorno digital. Esto supone fortalecer las garantías de privacidad y seguridad, no exigir puertas traseras ni otras formas de debilitar el cifrado, y evitar que las políticas de ciberseguridad se conviertan en una excusa para ampliar la vigilancia o para perseguir a quienes trabajan por una internet más segura.

El caso de Ola Bini muestra que este último riesgo no es hipotético. A comienzos de octubre, el experto en seguridad digital fue deportado de Ecuador tras la revocación de su visa por considerarlo una amenaza para la seguridad del Estado, mientras aún estaba pendiente la resolución de un recurso de hábeas corpus.

El Mes de la Ciberseguridad y el Día Mundial del Cifrado son una oportunidad para llevar esta discusión más allá de las recomendaciones habituales. La pregunta no es solamente qué herramientas tenemos para protegernos, sino qué condiciones deben existir para que esa protección sea posible. Porque una internet más segura no se construye únicamente con mejores tecnologías, sino también con decisiones que pongan los derechos de las personas en el centro.
Lo que tus dispositivos revelan sin que lo sepas

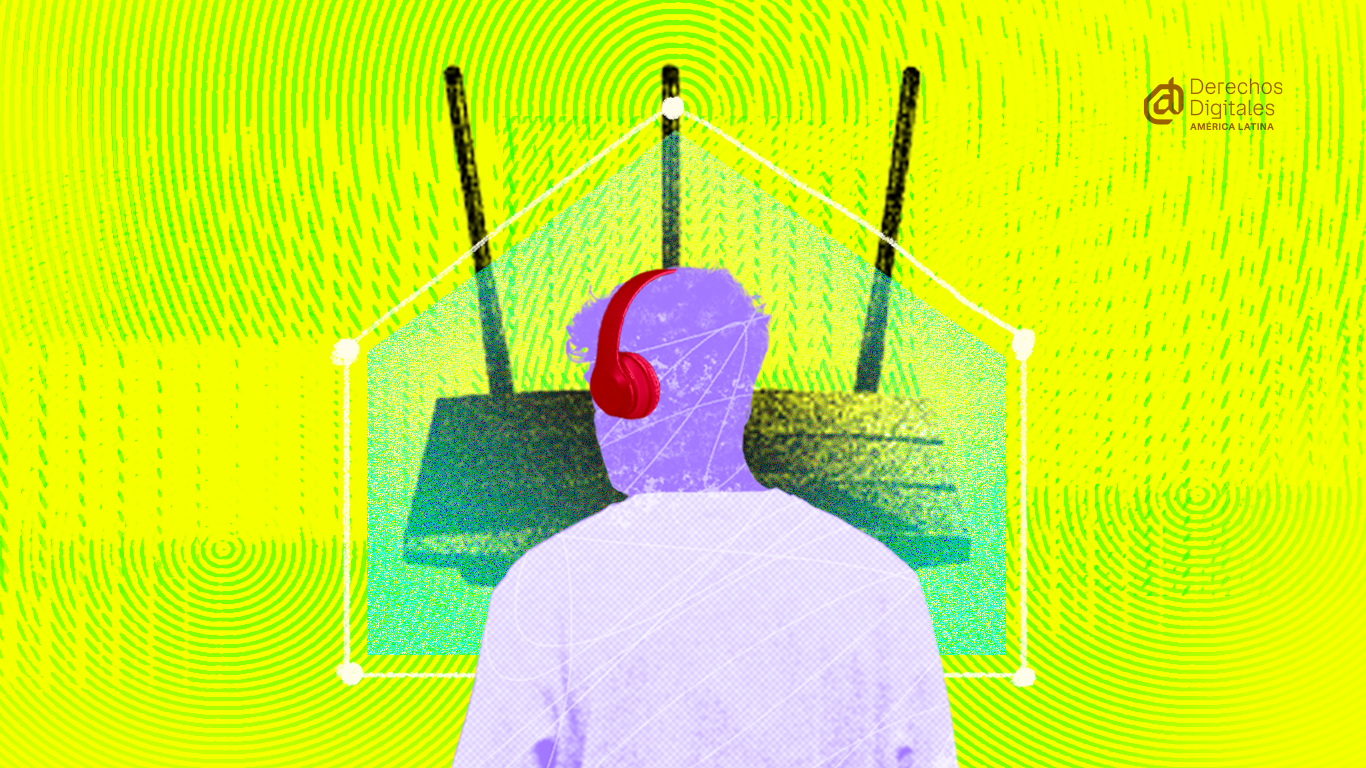
Una de las formas de ataque informático más comunes consiste en aprovechar una falla en un dispositivo para introducir en él programas diseñados para dañarlo o robar información. No obstante, existen otros tipos de amenazas menos conocidas y más difíciles de detectar, las cuales aprovechan características físicas de los dispositivos, como las señales electromagnéticas que emiten. Un teléfono, unos auriculares o el módem de internet de una casa u oficina emiten señales invisibles, como vibraciones, ondas o pequeñas variaciones eléctricas. Un atacante con el equipo adecuado puede reconstruir determinada información sobre lo que ocurre dentro de un espacio físico sin necesidad de acceder directamente a los dispositivos.

Para la sociedad civil, particularmente para quienes trabajan defendiendo derechos humanos, esta forma de vigilancia resulta especialmente peligrosa porque no hay contraseña que cambiar ni programa que desinstalar, pues la brecha de seguridad está en el objeto mismo. Un reciente informe de Derechos Digitales documenta  casos de vigilancia y explotación de datos ocurridos en América Latina en el último año. Aunque en estos casos no se utilizan técnicas de ataques pasivos a la capa física, el informe nos ofrece un recordatorio de que las prácticas de vigilancia no son amenazas hipotéticas, pues ya afectan a la región.

Cómo los dispositivos pueden revelar información sin que lo sepamos

La técnica mejor documentada es la que usa las señales del router de internet para detectar movimiento. Fue popularizada en 2013 por un equipo del Instituto Tecnológico de Massachusetts (MIT). El experimento demostró que las señales de un router podían usarse para rastrear a personas moviéndose detrás de una pared, sin que ningún dispositivo ajeno estuviera del otro lado. Equipos de investigación han comprobado que, aunque lejos del lugar, una persona con acceso a esta técnica puede captar esas mismas variaciones desde afuera y saber si hay alguien en una habitación, atravesando paredes de concreto. Esto significa que un desconocido podría monitorear rutinas, horarios de entrada y salida, o confirmar si alguien está solo en su casa, sin necesidad de instalar ningún dispositivo dentro del lugar donde se encuentra.

Otra técnica identificada más recientemente permite escuchar lo que suena en unos auriculares desde varios metros de distancia, incluso a través de paredes. Un equipo de investigadores de Hong Kong demostró en 2026 que es posible captar el sonido que está reproduciendo utilizando un receptor configurado con antenas de radiofrencuencia cercano logre captarlo con claridad. La prueba se hizo con auriculares de marcas comunes que cualquier persona podría tener en su casa u oficina. Lo alarmante es que esta técnica no depende de que la comunicación esté o no protegida mediante cifrado. Esto se debe a que no intercepta la información digital, sino las emisiones generadas por el propio aparato mientras reprodice el sonido.

Existen además otras formas de vigilancia menos conocidas, pero igual de preocupantes. Un estudio de la Universidad de Stanford de 2014 mostró que el sensor de movimiento de un teléfono, pensado originalmente para detectar si el aparato está siendo sostenido o inclinado, por ejemplo, puede usarse como un micrófono rudimentario. Un atacante con acceso a los datos del sensor de movimiento mediante una aplicación legítima podría analizar las vibraciones que este capta e intentar reconstruir una conversación sin pedir permiso para usar el micrófono.  

Otro trabajo de 2022 de la Universidad Estatal de Pensilvania utilizó radares de corto alcance para espiar llamadas telefónicas sin tocar el teléfono de la víctima. El método consiste en la utilización de redares de automóviles bajo la norma 5G para detectar las vibraciones del teléfono y luego procesar los datos con algoritmos de aprendizaje automático para reconstruir el audio. También se ha demostrado que es posible reconstruir lo que se escribe en un teclado analizando apenas el sonido de las teclas. Investigadores de la Universidad de California en Berkeley en 2005 lograron recuperar hasta un 96% de un texto escrito a partir de una grabación de diez minutos. En esta demostración se utiliza un método estadístico que primero clasifica el sonido de cada tecla a partir de las diferencias sutiles que existen entre ellas. Después, para deducir qué letra corresponde a cada sonido, se apoya en las probabilidades del idioma, es decir, en qué letras suelen aparecer con más frecuencia después de otras. También se puede recuperar el contenido de una pantalla a partir de las variaciones eléctricas que emite mientras funciona. Esto fue demostrado por el investigador holandés Wim van Eck por primera vez en 1985. Ninguna de estas técnicas requiere necesariamente acceso físico al dispositivo ni que la víctima cometa un error de seguridad, solo basta con estar cerca con el equipo adecuado y con la intención de vigilar.

Los riesgos de una vigilancia difícil de detectar

Lo que une a todas estas técnicas es que no dependen de errores humanos ni de fallas de software que puedan corregirse con una actualización o alguna capa de seguridad a nivel de programación. Dependen de la manera en que los aparatos fueron diseñados y fabricados. No existe una alerta que avise cuándo alguien está captando estas señales ni un aplicación de seguridad capaz de bloquearlas. Esta invisibilidad es lo que convierte a estas técnicas en una herramienta atractiva para el espionaje político, porque permiten monitorear a una persona sin dejar ninguna huella digital que después puedan investigarse o denunciarse.

Las consecuencias de esta clase de vigilancia recaen con especial fuerza sobre grupos que enfrentan mayores riesgos. Periodistas que protegen a sus fuentes, abogados que representan a víctimas de abusos, activistas que organizan movilizaciones, dirigentes sindicales y personas que escapan de situaciones de violencia doméstica pueden ser blanco de vigilancia estatal o privada sin ningún control judicial. Que alguien pueda saber si están en casa, con quién se reúnen o qué conversan en privado es peligroso, pues puede traducirse en intimidación, persecución, allanamientos selectivos o incluso en agresiones físicas. No hace falta intervenir miles de teléfonos con sistemas complejos o caros uno por uno, basta con monitorear las señales que ya emiten los aparatos que la gente usa todos los días. Un ejemplo de los riesgos asociados a la vigilancia estatal es el  de Argentina, donde, según se analiza desde Derechos Digitales, el control de la ciberseguridad fue traspasado a la Secretaría de Inteligencia del Estado, lo que genera preocupación por los posibles riesgos de vigilancia sobre periodistas y personas críticas del gobierno, bajo el argumento de proteger la seguridad nacional.

Si bien las legislaciones tradicionales en materia de protección de datos protegen legalmente a las personas frente a este tipo de intervenciones, sucede que, por lo general, las empresas proveedoras no notifican a la persona usuaria si su dispositivo ha sido intervenido. Además, los fabricantes de aparatos electrónicos están obligados a diseñar sus productos pensando en este tipo de vulnerabilidades físicas. Algunas empresas promocionan activamente funciones de detección de movimiento basadas en estas mismas técnicas como si fueran beneficios de seguridad, sin advertir que la misma tecnología puede usarse para vigilar sin consentimiento. Ejemplo de ello es la empresa la tecnología WIFI Motion de la empresa Comcast que ofrece la posibilidad de suscripción al servicio de detección de movimiento mediante la señal WIFI.

Frente a este panorama, la respuesta no puede depender únicamente de que cada persona aprenda a protegerse, porque estas técnicas son por diseño casi imposibles de detectar por una persona usuaria común. Las empresas fabricantes de dispositivos electrónicos deben asumir una mayor responsabilidad en su diseño y seguridad, incorporando medidas que reduzcan el riesgo de este tipo de ataques. No existe una solución mágica para este tipo de ataques pero es razonable pensar que una posible alternativa técnica sería introducir ruído “aleatorio” en las señales emitidas por los dispositivos, de manera que resulte más difícil analizar el espectro de ondas electromagnéticas. 

Por su parte, las organizaciones que realizan acompañamiento en seguridad digital deberían incorporar estas técnicas de vigilancia en sus análisis de riesgo, especialmente cuando trabajan con periodistas, activistas y personas defensoras de derechos humanos que enfrentan mayores amenazas. Esto implica desarrollar protocolos que adviertan este tipo de ataques y orientar las medidas de protección, considerando que las herramientas tradicionales de seguridad digital pueden no ser suficientes frente a estos ataques.

Una mirada realista a la seguridad digital de las organizaciones sociales

Las organizaciones sociales, comunidades y personas defensoras enfrentan cada vez más riesgos en los entornos digitales. El robo de cuentas, la pérdida de información, las campañas de hostigamiento, la vigilancia, las filtraciones de datos o la exposición de información sensible son situaciones que afectan con frecuencia a quienes realizan trabajo de defensa de derechos, acompañamiento comunitario o incidencia política. Distintas investigaciones realizadas en América Latina, incluido el informe En la Mira (2025) de Derechos Digitales, muestran que estos riesgos rara vez ocurren de manera aislada. Suelen entrelazarse con otras formas de violencia que ya afrontan las agrupaciones en sus territorios: amenazas contra liderazgos comunitarios, acciones de criminalización, conflictos por la tierra, persecución o ataques dirigidos. En ese contexto, proteger los datos y las comunicaciones se vuelve una necesidad cada vez más urgente.

Los incidentes más comunes no siempre son ataques sofisticados. Con frecuencia tienen que ver con la pérdida de acceso a cuentas institucionales, el robo de información, la exposición de datos sensibles o conflictos relacionados con la gestión colectiva de la información. En grupos donde varias personas administran redes sociales, correos o documentos compartidos, la ausencia de acuerdos claros sobre accesos y responsabilidades puede generar problemas que afectan la continuidad misma de los procesos organizativos.

Sin embargo, las organizaciones no enfrentan estos riesgos desde condiciones ideales. Muchas trabajan con equipos pequeños, recursos limitados y múltiples responsabilidades. Una misma persona suele encargarse de la gestión administrativa, las comunicaciones, la incidencia y, cuando surge algún problema, también de la tecnología. A esto se suman desafíos relacionados con la conectividad, la infraestructura tecnológica o la disponibilidad de equipos adecuados.

Además, para muchos colectivos la prioridad cotidiana no es la seguridad digital. Su prioridad es sostener procesos comunitarios, defender territorios, responder a situaciones de violencia, acompañar a sus comunidades o garantizar que su trabajo pueda continuar. Los cuidados digitales pueden ser un aliado para proteger esas iniciativas, pero conviven con múltiples urgencias que demandan tiempo, atención y recursos.

En este contexto, la pregunta no debería ser únicamente cómo aumentar los niveles de protección de una organización, sino cómo acompañar estos momentos de manera realista y pertinente. Comprender las condiciones en las que trabajan estos grupos es un paso fundamental para construir estrategias de protección que realmente puedan fortalecer su labor.

Recetas prefabricadas no siempre funcionan

Con frecuencia, quienes acompañamos procesos de seguridad digital llegamos a estos espacios con instrumentos, recomendaciones y buenas prácticas que consideramos necesarias. Sin embargo, no siempre nos detenemos a preguntarnos si las condiciones para implementarlas realmente existen.

En diferentes experiencias de acompañamiento a organizaciones sociales, comunidades y personas defensoras en América Latina aparece una realidad bastante distinta a la que suelen asumir muchas recomendaciones de seguridad digital. La conectividad no siempre es estable: en algunos territorios los cortes de energía son frecuentes y el acceso a internet puede verse afectado por problemas de infraestructura, conflictos sociales o incluso intereses privados.

A esto se suman otras limitaciones cotidianas. Los dispositivos suelen ser compartidos, antiguos o de uso personal. En zonas rurales, además, las dificultades de acceso a infraestructura tecnológica y los procesos de apropiación de las herramientas añaden nuevas capas de complejidad.

Nada de esto es excepcional. Por ejemplo, una recomendación frecuente consiste en separar la vida personal de la organizativa utilizando dispositivos distintos. En teoría, esta medida permite segmentar información y reducir riesgos. En la práctica, muchas personas no quieren ni pueden cargar dos teléfonos. Gestionar contactos, aplicaciones y comunicaciones en dispositivos separados implica tiempo y esfuerzo adicional. En algunos territorios, incluso, portar varios dispositivos puede generar sospechas o aumentar los riesgos durante desplazamientos en contextos de violencia o control territorial.

Algo similar ocurre con las propuestas de migrar hacia sistemas operativos, plataformas o tecnologías consideradas más seguras. Aunque muchas de estas alternativas ofrecen ventajas reales, también requieren dinámicas de aprendizaje, acompañamiento técnico y recursos que no siempre están disponibles. Para colectivos que trabajan con equipos pequeños y múltiples responsabilidades, abandonar plataformas que ya conocen puede representar una carga difícil de asumir.

La discusión, entonces, no se debe centrar únicamente en qué herramienta ofrece mayores garantías de protección. También se debe preguntar qué prácticas pueden sostenerse en el tiempo. Una medida técnicamente buena que se abandona después de unas semanas puede terminar ofreciendo menos protección que una práctica más sencilla que logra mantenerse de forma consistente.

Pero el problema no es únicamente que algunas recomendaciones resulten difíciles de implementar. En muchos casos, las organizaciones tampoco parten de cero. Antes de recibir un acompañamiento en seguridad digital, ya han desarrollado formas propias de proteger datos, reducir riesgos y cuidar a las personas que hacen parte de sus acciones.

Muchas de estas prácticas nacieron de experiencias concretas de hostigamiento, vigilancia, robos, filtraciones de información o amenazas dirigidas. Algunos grupos acuerdan no mencionar ciertos nombres en mensajes o llamadas, utilizan códigos para referirse a personas o actividades sensibles o limitan quién puede acceder a determinados registros. Otras digitalizan datos sensibles únicamente cuando es necesario y luego los eliminan de correos, dispositivos o incluso destruyen los documentos físicos para evitar que caigan en manos equivocadas.

También existen formas de protección que rara vez aparecen en las guías de seguridad digital. Hay personas que comparten su ubicación cuando se desplazan por territorios donde enfrentan riesgos, que dejan sus teléfonos en casa antes de una reunión sensible o que evitan llevar dispositivos a determinados encuentros. Algunas prefieren conversar temas delicados en espacios poco convencionales o aprovechan actividades cotidianas para reunirse sin llamar la atención.

No todas estas prácticas serían recomendadas por un manual de seguridad digital. Sin embargo, surgieron para responder a riesgos reales y forman parte de las maneras en que muchos colectivos cuidan a las personas, la información y las iniciativas que sostienen.

Por eso, uno de los principales desafíos no consiste en reemplazar estas estrategias con nuevas herramientas o procedimientos, sino en entender qué prácticas ya existen, por qué funcionan y cómo pueden fortalecerse sin perder de vista los contextos en los que surgieron.

Cómo podemos apoyar al fortalecimiento de la seguridad digital

Si las organizaciones ya desarrollan formas propias de protección y las recomendaciones no siempre pueden aplicarse de la misma manera en todos los contextos, entonces quizás el desafío no sea encontrar instrumentos cada vez más seguros, sino repensar la forma en que entendemos y acompañamos los procesos de seguridad digital.

Reconocer estas complejidades implica también cuestionar la idea de que el cuidado digital puede resolverse únicamente mediante herramientas o listas de recomendaciones. Desde hace varios años, colectivos, redes y organizaciones de la región vienen construyendo otras formas de abordar estos desafíos. A través de metodologías de educación popular, técnicas de acompañamiento comunitario, estrategias para enfrentar las violencias digitales e iniciativas que imaginan infraestructuras tecnológicas desde el afecto y el cuidado colectivo, estas experiencias comparten una misma preocupación: cómo construir protección desde las necesidades reales de las personas y las comunidades, y no únicamente desde los riesgos identificados por los equipos técnicos.

Aunque estas experiencias son diversas, comparten algo fundamental: parten de las personas antes que de las herramientas. En lugar de preguntar qué tecnología debería usarse, preguntan qué necesita una comunidad para cuidarse, qué riesgos enfrenta, qué capacidades tiene y qué prácticas ya forman parte de su vida cotidiana.

Esta mirada se acerca a las propuestas de las tecnologías feministas, que han insistido en que las tecnologías no son neutrales y que cualquier estrategia de protección debe construirse desde las experiencias concretas de quienes las utilizan. También dialoga con iniciativas de la región que han explorado las relaciones entre tecnologías, cuerpos y territorios, así como las formas en que las violencias digitales afectan de manera diferenciada a mujeres, personas LGBTIQA+, comunidades racializadas y otras poblaciones históricamente marginadas. Hablar de cuidado implica reconocer las desigualdades, las relaciones de poder y las condiciones materiales que atraviesan la vida de las personas. También implica aceptar que no existe una única forma correcta de hacer seguridad digital.

Tal vez ahí se encuentra uno de los principales desafíos para quienes trabajamos en este campo. No necesitamos que las organizaciones se adapten a la seguridad digital. Necesitamos una seguridad digital capaz de adaptarse a ellas. Una que sea capaz de reconocer los conocimientos que ya existen, fortalecer las prácticas que ya funcionan y construir nuevas estrategias sin perder de vista las condiciones reales en las que las personas viven, trabajan y resisten.

Si la protección digital pretende contribuir al cuidado de las personas y las comunidades, entonces no puede comenzar por las herramientas. Tiene que comenzar por escuchar, comprender y fortalecer las formas de cuidado que ya existen.

Palantir: La piedra vidente que amenaza la soberanía de América Latina

Durante el último tiempo, Palantir se empezó a escuchar más fuerte en nuestra región. Su nombre está inspirado en las piedras palantíri, presentes en “El Señor de los Anillos”, que permitían ver aquello que sucedía en otros reinos. Los orígenes se remontan al año 2004, cuando la empresa fue creada en medio de la paranoia tras los ataques del 11 de septiembre de 2001. Su objetivo era analizar datos de distintas fuentes para generar inteligencia que permita identificar posibles atentados terroristas antes de que sucedan, mediante el cruce de información de distintas fuentes de datos.

Desde sus inicios, Palantir fue cercana al gobierno de EE. UU. y sus agencias de inteligencia. Uno de sus primeros financistas fue In-Q-Tel, fondo creado por la CIA para el desarrollo de tecnología de seguridad, que aportó dos millones de dólares para la compañía. El FBI, ICE y la NSA son algunos de los organismos norteamericanos más importantes que vienen siendo clientes de la compañía. En el caso de la NSA, Palantir ayudó a mejorar el sistema secreto de análisis de información XKEYSCORE, conocido públicamente gracias a las revelaciones de Snowden.

Palantir también fue utilizada por ICE como herramienta para deportar migrantes como lo documentamos recientemente en una columna. La herramienta ELITE es un sistema que funciona como un “Google Maps de personas deportables”: muestra en un mapa la ubicación probable de cada objetivo con una puntuación de probabilidad para deportación. Esta puntuación se calcula cruzando datos como direcciones en Medicaid, registros de GPS y capturas de cámaras de videovigilancia. Además, genera expedientes automáticos con antecedentes penales y órdenes judiciales. En 2025, el ICE invirtió USD 30 millones para expandir ELITE y crear ImmigrationOS, una plataforma que rastrea a las personas desde su entrada al país hasta su deportación, en tiempo real. El sistema reduce a las personas a casos con fechas estimadas de salida, sin posibilidad de réplica o defensa.

Como si fuera poco, esta compañía también viene teniendo una participación importante en escenarios de guerras. Entre sus productos se encuentran Gotham y Maven. Maven permite tomar decisiones con la ayuda de inteligencia artificial para definir blancos en una guerra de manera rápida y precisa. Se sabe que fue utilizado en el conflicto bélico de Medio Oriente y ayudó a identificar objetivos en el primer día de ataque de EE. UU. a Irán. Dentro de los posibles objetivos estuvo una escuela donde murieron 168 personas que incluyen a 110 niños y niñas. Un error en un sistema informático de banca puede dejar a gente sin dinero, un error en un sistema para la guerra puede terminar con la vida de personas civiles.

¿Quién está detrás de Palantir?

Vale la pena preguntarse quién está detrás de esta empresa, y quién se beneficia de un mercado tan expandido para sus capacidades. Dos de sus fundadores son personajes polémicos que también forman parte de las noticias del último tiempo en nuestra región: Peter Thiel y Alex Karp. El primero es presidente de la junta directiva de Palantir y el segundo es su CEO.

Peter Thiel es uno de los fundadores de Paypal junto a figuras como Elon Musk. En el año 2002 la empresa fue vendida a Ebay por USD 1500 millones, y con estos recursos empezó a financiar startups tecnológicos como LinkedIn y Yelp, entre otros. Thiel fue uno de los primeros inversores de Facebook y Mark Zuckerberg lo consideró su mentor.

Más allá de ser un empresario exitoso, también tiene posiciones políticas controvertidas. El Washington Post accedió a audios filtrados de un seminario que Thiel dictó en San Francisco titulado “El Anticristo: Una serie de conferencias en cuatro partes”, entre septiembre y octubre de 2025. Las charlas fueron organizadas por ACTS 17 Collective, una organización dedicada a predicar el cristianismo dentro de la industria de la tecnología. En sus charlas, Thiel afirma que el Anticristo aparecerá en forma de gente que se oponga al avance de la tecnología o defienda al medio ambiente. Llegó a mencionar a Greta Thunberg, defensora ambientalista, y a Eliezer Yudkowsky, investigador sobre IA y seguridad, como posibles personificaciones del Anticristo.

En 2009, Thiel publicó el ensayo “La Educación de un Libertario”, en el que argumenta que la libertad individual y la democracia son incompatibles, ya que esta última tiende a limitar derechos a través de la voluntad de la mayoría. Propone que los libertarios prioricen la innovación tecnológica y el mercado sobre la política tradicional, que considera ineficiente. Señala que la expansión del voto femenino y el Estado de bienestar en el siglo XX contribuyeron al crecimiento de formas de gobierno que erosionaron la autonomía individual. Destacó a Facebook como ejemplo de cómo la tecnología puede crear nuevas comunidades y formas de disidencia más allá de los Estados-Nación. Adicionalmente, en el ensayo afirma que el ciberespacio, las colonias marinas flotantes o el espacio exterior son lugares donde se podría recuperar la libertad individual sin depender de la política democrática.

Por otro lado está Karp, que en 2025 publicó el libro “La república tecnológica: Poder duro, pensamiento débil y el futuro de Occidente” junto a su compañero de Palantir Nicholas W. Zamiska. En abril de 2026 la cuenta de Palantir en X publicó un manifiesto de 22 puntos que resume el contenido del libro. Un análisis de este manifiesto podría ocupar una columna completa, pero se destacan algunos puntos: el uso del software como herramientas para la guerra y la supremacía de los EE. UU. sobre otros países; el deber de apoyo de las empresas de tecnología al ejército norteamericano (“si el Ejército necesita un rifle, debemos crear el mejor”); la visión positiva del uso de armas potenciadas por IA para la guerra, entre otros.

Pero Karp no es polémico solamente por este libro y el manifiesto. En una entrevista con CNBC afirmó: “A mis amigos en la comunidad tecnológica: nadie en el mundo nos toleraría a nosotros y todo lo que hacemos si América [Estados Unidos] no tuviera el ejército más poderoso del mundo. Por lo tanto, apoyar al ejército no es solo una opción, es una obligación para aquellos que se benefician de nuestro sistema.” En una junta con financistas sostuvo: “Palantir está aquí para perturbar y hacer que las instituciones con las que trabajamos sean las mejores del mundo. Y, cuando sea necesario, asustar a nuestros enemigos y, en ocasiones, matarlos.”

Su expansión en América Latina

En enero de 2025, el presidente de Ecuador anunció su plan de transformación digital con la colaboración de empresas como Google, Healthbird y Palantir. En mayo de ese año, el gobierno formalizó la colaboración con Palantir para combatir el fraude aduanero. En ese momento, el presidente expresó: “La seguridad no se defiende solo con fuerza, también se defiende con inteligencia y el desarrollo de nuevas tecnologías”.

Karp y Noboa se reunieron en el foro de Davos en enero de 2026 donde anunciaron que la empresa abrirá oficinas en Ecuador, las primeras en América Latina. La colaboración con el gobierno ahora se extiende al combate a la minería y pesca ilegal y a la prevención de fraudes en préstamos del sector público. Si bien es pública la colaboración entre el gobierno y Palantir, no se conoce el contenido de los contratos que formalizan las mismas.

El pasado abril, Peter Thiel llegó a Argentina, donde compró una mansión histórica en el exclusivo barrio de Palermo Chico por aproximadamente USD 12 millones. Al momento de redactar esta columna, Thiel sigue en el país. Durante la visita se reunió a puerta cerrada con el presidente Javier Milei en la Casa Rosada y con otros integrantes del gabinete, entre los que se incluye a Santiago Caputo, quien conserva el control de la Secretaría de Inteligencia del Estado (SIDE).

Thiel hizo de Buenos Aires su centro de operaciones para el Cono Sur. El 13 de mayo viajó a Asunción donde se reunió con el presidente de Paraguay Santiago Peña. También viajó a Santiago de Chile a fines de abril y principios de mayo, donde sostuvo encuentros con figuras libertarias y neoliberales como Johannes Kaiser y José Piñera.

No se sabe cuánto Thiel viene hablando de Palantir y el uso de sus herramientas en los Estados del Cono Sur, sus intereses van más allá y está entusiasmado en invertir en actividades como minería y energía. Se especula que Thiel encuentra en la Argentina de Milei ese lugar donde pueda crear su “utopía” tecnológica, sin la necesidad de viajar al espacio o fundar colonias marinas.

La soberanía digital latinoamericana en riesgo

Palantir es una de las empresas con capacidad de análisis de datos e inteligencia artificial más poderosas del mundo. Sin controles democráticos, institucionales y técnicos adecuados, tanto sobre los gobiernos como sobre la propia empresa, existe el riesgo de que esta tecnología se convierta en una herramienta de vigilancia masiva que derive en regímenes autoritarios. Cabe preguntarse ¿qué habrían hecho dictadores como Videla o Pinochet con una capacidad de vigilancia y análisis predictivo como la que ofrece Palantir hoy?

En este contexto, preocupa que el gobierno de Ecuador haya aprobado una Ley Orgánica de Inteligencia en 2025, varios de cuyos artículos clave fueron suspendidos provisionalmente por la Corte Constitucional por posibles inconstitucionalidades. De igual forma y preocupante, Argentina modificó recientemente, vía decreto, su Ley de Inteligencia, ampliando los poderes de la SIDE.

Que los Estados de América Latina adopten nuevas tecnologías de vigilancia masiva es alarmante, sobre todo si recordamos las sangrientas dictaduras que vivió nuestra región. Hacerlo de la mano de una empresa como Palantir, con esta visión del mundo de sus fundadores, implica un riesgo adicional: que los países terminen siendo vigilados directamente por la empresa, perdiendo así su soberanía. Volviendo a Tolkien, Palantir actuaría como la “Piedra de Osgiliath”, la piedra palantíri que era capaz de espiar a las demás.

En “La República Tecnológica”, Alex Karp enfatiza en la importancia de defender los valores de Occidente mediante el ejercicio de la fuerza y la superioridad tecnológica y militar, con EE. UU. a la cabeza. Para Karp, Palantir y las empresas de tecnología son herramientas de poder que permiten fortalecer la supremacía norteamericana sobre otros países. Esperemos que nuestros gobiernos respeten la autodeterminación de sus pueblos y no sigan entregando nuestra soberanía para profundizar, cada vez más, la famosa idea del patio trasero de EE. UU.

Proteger la Libertad de Prensa como bandera de la democracia

El 3 de mayo se conmemora el Día Internacional de la Libertad de Prensa. Sin embargo, en América Latina, esta fecha no llega como una celebración, sino como un recordatorio urgente de la fragilidad democrática. Javier, Kristian, Carlos y Darwin son nombres que hoy resuenan no por sus crónicas o reportajes, sino por su ausencia. Ellos forman parte de la trágica estadística de periodistas asesinados en nuestra región el año pasado. Detrás de cada uno de estos nombres existe una familia fragmentada, pero también un vacío informativo y un mensaje de terror enviado a toda la prensa.

En 2025, América Latina se posicionó nuevamente como la región más peligrosa para el ejercicio del periodismo fuera de zonas de guerra, registrando al menos 17 asesinatos. ¿Qué otras situaciones violentas habrán sufrido estos periodistas previo a su muerte? Campañas sistemáticas de difamación en redes sociales, ciberpatrullaje, bloqueo de cuentas, ataques de phishing y discursos de odio son situaciones comunes a las que cada vez más se tienen que acostumbrar quienes comunican desde esta porción del planeta. No son hechos aislados, no responden a problemas técnicos, son fenómenos diseñados especialmente para limitar su libertad de expresión y forzar la autocensura. La violencia digital se retroalimenta con las violencias físicas y las fronteras entre la virtualidad y la realidad se desdibujan.

“Una prensa independiente, pluralista y libre son indispensables para el desarrollo y mantenimiento de la democracia en un país, así como para el desarrollo económico”, decía la Declaración de Windhoek, documento elaborado por periodistas de África en 1991 que dio origen a la efeméride del 3 de mayo. El Día Internacional de la Libertad de Prensa, proclamado por la UNESCO, celebra esta Declaración sobre los principios de la libertad de prensa, enfatizando en la importancia de una prensa libre para una sociedad democrática.

La libertad de prensa brilla por su ausencia

La UNESCO realizó un diagnóstico preciso, y preocupante, sobre esta situación, y lo publicó en el documento “Tendencias mundiales en libertad de expresión y desarrollo de los medios: informe mundial 2022/2025”. Según datos arrojados por el informe, entre 2012 y 2024 nuestra región experimentó un descenso del 6,86% en su índice de libertad de prensa. El motor más preocupante de este retroceso es el incremento exponencial de la autocensura, que subió un 52,14% en los medios de comunicación. Cuando un periodista decide no publicar por miedo a las represalias, es la sociedad entera la que ve vulnerado su derecho colectivo a la información.

A este panorama se le suma una crisis de sostenibilidad estructural. Entre 2015 y 2024, al menos 678 medios digitales independientes desaparecieron en América Latina. Esta extinción masiva, acelerada por la inestabilidad económica y las presiones políticas, crea terrenos fértiles (“desiertos informativos”) donde el poder puede operar sin control ciudadano.

En los análisis periódicos de Reporteros Sin Fronteras (RSF), se subraya que este declive está íntimamente ligado a derivas autoritarias en diversos puntos del continente. En Argentina, la estigmatización de periodistas desde la propia voz de Milei y el desmantelamiento de medios públicos provocaron una caída de 47 posiciones en el índice de libertad de prensa (elaborado por RSF) en solo dos años. En Perú, el acoso judicial y las campañas de desinformación desplazaron al país 53 puestos hacia abajo desde 2022. El Salvador, con un Bukele que utiliza la propaganda como arma de Estado, acumula un descenso de 61 posiciones desde 2020.

En el fondo de la tabla, Nicaragua se sitúa como el escenario más desolador. El régimen de Ortega-Murillo no solo erradicó a los medios independientes, sino que convirtió al exilio en la única opción de supervivencia para centenares de personas comunicadoras. Mientras tanto, en México, la fragilidad del ecosistema mediático y la violencia persistente lo mantienen como el país más letal para la prensa en la región.

Para la Sociedad Interamericana de Prensa (SIP), la libertad de prensa atraviesa una situación crítica en el hemisferio, según advirtieron a inicios de este año.

¿Respetar las “normas de la comunidad”?

La era digital introdujo en las salas de redacciones nuevas formas de censura que operan de manera silenciosa pero potente. Si bien las cifras son importantes, vamos a analizar algunos fenómenos comunes que sufren en la cotidianidad las personas comunicadoras.

Uno de los mecanismos más sombrío y novedoso de estos tiempos es la denominada “censura algorítmica”. El informe de Derechos Digitales “Resistencia digital en la era de la gobernanza algorítmica” revela cómo la gobernanza de las plataformas, a través de procesos de moderación opacos, resulta a menudo en bloqueos injustificados y prácticas de shadowbanning que invisibilizan el periodismo crítico. Los algoritmos, lejos de ser neutrales, se convierten en porteros arbitrarios que pueden silenciar investigaciones de interés público bajo criterios de “normas comunitarias” muy poco transparentes.

Los casos son cada vez más y se reproducen en distintos contextos y latitudes de América Latina. En Ecuador, Fundamedios alertó en 2025 sobre una ola de ataques digitales dirigidos contra medios locales en Morona Santiago. Las agresiones buscaban silenciar denuncias contra autoridades, usando falsos reclamos de derechos de autor para eliminar contenido crítico. Unos años atrás, Ponte Jornalismo, un medio independiente brasileño que investiga la violencia institucional y el racismo, debió retirar videos de YouTube que documentaban cómo instructores de una academia de policía enseñaban técnicas de tortura, tras reclamos de derechos de autor. Los ejemplos de censura y autocensura sobran.

Ante esta situación, la resiliencia llevó a una forma de comunicación emergente conocida como “algospeak”. Se trata de un lenguaje codificado que surge ante la necesidad de esquivar la imprevisible y arbitraria moderación algorítmica de las plataformas. Según la Red Internacional de Periodistas (IJNet), para el periodismo “estar al tanto de este lenguaje en evolución no es simplemente una cuestión de mantenerse al día: es esencial para informar con precisión en la era digital”.

Mujeres, comunidad LGBTIQA+ y periodismo, riesgo duplicado

Un estudio arroja un dato alarmante: 73% de las mujeres periodistas denunciaron haber sufrido algún tipo de violencia en línea. Lo más preocupante es que el 20% de estas agresiones terminan trasladándose al mundo físico mediante ataques o maltratos directos. La radiografía global de este fenómeno está ampliamente documentada en el Informe “Violencia en línea contra las mujeres periodistas”, realizado por UNESCO junto al Centro Internacional para Periodistas (ICFJ).

Los temas que detonan estos ataques con mayor frecuencia son la cobertura sobre género (47%), política (44%) y derechos humanos (31%). En países como México, Brasil y Argentina, este escenario es especialmente agudo, forzando a muchas profesionales al desplazamiento interno o al exilio para proteger su vida. Como bien señala la UNESCO, esta Violencia de Género Facilitada por Tecnologías (VGFT) no es solo un ataque contra las mujeres, sino un arma diseñada para socavar la confianza pública en el periodismo y en los hechos mismos. La violencia digital, potenciada por algoritmos que refuerzan discursos misóginos, viene transformando la práctica del periodismo feminista en un terreno altamente riesgoso.

Además, las respuestas que vienen dando los Estados de nuestra región a este tipo de violencias son ineficientes, ya que las víctimas encuentran un gran desafío a la hora de identificarse con las leyes específicas, pero también al momento de acercarse al sistema judicial para denunciar un delito. Los documentos que lanzamos meses atrás, junto al Fondo de Población de Naciones Unidas (UNFPA), pueden ofrecer pistas para revertir esta situación, al brindar un marco integral que oriente futuras reformas legislativas y políticas públicas.

Argentina evidenció esta grave situación en dos casos recientes. Por un lado, la reconocida periodista y escritora feminista Luciana Peker decidió dejar el país luego de ser objeto de una serie de amenazas que, según aseguró, provenían de una estructura organizada con conexiones directas con el poder político y militar. “El periodismo como libertad de expresión está casi cerrado, y la gente no lo está viendo”, alerta Peker. Por otra parte, una de las fundadoras del medio independiente opositor Futurock, Julia Mengolini, recibió sistemáticamente acoso digital a través de miles de cuentas de trolls, bots pagos, dirigentes libertarios y hasta del propio Presidente (publicó más de 80 tuits sobre ella), articulados para instalar mentiras sobre su vida privada, deslegitimar su palabra y su figura pública.

El caso de la periodista mexicana Denise Dresser también nos dejó aprendizajes. Tras ser señalada y descalificada desde el poder, fue blanco de campañas de ataques en redes sociales, con insultos, acoso y mensajes que buscaban dañar su reputación y su vida personal. Los ataques no solo cuestionaban su trabajo, sino que también apelaron a estigmas misóginos que colocan a las mujeres y personas de la comunidad LGBTIQA+ en una situación de mayor vulnerabilidad que sus colegas cisvarones.

No prestar atención a estos casos, mencionados como ejemplos ya que proliferan en nuestra región, puede implicar serios riegos para la integridad de las periodistas mujeres y de la comunidad LGBTIQA+ que comunican desde una perspectiva feminista, pero a la vez van en detrimento de la vida democrática en nuestras sociedades al reducir las voces y miradas que están presentes en el debate público.

Frente al silenciamiento: resistir y proponer

Ante este escenario, la celebración de este 3 de mayo no puede limitarse a la retórica. Es imperativo actualizar las estrategias de resistencia y defensa. La Declaración de Windhoek+30 estableció, en 2021, una hoja de ruta clara: debemos promover la información como un bien público. Esto implica exigir transparencia radical a las plataformas digitales y fortalecer la viabilidad de los medios de comunicación.

Desde la sociedad civil y el activismo por los derechos digitales, proponemos cuatro ejes de acción inmediata. Primero, el reconocimiento y fomento de los medios sin fines de lucro (comunitarios, independientes, alternativos, populares) El 49% de los países ya reconoce legalmente a este tipo de medios, que son esenciales para combatir los desiertos informativos. Es vital que estos espacios cuenten con apoyo financiero y protección legal, tal como lo recomendó recientemente la Relatoría Especial para la Libertad de Expresión (RELE) de la CIDH. Segundo, políticas públicas de Alfabetización Mediática e Informacional (AMI), para así poder empoderar a las audiencias y fortalecer habilidades para distinguir la información veraz de las campañas de desinformación orquestadas.

En tercer lugar, proponemos que se instrumenten mecanismos para la protección de periodistas con perspectiva de género. Es necesario fortalecer unidades especializadas, como la FEADLE en México, para que las investigaciones de delitos contra la prensa integren un análisis de género y combatan la impunidad en los ataques digitales contra periodistas feministas. Cuarto, dotar de herramientas sólidas al periodismo para resguardar su soberanía y seguridad digital. Quienes ejercen la comunicación deben contar con formación técnica en cifrado y protección de datos para blindar su labor frente al ciberpatrullaje, la moderación de contenidos y la violencia digital. Con ese horizonte, un tiempo atrás desplegamos el proyecto MicroSD para ofrecer herramientas a las personas comunicadoras en relación a su seguridad digital.

En América Latina, la lucha por la libertad de prensa es, hoy más que nunca, una lucha por la supervivencia de nuestra democracia. Sin seguridad digital para quienes informan, y sin una protección efectiva contra la violencia que se ejerce en las pantallas y en las calles, no hay democracia posible en nuestra región.

Las tecnologías del ICE y el perverso sistema automatizado de persecución a migrantes latinos

La administración Trump ha convertido al Servicio de Inmigración y Control de Aduanas de EE. UU. (ICE, por sus siglas en inglés) en una agencia de vigilancia masiva. Con un presupuesto que supera los USD 28.000 millones en 2025 (el triple que el año anterior), la agencia ha tejido una red que cruza bases de datos gubernamentales, compra información de empresas y despliega tecnología en las calles.

Un migrante mexicano lo descubrió cuando el ICE rastreó las transferencias de remesas que enviaba a su familia en México, identificó su dirección en Hawái y lo arrestó, pese a no tener antecedentes criminales. En Chicago, una mujer colombiana fue detenida en lo que parecía una parada de tráfico rutinaria: su vehículo había sido marcado con anticipación, cruzando registros estatales con bases de datos federales. Otro migrante mexicano, que vendía flores en una ciudad de Los Ángeles, estuvo semanas detenido porque el ICE lo confundió con un sospechoso de nombre similar, pese a tener documentos que probaban su inocencia. Tres casos, tres tecnologías distintas, un mismo sistema.

La agencia lleva años construyendo este ecosistema de vigilancia, una arquitectura de datos originalmente creada tras el 11 de septiembre para “combatir terroristas”, ahora redirigida hacia comunidades migrantes que trabajan y sostienen la economía del país. Un embudo que comienza con datos que las personas mismas generan (remesas, registros vehiculares, ubicaciones de celular), pasa por el cruce con bases de datos gubernamentales y comerciales, y termina en una operación de calle donde un agente ICE con un teléfono decide el destino de alguien en segundos. Un sistema que, en ese proceso, no distingue entre quien tiene una orden de deportación y quien simplemente existe en sus bases de datos.

Etapa 1: la maquinaria de recolección masiva de datos

El punto de partida del sistema son los datos. ICE no recolecta la mayoría de la información por sí misma: la compra. Cada vez que alguien paga una factura de luz, manda una remesa, saca una licencia de conducir o publica algo en redes sociales, esa información puede terminar en manos de la agencia. Empresas como Thomson Reuters y LexisNexis reúnen datos de múltiples fuentes sobre una misma persona (historiales de crédito, direcciones, números de teléfono, registros vehiculares, vínculos familiares) y se los venden al ICE. No hace falta una orden judicial, ya que la ley no lo exige cuando los datos los vende una empresa privada, y esa es exactamente la puerta de entrada del ICE.

El celular también delata. Aplicaciones que millones de personas utilizan a diario registran su ubicación constantemente, y empresas como Venntel o PenLink capturan y revenden al gobierno esos registros de movimientos a través de GPS. Y en la calle, la red Flock Safety opera 100.000 cámaras en 49 estados que leen 20.000 millones de matrículas de automóviles al mes.

A eso se suman los datos biométricos. La foto de la licencia de conducir queda en bases de datos estatales a las que el ICE tiene acceso. Clearview AI fue más lejos: extrajo imágenes de redes sociales y sitios de noticias hasta acumular más de 50.000 millones de rostros, y el ICE firmó un contrato para aprovechar esa base. Por último, lo que el propio Estado ya sabía también está disponible, como por ejemplo declaraciones de impuestos, registros médicos de Medicaid y datos del Seguro Social. En 2025, un juez federal determinó que el IRS, la autoridad tributaria norteamericana, infringió la ley aproximadamente 42.000 veces al compartir datos de contribuyentes con el ICE.

Etapa 2: la inteligencia artificial convierte datos en objetivos

La información recolectada en la primera etapa no es suficiente. El sistema necesita convertirla en personas localizables, y para eso existen empresas como Palantir. Fundada con capital de la CIA, esta compañía tecnológica mantiene contratos con el ICE desde 2011. Su plataforma cruza todas las fuentes de información de la etapa anterior y construye un perfil con ubicación probable. No es una búsqueda manual, es un modelo de IA que procesa miles de variables para determinar dónde podría estar alguien ahora mismo.

La herramienta más reveladora que Palantir desarrolló para el ICE es ELITE. Funciona, según un agente que testificó bajo juramento ante un tribunal, como un “Google Maps de personas deportables”. Básicamente muestra en un mapa la ubicación posible de cada objetivo, con una puntuación de probabilidad. Para calcularla, cruza, por ejemplo, la dirección registrada en Medicaid con el último registro de GPS y la última vez que su placa fue captada por una cámara. Además, construye un expediente automático con antecedentes penales y órdenes judiciales. El sistema tiene restricciones internas sobre qué puede hacer y a quién puede marcar como objetivo. Sin embargo, en ciertos operativos que la agencia denomina “especiales”, aplican filtros distintos para identificar personas que en condiciones normales no calificarían como objetivo. Hasta ahora, el ICE no ha explicado públicamente cuándo ocurre esto ni quién lo autoriza.

En 2025, el organismo migratorio pagó USD 30 millones adicionales para expandir ese sistema y construir ImmigrationOS, una plataforma diseñada para rastrear a una persona desde que entra al país hasta que es deportada, con seguimiento en tiempo real. Una persona que entró al sistema como un dato termina aquí reducida a un caso con estado y fecha estimada de salida del país, sin haber sido escuchada ni haber podido refutar lo que el algoritmo decidió sobre ella.

Etapa 3: cualquier calle puede ser una zona de vigilancia

Con un objetivo identificado, el sistema pasa de los algoritmos a la calle. El agente llega con una aplicación llamada Mobile Fortify en su teléfono del gobierno, apunta a la cara de cualquier persona (no necesariamente la que buscaba), y en segundos coteja esa imagen con millones de fotografías recolectadas previamente en la Etapa 1. Vale aclarar que esas fotografías recolectadas fueron tomadas sin el aviso correspondiente: las personas no saben que algún día esos registros formarán parte de un sistema de identificación masiva. Si hay coincidencia, el sistema devuelve nombre, fecha de nacimiento, nacionalidad y si existe una orden de deportación. Si la imagen facial no es suficiente, otra herramienta de BI2 Technologies repite el proceso con el iris del ojo. Todo esto ocurre en la calle, sin que la persona haya hecho nada, sin que lo sepa, y sin que ningún juez lo haya autorizado.

Lo más preocupante de Mobile Fortify es que fue desplegada mientras aún estaba en fase de prueba, sin evaluación de impacto sobre privacidad. Aún más, no cuenta con precisión. En un caso documentado ante un tribunal en Oregon, el sistema escaneó a la misma mujer dos veces y devolvió dos nombres diferentes. Aun así, el ICE trata sus resultados como prueba definitiva, por encima incluso de un acta de nacimiento.

Incluso hay herramientas que operan de forma aún más encubierta. Los simuladores celulares, conocidos también como IMSI Catchers, se disfrazan de torres de telefonía para forzar a los teléfonos cercanos a conectarse e identificar qué dispositivos están en un área. La agencia migratoria compró vehículos equipados con estos artefactos para desplegarlos de forma encubierta en vecindarios específicos. Para quienes están en proceso migratorio existe SmartLINK, una aplicación que el ICE obliga a instalar en el teléfono personal, que rastrea la ubicación y exige verificaciones periódicas mediante reconocimiento facial. Una migrante colombiana en California lo descubrió cuando la app le bloqueó un viaje a otro estado. Cuando preguntó, un oficial le dijo que ella no había hecho nada malo, era una decisión discrecional del organismo.

Cuando las personas migrantes están detenidas, sufren una mayor pérdida de privacidad. Dispositivos de las empresas Cellebrite y Magnet Forensics desbloquean y copian el contenido completo de un teléfono en minutos, como mensajes, fotos, historial de ubicación y contactos. De hecho, aplicaciones con cifrado, como WhatsApp, no pueden proteger la información en este orden. El cifrado impide que los mensajes sean interceptados mientras viajan por internet, pero una vez que el teléfono está desbloqueado en manos de un agente, ese cifrado es irrelevante. Las conversaciones de una persona detenida pueden convertirse en el punto de partida para rastrear a otras que nunca tuvieron contacto con el ICE.

Protegerse también es una forma de resistir

Entender cómo funciona este sistema ya es una forma de resistencia. Para quienes están migrando o piensan hacerlo, ese conocimiento puede marcar la diferencia desde el primer día. El celular es la fuente de datos más vulnerable. Utilizar Signal, en vez de WhatsApp, reduce significativamente el rastro: Signal no almacena metadatos ni comparte información con terceros. Revisar qué aplicaciones tienen acceso a la ubicación y revocar los permisos innecesarios limita lo que empresas pueden capturar y vender. En zonas con alta presencia del ICE, una bolsa Faraday bloquea todas las señales del teléfono móvil, impidiendo que los simuladores celulares lo detecten. Y en redes sociales, publicar ubicaciones o etiquetar lugares es entregar voluntariamente la información que el sistema pagaría por obtener.

Sin embargo, las medidas individuales tienen un límite, el sistema descrito no se puede desmontar con una app. La Electronic Frontier Foundation publica guías gratuitas y actualizadas sobre cómo proteger la privacidad digital en situaciones de riesgo, su sección Surveillance Self-Defense es un punto de partida concreto. Organizaciones como ACLU, National Immigration Law Center y Just Futures Law están litigando activamente en esa dirección. Difundir su trabajo y exigir a los representantes que tomen posición es también una forma de actuar.

¿La libertad de las personas depende de un algoritmo?

Lo que Edward Snowden reveló en 2013 sobre la vigilancia masiva de la NSA pareció, en su momento, el límite de lo imaginable. Hoy, el accionar del ICE lo supera ampliamente. A diferencia de los programas de Snowden, este sistema no opera en las sombras, tiene contratos públicos, nombres de empresas y cifras de inversión.

Este sistema perverso no termina en el momento de la detención. Las fotografías tomadas por Mobile Fortify se almacenan por 15 años; los contactos extraídos del teléfono de una persona detenida se convierten en nuevos sujetos de interés. Y detrás de cada etapa hay una empresa que factura. El Brennan Center lo llama un “complejo industrial de deportación”, empresas cuyos ingresos dependen directamente del desarrollo y crecimiento del sistema automatizado.

La IA comete errores, como cualquier sistema automatizado. Hay una diferencia fundamental entre una IA entrenada para recomendar películas y una entrenada con décadas de datos de agencias de seguridad estadounidenses para localizar personas y deportarlas. Cuando la primera se equivoca, ves una película que no te gusta. Cuando la segunda se equivoca, una persona inocente termina detenida semanas, como aquel migrante mexicano que trabajaba vendiendo flores. El problema no es solo el error, es que incluso cuando el sistema funciona como fue diseñado, una persona pierde su libertad por decisión de un algoritmo, sin que nadie la haya visto ni escuchado y sin que haya podido defenderse. La pregunta que ninguna agencia ha respondido es quién asume la responsabilidad por eso, y la respuesta, hasta ahora, brilla por su ausencia.

Palantir, Clearview, Thomson Reuters, LexisNexis, GEO Group: estas son solo algunas de las empresas que forman este ecosistema (hay decenas más que no se mencionaron). Lo que se describió en esta columna es sólo una fracción de esta arquitectura de vigilancia que sigue creciendo, contrato por contrato, dato por dato. En el aire queda una pregunta que, no debe abordarse desde un aspecto tecnológico, sino más bien desde la dimensión ético-política: ¿qué clase de sociedades se moldean cuando se construyen sistemas capaces de privar de la libertad a las personas en base a una puntuación y una fecha de deportación? ¿Quiénes son las primeras y principales víctimas de este sistema de expulsión automatizado?

La guerra por otros medios: control de software e infraestructura estratégica

La guerra que comenzaron Israel y EE. UU. contra Irán acapara la agenda mediática. Las pantallas se inundan constantemente de bombardeos mutuos e imágenes impactantes que parecen tomadas de un filme o de un videojuego. Sin embargo, hay elementos de este conflicto que no se llegan a ver tan fácilmente: existe otra arista de la guerra que tiene a la tecnología como protagonista.

La batalla también se libra a través de los medios de comunicación en las narrativas contradictorias entre un bando y otro. Ello complejiza la posibilidad de encontrar certezas en medio de un contexto bélico de estas características. Sin embargo, hay elementos que son plausibles de ser analizados como ciertos.

En varios medios circula la noticia sobre el trabajo de inteligencia que realizaron Israel y EE. UU. para lograr ejecutar al ayatolá Ali Khamenei. Entre las tareas de inteligencia, se dice que habrían intervenido cámaras de tráfico y de circuitos cerrados en algunas oficinas donde se desempeñaban los altos mandos militares de Irán. Con toda esa información les fue posible determinar la ubicación del ayatolá, e incluso conocer cuáles podían ser sus vías de evacuación.

Ante esta situación, y más allá de las particularidades del propio conflicto en Oriente Próximo, cabe preguntarse: ¿qué tan seguros son los sistemas tecnológicos de nuestros países? ¿La dependencia tecnológica es una brecha de seguridad para los Estados? ¿Existe alguna forma de minimizar este riesgo? Para reflexionar sobre estas preguntas iremos por partes.

Dependencia tecnológica

Es de público conocimiento que un gran porcentaje de Estados dependen tecnológicamente de un puñado de países que tienen la capacidad productiva para fabricar dispositivos electrónicos. Como venimos señalado en Derechos Digitales, América Latina no escapa a ese contexto. Es así como cada dispositivo tecnológico -en nuestras casas, lugares de trabajo y espacios públicos- fue diseñado y construido por empresas radicadas en el Norte Global y en algunas regiones de Asia.

Ahora bien, ¿son confiables en términos de seguridad los dispositivos que utilizamos? Y más aún: ¿hay posibilidades de que las instituciones de seguridad de los Estados donde están localizadas estas empresas hayan generado acuerdos con ellas para tener acceso a los dispositivos en caso de “ser necesario”?

En la historia reciente, existe suficiente evidencia y ejemplos como para suponer que los dispositivos electrónicos pueden ser intervenidos, tanto en situaciones de conflictos como también con el fin de desplegar vigilancia masiva. Conocido es el caso en que el ex analista de inteligencia de la CIA y la NSA, Edward Snowden, denunció en 2013 públicamente con documentos el funcionamiento de una vasta red de vigilancia global por parte de EE. UU. y países aliados, facilitada a partir de la colaboración con distintas empresas de tecnología.

Más recientemente, Israel se atribuyó en 2024 ataques simultáneos en Siria y el Líbano a través de equipos electrónicos que contaban con carga explosiva. Situación que originó gran preocupación en organizaciones internacionales de Derechos Humanos debido a lo indiscriminado de los ataques. También cabe recordar que, días atrás, se generó una polémica entre el Pentágono y Anthropic, la empresa detrás del motor de inteligencia artificial Claude. La discusión se centra en que el Pentágono solicita a la empresa quitar los límites éticos del motor para poder utilizarlo en vigilancia masiva y manejo autónomo de armas. La compañía se negó, e incluso demandó al Pentágono por exceder su autoridad y sus salvaguardas éticas, violando derechos básicos.

A primera vista, la guerra parece un tema lejano para la historia de los últimos años en América Latina. Sin embargo, las recientes operaciones militares estadounidenses en las inmediaciones de Cuba, o en Venezuela, por ejemplo, encienden las alarmas. En este convulsionado contexto, ¿es razonable pensar que en el corto o mediano plazo nuestra región se pueda ver involucrada en algún conflicto de mayor escala? Si ese fuera el escenario, ¿la dependencia tecnológica representaría una brecha de seguridad y soberanía para los países latinoamericanos? Si analizamos los antecedentes antes mencionados, la respuesta es que muy probablemente sí.

Minimización de la brecha

En la actual división global del trabajo, solo algunos países poseen la capacidad para diseñar y construir dispositivos electrónicos. Esta situación deja en desventaja al resto de los países del mundo que, en un futuro inmediato pero también en un período prolongado de tiempo, precisan invertir en tecnologías y capacidades humanas que no están dispuestos a pagar, o ni siquiera pueden afrontarlo.

Ahora bien, los equipos electrónicos se componen esencialmente de dos capas: la física y la lógica (hardware y software, respectivamente). Esta distinción cobra gran relevancia en el análisis que proponemos. Si bien no todos los Estados tienen la capacidad de construir la capa física, ¿qué sucede con la capa lógica?

La capa lógica, o software, es un programa computacional. Dentro de la gama de programas computacionales, nos referiremos a los que pertenecen a las categorías de “sistema operativo” o “firmware”. En ambos casos, se trata de programas de bajo nivel que interactúan directamente con el hardware (capa física). Para nombrar algunos ejemplos, podemos mencionar los sistemas operativos Windows, OSx y GNU/Linux, como así también aquellos que permiten el funcionamiento de teléfonos como iOS y Android.

De la misma forma ocurre con los sistemas de videovigilancia. Se componen de cámaras y de un sistema central que procesa y gestiona las grabaciones, llamado DVR (Digital Video Recorder) o NVR (Network Video Recorder) en función de la forma en que las cámaras se comunican: analógica o digital respectivamente. Dicho centro de procesamiento actúa como un ordenador especializado para esa tarea y, por tanto, posee un firmware o sistema operativo para su funcionamiento. Dentro de sus funciones están: configurar las cámaras, gestionar grabaciones y administrar el control de acceso.

Los sistemas de videovigilancia desactualizados pueden poseer vulnerabilidades, que ya son conocidas. A la vez, existe una gran cantidad de documentación pública sobre cómo explotar esas vulnerabilidades para acceder a los sistemas de videovigilancia, como por ejemplo el proyecto Shodan. Por lo tanto, si ya son conocidas las debilidades en sistemas desactualizados, es muy probable que empresas de seguridad ofensiva tengan herramientas para vulnerar la seguridad de estos dispositivos, tal como se afirma en el portal especializado Wired. De forma alternativa, existen una serie de proyectos de código abierto para administrar cámaras que cuentan con las ventajas ya mencionadas.

Por otra parte, otra característica de la capa lógica es que puede estar construida de forma cerrada o abierta. La forma cerrada (o software privativo) refiere a programas que desarrollan empresas para el manejo de equipos en el que la persona usuaria final no puede analizar, modificar o mejorar el código fuente. Generalmente, viene precargado en el dispositivo en forma de archivo ejecutable, el cual es ilegible. En la otra vereda, está la forma abierta (o software libre) vinculada a programas que, en muchos casos, son construidos de forma comunitaria, e incluso pueden contar con colaboración de empresas. Su característica es que es totalmente abierto, disponible para analizar, modificar y mejorar.

Ahora bien, volvamos al cuestionamiento de la dependencia tecnológica sobre qué hacer si un dispositivo viene diseñado, por ejemplo, con una puerta trasera. En el caso de que la capa lógica esté desarrollada sobre la concepción de software privativo, es muy difícil poder identificarla y actuar para modificar su comportamiento con el fin de suprimir dicha vulnerabilidad, pues no hay acceso al código. Por el contrario, en el caso del software libre sí tenemos la posibilidad de hacer auditorias independientes, así como suprimir funciones o alterar su comportamiento, lo que a simple vista otorga una gran ventaja.

Otra desventaja del software privativo es que necesita de pagos periódicos para su actualización. Por distintos motivos, las instituciones no mantienen las versiones más actualizadas lo que las deja con mayor propensión a ataques de vulnerabilidades conocidas, como es el caso de Guacamaya Leaks. En aquel episodio, un grupo de hackers intervino sistemas de varias instituciones militares en América Latina, aprovechando, principalmente, estas debilidades de sus desactualizados sistemas de software pago.

Software libre y seguridad nacional

Con la proliferación de los sistemas digitales de comunicación y, más aún, con el Internet de las cosas (IoT), donde muchos dispositivos cotidianos están conectados entre sí, es sumamente importante analizar qué rol puede jugar la dependencia tecnológica en escenarios de conflicto, ya sea armados o no.

La discusión no puede quedarse en si el software privativo es mejor o peor que el software libre: en ambos casos se encontrarán vulnerabilidades. El análisis debe centrarse en el control que se puede tener de los dispositivos y sistemas. En ese sentido, el software libre corre con ventaja al permitir el control de las funciones y, al mismo tiempo, el acceso libre a las actualizaciones. Además, al tratarse de código abierto, el software libre habilita una permanente auditoría, por lo que es menos probable que contenga funciones maliciosas por diseño.

En un mundo donde las potencias se disputan recursos estratégicos en otros territorios, es indispensable que los Estados latinoamericanos reconfiguren, a mediano y largo plazo, su seguridad digital y las medidas necesarias para enfrentar una amenaza externa.

Identidades en venta: El mercado ilegal de compra y venta de datos personales latinoamericanos en Telegram

La investigación documenta la existencia de un mercado ilegal de datos personales que opera en Telegram y que presenta posibles vínculos con bases estatales en América Latina. Identificamos 27 grupos y canales activos en Brasil, Perú y Argentina dedicados a la comercialización de información sensible mediante bots automatizados y pagos digitales. En esos espacios, cualquier persona puede obtener en segundos datos asociados a un número de identidad, nombre o teléfono bajo un modelo que combina consultas gratuitas limitadas y acceso completo mediante pago.

Infraestructura tecnológica en las organizaciones: una decisión por los derechos y la autonomía 

Desde hace años, la idea de soberanía tecnológica ocupa un lugar importante en las discusiones sobre gestión de datos, infraestructura y formas de compartir información. Para las organizaciones de la sociedad civil que trabajan en la defensa de los derechos humanos en un entorno digital cada vez más hostil, resulta un asunto de gran relevancia. Tener control sobre sus operaciones tecnológicas se vuelve urgente en un contexto digital atravesado por la vigilancia, la extracción masiva de datos y la concentración del poder en pocas empresas. No se trata solamente de eficiencia organizacional: es, ante todo, una cuestión política a atender.

Autonomía tecnológica como construcción organizacional

Hablar de soberanía tecnológica implica mirar con atención todo el recorrido que hacen los datos, incluso una acción aparentemente simple, como la carga de un archivo local hacia una nube propia, involucra múltiples capas de decisiones técnicas. Por eso, antes de afirmar que se tiene control o agencia sobre información, es necesario preguntarse por los distintos componentes que intervienen este proceso. Entre ellos están las herramientas que se utilizan, la infraestructura donde se alojan los datos (data centers) o las redes de telecomunicaciones que se usan. Analizar estas dimensiones no es un ejercicio teórico, sino una forma concreta de ejercer el poder institucional.

Conocer y saber cómo se guarda la información, quién puede acceder a ella, bajo qué condiciones legales y técnicas, y qué capacidades tiene quien la gestiona, son preguntas fundamentales. Para las organizaciones que trabajan con datos sensibles, por ejemplo información relacionada a víctimas, defensoras de derechos humanos y activistas, este control de la información puede marcar la diferencia entre la protección y el riesgo a la exposición.

En este sentido, adoptar prácticas como el cifrado de extremo a extremo, recomendado constantemente desde Derechos Digitales y promovido por organizaciones como la Electronic Frontier Foundation (EFF) y Access Now, contribuye a reducir riesgos en el acceso y la transferencia de información. Lo mismo ocurre con el uso de redes de anonimización como Tor, desarrollada y mantenida por The Tor Project, que permiten dificultar el rastreo del origen de las comunicaciones.

Si bien el cifrado de extremo a extremo no garantiza comunicaciones completamente seguras, su correcta gestión impide que personas no autorizadas puedan leer archivos o cadenas de datos sin las llaves necesarias. Estas medidas pueden aplicarse en diferentes momentos: desde la creación de los archivos hasta su almacenamiento. Si a esta práctica se le suman redes como Tor -que envían las cadenas de datos cifradas y de diferentes países-, se logra evitar aún más la posibilidad de seguimiento o identificación.

Empresas proveedoras, ética y políticas

Para responder a la demanda de servicios tecnológicos, las grandes compañías suelen ofrecer soluciones simples, escalables y de rápida implementación. Empresas como Amazon, Google o Microsoft concentran buena parte del mercado global de servicios de correo electrónico, almacenamiento o alojamiento en la nube, gestionando la mayoría del tráfico y de los datos del mundo.

Según el informe de la Cloud Infrastructure Services Providers in Europe (CISPE) y reportes de la industria del mercado global de la nube, esta concentración limita las posibilidades reales de gestionar infraestructuras de forma autónoma y, a su vez, mantiene el desarrollo de aquellos modelos centralizados que no se corresponden a las necesidades o a los valores de las organizaciones de derechos humanos. Sin embargo, este no es el único camino posible. Existen proveedores comerciales alternativos como cooperativas tecnológicas, o empresas con valor ético incluso, los cuales ofrecen servicios de alojamiento con políticas de privacidad más exigentes y compromisos para reducir el impacto sobre el medio ambiente, resguardando principios de sostenibilidad y responsabilidad social.

Pensar la infraestructura desde una perspectiva de derechos también implica considerar su huella ecológica. Algunos proveedores de infraestructuras destacan por su ética y su capacidad de ser sostenibles. Tal es el caso de OVHcloud, por citar uno de los más reconocidos, que ofrece el llamado hosting verde: data centers diseñados para minimizar el consumo de energía, utilizando fuentes renovables y mecanismos de eficiencia que contribuyen a disminuir la huella de carbono que genera el alojamiento web. Otro muy utilizado por su red de distribución de contenidos y su nivel de protección ante ataques es Cloudflare, que también se encuentra entre los servicios hosts eco-friendly con menor huella de energía del mundo.

Además, existen alternativas más especializadas y orientadas a la privacidad y sostenibilidad, como por ejemplo Greenhost y OrangeWebsite. Se caracterizan por sus niveles de compromiso con la protección de datos y el uso de energías renovables: algunos incluso permiten opciones de pago mediante criptomonedas, así como compatibilidad con servicios de redes de anonimato como Tor.

A ellas se suman proveedores de hosting ecológico como GreenGeeks, SiteGround o HostPapa, que utilizan energía renovable junto a -o bien a través de- estrategias de compensación de carbono, combinando rendimiento, sostenibilidad y valores. Este tipo de herramientas, además, permiten a las organizaciones desarrollar infraestructuras que no solamente protegen los datos, sino que, a la vez, van en concordancia con el compromiso de una internet más justa y sostenible.

Dificultades y casos de éxito

Optar por infraestructura propia o autogestionada presenta sus dificultades. La gestión de servidores, nombres de dominio, certificados de seguridad y sistemas de respaldo conlleva una carga de inversión económica y, sobre todo, técnica. Por un lado, es necesario contar con los equipamientos, y por otro, construir  alianzas estables que permitan garantizar mantenimiento, actualizaciones y respuesta ante incidentes. Sin embargo, esta inversión permite, en un mismo momento, desplegar un número importante de aplicaciones en un entorno controlado, dividir servicios mediante máquinas virtuales o contenedores, y gestionar pruebas de distintos niveles de usuario mediante un mismo servidor. Son prácticas comunes ya en comunidades de software libre y en experiencias de administración de sistemas que demuestran que la autogestión es posible.

Ante esta situación, algunas organizaciones de la sociedad civil ya vienen explorando estos caminos. Derechos Digitales, por ejemplo, viene impulsando análisis críticos y observatorios sobre el uso de tecnologías en políticas públicas, promoviendo mayor transparencia y trabajando en red con otras organizaciones de la región. Fundación Karisma, por su parte, incentiva la adopción de tecnologías de código abierto y defensivas en redes internacionales, y fomenta capacidades internas para identificar y responder a amenazas digitales.

Otras organizaciones como SocialTIC, combinan la capacitación y el acompañamiento estratégico en tecnologías seguras para agentes de cambio social, amplificando el uso de herramientas libres y métodos de protección digital entre colectivos y organizaciones de México y la región. Por otra parte, las iniciativas que provienen de las comunidades como Nodo50 en Europa, o los trabajos promovidos por la Open Knowledge Foundation fueron clave en el impulso de infraestructuras éticas y abiertas, con un fuerte compromiso en la autodeterminación tecnológica.

Un temor recurrente entre las organizaciones es que contar con infraestructura propia aumente su vulnerabilidad frente a ataques. Sin embargo, la experiencia de agrupaciones de seguridad informática y defensoras de derechos humanos señala que el nivel de vulnerabilidad no depende del lugar donde se aloja la información, sino de la matriz de riesgo de cada organización: su visibilidad pública, el marco político donde actúa, el tipo de información que trata, así como las medidas de protección que tiene adoptadas. Las infraestructuras organizacionales bien construidas, con protocolos claros de cuidado de los datos, actualizaciones constantes de los elementos, políticas de acceso restringido, entre otras características, podrían ser mucho más difíciles de vulnerar que aquellas soluciones externas mal construidas o utilizadas sin los criterios de seguridad necesarios.

Desde este punto de vista, la soberanía tecnológica no es una solución única ni un ideal abstracto. Es un proceso gradual, situado y profundamente político. Significa reconocer los límites, evaluar capacidades reales y tomar  decisiones poniendo en el centro a las personas y a la información que sostienen las luchas por los derechos humanos en línea. En un ecosistema digital sumamente desigual, avanzar hacia mayores niveles de control y autonomía tecnológica es también una forma de coherencia institucional y de defensa activa de los derechos que se buscan proteger.

Contribución a la consulta para el informe temático titulado “Impacto de la vigilancia digital y asistida por IA en los derechos de reunión y de asociación, incluidos los efectos inhibitorios”

En esta contribución, presentada ante la Relatoría Especial para la Libertad de Asociación y Reunión, presentamos algunos casos concretos de preocupación sobre el despliegue de sistemas de IA en el marco de protestas pacíficas en países de la región, así como algunos de sus efectos inhibitorios. Formulamos recomendaciones de política pública a los Estados y empresas del sector privado.