¿Por qué la privacidad y la protección de datos son clave para la igualdad de género?

Cuando hablamos de protección de datos y privacidad en el ámbito digital es necesario comprender que la temática es compleja y que cuenta con una multiplicidad de debates que intentan abarcarlo de la mejor forma posible. Es necesario tener un espacio para cuestionar por qué esta temática es importante a nivel individual y general, y cómo estas reflexiones podrían generar cambios para que mujeres y personas pertenecientes a la comunidad LGBTQIA+ puedan aprovechar de forma libre y segura plataformas digitales y, en general, su día a día.

¿A qué nos referimos cuando hablamos de la privacidad y protección de datos?

La privacidad y la protección de datos, son usualmente temas vistos de la mano. El derecho a tener una vida privada asegura la libertad y dignidad de las personas, y a su vez está directamente relacionado con garantías tan importantes como la libertad de expresión y protección de datos personales.

Esta relación usualmente es vista en simples palabras, que definen la privacidad de datos como el medio por dónde se define quién accede a los datos; mientras que la protección de datos refiere a la provisión de herramientas y políticas dedicadas a establecer cómo se accede a los datos. Es crucial estar conscientes de que esto tiene mayor profundidad, ya que las definiciones sustantivas varían dependiendo de los marcos normativos de cada país, e instrumentos internacionales a los cuales se asocian.

En la medida en que nuestras vidas se asocian a la actividad online, es más sencillo identificarnos y recolectar información sobre nuestros cuerpos, datos biométricos, gustos, opiniones, entre otros. Y esto, finalmente, pasa por procesos en los cuales las personas consienten o no, a entregar estos datos, sea desde una firma electrónica hasta hacer “clic” al aceptar los términos y condiciones de alguna página web o app.

En este sentido, el cómo se obtienen los datos, y cómo estos se utilizan posteriormente es clave para entender estas temáticas.

Por ejemplo, existen hoy en día aplicaciones que se utilizan para hacer tracking de salud reproductiva de mujeres, que ayudan a monitorear la regularidad menstrual, entre otros temas, que han sido denunciadas por compartir datos con terceras partes, sin protección de privacidad y generando beneficios económicos a partir de esto.

¿Por qué es importante considerar esta temática desde una perspectiva feminista?

El estado actual de desigualdad a nivel socio-económico que afecta a mujeres y comunidades LGTBIQIA+ atraviesa el espacio digital.

El derecho a la privacidad desde una perspectiva de género es particularmente crucial porque el acceso a plataforma digitales permite comúnmente limitaciones que derivan desde una estructura patriarcal. Un ejemplo de esto es la asimetría de poderes, pérdida de privacidad, violencias digitales, discriminación y falta de consideración de la intersección de raza, clase, género, entre otros.

La noción de privacidad ha sido un tema clave desde las perspectivas feministas, sobre todo desde la división entre lo privado y lo público. De esta forma, después de varias décadas abogando por la importancia de considerar lo que pasaba en el ámbito “privado” y no sólo en el público, fue posible comenzar a indagar en temáticas de violencia para tratar con estas temáticas desde lo público. Y es así, como hay que considerar también la dicotomía de lo “online” y lo “offline”. Aunque estas temáticas sean pertinentes a lo “online” y a lo privado, no deben dejar de ser importantes de considerar desde una perspectiva feminista.

En este sentido, un reciente estudio del proyecto alemán llamado Forum Privacy, presenta diferentes perspectivas que se han presentado para considerar perspectivas feministas, destacando sobre todo el cuestionamiento de la noción de “protección”, donde se deben dejar de lados las dinámicas asimétricas de poder, y se debe trabajar formas implementar estas dinámicas desde el respeto y empoderamiento.

La importancia de considerar perspectivas que se integren desde el respeto horizontal y el empoderamiento permite preguntarse quiénes están asegurando la protección de datos y la privacidad, reflexionar quién obtiene beneficios de estos procesos; y sobre todo, como podemos asegurar que nuestras acciones del día a día sean en pos de justicia social y los derechos humanos.

¿Qué está pasando hoy en día en Latinoamérica en cuanto a estas temáticas?

En nuestra región la protección efectiva de datos no es una realidad concreta ya que muchos países no poseen marcos regulatorios generales en la materia, y en temáticas de privacidad a veces no se encuentran actualizadas para que sean consideradas en el área digital. Sin embargo, varios países han considerado el habeas data en sus constituciones y marcos legales, y otros han tomado como ejemplo el caso de la Unión Europea siguiendo los ejemplos del GDPR (General Data Protection Regulation).

Todavía existen muchas oportunidades a futuro para seguir trabajando con estos temas, en esta línea Derechos Digitales ofreció el 2022 un resumen de las legislaciones vigentes en países Latinoamericanos en temáticas de protección de datos.

Abarcando la complejidad

La mayor dificultad, que bien aprovechada presenta una oportunidad, es que esta temática no es un tema que concierne solamente políticas públicas, o leyes, si no, concierne una gran complejidad de variables y actores que lo involucran. Una perspectiva feminista en estas temáticas puede otorgar visiones que comprendan las vivencias desde diversas perspectivas, dónde, por ejemplo, el consentimiento informado y activo – considerando igualdad de poderes – puede representar autonomía, libertad y privacidad.

Desde Derechos Digitales se han creado varias campañas para acompañar a las personas en cuanto a la concientización de la importancia de proteger su privacidad y datos, tanto como la Amistosa Caja Anti-Vigilancia, El Anonimato Nos Defiende, No Temas a Internet, entre varias iniciativas.

Para avanzar hacia la igualdad de género sustantiva es necesario reflexionar desde esta perspectiva que comprende a toda la sociedad, invitando a la creación de marcos normativos que garanticen transparencia e igualdad permitiendo considerar la privacidad y protección de datos.
Mensajería segura ¿y también federada?

Después de cinco años de trabajo, el protocolo de Seguridad en la Capa de Mensajería (MLS por sus siglas en inglés) será publicado próximamente por IETF, la principal organización para la definición de estándares de internet. El objetivo principal de este protocolo es facilitar la comunicación cifrada de extremo a extremo entre dos o más personas, quienes pueden utilizar uno o más dispositivos (por ejemplo, utilizar una misma aplicación de mensajería en el celular y el computador). Hasta hoy, algunas aplicaciones como Signal tienen esta capacidad, pero lo hacen por su cuenta y las personas usuarias deben confiar en que pueden hacerlo, y cómo.

Al ser un estándar abierto, MLS es un acuerdo común sobre cómo debe transportarse la información cifrada en sistemas de mensajería instantánea, una vez se ha establecido la comunicación. Por eso, no se ocupa de cuestiones -también importantes para la seguridad- como la autenticación de la identidad de quienes participan de la comunicación y el envío de los mensajes. Solo se trata del transporte. Pero sobre esto volveremos más adelante. Por ahora, es importante mencionar que la publicación de un estándar no garantiza su implementación.

Al igual que Signal, aplicaciones como Whatsapp (con alrededor de 2.400 millones de personas usuarias a finales de 2022) también cifran las comunicaciones, y dada su popularidad es muy probable que sean de las primeras en implementar MLS, ajustándolo a sus necesidades. ¿Qué quiere decir esto? MLS, como muchos protocolos para la privacidad que se han desarrollado en los últimos años, se basan en una mayor complejidad técnica, así como en requerimientos de mayor infraestructura para ser desplegados. Con esto, las empresas más grandes tienen mejores capacidades para implementarlos, sin necesidad de compartir los códigos. Y es así como mantienen su posición dominante en el mercado.

La buena noticia es que existe OpenMLS, un proyecto de implementación de código abierto que permite integrar MLS en cualquier aplicación que incluya mensajería instantánea. La existencia de este tipo de implementaciones contribuye a descentralizar el mercado de internet y también a fortalecer la confianza en los sistemas que utilizamos, pues cuando solo las grandes empresas ofrecen un servicio (como la mensajería instantánea) y nos prometen respetar nuestra privacidad utilizando códigos cerrados, no tenemos más opción que creerles. Pero si el código está abierto, más empresas y personas (con capacidad técnica y de cómputo) pueden instalar y auditar estos sistemas, y es más probable que confiemos en alguna de ellas.

Justamente para limitar el poder de las grandes plataformas digitales, en mayo de 2022 el Parlamento Europeo publicó el Digital Markets Act (DMA), una regulación que en su artículo 7 exige la interoperabilidad entre sistemas de mensajería. Aunque la interoperabilidad, e incluso la federación, han estado en la discusión de MLS desde sus comienzos, esta nueva regulación ha motivado la conformación de un nuevo grupo de trabajo denominado Más Interoperabilidad en la Mensajería Instantánea (mimi), donde se busca encontrar mecanismos para la autenticación de identidad y el envío de mensajes, compatibles con el transporte cifrado de información que ofrece MLS.

¿Qué quiere decir esto? Que varias entidades (empresas, personas) pueden operar servicios MLS independientes. Es decir, que tanto la autenticación como el envío de mensajes no deben ser gestionados por la misma entidad, pero cualquier entidad debe garantizar la seguridad (el cifrado) que ofrece MLS. Protocolos como Matrix soportan el cifrado de extremo a extremo y además la federación. Como puede pasar con cualquier sistema, este protocolo presenta ciertas limitaciones para la garantía plena de la privacidad. En su caso, principalmente por la cantidad de metadatos que requiere para establecer las comunicaciones.

Otra buena noticia es que proyectos como Matrix o Phoenix (involucrado en OpenMLS) están contribuyendo en el grupo de trabajo mimi en IETF. Y aunque este grupo no pretende ocuparse del procesamiento de metadatos, la última buena noticia es que, aún cuando hace tiempo se ha hablado de esto, actualmente en el Comité de Arquitectura de Internet (IAB por sus sigles en inglés), el órgano decisor dentro de IETF, se está desarrollando un documento sobre la minimización de datos como principio necesario para el respeto a la privacidad.

Si bien desde América Latina no es sencillo seguir, involucrarse ni mucho menos contribuir activamente en muchos de los procesos que se adelantan en cuerpos de estandarización como IETF, vale la pena saber que, también allí, hay personas comprometidas con la privacidad, la descentralización y, en últimas, la posibilidad de utilizar internet con cierta autonomía todavía.

Argentina: amicus curiae en relación con el expediente 182908/2020-0

Esta es una acción del Observatorio de Derecho Informático Argentino, O.D.I.A., que cuestionó la constitucionalidad del “Sistema de Reconocimiento Facial de Prófugos” (SRFP) de la ciudad de Buenos Aires. En ella, pidió un juicio de amparo en primer grado de competencia, que requirió el análisis del sistema a través de la constitucionalidad y convencionalidad, además de las medidas cautelares para suspender su uso.

Mastodon: rumbo al Fediverso

Las redes sociales como Facebook, Instagram, Twitter y TikTok tienen una estructura centralizada y se caracterizan por tener un dueño que decide las reglas de su funcionamiento. Estas reglas pueden definir cuál contenido es aceptable y cuál no, cuándo suspender una cuenta, qué datos recolectar y qué hacer con los mismos. Las personas que usan estas redes no tienen posibilidad de incidir sobre las reglas que las rigen. Eso es un problema porque parte importante de la interacción social sucede en estos espacios.

Twitter es una fuente relevante de información y un espacio para el debate político en muchos países. Elon Musk compró esta plataforma por más de cuarenta mil millones de dólares y comenzó a tomar decisiones polémicas. Una de las primeras fue despedir a cerca de la mitad de sus empleados. Intentó realizar cambios como el “check-azul” de verificación y suspendió la cuenta que reportaba la ubicación de su avión privado. Varios periodistas que reportaron sobre estos sucesos terminaron con sus cuentas suspendidas.

Estos sucesos provocaron malestar en muchas personas, que buscaron alternativas. El nombre Mastodon comenzó a hacerse cada vez más conocido. Se trata de una plataforma de microblog, similar a Twitter, que permite compartir contenidos cortos y suscribirse a las publicaciones de las demás personas. Si bien son sistemas parecidos, existen al menos tres características que hacen Mastodon diferente de Twitter: es software libre, es un sistema federado y además forma parte de algo más grande que se conoce como el “Fediverso”.

Al igual que Twitter, Mastodon es un sistema cliente-servidor, donde existen una o varias máquinas, conocidas como servidores, a las que nos conectamos a través de aplicaciones instaladas en nuestros dispositivos, conocidos como clientes. Twitter trabaja con miles de servidores que hacen que la red funcione y la gente se conecta desde la página web o la aplicación de Twitter en dispositivos móviles. Todo el software que hace funcionar la red es propiedad de Twitter y no se puede saber cómo funciona, pues sus algoritmos son secretos.

Mastodon es software libre. Cualquier persona u organización que tenga el conocimiento y las capacidades puede montar su propia red de microblogging, del mismo modo en que cualquier persona que sepa cómo usarlo puede montar su propio sitio web gracias a WordPress. Que Mastodon sea software libre permite a personas y colectivos tener su espacio en Internet y, de esta manera, mayor autonomía: cada una podría implementar una instancia propia de Mastodon y formar una comunidad de personas donde compartir contenido con algún fin específico.

Que una comunidad o un colectivo tenga un espacio en internet para comunicarse es útil, pero la audiencia podría estar limitada, en especial si se compara con redes como Twitter. Es ahí donde la federación hace la diferencia. En su momento escribí un artículo sobre este tópico y las aplicaciones de mensajería. Básicamente, significa que una instancia de Mastodon puede interactuar con otras instancias de Mastodon.

En un ambiente federado no existe una empresa dueña de la red como sucede con las redes sociales centralizadas. El caso más conocido de servicios federados es el correo electrónico: se puede enviar un correo de Gmail a Hotmail o al servidor propio de una organización.

Los términos de uso y las reglas que rigen a una instancia de Mastodon dependen de las personas que gestionan la instancia. Si no estamos de acuerdo con esos términos podemos buscar otra instancia o gestionar la implementación de una instancia propia y definir nuestros propios términos.

Mastodon no es la única red social basada en software libre que es descentralizada. En realidad, es parte de algo más grande conocido como el Fediverso. Mastodon, al igual que GNU Social o Pleroma, son implementaciones de microblog similares a Twitter; Pixelfed es una herramienta para publicar fotografías, similar a Instagram; PeerTube es una plataforma que permite compartir videos a la manera de Youtube. Todas estas redes interactúan entre si a través del protocolo ActivityPub, el mismo que define las reglas que permiten a las participantes del Fediverso interactuar. En el Fediverso es posible seguir a una cuenta de Pixelfed desde Mastodon y viceversa. Es como si desde Twitter se pudiese seguir una cuenta de Instagram o al revés.

El estándar de ActivityPub ha sido construido de forma colaborativa y forma parte de los estándares publicados por la W3C, organización responsable de mantener estándares como el HTML. En lugar de ser una empresa la que define el funcionamiento de un sistema, en el Fediverso trabajan varias organizaciones y personas a nivel mundial y llegan a acuerdos sobre cómo se debería funcionar una red de redes sociales.

Soy usuario de Mastodon desde el año 2017, y entre 2009 y 2013 fui muy activo en una plataforma similar conocida como Identica. Creo que las redes sociales federadas son el camino correcto hacia una internet más libre, diversa y donde la ciudadanía puede empoderarse de la tecnología. La actividad de Elon Musk como dueño de Twitter a finales de 2022 muestran los riesgos de depender de plataformas de un solo dueño.

En este momento existe una oleada de gente nueva a Mastodon y hay mucho más contenido que el existente previo a que Musk comprara Twitter. Espero que esto sirva para que más gente se dé cuenta de que existen otras formas en la que internet puede funcionar y podamos apropiarnos de la tecnología. Sin embargo, dudo mucho que este sea el fin de Twitter y el despegue del Fediverso. Probablemente en un futuro, a través de legislación, Twitter y las otras redes sociales se vean obligadas a federar con ActivityPub u otro estándar.

Las redes federadas tienen cierta complejidad, que en un principio puede hacer la transición menos sencilla de lo que la mayoría de la gente quisiera. Sin embargo, debemos valorar que todavía podemos tener cierta autonomía. Twitter sigue siendo más conveniente para la mayoría de las personas, pero hay que ser conscientes de que no somos su prioridad.

La libertad no es gratuita y la conveniencia es una droga muy adictiva. Es importante dudar de los sistemas que utilizamos, saber quién está detrás de los mismos, cuestionarnos si nos dan libertad o nos capturan para hacernos dependientes. De nosotres depende decidir si queremos tener control sobre la tecnología o si queremos cederlo a un puñado de millonarios.

Sigue a Derechos Digitales en Mastodon: https://mastodon.social/@derechosdigital

Una última mirada a los derechos digitales en 2022

Cuando comenzamos 2022, una esperanza comenzaba a crecer en buena parte del mundo: las vacunas para reducir los contagios y los síntomas de la COVID-19 surtieron efecto y llegaron a más grupos de la población. Lentamente, aspectos de la vida prepandémica volvían a materializarse y, después de dos años dramáticos, el mundo parecía realinearse.

Pero el año inició con tumulto mundial: una invasión en Europa oriental creaba una crisis humanitaria de incalculable costo humano, que a su vez desviaba la atención de otras crisis en África oriental, en Asia meridional, en América Latina. Nuevas desigualdades, internas y externas, se hicieron patentes, ahora bajo la presión del riesgo vital de una pandemia que no termina.

Como en buena parte del mundo, América Latina ha visto el agravamiento de las distintas crisis superpuestas, agudizadas por un horizonte de crisis económica que está en pleno desarrollo. Aun así, grandes aires de esperanza se sintieron en la región, en la resistencia al abuso y la injusticia, y en la participación política en varias elecciones.

En América Latina, el 2022 partió con revelaciones de hackeo a periodistas en El Salvador, en una réplica de lo que fue descubierto años antes en México, revelando que el espionaje ilegal estatal con herramientas importadas continúa en la región.

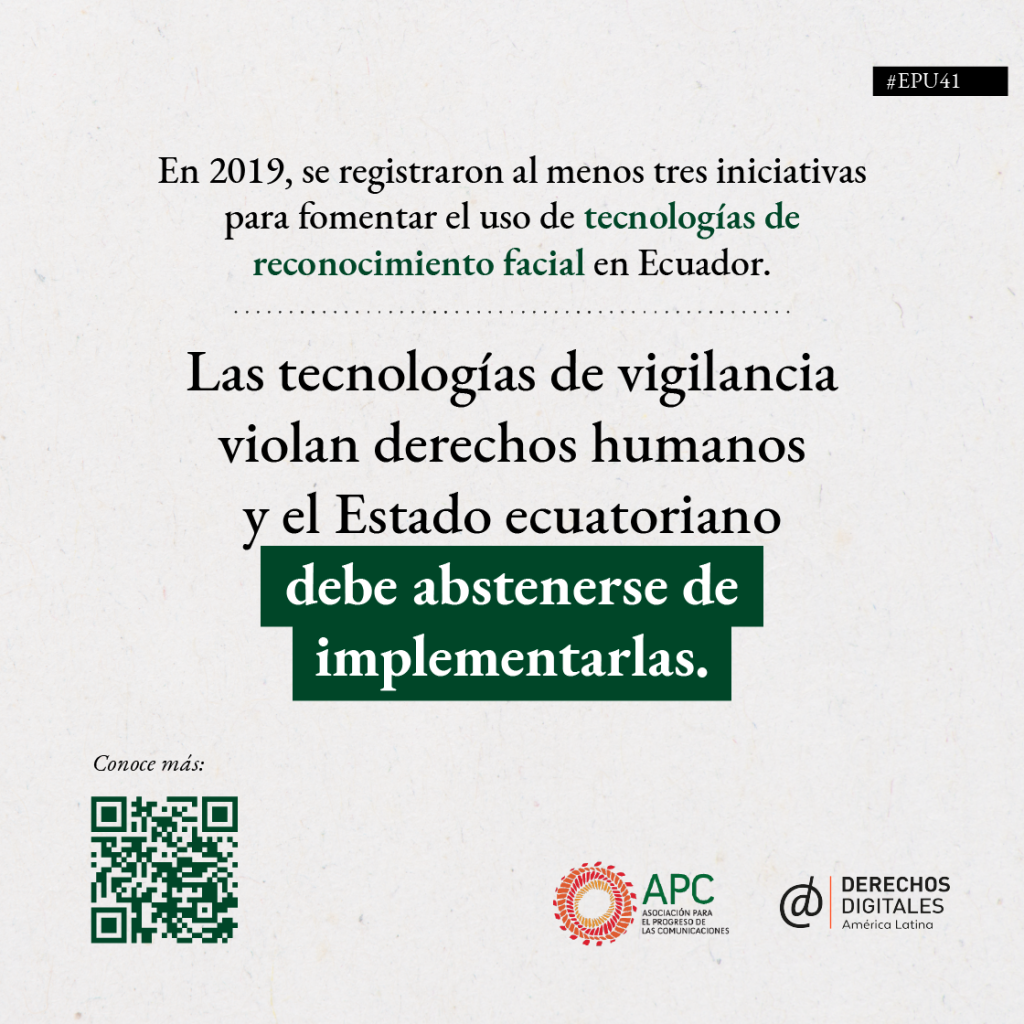
A la vez, la vigilancia masiva todavía es una disputa inconclusa. En una insigne victoria para el activismo local, en México el invasivo Padrón Nacional de Usuarios de Telefonía Móvil (PANAUT), aprobado a fines de 2021, fue declarado inconstitucional, impidiendo la vinculación entre la identidad de un usuario de teléfono y su información biométrica, entre otros datos, en una decisión anunciada en abril. Poco antes, se había detenido en el metro de San Pablo, Brasil, el uso de un sistema de reconocimiento facial automatizado, aunque luego fue autorizado por la justicia. Esa batalla continúa, ahora contra una iniciativa por extender el reconocimiento facial a toda la urbe. En la Ciudad de Buenos Aires, en tanto, la justicia declaraba la inconstitucionalidad de un sistema de reconocimiento facial.

En Colombia, una preocupación constante por la incorporación de mecanismos legales para fórmulas riesgosas de identidad digital, como también un debate sobre neutralidad de la red y zero-rating se tomaron parte de la agenda después de la fuerte escalada de violencia de las protestas de 2021. El uso de máquinas digitales para el proceso electoral fue, como siempre, objeto de escrutinio.

Al igual que en Colombia, y ante los ojos del mundo, una nueva elección presidencial en Brasil ofrecía esperanza, pero también mostraba algunos de los peores temores de la región: torpes intentos de control de la desinformación amenazaban con alterar el funcionamiento de la mensajería personal, mientras varias acusaciones de desinformación enfrentaban al gobierno y a las iniciativas de empresas privadas por controlar el discurso en línea. Que todo eso ocurriera mientras aumentaba el gasto en tecnología de hackeo y vigilancia hacía temer por el futuro.

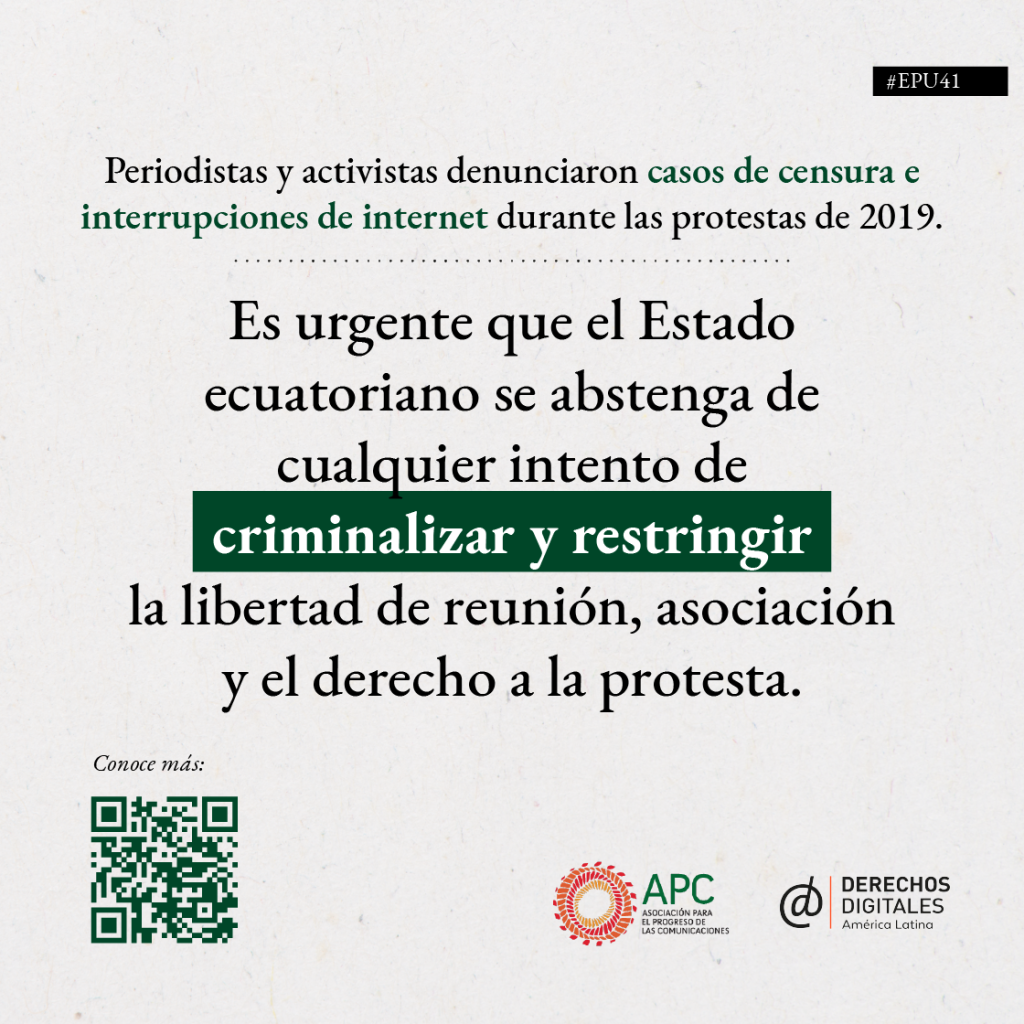
Por cierto, las protestas sociales de los últimos años no cesaron. En Ecuador, fuimos parte del reclamo de la sociedad civil en rechazo a la represión y la vigilancia en el marco de protestas sociales a mediados de año. Presentamos a la ONU múltiples antecedentes sobre situaciones de afectación de derechos, especialmente vinculados a la expresión y la protesta, en un informe dentro del contexto del Examen Periódico Universal. En paralelo, continúa el cuestionado juicio contra Ola Bini a pesar de las reportadas infracciones al debido proceso. También vimos que persiste la represión de la expresión y la protesta en Nicaragua, incluido el allanamiento y cierre de organizaciones y de medios de comunicación, alarmando a expertos internacionales que exigen visitar el país. Y, en Venezuela, informes tanto de la industria de las telecomunicaciones como de la sociedad civil, mostraron el nivel de vigilancia y represión en ese país.

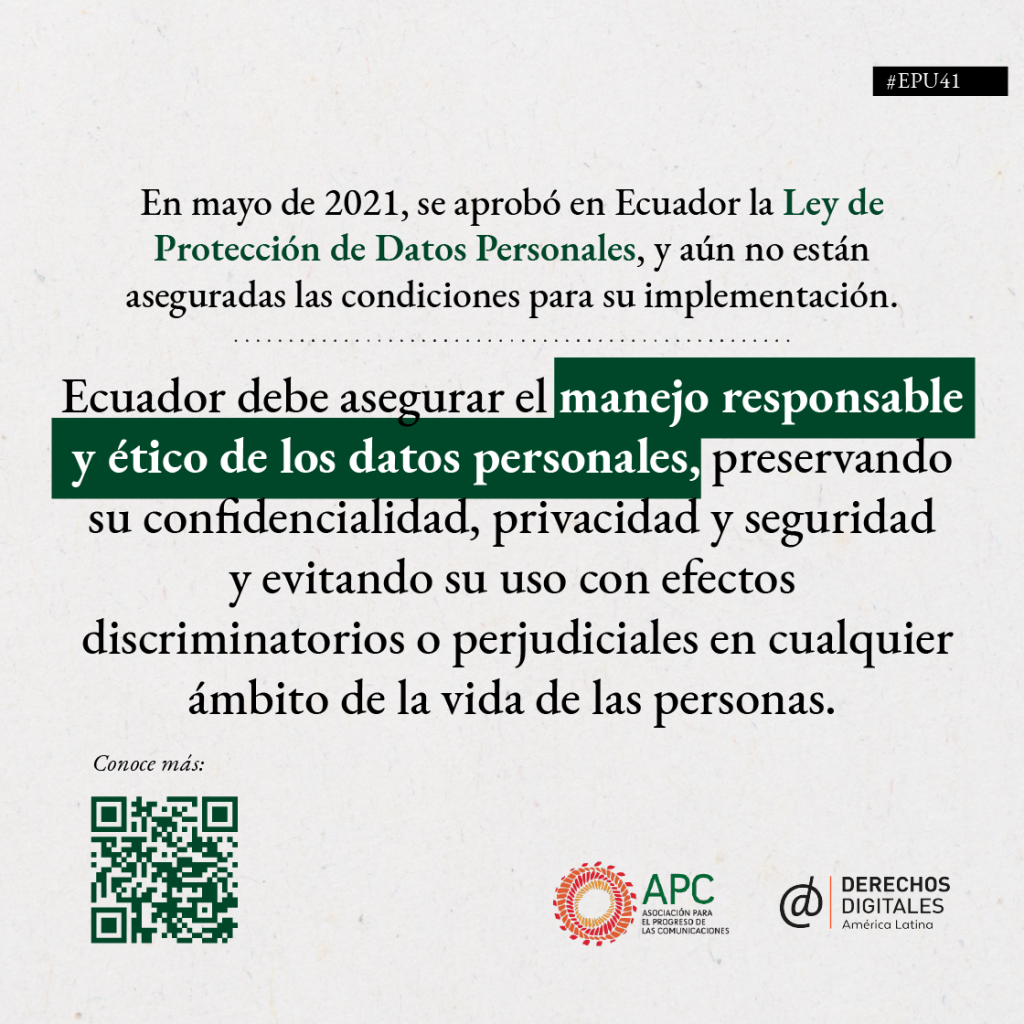
Al mismo tiempo, Brasil progresaba en un área sensible para toda la región: la protección de datos personales. Sin ser un debate ajeno a la contingencia, Brasil avanzó en el otorgamiento de autarquía de carácter especial a su nueva autoridad de control de datos personales. Por su parte, Ecuador –que promulgó su ley en 2021– inició este año el proceso de reglamentación de la ley. En Chile, paso a paso se Avanza en un proyecto de reemplazo a una ley que hoy es ineficaz ante casos públicos de vulneración de los derechos sobre los datos.

También hubo otros relevantes debates legislativos en la región, para los que este recuento quizás no basta. Fuimos testigos de la discusión por una nueva ley de inteligencia artificial en Brasil, como también en iniciativas de leyes sobre ciberseguridad, sobre desinformación y sobre ciberdelitos en varios países de la región. Nuestro trabajo de monitoreo continúa con intensidad para identificar las oportunidades, los riesgos a las libertades y derechos que puedan acompañar a esas iniciativas. Nos involucramos en la discusión por una nueva constitución en Chile, con propuestas surgidas desde distintos lugares y grupos del país.

No obstante también aprovechamos instancias globales que afectan a América Latina. Como ejemplos, contribuimos a informes de oficinas de expertos de Naciones Unidas sobre apagones de internet y sobre inteligencia artificial y privacidad. Participamos en procesos como la reunión de plenipotenciarios de la UIT, en la peligrosa discusión por un nuevo tratado sobre ciberdelitos, en el debate global sobre normas para el comportamiento de los Estados en el ciberespacio, y mucho más.

Mirar hacia el futuro

Todo lo anterior es apenas una muestra de lo intenso que fue el trabajo del año desde nuestro activismo. No obstante, también hubo muchísima colaboración, la misma que creemos que es parte esencial de la proyección hacia el futuro de la labor de Derechos Digitales.

Como organización, el año también fue de oportunidades de cooperación cruciales para la región. Volvimos a albergar un evento virtual de difusión, intercambios y aprendizajes. Participamos muy activamente en la organización del Foro de Gobernanza de Internet de América Latina y el Caribe, el LAC IGF. Nos reunimos con nuestras aliadas de la coalición Al Sur para comenzar a pensar en el futuro, en un primer encuentro presencial después de años. Mantuvimos numerosos talleres y reuniones con organizaciones e instituciones a nivel regional y global. Y nos sumamos como socios organizadores, con esperanza, al Movimiento por una Mejor Internet.

Logramos también apoyar a 21 iniciativas de acción de 12 países de la región a través de nuestro Fondo de Respuesta Rápida, no solo facilitando la respuesta ágil a situaciones de emergencia, sino también favoreciendo el aprendizaje en múltiples contextos de activismo. Es a través de procesos como este que la colaboración de 2021 con el ODIA argentino ayudó en la declaración de inconstitucionalidad del sistema de reconocimiento facial en Buenos Aires. Mecanismos de apoyo como este Fondo demuestran que existen nuevas posibilidades para la articulación de organizaciones en la región.

Lo más importante: en una época global de grandes cambios, consolidamos un equipo sólido, de muy diversos orígenes y perfiles, fortaleciendo nuestra capacidad de trabajar en distintos ámbitos. Sabemos que en 2023 habrá más cambios, pero también que con ellos vendrán nuevas oportunidades de colaboración interna y externa.

Aunque ha sido un año desafiante, sentimos orgullo por el camino recorrido y mucha esperanza en el que queda por recorrer. La mirada introspectiva ha sido fuente de gran aprendizaje, como también de importante reflexión sobre lo que necesitamos seguir haciendo. Porque creemos en nuestro derecho y en nuestra capacidad de crear un futuro más justo para América Latina, reconocemos lo que significa el fin de 2022 y damos la bienvenida a 2023.

Cyber-violencia contra mujeres y niñas: el caso de los stalkerwares

Desde el inicio de la pandemia por COVID-19, la violencia contra mujeres y niñas se ha agravado. Este aumento se compone de diversas aristas, y comprende aquello que ocurre tanto los espacios “físicos” como en internet.

De acuerdo con un estudio de la Unión Europea sobre “ciber-violencia” contra niñas y mujeres, existen diferentes tipos de violencia en internet, de las cuales se destacan el cyber-stalking (equivalente al ciber-acoso), trolling, cyber-harrasment (equivalente al grooming), cyber-bullying, discursos de odio online, flaming (comentarios de odio, insultos y otros), abuso sexual basado en compartir imágenes no consensuadas y doxxing (publicación de documentos y datos privados al público).

En línea con el reciente Día Internacional para Eliminar la Violencia contra las mujeres y niñas, y dentro del contexto de 16 días de activismo de Naciones Unidas, es necesario reflexionar sobre el stalkerware, un tipo de software que habilita una forma particular de violencia.

¿Qué es un stalkerware?

Normalmente comercializados como herramientas de seguridad para controlar el acceso al contenido online de niños y niñas, el stalkerware es precisamente lo que indica su nombre en inglés: software diseñado para acechar (observar con atención y con cautela a alguien sin ser visto) y acosar (perseguir sin tregua ni descanso a una persona a una persona).

Se trata de software que en muchos casos está disponible en el comercio y que al ser instalados en un celular, computadora u otros dispositivos electrónicos, otorgan acceso de forma remota a la información contenida en los dispositivos, pudiendo incluir la ubicación geográfica, las búsquedas en la web, mensajes de texto, correos electrónicos, fotos y contactos. Usualmente el stalkerware se ejecuta en segundo plano, sin que la persona afectada haya dado su consentimiento o siquiera sepa que está instalado en su dispositivo, y es común que el uso de estas herramientas se realice en el marco de una relación afectiva, (amigos, novios, familiares, etc.), cuando una persona busca controlar a la otra.

Uno de los problemas principales es el gran desconocimiento sobre los stalkerwares: según un reporte publicado por Kaspersky, un 60% de las personas no sabe de su existencia. Esta falta de reconocimiento e información genera vulnerabilidades que pueden facilitar el sometimiento de una persona a esta forma de violencia.

Un estudio publicado por Women’s Aid documentó que, en al menos el 29% de los casos de violencia intra-familiar, las parejas o ex parejas utilizaron stalkerware; por ejemplo, en múltiples casos en Estados Unidos, los perpretadores reconocieron instalar el software en teléfonos que regalaron a sus hijos e hijas después de un divorcio, con el objetivo de vigilar a la expareja. En otros países se identifican dinámicas similares en casos de “amistad”, las cuales instalaban stalkerware en el dispositivo de conocidos o también en el caso de parejas que no necesariamente experimentaban violencia física.

Sin embargo, todos los casos son claro ejemplo de una intención, realizada sin consentimiento, con el fin de tener poder y control por sobre la otra persona, lo cual es una trasgresión a la privacidad, acoso, y, por ende, violencia. 

Impactos más allá de internet

Todas las monedas tienen dos caras. Aquí, una cara es aquello que ocurre en línea y la otra es lo que sucede fuera de internet. Uno de los aspectos que deben ser considerados al entender los impactos de la utilización de stalkerwares es que no solamente tienen repercusiones sobre nuestras acciones en línea, sino que el acceso a la información personal y sensible, sin autorización, por parte de un tercero extiende su capacidad de control fuera de internet, perpetuando esta situación de violencia.

Para tener una radiografía de la situación del cyber-stalking, un estudio reciente de Plan Internacional reveló que más de la mitad de niñas y mujeres jóvenes, entre los 15 y 25 años, han sido víctimas de esta forma de violencia, mientras que el el 1er Estudio Nacional de Ciber Acoso y Salud Mental realizado en Chile, y publicado en 2021, revela que un 47% de las personas entre 15 y 29 años declara haber sido víctima de “violencia digital” en los últimos tres meses; tanto en 2020 como en 2021 se observó que la mayoría de las personas afectadas eran mujeres.

El stalkerware no es una consecuencia directa del cyber-stalking, sin embargo, es necesario considerar desde una perspectiva más amplia el contexto, como se explica en el reporte “Protecting Women and girls from violence in the Digital Age”: en una sociedad patriarcal, quienes cometen actos de violencia probablemente tienen una red de apoyo que se comporta de la misma forma, justifica y normaliza la violencia. Estos aliados, que antes solamente podían encontrarse de forma off-line, hoy en día comparten ideas que se desarrollan, fomentan y fortalecen en internet. 

Desafíos a futuro

Si bien en la región existen diferentes políticas públicas que abarcan estos temas, con la intención de mitigar la violencia contra mujeres y niñas en el ámbito digital se identifican dos desafíos principales, que deben ser tomados en cuenta para avanzar hacia la erradicación de la ciber-violencia: primero, no existe una definición universal, ni regional, que considere las violencias en internet y fuera de internet en un mismo nivel, dejando el ámbito digital como un área subyacente de la violencia con las mujeres y niñas. Se genera así la percepción de una falta de priorización de las variables involucradas en este tipo de violencias. 

Por otro lado, es clave considerar la importancia de reflexionar sobre la existencia de medidas efectivas para la erradicación de estas prácticas, las cuales deben ser aprendidas de la historia, dejando de tomar medidas centradas en las víctimas, sino que deben considerar los problemas estructurales a nivel macro, que permiten que estos problemas ocurran. La educación a potenciales perpetradores de este tipo de violencia y el reforzamiento de estructuras legales, que regulen y no permitan la agravación de estas situaciones, son clave para generar avances sustantivos.


Daniela Horta es Cientista política de la Pontificia Universidad Católica de Chile y Máster en Políticas Públicas: Desarrollo y Gobernanza del Institute of Social Studies – Erasmus University Rotterdam y la University of York. Actualmente está cursando una especialización en la universidad Roma Tre (Italia) en Política y Género, y es pasante en Derechos Digitales.

Privacidad por diseño y otros asuntos necesarios

Hace algunas semanas se celebró la reunión 115 del IETF, un foro del que hemos hablado antes, donde se definen los protocolos técnicos con que funciona internet. Esta vez los derechos humanos fueron tema de conversación en varias sesiones de trabajo, incluyendo la reunión abierta del Comité de Arquitectura de Internet (IAB por sus siglas en inglés), su directiva técnica. Allí se discutieron los mecanismos de censura de internet, y en general el rol de la tecnología en la crisis política y social que se vive actualmente en Irán.

En esa misma sesión se presentó una primera versión del documento Particiones para la privacidad, que propone una terminología común para los distintos protocolos que buscan mejorar la privacidad manejando por separado la identidad (quién) y los datos (qué) de las personas usuarias. Este tipo de protocolos están siendo desarrollados en cuatro grupos de trabajo dentro de IETF, y desde el IAB se espera recibir comentarios de retroalimentación para definir mejor en qué consiste el principio de “partición”, reconociendo que no es una solución completa, sino apenas una herramienta para mejorar la privacidad en internet.

Uno de los primeros comentarios recibidos propone alimentar el documento con el RFC6973 sobre consideraciones de privacidad para los protocolos de internet. Allí se declara que la forma más simple de reducir los riesgos para la privacidad asociados al uso de cierto protocolo consiste en “limitar la cantidad de datos que se pueden recolectar” a través de este; otro comentario plantea la necesidad de aclarar que los efectos positivos o negativos sobre la privacidad en estas arquitecturas, dependen de quién tenga la capacidad de decidir hacia dónde se dirige el tráfico particionado, ya que las arquitecturas más complejas tienden a promover una mayor centralización del mercado.

Los dos comentarios apuntan a asuntos que transcienden el carácter técnico de la discusión, pues tienen que ver con el poder de decisión sobre la manera como las empresas implementan los protocolos, es decir, qué tipo de información se espera que manejen, y cómo. En lo técnico, la discusión no se ha centrado en cómo recolectar menos datos, sino en desarrollar protocolos más sofisticados para que la misma cantidad de datos se maneje con “mejor privacidad” para las personas usuarias. Y este asunto está presente en distintos escenarios de IETF. Por ejemplo, durante una reunión paralela cuya convocatoria partía de la siguiente pregunta: ¿es posible un filtrado web que preserve la privacidad?

Las opciones técnicas para responder a esa pregunta apuntan al cifrado, pero como mencionó uno de los asistentes, la cuestión no es técnica sino política y el foco del problema no es el filtrado sino el consentimiento de la persona usuaria. Sin su consentimiento, cualquier forma de filtrado se convierte en censura y requiere un despliegue técnico más complejo. ¿Y para qué se necesita? En este caso, para combatir la explotación sexual infantil. El problema con las infraestructuras de censura es que, una vez establecidas, se pueden usar para propósitos muy diferentes, y con casos como este se corre el riesgo de cerrar rápidamente el debate pues resulta difícil oponerse a la urgencia de proteger los derechos de los niños, niñas y niñes.

Como señala la antropóloga Corinne Cath-Speth en su artículo La tecnología que decidimos crear, la preocupación por el ejercicio de derechos humanos ha estado presente en IETF desde hace décadas. Sin embargo, la idea compartida de que quienes diseñan las tecnologías no deben ordenar la manera como estas deben ser usadas, dificulta mucho la posibilidad de sostener discusiones explícitas sobre derechos humanos durante el proceso de diseño de protocolos, pues se considera que todo lo que no pueda ser medido, probado estadísticamente y observado en la red, no puede hacer parte del proceso de diseño.

Este artículo fue ganador del Premio a la Investigación Aplicada en Redes 2022 por la descripción etnográfica que hace de la cultura organizativa del IETF y cómo esta limita la capacidad de quienes defienden los derechos humanos para incluir sus preocupaciones en los debates técnicos. Durante IETF 115 fue presentado en dos sesiones: la reunión abierta del Grupo de investigación de internet (IRTF por sus siglas en inglés) y el Grupo sobre consideraciones de derechos humanos en los protocolos (HRPC por sus siglas en inglés).

Para la autora, quien participó de la creación de HRPC en 2014, el panorama hoy ha cambiado bastante y este premio es una muestra de ello. Por eso, considera necesario pensar en cuáles son los siguientes pasos para continuar integrando las discusiones políticas dentro del desarrollo técnico. En concordancia, desde la coordinación de HRPC se propuso una revisión de los objetivos y alcance del Grupo, que se realizará de aquí a la próxima reunión, en marzo de 2023.

En nuestra experiencia como Derechos Digitales, que hemos intentado participar activamente desde 2017, en IETF se está abriendo un campo cada vez más propicio para la incidencia de temas de derechos humanos y justicia social, desde las etapas tempranas de diseño de tecnologías de internet. Todavía falta mucho, y vale la pena involucrarse en esta conversación.

Ola Bini: Daños colaterales

El pasado 28 de agosto, el periodista Diego Cazar publicó en línea Colateral, libro en el que, a través de un relato periodístico, cuenta la persecusión vivida por Ola Bini, pero además profundiza en el aspecto humano. Yo trabajaba con Ola Bini al momento de su detención y pasé un momento difícil al convertirme en un personaje secundario en esta historia.

Mi trama fue relativamente tranquila comparada con las de otras personas que, de forma colateral, han sufrido debido a la persecución del Estado ecuatoriano a Bini. Uno de estos casos es el de Ricardo Arguello, que fue involucrado por una estrategia de la fiscalía para conseguir 30 días más de instrucción fiscal; o el del perito Fabián Hurtado que, tras realizar una pericia de parte, sufrió el allanamiento de su casa por la fiscalía, sin motivos claros.

Muchas veces nos indignamos con las historias que vemos en la prensa o en redes sociales y luego nos olvidamos, pero ¿Qué sucede con la gente a la que le tocó ser protagonista de una de estas historias? ¿Cómo se sintió el perito Hurtado y su familia luego de haber sido allanados de forma violenta en la madrugada? ¿Cómo se sintieron Ricardo y su familia al saber que serían parte de un juicio politizado en el que el adversario es el poder del Estado? En Colateral, las y los protagonistas cuentan sus historias. Historias de terror.

Me gustaría que en el libro se hablara de la justicia ecuatoriana, pero, lamentablemente, se trata sobre la injusticia presente en mi país. Mucho se dijo durante el gobierno de Lenin Moreno sobre la independencia del poder. Sin embargo, una rueda de prensa de la Ministra del Interior hablando de ataques informáticos y planes de desestabilización bastó para que Fiscalía inicie una investigación y que un juez determine la prisión preventiva contra Ola, que duró 70 días.

Además de la privación de libertad, todos los dispositivos informáticos de Ola Bini fueron confiscados y en un iPhone encontraron la prueba madre de la que se lo acusa ahora: una fotografía de pantalla tomada en el año 2015 cuándo Lenin Moreno todavía no era presidente. En otras palabras, Ola estuvo preso 70 días por algo distinto a lo que se le acusa.

Cuando no existe independencia de poderes, se podría esperar que la prensa cumpla su rol de informar a la ciudadanía y cuestione al poder. En el caso de Ola Bini, los medios de comunicación masivos y varios portales de internet se encargaron de posicionar el relato del gobierno y de estigmatizar a Bini, exponiéndolo como un ser extraño, capaz de destruir cualquier sistema informático. Pocos se tomaron el trabajo de conocer el trabajo de Ola y tratar de entenderlo.

Uno de esos pocos es Diego Cazar, que en Colateral cuenta varias de las ocasiones en la que los medios de comunicación —en vez de investigar y cuestionar al poder— hicieron eco de su relato o inventaron historias (como la de Ola Bini espiando a favor del gobierno de Moreno desde la cárcel).

Algo que siempre me llamó la atención de este caso es que nunca vi en la prensa la versión de la fiscalía. El libro rompe con este silencio a través de una conversación con el fiscal Chávez, donde queda claro que él no tiene conocimientos básicos de informática.

El caso de Ola Bini todavía no termina y el 11 de noviembre de este año se reanudarán las audiencias, siempre y cuándo no se suspenda, como sucedió en octubre de 2021 y en agosto de este año. A medida que escuchamos más voces, nos adentramos en los daños colaterales que siguen surgiendo del caso. La privacidad en internet está en riesgo permanente y es tarea de todes escuchar a las personas expertas en seguridad digital en lugar de ignorarlas y perseguirlas.

Quien quiera acceder al libro puede escribir a: info@tizarron.com

Examen Periódico Universal

¿Qué es el EPU?

El Examen Periódico Universal (EPU) es una revisión del historial de derechos humanos de los Estados Miembro de Naciones Unidas. Cada cinco años, cada estado es sometido a examen. Todos los países son parte del proceso. Es una oportunidad para que los Estados analicen y comuniquen las mejoras implementadas en materia de derechos humanos. Además, pueden recibir recomendaciones por parte del resto de los estados miembro de Naciones Unidas, con el objetivo de impulsar mejoras constantes en materia de derechos humanos a nivel global.

Mira el video aquí.

Examen Periódico Universal 4to ciclo, sesión 41

ECUADOR

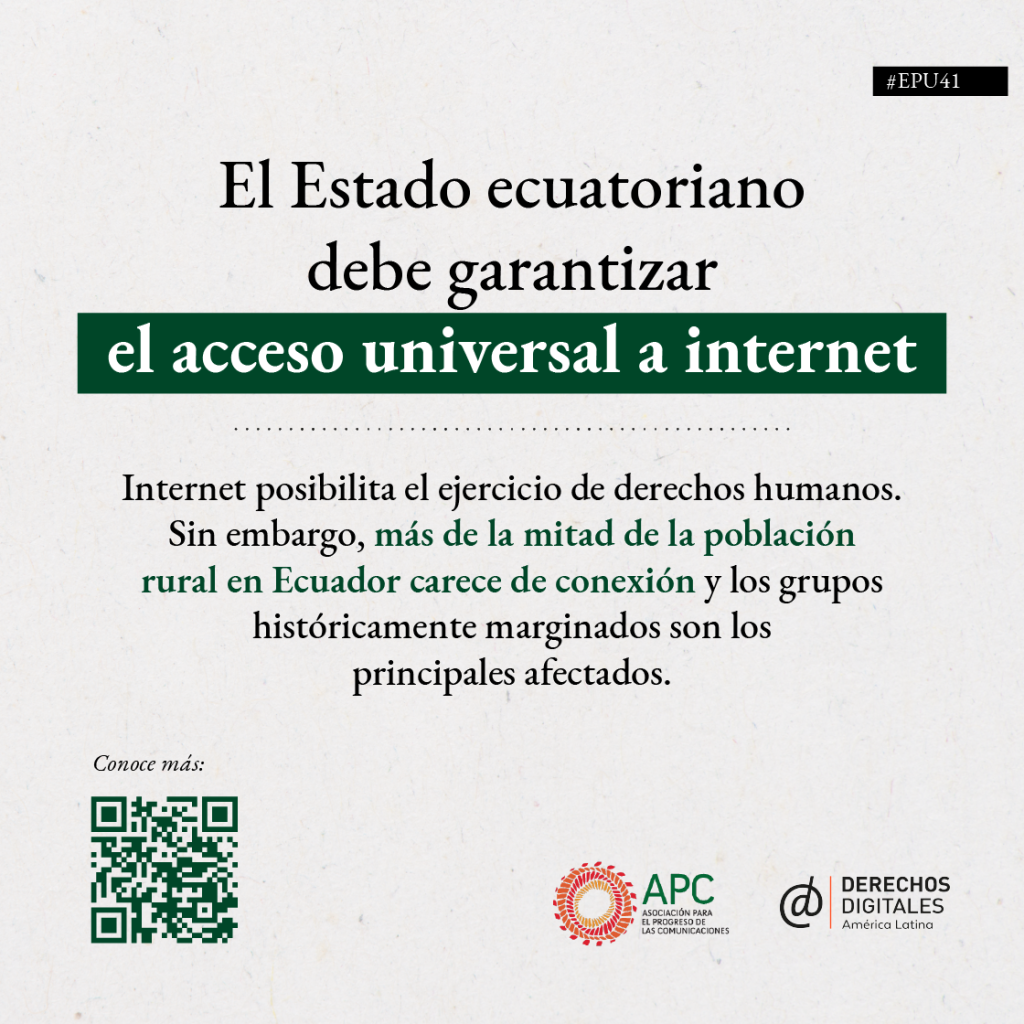
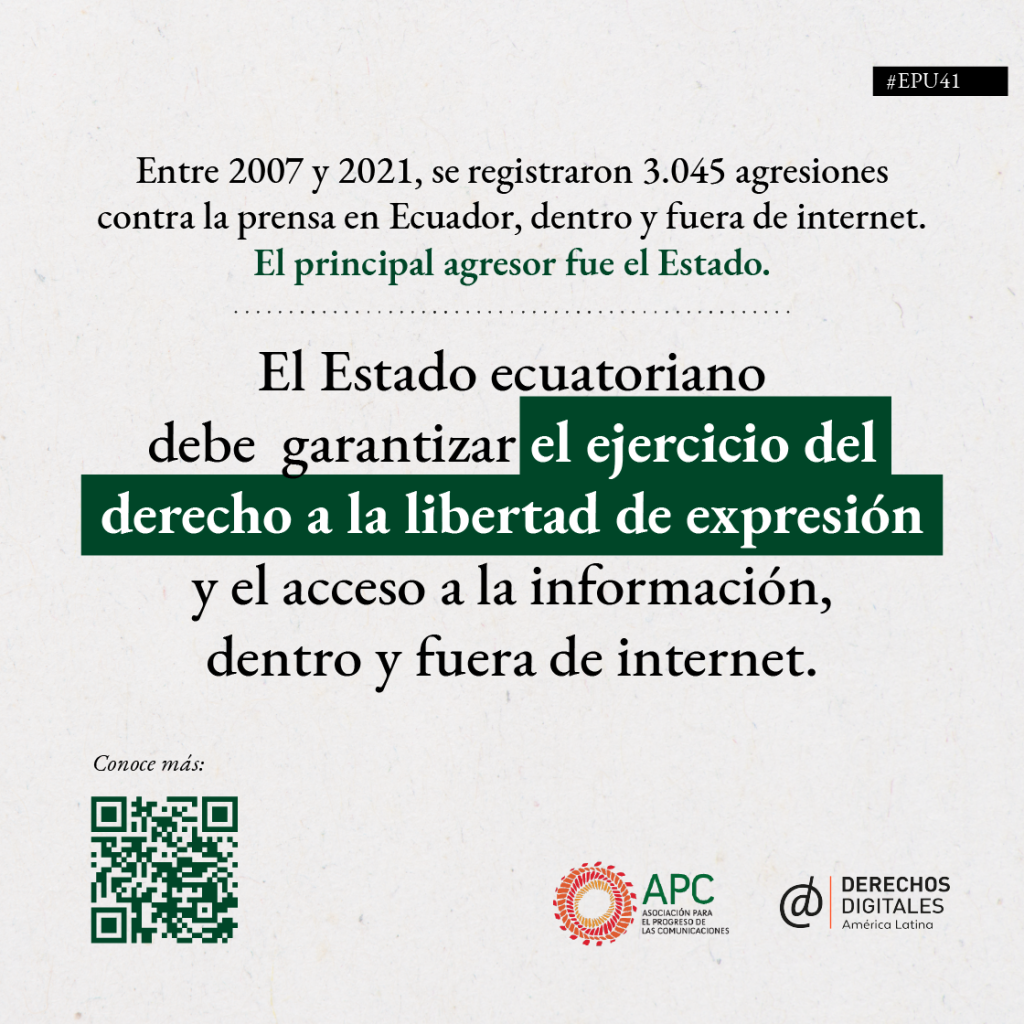
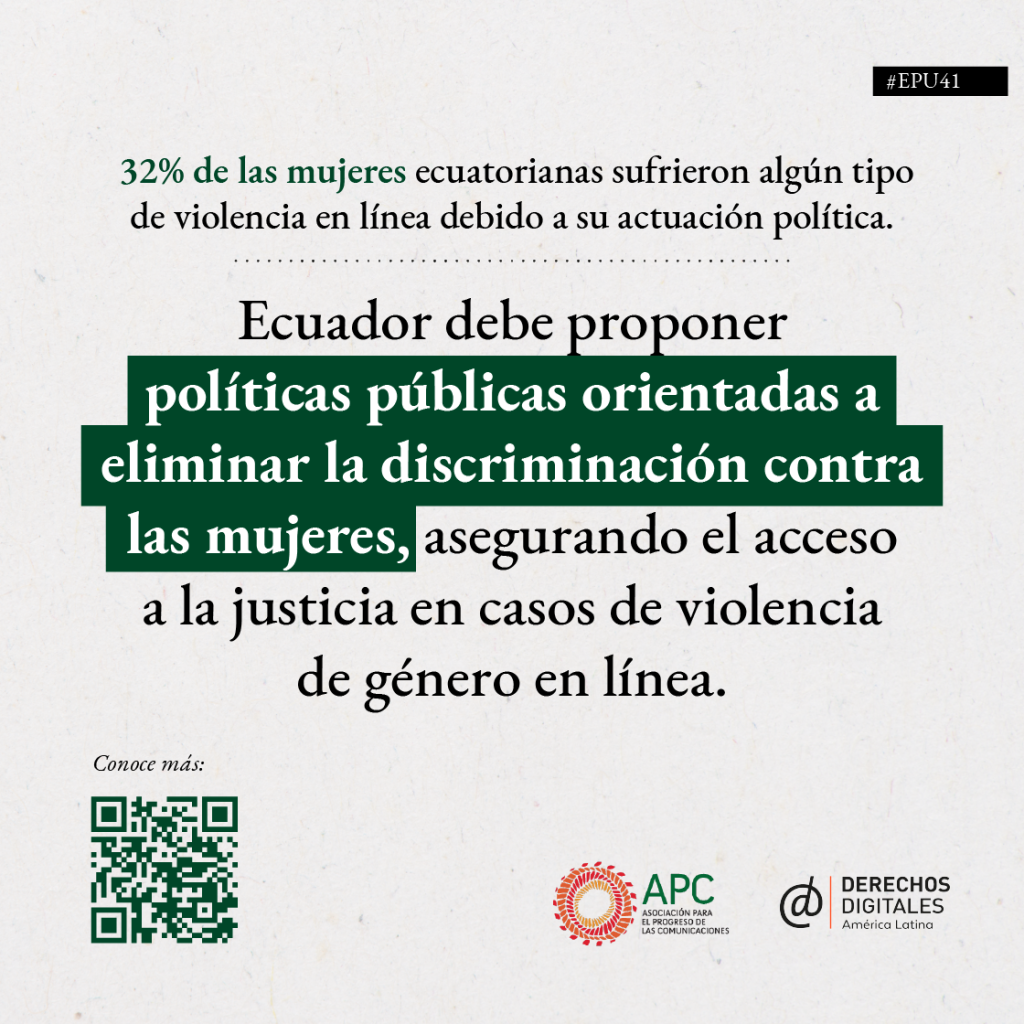
Resumen de recomendaciones al estado ecuatoriano

Summary of recommendations to the Ecuadorian state

Campaña de difusión

BRASIL

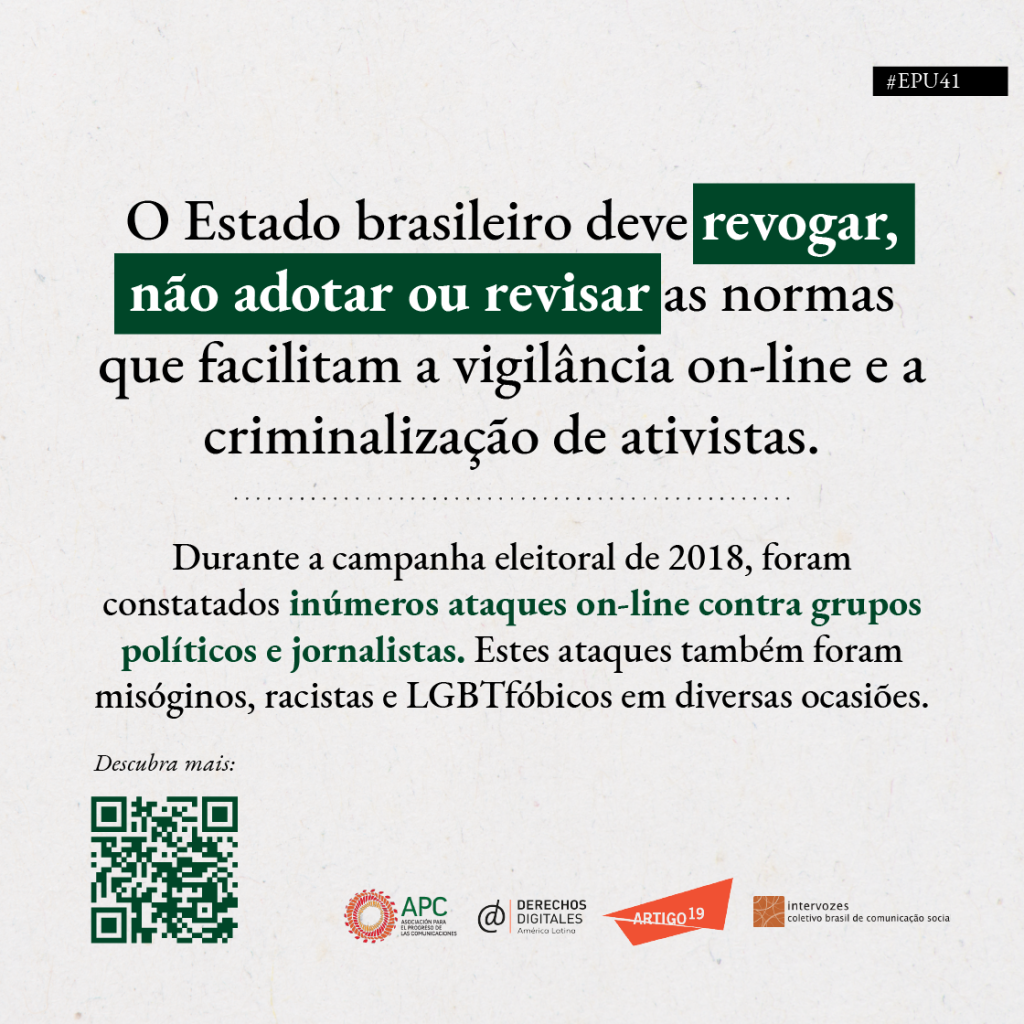
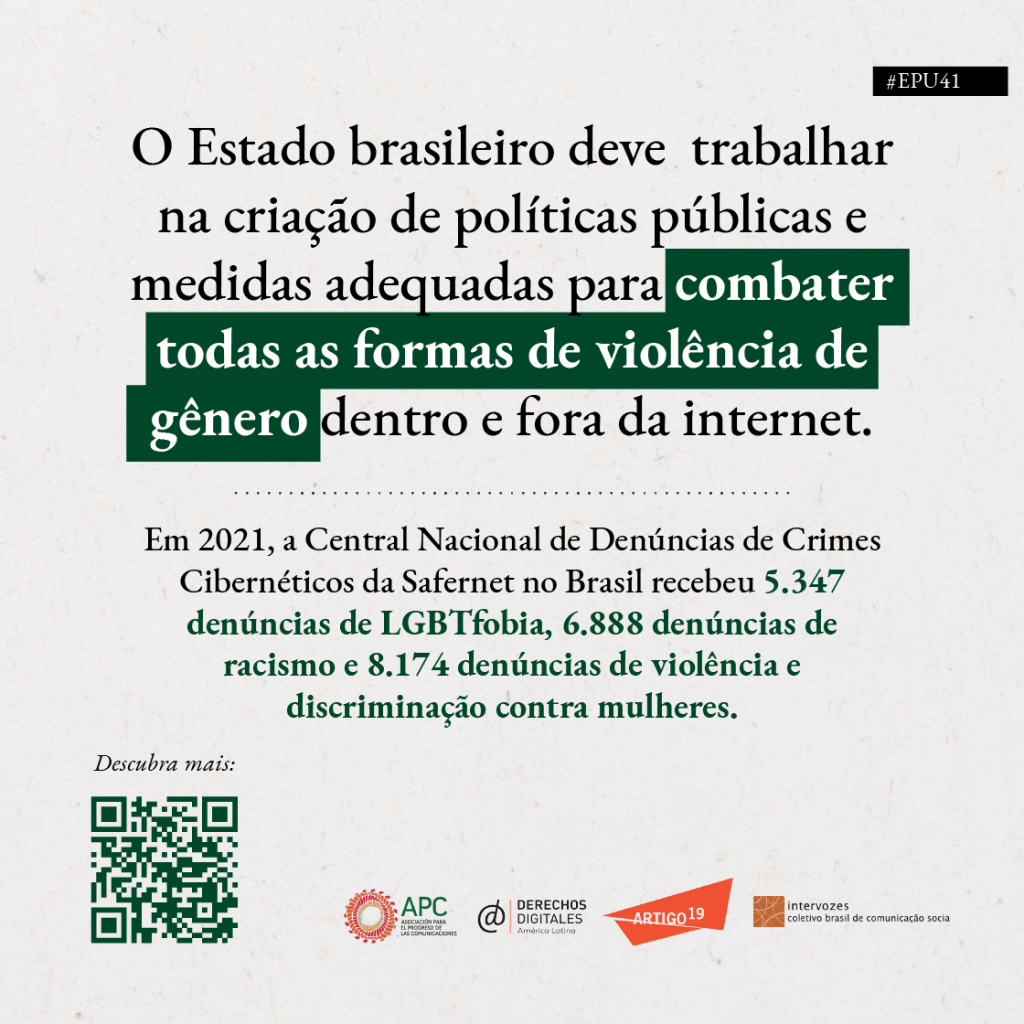
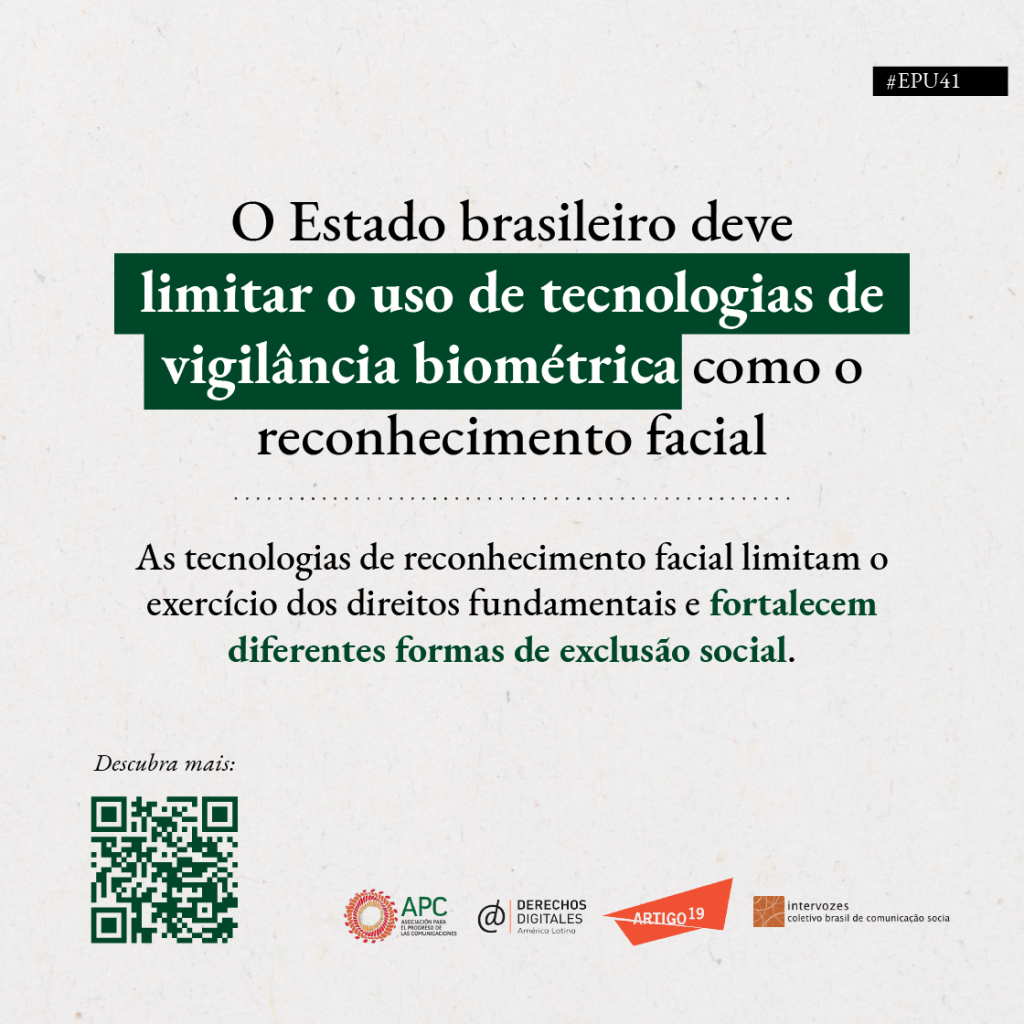
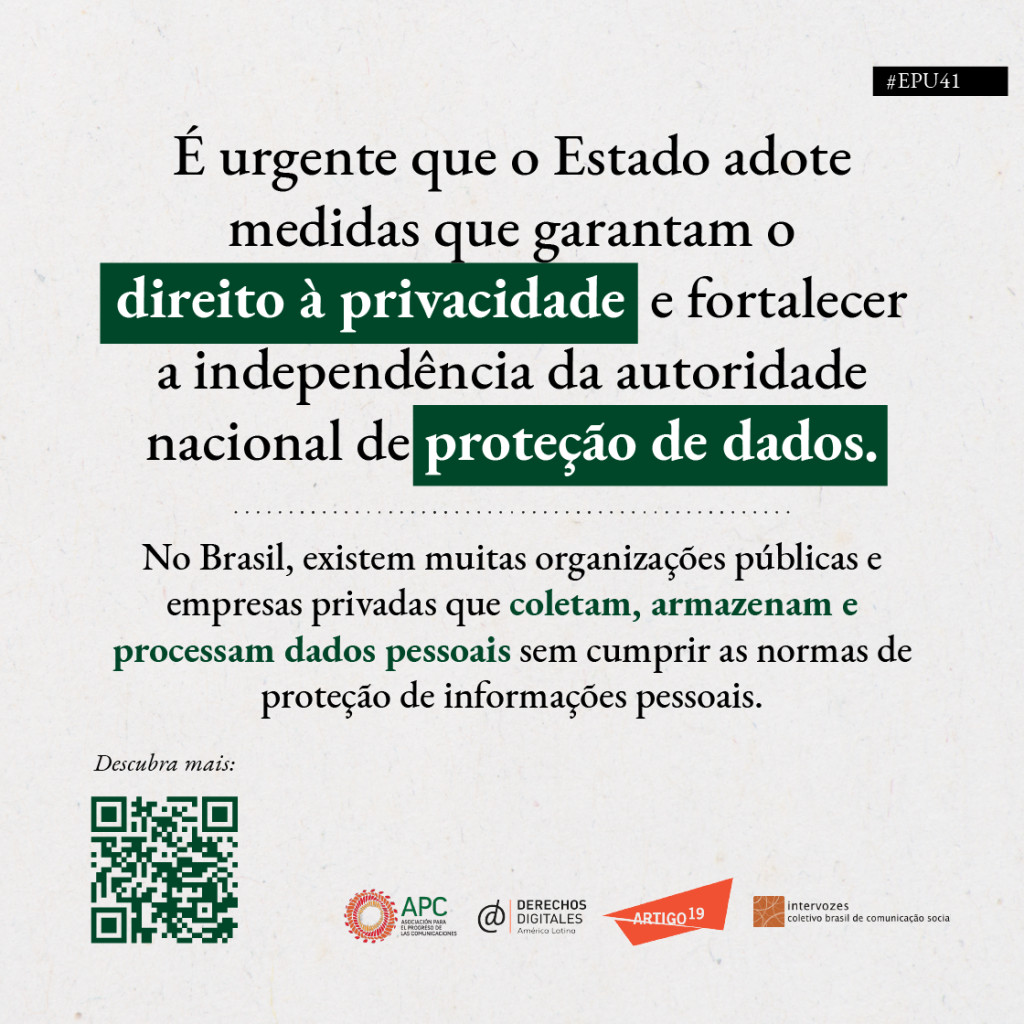
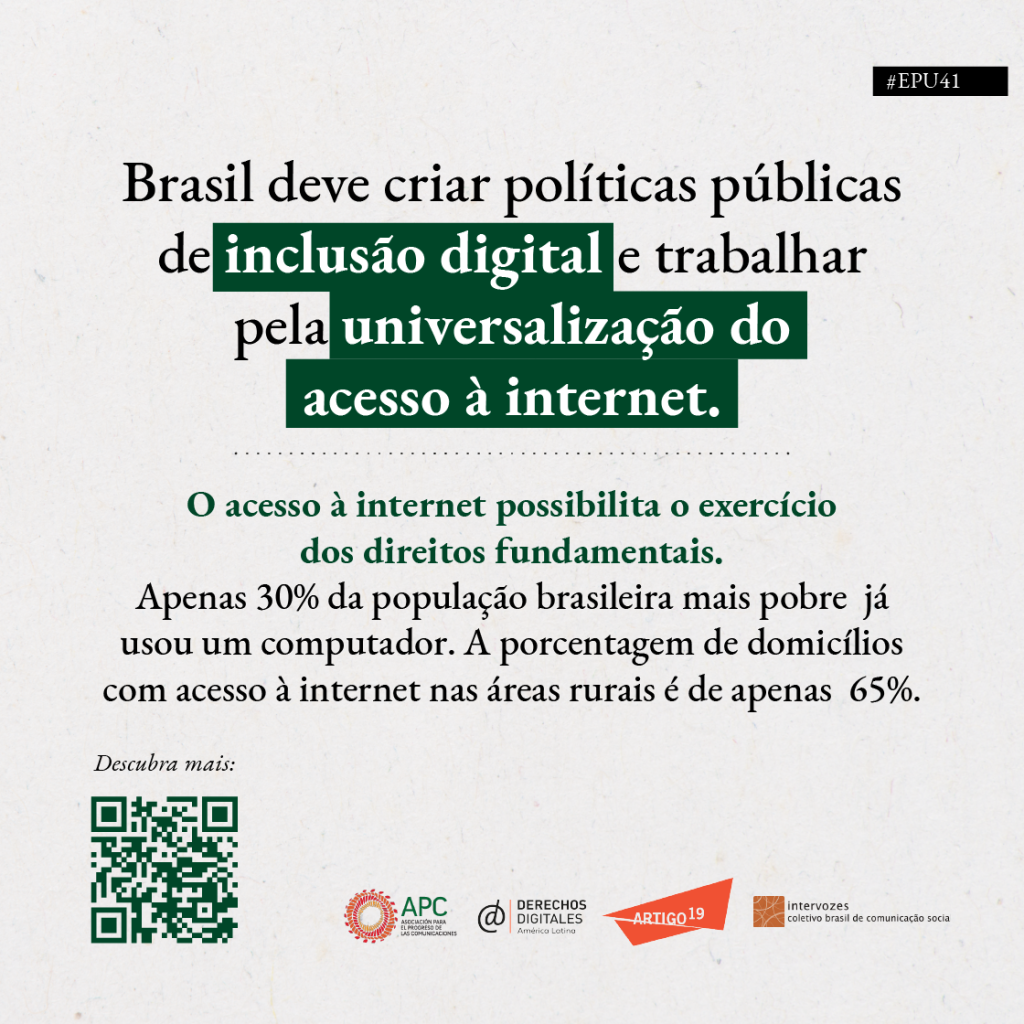
Resumo das recomendações ao estado brasileiro

Summary of recommendations to the Brazilian state

Este relatório da sociedade civil, elaborado por Privacy Internaciona e Derechos Digitales, se concentra apenas nas preocupações relacionadas ao uso da tecnologia educacional (’EdTech’) no Brasil e ao processamento subsequente (coleta, análise, retenção e compartilhamento) de dados de crianças e professores nas escolas

Esta submissão, elaborada por APC , Artículo 19, Derechos Digitales, Intervozes centra-se no cumprimento de obrigações de direitos humanos no contexto digital pelo Brasil e busca fortalecer recomendações focadas na garantia do acesso universal à internet de modo a viabilizar a livre expressão e associação, o acesso à informação, conhecimento, cultura e o exercício de direitos econômicos e sociais demaneira segura, respeitosa à privacidade, à autonomia e livre de qualquer forma de discriminação.

This submission, made by APC , Artículo 19, Derechos Digitales, Intervozes, focuses on Brazil’s fulfilment of human rights obligations in the digital context and seeks to strengthen recommendations focused on guaranteeing universal access to the Internet in order to make possible free expression and association; access to information, knowledge and culture; and the exercise of economic and social rights in a manner that is secure, respectful of privacy and autonomy, and free of any kind of discrimination

Este informe, elaborado por APC , Artículo 19, Derechos Digitales, Intervozes, se centra en el cumplimiento de las obligaciones de derechos humanos en el contexto digital por parte de Brasil y busca fortalecer recomendaciones enfocadas en la garantía del acceso universal a internet en orden de ejercer la libre expresión y asociación; el acceso a la información, al conocimiento y a la cultura; y el ejercicio de derechos económicos y sociales de manera segura, respetuosa de la privacidad y de la autonomía y libre de cualquier forma de discriminación.

Campaña de difusión

Examen Periódico Universal 4to ciclo, sesión 34 – Bolivia

Examen Periódico Universal 4to ciclo, sesión 32 – Chile

PRÓXIMOS EPUS PARA PAÍSES LATINOAMERICANOS

Los siguientes países de América Latina serán evaluados en el Examen Periódico Universal en los próximos años:

  • 44º periodo de sesiones (Oct – Nov 2023)- Colombia, Cuba.
  • 45º periodo de sesiones (Ene – Feb 2024)- México.
  • 46º periodo de sesiones (Abr – May 2024)- Chile, Uruguay.
  • 47º periodo de sesiones (Oct – Nov 2024)- República Dominicana.
  • 48º periodo de sesiones (Ene – Feb 2025)- El Salvador, Bolivia.
  • 49º periodo de sesiones (Abr – May 2025) Guyana.
  • 50º periodo de sesiones (Oct – Nov 2025) Panamá, Honduras.
  • 52º periodo de sesiones (Abr – May 2026) Paraguay.
  • 54º periodo de sesiones (Ene – Feb 2027) Venezuela.

Revisa el calendario completo aquí.