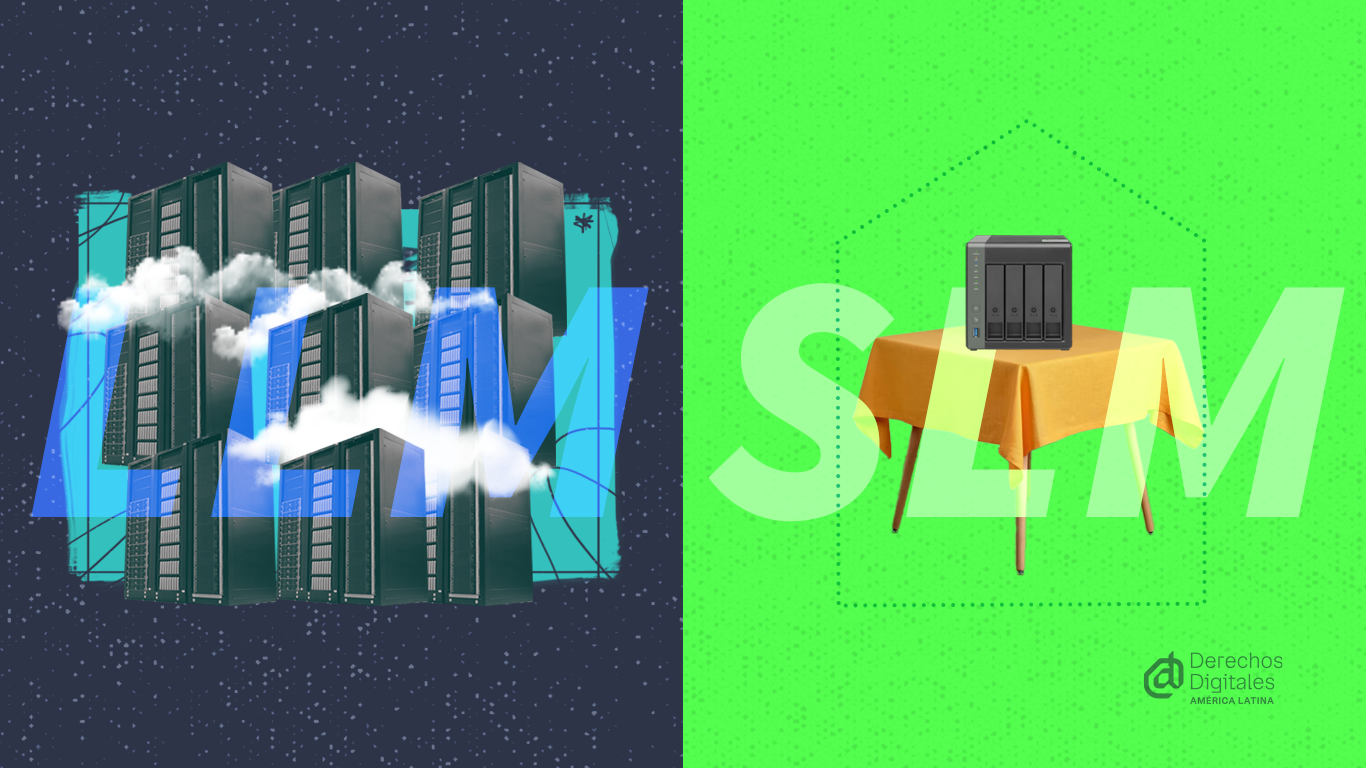
Inteligencia artificial y autonomía digital

En los últimos años ha existido una explosión en el uso de IA generativa a través de chatbots. Si bien esta tecnología tiene casos de uso útiles, también presenta problemas que afectan a los derechos humanos como pueden ser la pérdida de empleos, el impacto en el medio ambiente, la pérdida de privacidad, entre otros.

Gran parte de las aplicaciones que utilizamos a diario funcionan en sistemas centralizados y en los que miles de millones de personas interactúan con las plataformas de pocas empresas. Estas empresas suelen tener acceso a los datos, metadatos, documentos y comunicaciones de las personas que usan las plataformas. En el caso de las aplicaciones comerciales basadas en IA generativa, las principales empresas son las estadounidenses OpenAI, Google, Anthropic y xAI, junto con un número creciente de empresas chinas como DeepSeek, Alibaba o  Moonshot AI. Además, son conocidos los casos de empresas como Google, Meta o X que han cambiado los términos de uso de sus plataformas para recolectar información y entrenar futuros modelos de IA.

La popularización de los chatbots para acceder a información en internet como reemplazo de los buscadores tiene impactos en nuestra percepción de la realidad, además de implicar una mayor centralización de la información. Esto es problemático porque la realidad tiene matices, los modelos de IA tienen sesgos y las alucinaciones de la IA siguen siendo comunes. Además, puede cambiar cómo interactuamos con la web abierta. En lugar de visitar los sitios web para leer la fuente original de una noticia nos invita a leer resúmenes generados con IA.

Ahora, conocer los múltiples problemas que conllevan los modelos y la industria de la IA generativa no debería impedirnos utilizarla si la consideramos beneficiosa para nuestras actividades personales o profesionales.  Para esto debemos tener control sobre nuestros datos y no entregarlos a empresas que pueden abusar de ellos.

La arquitectura en la que funciona la IA, común también en otras plataformas en línea,  se basa en el almacenamiento y procesamiento remoto de información por terceros sobre los cuales poco se sabe. En Derechos Digitales defendemos la importancia de tener autonomía y control sobre nuestra información. El desarrollo de la IA en los últimos años nos ha hecho pensar que la única forma de acceder a ella es a través de una arquitectura centralizada. En esta columna se analiza la posibilidad de utilizar modelos de lenguaje abiertos para tener una IA autónoma y respetuosa de nuestros derechos.

Modelos abiertos y de pesos abiertos

Cuando utilizamos chatbots,   detrás de ellos funcionan grandes modelos de lenguaje (LLMs por sus siglas en inglés). Estos son sistemas de IA entrenados con cantidades masivas de datos que, a través de métodos estadísticos para predecir texto, son capaces de generar contenido coherente, responder preguntas y sostener conversaciones en lenguaje natural. Para este entrenamiento es necesaria una potencia de cómputo extraordinaria, en particular mediante unidades de procesamiento gráfico (GPUs, por sus siglas en inglés). Esta capacidad no solo está fuera del alcance de organizaciones pequeñas o medianas, sino que implica impactos ambientales significativos por su carácter masivo.

Los LLMs con los que funcionan aplicaciones como ChatGPT, Gemini, Claude y otras son propietarios y sus detalles de funcionamiento son secretos. Esto quiere decir que para utilizarlos es necesario recurrir al servicio de sus respectivas compañías y no es posible modificarlos para casos de uso específicos.

Por otro lado, están los modelos de código abierto. La Open Source Initiative (OSI), organización que creó la definición de código abierto para el software en los años 90, publicó en octubre de 2024 un concepto de código abierto en el ámbito de la IA. Según esta, un modelo de código abierto se puede usar, estudiar, modificar y redistribuir sin restricciones y para cualquier propósito, siempre que se publique el código fuente completo para entrenar y ejecutar el sistema. Además, debe haber información suficientemente detallada disponible sobre los datos de entrenamiento (su origen, cómo se obtuvieron y cómo se procesaron).

En la práctica, pocos de los modelos que se presentan como “de código abierto” cumplen realmente esa definición, ya que rara vez publican información sobre sus datos de entrenamiento. Más comunes son los modelos de pesos abiertos: publican el modelo ya entrenado y permiten crear modificaciones sobre él, pero mantienen en secreto el resto. Entre estos existen modelos permisivos, que se pueden usar sin límites y normalmente se publican con licencias de software de código abierto como  Apache o MIT. Por otro lado, están los modelos de pesos abiertos no permisivos, que tienen limitaciones sobre el uso comercial y la cantidad de usuarios.

Tanto los modelos de pesos abiertos como los de código abierto pueden utilizarse de manera local sin enviar datos a servidores de terceros. Sin embargo, en el caso de los de pesos abiertos, es importante notar que estos fueron entrenados con datos cuyo origen no conocemos y que evidentemente pueden tener sesgos que afectarán su desempeño también localmente.

Los modelos pequeños de lenguaje

Existen varios modelos de lenguaje de pesos abiertos disponibles para su descarga y uso. Estos modelos pueden ser LLMs o modelos pequeños de lenguaje (SLMs) y son provistos, entre otros, por empresas como DeepSeek o Alibaba (Qwen) en China, Mistral en Francia, así como por grandes tecnológicas estadounidenses como Google con Gemma o Meta con Llama.

Los LLMs de pesos abiertos están entrenados con más información y algunos tienen capacidades comparables a las de modelos propietarios como los que utilizan  ChatGPT, Claude o Gemini. Sin embargo, poder ejecutarlos en hardware propio es muy costoso y  poco realista para organizaciones pequeñas y medianas.

Los SLMs por su lado son modelos pequeños que tienen la capacidad de entender el lenguaje natural de las personas, pero manejan una cantidad más acotada de información. Lo interesante es que sus capacidades pueden mejorarse a través de técnicas como el RAG, destilación y fine-tuning . De esta manera, un SLM podría no saber tanto como un LLM, pero puede ser más rápido y tener un mejor desempeño sobre temas específicos.

El RAG (sigla en inglés de Retrieval-Augmented Generation, generación aumentada por recuperación) consiste en entregar a un modelo información adicional para poder realizar consultas. De esta manera, por ejemplo, periodistas de investigación podrían usar SLMs para revisar documentos sensibles sin necesidad de conectarse a internet.  Otro caso de uso podría ser facilitar el monitoreo de temas de interés, por ejemplo, con un chatbot que realice búsquedas en internet y luego ofrezca un resumen. Algo similar a lo que se hace a diario con chatbots comerciales.

Otra técnica para mejorar las capacidades de un modelo de lenguaje es la destilación, que consiste en utilizar un modelo pequeño (SLM) y entrenarlo con respuestas generadas por un modelo más grande sobre un tema concreto. Este proceso es análogo a la relación entre un profesor y sus estudiantes: el modelo grande actúa como mentor, transfiriendo su conocimiento al SLM, que luego puede operar de manera autónoma y eficiente en su área de especialización. Un ejemplo es el lanzamiento de DeepSeek-R1 en 2025, cuando DeepSeek no solo animó a la comunidad a destilar su modelo, sino que también compartió SLMs ya destilados de otros modelos como Qwen o Llama, facilitando el acceso a modelos especializados sin necesidad de recursos computacionales masivos.

La última opción, y la que más recursos necesita, es el fine-tuning, que consiste en entrenar un SLM con datos específicos de un área de conocimiento determinada. Por ejemplo, se podría entrenar un SLM para que conozca todas las leyes de un país y luego realizar consultas legales sobre ellas. A diferencia del RAG, con fine-tuning el modelo incorpora este conocimiento nuevo y no lo busca directamente en documentos. Si bien es probable que el modelo no requiera de GPUs para funcionar, sí serán necesarias para realizar el procedimiento de fine-tuning.

SLMs en la actualidad y el futuro

En la actualidad ya existen herramientas de software libre que permiten experimentar con SLMs. Por ejemplo, se pueden combinar herramientas como Ollama y OpenWebUI con modelos de pesos abiertos que, en su mayoría, se pueden descargar desde el sitio HuggingFace. Una organización o una comunidad podrían tener un chatbot propio, similar a ChatGPT, en el que se podrían realizar preguntas sobre documentos compartidos o desarrollar otros casos de uso.

Es importante que la comunidad técnica y de software libre explore las capacidades de ejecutar IA de forma autónoma. Mientras antes se haga este trabajo, mayor será la posibilidad de  ofrecer estas herramientas a la sociedad.

Un caso interesante de uso de SLMs, por demostrar que es posible utilizar IA en hardware de bajo costo, es el del programador Andrés Cufari, que combinó varios SLMs e implementó un contestador automático de llamadas para atender pedidos de una pizzería sobre un Raspberry Pi 5, una computadora muy pequeña que cuesta menos de USD 100. Algo relevante de esta solución es que no utiliza IA para todo, sino que la combina con pequeños programas que consumen pocos recursos y permiten resolver un problema puntual. 

No solo los programadores entusiastas de la IA local ven un futuro prometedor en SLMs. Una investigación de la Universidad de Stanford destaca que los SLMs ofrecen capacidades comparables a las de los LLMs en múltiples ámbitos, además de resaltar su mayor eficiencia energética como una ventaja clave.

Más allá de usar IA local, remota o híbrida, es importante tener un sentido crítico frente a la tecnología. No se trata de utilizar IA porque todo el mundo lo hace, se trata de entender el problema que queremos solucionar y cómo la IA nos puede ayudar. Pueden existir casos en los que utilizar IA no sea la mejor solución, otros en los que usar IA en la nube sea suficiente y otros en los que sea necesario utilizar IA local. La autonomía digital también pasa por poder decidir qué tecnologías usamos, para qué las usamos y cuánto control estamos dispuestos a ceder sobre nuestros datos.
Intervención en el Diálogo Global de Naciones Unidas sobre la Gobernanza de la Inteligencia Artificial

Este documento presenta la intervención de Jamila Venturini, nuestra Codirectora Ejecutiva, durante el Diálogo Global de las Naciones Unidas sobre la Gobernanza de la Inteligencia Artificial.

La intervención sostiene que el diseño manipulativo no es simplemente una falla técnica, sino una característica estructural de los modelos de negocio digitales que dependen de la extracción de datos y de las economías de la atención. Asimismo, el documento analiza la huella ambiental de la inteligencia artificial, destacando que su expansión responde a decisiones políticas y económicas, más que a una inevitabilidad tecnológica. También subraya la necesidad de fortalecer la regulación, establecer obligaciones de transparencia, garantizar mecanismos de supervisión independientes e incorporar evaluaciones de impacto en derechos humanos a lo largo de todo el ciclo de vida de los sistemas de IA, con el fin de prevenir daños, la discriminación y la explotación de poblaciones en situación de vulnerabilidad.

La intervención aboga por un enfoque de gobernanza de la inteligencia artificial basado en los derechos humanos, que priorice la equidad, la rendición de cuentas, la justicia ambiental y la supervisión democrática.

Declaración conjunta de organizaciones de la sociedad civil: Riesgos para niñez y adolescencia en propuesta de Clave Única como verificador en redes sociales

Organizaciones expertas en derechos humanos, tecnología, periodismo e infancia hicimos un llamado a no utilizar la Clave Única como mecanismo de verificación de edad en plataformas digitales en Chile, justo cuando la Comisión de Futuro, Ciencias, Tecnología, Conocimiento e Innovación de la Cámara de Diputados aprobó la idea de legislar tres proyectos de ley refundidos que buscan restringir el acceso de niñas, niños y adolescentes (NNA) a redes sociales, sitios de apuestas online, videojuegos en línea y chats con IA.

En una declaración conjunta firmada por diecisiete organizaciones de la sociedad civil, entre ellas, Derechos Digitales, Digital Action, Wikimedia Chile y ONG Amaranta, entre otras, reconocemos la urgencia de proteger a la niñez frente a riesgos reales en internet, como el grooming, la explotación sexual, el acoso y la manipulación algorítmica. Sin embargo, advertimos que la propuesta de usar la Clave Única para verificar la edad de acceso a redes sociales podría crear un registro centralizado y trazable de la actividad de cada persona usuaria, aumentando los riesgos de vigilancia, filtraciones y uso indebido de datos personales.

Hacia una infraestructura global de responsabilidad para la IA

*Este artículo se basa en las reflexiones presentadas por las autoras durante el primer Diálogo Global de la ONU sobre la Gobernanza de la IA, incluidas las intervenciones de Jamila Venturini en el Diálogo oficial y de Marina Meira en eventos paralelos.

La producción de IA está altamente concentrada en unas pocas empresas y países que han venido dando forma tanto a las tecnologías como a los procesos de gobernanza hasta la actualidad. A su vez, son quienes tienen mayor interés en el avance de la IA dentro de determinadas regiones y sectores según sus propias condiciones. Las asimetrías de poder incluyen, en particular, la dependencia de los países del Sur Global respecto a los actores corporativos que activan múltiples estrategias para influir en cómo se llevará a cabo su integración en la economía de la IA.

Si bien los beneficios de la IA se concentran en unos pocos, su huella está distribuida. Como lo destacaron varias participaciones durante el primer Diálogo Global de la ONU sobre la Gobernanza de la IA, recientemente concluido, la IA implica una cadena de suministro que va desde la extracción de minerales hasta el procesamiento de datos y requiere una inmensa cantidad de recursos naturales para funcionar. Sus impactos en el medio ambiente, el trabajo y los derechos humanos en general son estructurales y afectan a personas trabajadoras, comunidades y territorios que, con frecuencia, están lejos de ser los principales beneficiarios de la economía de la IA.

La brecha en la rendición de cuentas de la IA

El actual escenario trae aparejada una brecha crítica de rendición de cuentas a nivel global, con múltiples dimensiones. Una dimensión jurisdiccional, derivada del carácter distribuido de las cadenas de suministro tecnológicas y del intento de las corporaciones de eludir el cumplimiento normativo, aprovechando la ausencia de presencia legal en ciertas regiones y países. Una dimensión regulatoria, que explica la variación en las capacidades y características regulatorias e institucionales dentro de diferentes contextos. Relacionada con la brecha jurisdiccional, esto significa que un mismo sistema de IA puede enfrentar un escrutinio riguroso en un país y casi ninguno en otro. También permite lo que se conoce como “jurisdiction shopping”, a través del cual las empresas aprovechan intencionalmente una brecha regulatoria como ventaja para eludir la rendición de cuentas a nivel de la cadena de suministro.

Otra dimensión de la brecha global de rendición de cuentas está relacionada con el poder. Las grandes empresas tecnológicas cuentan con recursos económicos, legales, financieros y políticos superiores a los de algunos países. Esto significa que muchos gobiernos, especialmente en el Sur Global, negocian con ellas desde una posición mucho más débil y que las comunidades más afectadas por los daños causados por la IA suelen ser aquellas con menor acceso a recursos, representación o justicia.

Por último, existe una brecha de evidencia o de información. Si bien los riesgos de la IA suelen presentarse como parte de escenarios futuristas propios de la ciencia ficción, ya se han documentado ampliamente los daños en múltiples ámbitos. Entre los ejemplos se incluyen la violencia de género facilitada por la IA, la vigilancia policial predictiva y el reconocimiento facial y emocional, entre otros. Sin embargo, no existe una fuente unificada de información sobre dichos daños a nivel de la cadena de suministro.

El Panel Científico sobre IA resumió la brecha de rendición de cuentas como un desafío de economía política derivado de la alta concentración del mercado: «si bien algunas jurisdicciones se benefician de leyes sólidas de privacidad y protección de datos, si se implementa fuera de los límites de seguridad, la capacidad concentrada de la IA genera preocupaciones sobre los impactos en la democracia y los derechos humanos, junto con una posible captura regulatoria y la falta de rendición de cuentas».

El reconocimiento de las desigualdades globales, la concentración del mercado, el impacto a nivel de la cadena de suministro y las brechas de rendición de cuentas representa un cambio clave en la narrativa dentro de los espacios globales de gobernanza de la IA y es, en sí mismo, un logro significativo de este Diálogo. Sin embargo, la pregunta que queda por resolver es cómo pasar del diagnóstico a la acción, de cara a su segunda edición en 2027. Abordar los impactos ambientales, laborales y de derechos humanos en general dentro de la cadena de suministro transnacional de la IA es una tarea urgente. Y el sistema internacional de los derechos humanos tiene un papel esencial que desempeñar para cerrar la brecha global de rendición de cuentas.

Cerrar la brecha

Si bien queda mucho por hacer para abordar los impactos de la IA en los derechos humanos, ya existe la base normativa para hacerlo. En los últimos años, los organismos de la ONU y el sistema de derechos humanos de la ONU han afirmado de manera consistente que los sistemas de IA deben cumplir con el derecho internacional de los derechos humanos a lo largo de todo su ciclo de vida, algo que también ha reconocido la Asamblea General desde 2024. Cuando el cumplimiento sea imposible, la respuesta adecuada no es la mitigación, sino la prohibición o la moratoria de la tecnología y su uso. En otras palabras, los Estados y otras partes interesadas deben abstenerse de utilizar dichos sistemas o dejar de hacerlo.

Lo que se necesita ahora es traducir estos compromisos en prácticas de gobernanza en todas las jurisdicciones y a lo largo de toda la cadena de suministro de la IA. Esto requiere una arquitectura internacional de rendición de cuentas basada en al menos dos pilares complementarios.

El primero ya se está configurando. El Panel Científico Internacional Independiente sobre IA se creó para evaluar la evidencia, identificar áreas de consenso e incertidumbre científica, y proporcionar a los responsables de la formulación de políticas una base independiente para la toma de decisiones. Al igual que el Panel Intergubernamental sobre el Cambio Climático (IPCC, por sus siglas en inglés), puede establecer una base probatoria compartida sobre la cual los gobiernos puedan debatir las opciones de políticas públicas.

Esta función es indispensable. Las decisiones sobre si determinados sistemas o usos de la IA cumplen con los umbrales establecidos por el derecho internacional de los derechos humanos no deben depender únicamente de los argumentos de las empresas o de prioridades políticas cambiantes. Sin embargo, el consenso científico por sí solo no puede sustentar la rendición de cuentas. La ciencia avanza con cautela, pero las comunidades y el planeta están sufriendo daños a un ritmo diferente y acelerado.

En otras palabras, la evaluación científica no puede abarcar todo el espectro de los daños causados por la IA. Muchos impactos son contextuales y surgen únicamente cuando los sistemas de IA interactúan con realidades sociales, políticas o ambientales específicas. La misma tecnología puede generar consecuencias profundamente diferentes dependiendo de dónde y cómo se implemente. Un centro de datos, por ejemplo, tendrá impactos ambientales dondequiera que se construya, pero la naturaleza y la gravedad de esos impactos dependen del contexto local. En una región que ya enfrenta una escasez crónica de agua, o donde los pueblos indígenas y las comunidades dependen directamente de los ecosistemas locales para su sustento, probablemente intensificará significativamente las presiones existentes.

Del mismo modo, los sistemas de IA pueden reforzar patrones existentes de discriminación, explotación laboral o represión política de formas que solo se hacen visibles a través de la experiencia local. Estos daños rara vez aparecen primero en conjuntos de datos globales o en revisiones científicas. Son identificados principalmente por las comunidades afectadas por ellos.

Es por eso que la arquitectura emergente de gobernanza de la IA aún carece de un segundo pilar, igualmente importante: un mecanismo internacional permanente para documentar los daños relacionados con la IA. Dicho mecanismo no debería reemplazar la evaluación científica. Por el contrario, la complementa al crear vías institucionales a través de las cuales la evidencia generada por -o con- las comunidades afectadas pueda informar a la gobernanza global antes de que se alcance un consenso académico.

Las organizaciones de la sociedad civil, el periodismo de investigación, los movimientos de base, los sindicatos y las personas investigadoras independientes, entre otros, suelen ser los actores mejor posicionados para identificar los daños emergentes, dada su proximidad a los contextos locales. Sin embargo, su trabajo suele carecer de recursos suficientes y estar desconectado de la toma de decisiones a nivel internacional.

Fortalecerlo no requiere necesariamente crear nuevas instituciones, sino conectar mejor y reforzar las ya existentes. Esto implica brindar a estos actores apoyo financiero e institucional sostenible e independiente, junto con estándares y metodologías de documentación compartidos, al tiempo que se crean canales formales a través de los cuales las evidencias que producen puedan evaluarse sistemáticamente, incorporarse a los procesos internacionales y utilizarse para informar la toma de decisiones.

El propio sistema de derechos humanos de la ONU también debe convertirse en un componente central de la rendición de cuentas en materia de IA. El Examen Periódico Universal (EPU), los órganos de tratados, los procedimientos especiales y el Consejo de Derechos Humanos, por ejemplo, ya investigan violaciones de derechos humanos, reciben evidencia y emiten recomendaciones. En lugar de duplicar estos mecanismos, la gobernanza de la IA debería reforzarlos, proporcionándoles recursos adecuados, mandatos más sólidos y una coordinación sistemática para que los daños relacionados con la IA se conviertan en una parte permanente de su ejercicio.

Finalmente, la gobernanza de la IA debe reconocer, al mismo tiempo, que la IA no es un sector sino una tecnología habilitadora cuyos impactos abarcan varias áreas como el trabajo, la salud, la educación, el medio ambiente, la democracia y el desarrollo. Por lo tanto, la rendición de cuentas en torno a este asunto no debe limitarse a instituciones específicas de la IA. El Panel Científico, el Diálogo Global y la arquitectura de rendición de cuentas más amplia deberían trabajar en estrecha coordinación con instituciones como la Organización Internacional del Trabajo (OIT), los organismos de gobernanza ambiental y el Comité para la Eliminación de la Discriminación contra la Mujer.

En conjunto, estos pilares podrían constituir la base de una verdadera infraestructura global de rendición de cuentas.

La oportunidad entre períodos de sesiones del Diálogo Global

Las normas de derechos humanos, incluidas las relativas a los derechos sociales y económicos, constituyen la base principal sobre la que construir un consenso en torno a los límites innegociables. Resulta alentador que, en los últimos años, los llamamientos a establecer límites innegociables internacionales para la IA hayan cobrado un impulso significativo, reuniendo a organizaciones de la sociedad civil, personas investigadoras, exjefes de Estado y otras expertas. A medida que esta conversación madura, se debe prestar mayor atención a la cuestión práctica de cómo estos compromisos pueden ponerse en práctica y adquirir concreción en la realidad.

El primer Diálogo Global sobre la Gobernanza de la IA ha creado un espacio para que se desarrolle este debate. El reto ahora es traducir ese impulso político en una arquitectura de rendición de cuentas capaz de documentar los daños, informar la toma de decisiones y respaldar la acción colectiva más allá de las fronteras. El período previo al segundo Diálogo, en 2027, ofrece una oportunidad única para comenzar a hacer precisamente eso.

Nuevo convenio de la OIT reconoce la IA como herramienta de gestión laboral y sienta un precedente histórico

Entre el 1 y 12 de junio, Ginebra reunió a representantes de gobiernos, empleadores y personas trabajadoras de todo el mundo en la Conferencia Internacional del Trabajo (CIT) con el propósito de retomar uno de los temas centrales de la edición anterior: el borrador de un convenio y una recomendación sobre trabajo decente en la economía de plataformas. De aprobarse, dicho documento se convertiría en el primero de carácter normativo a nivel internacional orientado al reconocimiento y la regulación del ejercicio del derecho al trabajo a través de las nuevas tecnologías. Tras jornadas extenuantes de negociación, una noticia llegó para marcar un hito histórico para el sector: ¡se aprobó el convenio!

En esta columna, haremos un balance de las discusiones que rodearon la consecución del Convenio Nº 193, rescatando las principales demandas de los colectivos de trabajadores y trabajadoras, junto con sus matices y tensiones frente a los intereses y posicionamientos de los gobiernos y el sector privado. Nos detendremos en las disposiciones relativas a la gestión algorítmica del trabajo mediado por plataformas digitales, pues su inclusión en este instrumento representa uno de los grandes logros del proceso de negociación. Y es que, desde la expansión de esta modalidad de trabajo, las afectaciones que los sistemas algorítmicos generan en las condiciones de vida y laborales del colectivo han sido uno de los ejes de su lucha.

Un Convenio para plasmar y avanzar derechos

En publicaciones anteriores hemos explicado la relevancia de la CIT y de los acuerdos y recomendaciones que allí se discuten y adoptan para el mundo del trabajo. Cabe recordar que los convenios de la Organización Internacional del Trabajo (OIT) tienen como objetivo establecer principios mínimos que garanticen condiciones dignas y derechos fundamentales para toda la fuerza laboral, en todos los sectores, sin importar su estatus contractual. Cuando un Estado miembro ratifica uno de estos instrumentos normativos, queda obligado a trasladarlo a su legislación y práctica nacionales.

Entre las demandas presentadas por las personas trabajadoras, e incorporadas desde 2025 a las discusiones en la CIT, se encontraban: rendición de cuentas significativa en la toma de decisiones algorítmica; estructuras salariales y de asignación de tareas transparentes; garantías de que los costos relacionados con el trabajo sean asumidos por las compañías; y protección frente a la clasificación errónea que hacen las aplicaciones sobre las personas prestadoras de servicios como independientes o autónomas. Además, se exigía: establecimiento de la primacía de realidad; transparencia en los procesos de evaluación del desempeño, así como en las métricas utilizadas y su impacto sobre futuras oportunidades laborales; protección frente a los riesgos para la salud y la seguridad derivados del trabajo en plataformas; salvaguardas para la privacidad y claridad sobre el uso de datos personales; y garantías para la negociación colectiva y la libertad de asociación.

La antesala de estas demandas se encuentra en los pliegos de peticiones de organizaciones sindicales en todo el mundo, que contribuyeron a esbozar un estándar internacional incluso antes de la CIT de 2025. La agenda impulsada por las organizaciones de trabajadores de la economía de plataformas y su notable capacidad de articulación colectiva se erigieron como una fuerza movilizadora fundamental para la adopción de la nueva normativa.

Aprobado con 406 votos a favor y 8 en contra, el Convenio N° 193 se aplica tanto a personas trabajadoras en plataformas basadas en la web como a aquellas basadas en la ubicación, como las de transporte y entrega, lo que amplía su radio de protección en comparación con versiones anteriores del texto. El documento determina que trabajadores y trabajadoras sean clasificados correctamente, basándose principalmente en los hechos relacionados con la realización del trabajo y no en interpretaciones corporativas o subjetivas sobre su carácter de independencia. También cubre y reconoce la promoción y respeto de la libertad de asociación y la libertad sindical, así como del derecho a la negociación colectiva; contempla el derecho a negarse a realizar trabajos peligrosos sin represalias; y garantiza el derecho a la protección contra la violencia y el acoso, incluso cuando son perpetrados en línea o impliquen a clientes.

El nuevo instrumento también reafirma que las personas trabajadoras de plataformas digitales tienen derecho a solicitar el acceso, la rectificación y la supresión de los datos personales procesados por estas aplicaciones; prohíbe la suspensión o desactivación de cuentas o la finalización del empleo o contratación en base a motivos discriminatorios; insta a la intervención y revisión humana en la toma de decisiones algorítmicas destinadas a retener pagos, suspender o desactivar una cuenta de trabajo o la relación laboral misma; y exige que las firmas tecnológicas informen, antes de la contratación, sobre el uso de sistemas automatizados y su impacto en las condiciones de trabajo.

El reconocimiento formal de estos derechos, así como el establecimiento de principios para determinar y comprender el tipo de relación laboral existente en estas modalidades, resultan críticos en un contexto donde persiste la paradoja de la supuesta flexibilidad y autonomía en estos empleos, y mientras se continúan documentando suspensiones y bloqueos injustificados y masivos a cuentas de trabajo en plataformas basadas en la ubicación.

Ahora, ¿por qué es tan significativo que se hayan logrado incluir disposiciones sobre la gestión algorítmica del trabajo?

La gestión algorítmica como punto de tensión

Durante las discusiones, el grupo de empleadores representantes de las empresas mostró una postura particular frente a los artículos que abordaban el uso de sistemas automatizados. Según ellos, no sería parte del mandato de la OIT “regular la tecnología”, y hacerlo podría suponer un obstáculo para la innovación y el crecimiento económico, además de constituir una intromisión en las operaciones de las compañías privadas y en información comercial protegida por propiedad intelectual. Sus argumentos fueron apoyados por algunos gobiernos como el de Estados Unidos.

Excluir la gestión algorítmica del ámbito de acción de la OIT, tal como planteó este grupo, implicaría dejar las reglas sobre cómo los algoritmos asignan tareas, fijan remuneraciones o desactivan cuentas en manos de políticas corporativas y diseños técnicos poco transparentes que no necesariamente tienen en cuenta los derechos reconocidos a las personas trabajadoras. En ese sentido, los principios de supervisión humana y acceso a la información aprobados en el Convenio resultan fundamentales para hacer efectivas las protecciones frente al uso de algoritmos en este tipo de empleos.

Ahora bien, aunque la versión final del documento logra reunir algunas de las preocupaciones y pedidos de las personas trabajadoras, en la última parte se dispuso de forma amplia que “al aplicar el presente Convenio, todo Miembro adoptará medidas apropiadas para proteger la información comercialmente sensible de las plataformas digitales de trabajo”. Esto, si es aplicado al uso de algoritmos, algo que ya alegan algunos gobiernos a nivel mundial y defienden empresas a nivel regional, reabre las tensiones abordadas en múltiples análisis sobre la naturaleza de los algoritmos cuando toman decisiones importantes, como las que fueron mencionadas algunas líneas atrás. Dichas tensiones se concretan en una pregunta clave: ¿la gestión algorítmica es puramente para la asignación de mercado o implica la supervisión del trabajo?

Una tecnología que restringe derechos

Según las demandas de los colectivos de trabajadores, la gestión algorítmica no puede considerarse un instrumento de mercado neutral, porque en la práctica influye en los salarios, el tiempo de trabajo y las medidas disciplinarias, ámbitos tradicionalmente regulados por el derecho laboral. Abrir la puerta a que los Estados limiten las garantías establecidas en el Convenio en favor del secreto comercial tiene implicancias sobre los derechos y las condiciones de trabajo. Si bien la disposición final parece sugerir un conflicto entre derechos fundamentales que requeriría por parte de los Estados una evaluación de la necesidad, proporcionalidad y razonabilidad de la protección a la propiedad intelectual frente a los derechos laborales, eso no quedó explícito en el texto y puede dar margen para interpretaciones expansivas sobre las garantías ofrecidas a las corporaciones.

Pensemos por un momento: cuando una persona supervisa, asigna tareas y evalúa el desempeño, esto se reconoce como gestión y está sujeto a protecciones laborales. Las personas trabajadoras, en consecuencia, pueden exigir una remuneración justa, condiciones seguras y garantías de debido proceso. Entonces, ¿por qué cuando un algoritmo ejerce el mismo control, las empresas afirman que no se trata de gestión en absoluto, sino simplemente de una característica del diseño de servicios digitales? Las consecuencias son contundentes: está comprobado que los sistemas algorítmicos permiten la asignación de micro tareas en cuestión de segundos, la clasificación constante de sus empleados, la imposición de sanciones e incluso el bloqueo del acceso a la aplicación, a menudo con escasa o nula explicación.

Los argumentos sobre el carácter de secreto comercial de los algoritmos en estas modalidades de trabajo ya han sido objeto de decisiones judiciales en nuestra región. Que el Convenio introduzca una salvedad en el apartado de aplicación para proteger la información comercialmente sensible de dichas plataformas puede habilitar a que este principio se utilice para escudar los algoritmos opacos que subyacen a la gestión laboral. Esta opacidad no es incidental, es estructural al modelo de negocio y, dejar indefinido qué debe considerarse comercialmente protegible, sin reforzar la exigencia de evaluar su necesidad, proporcionalidad y razonabilidad, puede traducirse en que millones de personas trabajadoras tengan que luchar aún mucho más para protegerse frente al despliegue de la IA en la economía de plataformas. Y es que la relevancia mundial de los convenios emitidos por la OIT es considerable, ya que los gobiernos suelen recurrir a ellos como guía en materia de normas y políticas laborales.

Una lucha que persiste

El Convenio N° 193, como documento histórico para el trabajo en plataformas, sorteó un equilibrio complejo: establecer principios lo suficientemente amplios para adaptarse a las realidades cambiantes del sector, sin perder por ello la capacidad de ofrecer garantías concretas; y ampliar los derechos laborales sin sacrificar la flexibilidad operativa de los modelos de negocio. Asimismo, la Recomendación que lo acompañaría, y hacia la cual se movieron diferentes artículos de los borradores como resultado del proceso de comentarios tripartitos, quedó finalmente pendiente.

La norma recién aprobada no operará de forma aislada en los países que decidan ratificarlo. Los esfuerzos para regular estas modalidades de trabajo ya existen en todo el mundo y, en particular, en América Latina. En nuestra región, cinco países cuentan con una regulación para el trabajo en plataformas digitales basado en la ubicación. En ese sentido, el Convenio entrará a dialogar con los desarrollos normativos previos de los Estados, tanto en materia de economía de plataformas, como de leyes de protección de datos personales, libertad de asociación y negociación colectiva, inteligencia artificial, acceso a la información, políticas de competencia y propiedad intelectual.

Consolidar y expandir los avances alcanzados en este documento requerirá un esfuerzo articulado y sostenido por parte de sindicatos, organizaciones de la sociedad civil, Estados y ámbito privado. El sector trabajador centrará ahora su atención en impulsar que los gobiernos de sus países de origen ratifiquen el Convenio. Esto resulta clave pues, aunque este instrumento aborda disposiciones sobre remuneración, sistemas automatizados, datos personales, salud y seguridad, lo hace desde un enfoque basado en principios que deja en gran medida la responsabilidad última sobre su desarrollo en la legislación y las prácticas nacionales. El comportamiento del voto de representantes de gobiernos latinoamericanos como Argentina, Chile, Paraguay, Panamá y Costa Rica, quienes se abstuvieron de votar por el Convenio, ya vislumbra un escenario donde las organizaciones sindicales tendrán que movilizarse con esfuerzos particulares para lograr la esperada ratificación.

Además, será fundamental que la sociedad civil acompañe a los Estados y recomiende, en materia de gestión algorítmica del trabajo, herramientas que garanticen la efectividad de las medidas establecidas en el Convenio. Uno de ellos podría ser la disponibilidad de registros públicos de los sistemas automatizados desplegados en cada plataforma con información sobre su propósito, diseño y funcionamiento. Otro posible es el desarrollo de evaluaciones de impacto en derechos humanos centradas en las personas trabajadoras, revisando el efecto de sus productos en los salarios, la jornada laboral, la salud y seguridad, y la libertad sindical. Estas evaluaciones deben desarrollarse en colaboración con sindicatos y organizaciones representantes de las y los trabajadores.

Los algoritmos nunca deberían tener la última palabra sobre las condiciones de trabajo, el derecho a la libre asociación, o el destino de una persona trabajadora. El derecho a impugnar decisiones automatizadas debe ser garantizado, así como acceder a una revisión humana y buscar reparación a través de mecanismos del derecho laboral.

La búsqueda de la responsabilidad empresarial en la era de la desregulación

En toda la región se repite una misma escena: ante problemas que requieren obligaciones públicas, fiscalización independiente y sanciones reales, los gobiernos aceptan acuerdos voluntarios, estándares corporativos o promesas de inversión como si fueran política pública. En México, el gobierno firmó, en marzo de 2026, un criticado acuerdo de colaboración con Google, Meta y TikTok para combatir la violencia digital contra las mujeres, que no obliga legalmente a las empresas, no prevé verificación independiente y no garantiza sanciones claras. En Colombia, con 139 municipios clasificados “en riesgo extremo” de cara a las elecciones del 31 de mayo, no existe un régimen legal específico que obligue a las plataformas a reportar sistemáticamente cómo funciona su moderación ni cómo actúan frente a riesgos electorales. En Argentina y Chile, gobiernos de cercanía política presentan la desregulación como ventaja competitiva.

Brasil parece ir en un sentido muy distinto. En junio de 2025, el Supremo Tribunal Federal declaró la inconstitucionalidad parcial del artículo 19 del Marco Civil de Internet, cambiando dramáticamente el esquema de responsabilidad de la pionera Ley de 2014. En mayo de 2026, hace tan solo unos días, el gobierno publicó los decretos 12.975/2026 y 12.976/2026, que por una parte actualizan la regulación del Marco Civil, amplían las obligaciones de las plataformas sobre moderación y transparencia, y atribuyen nuevas facultades de supervisión e investigación a la autoridad de control de datos personales; y por otra establecen todo un esquema para la protección de mujeres en internet. Brasil llegó a ese punto con un costo político alto: la orden ejecutiva de la administración Trump del 30 de julio de 2025, posterior a la decisión sobre el Marco Civil, fijaba represalias comerciales contra Brasil castigando, entre otras cosas, sus decisiones judiciales sobre plataformas digitales. El mensaje para el resto de la región era unívoco.

Ese contexto geopolítico coexiste con un lobby corporativo significativo, en toda la región. Durante 2025, la investigación “La mano invisible de las Big Tech”, liderada por Agência Pública y el CLIP, registró miles de acciones de incidencia de empresas tecnológicas en diez países y la Unión Europea, sobre cientos de proyectos de ley y casos judiciales. Aunque la influencia política es una actividad legítima, puede a menudo coincidir con obstáculos a la capacidad pública de controlar el comportamiento de las empresas, como la exclusión de la categoría de alto riesgo de los sistemas de moderación y recomendación de contenidos en Brasil, o la limitación de la regulación para proteger la salud mental de niñas, niños y adolescentes frente a plataformas en Colombia. Como señalara nuestra coordinadora de Políticas Públicas Lucía Camacho en relación con el caso chileno, este escenario se complejiza en un contexto geopolítico donde la presión para no regular es también presión de Estado. ¿Cómo se previenen los riesgos en esas condiciones?

Cuando el riesgo reemplaza a los derechos

La pregunta de fondo no es si las plataformas deben gestionar riesgos o no. La pregunta es cómo se responsabiliza a empresas cuyas decisiones de diseño, moderación, recomendación y priorización algorítmica producen riesgos y daños, en un contexto donde regularlas es difícil, políticamente controvertido y profundamente desigual entre regiones. Para América Latina, la pregunta es todavía más compleja: los enfoques nacionales son divergentes, los recursos institucionales distan de los de países desarrollados, las prioridades políticas cambian con rapidez y la presión para no regular viene tanto de las empresas como de Estados con poder geopolítico.

El derecho europeo ofrece la respuesta más desarrollada disponible. Bajo el Reglamento de Servicios Digitales (DSA), las plataformas de muy gran tamaño deben identificar y evaluar riesgos sistémicos derivados del diseño y funcionamiento de sus servicios, incluyendo aspectos regionales y lingüísticos específicos; adoptar medidas de mitigación; publicar reportes de transparencia; dar acceso a datos para autoridades y personas investigadoras; y someterse a auditorías independientes anuales con obligación de responder ante hallazgos negativos. Ese esquema también reconoce explícitamente el papel de los estándares voluntarios como complemento, y promueve su desarrollo en organismos europeos e internacionales para facilitar el cumplimiento de varias de sus obligaciones. Así, en la DSA, los estándares no reemplazan al derecho, sino que buscan facilitar el cumplimiento de obligaciones legales que una autoridad pública puede exigir.

La apuesta por los estándares tiene respaldo empírico propio. Los estándares han sido fundamentales para la interoperabilidad global de internet; la conectividad universal existe gracias a acuerdos técnicos adoptados globalmente, no a legislaciones nacionales coordinadas. En materia de confianza y seguridad en línea, pueden ofrecer lenguaje común para auditorías, interfaces de datos, notificaciones y sistemas de moderación, y pueden evitar que cada regulación nacional genere incentivos para que las plataformas concentren cumplimiento en los mercados que más les importan comercialmente. En esa línea se ubica el estándar internacional ISO/IEC 25389:2025, The Safe Framework, basado en la especificación de la Digital Trust & Safety Partnership sobre prácticas de confianza y seguridad. Se trata de una guía práctica útil para la acción de las empresas, con lo cual la pregunta deja de ser por la utilidad de los estándares, y la duda radica más bien en quién define esos estándares, con qué transparencia, bajo qué mecanismos de rendición de cuentas, y –muy especialmente en nuestro contexto– cómo se conectan con obligaciones legales exigibles.

La experiencia acumulada muestra los límites de cada herramienta por separado. El examen de DSA Observatory tras el primer ciclo de auditorías DSA con 19 reportes publicados a fines de 2024, encontró que las auditorías se limitaron en su mayoría a verificaciones procedimentales: si la documentación existía, si los riesgos identificados estaban vinculados a mitigaciones declaradas, si el papeleo cumplía los requisitos formales. El referido “Safe Framework”, ahora norma ISO/IEC 25389, reconoce que constituye una guía más que un conjunto de requisitos, con lo que no puede certificarse la conformidad con el mismo. La Guía de Debida Diligencia para una IA Responsable de la OCDE se define explícitamente como “agnóstica” respecto de riesgos y deja a criterio empresarial qué riesgos priorizar y a qué partes interesadas consultar. Nada de ello vuelve inútiles esos instrumentos, pero sí impide tratarlos como equivalentes funcionales de una obligación legal, una auditoría robusta o una decisión de autoridad.

Al momento del cierre de esta columna, llegaba la noticia de que la Comisión Europea multó a Temu con 200 millones de euros por una evaluación de riesgo de 2024 que calificó de insuficiente porque estaba “basada en información general del sector en lugar de evidencia específica de su propia plataforma”, como expresa su anuncio público. Es la segunda sanción DSA en la historia, tras los 120 millones de euros de multa a Twitter (o X para quienes siguen ahí) en diciembre de 2025. Lo que ambos casos demuestran es que incluso bajo un régimen obligatorio con autoridad pública y sanciones reales, las evaluaciones corporativas pueden ser incompletas, genéricas o insuficientes para capturar el daño real. Desde el equipo académico del CELE-UP, Del Campo, Zara y Álvarez Ugarte lo formularon con precisión: cuando la pregunta deja de ser “¿se afectó un derecho?” para ser “¿se gestionó un riesgo?”, el lenguaje del derecho puede ser desplazado por el lenguaje del procedimiento. Estándares y auditorías son instrumentos necesarios, pero resultan insuficientes sin una autoridad con poder real de exigir, verificar y sancionar.

Distancias más que geográficas

La rendición de cuentas requiere una institucionalidad capaz de hacerla exigible. A falta de autoridades e instrumentos como los de la Unión Europea, son las autoridades nacionales las que en principio podrían responder a esos vacíos. Así, los decretos brasileños de mayo de 2026 ofrecen el punto de referencia más próximo en la región: la Agencia Nacional de Protección de Datos (ANPD) asumió nuevas facultades de supervisión e investigación sobre el comportamiento de las plataformas, con base legal, posibilidad de sanción y articulación con la doctrina de “falla sistémica” establecida por el Supremo Tribunal Federal en 2025. En el resto de la región, la ausencia de una autoridad equivalente con mandato específico sobre plataformas revela exactamente ese déficit: falta de mandato legal, de recursos, de acceso a información relevante y de capacidad sancionatoria. Lo que el caso europeo demuestra es que incluso la Comisión Europea, con todo ese aparato, tarda años en producir sanciones; sin él, el ciclo evaluación-auditoría-reporte produce, en el mejor de los casos, documentación de calidad variable.

El sistema interamericano de derechos humanos ofrece un punto de partida más robusto que cualquier taxonomía corporativa de riesgos. La Declaración de Principios sobre Libertad de Expresión de la CIDH, la jurisprudencia de la Corte Interamericana y los estándares de la Relatoría Especial para la Libertad de Expresión establecen que cualquier restricción al derecho debe ser legal, necesaria y proporcional, y que los Estados tienen obligaciones positivas para garantizar su ejercicio también frente a interferencias o abusos de actores privados con poder estructural. Los Principios Rectores de las Naciones Unidas sobre Empresas y Derechos Humanos establecen que las empresas deben respetar los derechos y remediar los daños, no gestionarlos como variable de riesgo reputacional u operativo. Que los marcos de responsabilidad corporativa no estén construidos sobre ese lenguaje tiene efectos políticos concretos.

La conclusión no puede ser que América Latina ignore los estándares globales o se repliegue en un popurrí de respuestas nacionales divergentes. Desde la región, es necesario participar activamente en la discusión de estándares globales para volverlos más transparentes y responsables, e impulsar al mismo tiempo dentro de la región instituciones capaces de convertir la responsabilidad en una obligación verificable. Los procesos de elaboración de estándares en organismos como ISO son formalmente abiertos a la participación de gobiernos y sociedad civil, pero esa participación requiere recursos, capacidad técnica y voluntad política sostenida. Además, para que tenga peso, esa participación debe venir acompañada de instituciones nacionales con capacidades y recursos, de procesos legislativos que resistan las presiones documentadas, y de una posición regional coordinada que afirme que la rendición de cuentas de las plataformas no es una anomalía latinoamericana, sino cumplimiento de obligaciones preexistentes.

Derechos exigibles, no responsabilidad decorativa

La salida no exige rechazar todo marco de gestión de riesgos ni toda guía de buenas prácticas. No se trata de reiterar posiciones en el viejo debate sobre si los intermediarios responden por contenidos de terceros, sino de reclamar la institucionalidad que hace que cualquier marco de rendición de cuentas, definido democráticamente, tenga consecuencias reales. Ello requiere exigir más de las empresas a través de nuestra institucionalidad. Requiere obligaciones públicas exigibles: reportes de transparencia desagregados, debido proceso para personas usuarias afectadas y reglas específicas para contextos de riesgo diferenciado, con sanciones efectivas ante el incumplimiento. Requiere estándares más transparentes y responsables, con procesos abiertos, participación real de sociedad civil, trazabilidad de aportes y conexión explícita con derechos humanos como referente normativo. También, exige contar con institucionalidad con capacidad de fiscalizar: autoridades con mandato, recursos, y poder sancionatorio. Todo ello debe venir asociado a una respuesta coordinada frente a la presión geopolítica, con el respaldo en la noción del sistema interamericano que sostiene que regular plataformas para proteger derechos no es sino el cumplimiento de obligaciones democráticas preexistentes.

Como hemos dicho desde hace años, las reglas hechas por otros para sí mismos no son el mecanismo por el cual nuestros derechos serán respetados y defendidos. Hoy, el tablero global es más desfavorable: el lobby es más extenso, la presión geopolítica es más explícita, y los marcos voluntarios están ganando terreno como la opción políticamente más cómoda. América Latina necesita marcos propios, anclados en obligaciones democráticas, instituciones con capacidad real de aplicarlos, estándares abiertos a la participación social y comunidades con poder efectivo sobre las reglas que organizan su vida digital.

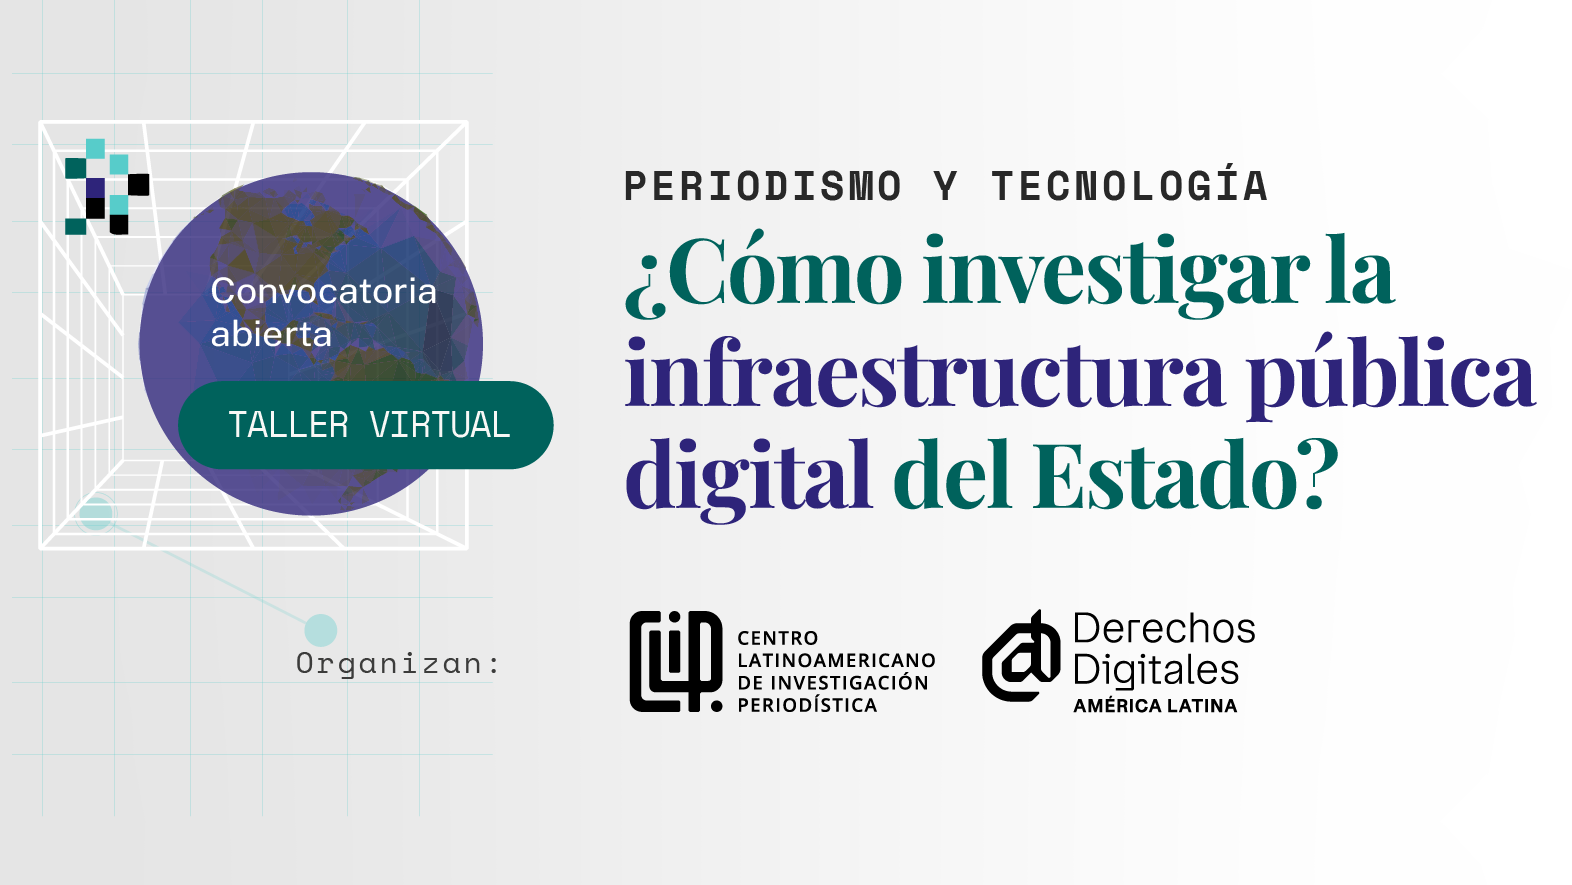
[POSTULACIONES CERRADAS] Taller para periodistas sobre infraestructura pública digital y derechos humanos

¿Cómo investigar las tecnologías que implementa el Estado? ¿Qué actores participan en su diseño, financiamiento y gobernanza? ¿Qué impactos tienen sobre los derechos humanos, la vigilancia, la exclusión o el acceso a servicios públicos?

Derechos Digitales y El CLIP abren la convocatoria para el taller virtual “Periodismo y tecnología: ¿Cómo investigar la infraestructura pública digital del Estado?”, una instancia gratuita dirigida a periodistas de América Latina que busquen fortalecer herramientas de investigación sobre tecnologías implementadas por gobiernos y organismos públicos.

El taller busca brindar herramientas para investigar críticamente lo que se denomina “infraestructura pública digital” (DPI, por sus siglas en inglés), para profundizar y entender cómo estas tecnologías moldean la relación entre el Estado, las empresas tecnológicas y la ciudadanía. A través de sesiones en vivo, las personas participantes podrán profundizar en las tensiones entre lo público y lo privado, su eventual impacto en materia de exclusión y sesgos, y las dinámicas de poder que intervienen en la toma de decisiones de política pública facilitadas por las tecnologías digitales.

Durante el proceso formativo se abordarán temas como:

  • La investigación de contratos públicos, licitaciones y procesos de implementación tecnológica.
  • Dónde encontrar información y cómo acceder a fuentes relevantes.
  • Qué intereses políticos y económicos participan en la gobernanza de tecnologías públicas.
  • Cómo conectar decisiones técnicas con regulación, lobby coporativo y su impacto en las políticas públicas.
  • Cómo construir historias periodísticas que expliquen el impacto de estas tecnologías sobre los derechos humanos.

El taller se realizará de manera virtual durante junio de 2026 y contará con cuatro sesiones en vivo distribuidas en dos semanas, con una duración total de nueve horas. Participarán hasta 40 periodistas de todo América Latina.

Las sesiones se realizarán los martes y jueves en los siguientes horarios:

  • 9:00 Costa Rica
  • 10:00 Colombia
  • 11:00 Chile
  • 12:00 Argentina y Brasil

Posteriormente, se seleccionará a 12 participantes para formar parte de un taller presencial en Bogotá, Colombia durante agosto de 2026. Las personas seleccionadas también recibirán becas de investigación para desarrollar sus proyectos periodísticos.

Las postulaciones estarán abiertas hasta el 29 de mayo.

Sesión informativa

Además, el próximo 26 de mayo se realizará una sesión informativa vía Zoom para presentar los objetivos del taller, explicar su metodología y resolver dudas sobre el proceso de postulación.

  • 12:00 pm Costa Rica
  • 1:00 pm Colombia
  • 2:00 pm Chile
  • 3:00 pm Argentina y Brasil

📌 Únete en el enlace.

¿Cómo postular?

Las personas interesadas pueden completar el formulario de postulación aquí.

Cupos limitados y sujetos a proceso de selección.

Para más dudas o preguntas, puedes escribir al correo electrónico tallerdpi@elclip.org

Entre prohibir y educar: el falso dilema digital

Frente a los múltiples desafíos sociales planteados por la integración de las tecnologías en los más variados ámbitos de la vida cotidiana, es común la presentación de propuestas relacionadas con la “alfabetización digital”. En los debates sobre políticas públicas, el concepto surge muchas veces como un comodín para responder a las preguntas difíciles y transferir responsabilidades incómodas.

Según el discurso mayoritario, la alfabetización digital busca dotar a la ciudadanía, desde la infancia, capacidades para un uso más responsable de internet, los datos, la inteligencia artificial u otras tecnologías emergentes. Sin embargo, las discusiones recientes sobre los impactos de ciertas tecnologías en el desarrollo integral de las infancias demuestran la urgencia de políticas educativas que no solo entreguen habilidades de uso, sino que promuevan una comprensión crítica de estas herramientas y sus efectos.

La incorporación formal del concepto en políticas tecnológicas o educativas es central, pero sin una estrategia que dé cuenta también de las necesidades de formación docente asociadas, termina por abrir más espacio para la entrada de empresas de tecnologías en las escuelas. Ya sea con el entrenamiento directo de docentes y estudiantes en el uso de sus propios productos y servicios, como hace Google incluso como estrategia para impulsarlos en instituciones educativas, o a través de distintas alianzas, programas y contenidos que buscan también moldear la misma noción de alfabetización digital en función de sus intereses.

Navegando extremos

Mientras la defensa de la alfabetización digital queda vacía de contenido y carecemos de evidencias sobre su efectivo impacto en la garantía de derechos, la reciente prohibición del acceso a redes sociales a menores de 16 años en Australia y el fallo que declaró a Google y Meta culpables por no tomar acción frente a los riesgos presentados por sus productos han dado espacio a otro tipo de discusión. Emergen en la región debates públicos y propuestas legislativas que buscan responder de otra manera a los riesgos que estas tecnologías implican para las infancias.

Ya no se trata de educar para un uso responsable, sino directamente de prohibir.  Como expusimos en una columna reciente, propuestas de este tipo representan intentos simplistas para solucionar un problema extremadamente complejo. No solo eso: conllevan distintos tipos de desafíos para la protección de los derechos de las infancias y para su  implementación, que no necesariamente son tomados en cuenta en los debates legislativos.

Puede parecer algo simple, pero hacer efectiva una prohibición de redes sociales para determinados grupos etarios implica la adopción de mecanismos de control de edad que pueden ser poco efectivos, y al mismo tiempo, excesivamente intrusivos debido a la demanda de datos personales implicada. Obligar a las empresas a recolectar más datos personales para el acceso a sus servicios va en contramano del concepto de privacidad por diseño, abriendo espacio para filtraciones y brechas de seguridad que ponen en riesgo especialmente a quienes se encuentran en situación de mayor vulnerabilidad.

Por otro lado, la opción por restringir el uso de redes sociales puede sentirse como una prohibición general al uso de internet, especialmente para quienes se conectan primordialmente desde el teléfono móvil con planes de datos ya limitados. En el caso del uso compartido de estos dispositivos, la prohibición puede ser completamente inefectiva – con niños y niñas accediendo a las redes de sus familiares– o demasiado amplia, dificultando el uso legítimo por otras personas de la familia. Al no tomar en cuenta sus implicaciones en contextos de desigualdad como los latinoamericanos, este tipo de medida puede profundizar brechas preexistentes.

Más que una excusa, un deber

El acceso a internet es una precondición fundamental para el ejercicio de derechos humanos como la libertad de expresión, el acceso a la información, la educación, la salud, la cultura y la participación política en una sociedad democrática, entre muchos otros. Sin embargo, el derecho de acceso a internet no se concreta por la simple capacidad de conectarse.

Según la Comisión Interamericana de Derechos Humanos (CIDH), este derecho se refiere a la necesidad de garantizar la conectividad y el acceso universal, ubicuo, equitativo, verdaderamente asequible y de calidad adecuada a la infraestructura de internet y a los servicios de las tecnologías de información y comunicación en todo el territorio de los Estados. De acuerdo con la Comisión Económica para América Latina y el Caribe (CEPAL), para que la conectividad sea significativa, “la conexión a Internet debe ser rápida, confiable y estable, de modo de permitir la realización del conjunto de actividades cotidianas, productivas y de acceso a diferentes servicios sin interrupciones. Además, esta conectividad debe estar al alcance de todas las personas, independientemente de su contexto socioeconómico o territorial y no puede estar restringida a un teléfono básico”.

Datos recientes en la región dan cuenta de que el incremento en el acceso a internet en los últimos años oculta una realidad no solo lejana a tal ideal, sino también profundamente desigual: buena parte de la población, especialmente de clases más bajas, no tiene acceso integral a internet. Al contrario, se conecta a la red de manera parcial por medio de dispositivos móviles (muchas veces compartidos), paquetes de datos y zero rating, práctica que vulnera el principio de neutralidad de la red al privilegiar el acceso a ciertas aplicaciones a partir de acuerdos directos con grandes empresas de tecnologías. Las redes sociales son justamente las que se suelen incluir en tales planes con acceso ilimitado.

Ante este contexto, el rol de las instituciones públicas y comunitarias en facilitar la conectividad significativa se hace crítico. En el caso de las escuelas, su papel es central no solo para viabilizar un acceso universal, sino también para promover el acceso a conocimientos que permitirán su mejor aprovechamiento, incluso con miras a una participación activa y constructiva en la esfera pública digital. En sociedades cada vez más permeadas por las tecnologías, tales conocimientos son cruciales para la participación en la vida política, social y económica y deben ser parte integral de cualquier política de inclusión digital.

Hacia una educación crítica para las tecnologías

El avance del debate público sobre el impacto de ciertas tecnologías en las infancias en América Latina es fundamental. No solo desde un punto de vista individual, pero como un clamor colectivo en favor de límites al extractivismo sin frenos promovido por los grandes monopolios internacionales a costa de nuestros derechos. Cada vez es más visible que el impacto de las big tech en nuestras vidas y sociedades, así como sus estrategias de marketing y lobby, no difiere de lo que pasa en la industria de alimentos ultraprocesados, agrotóxicos o tabaco. Y frente a la honestidad obscena con la que los tech bros expresan su visión de mundo, necesitamos decir ¡basta! 

Sin embargo, desconectarse o prohibir el acceso a contenidos es una estrategia, como mínimo, frágil. La prohibición como medida aislada puede limitar la conectividad significativa y terminar por entregar un argumento más para legitimar el apetito de la industria por datos y más datos, la fuente de sus ganancias y poder. En última instancia, conlleva como riesgo la profundización de las ya marcadas brechas digitales existentes en nuestra región.

Por otro lado, es urgente replantear el argumento de la alfabetización digital y reclamar la incorporación de una educación crítica para las tecnologías como parte central de las políticas de inclusión digital y tecnológicas. No hacerlo es condenar a las futuras generaciones a un rol de usuarias pasivas, cuando no meras víctimas, de las grandes empresas de tecnologías.

Contribución conjunta al Diálogo Global sobre Inteligencia Artificial

Esta presentación conjunta, elaborada por Derechos Digitales, Foxglove Legal, International Lawyers Assisting Workers Network y International Trade Union Confederation, aborda el futuro del trabajo y de las personas trabajadoras en el marco de la consulta del Diálogo Global sobre IA.

Nuestras respuestas destacan prioridades para la gobernanza de la IA centradas en los derechos de las personas trabajadoras, incluyendo: garantizar estándares de trabajo decente; fortalecer la transparencia, la rendición de cuentas y la supervisión humana; abordar los impactos laborales como la vigilancia, la calidad del empleo y la gestión algorítmica; y promover la participación significativa de las personas trabajadoras y los sindicatos en los procesos de toma de decisiones sobre IA.

Intervención en la UNESCO sobre gobernanza de la inteligencia artificial: hacia un marco global justo, transparente y basado en derechos

Esta intervención de Derechos Digitales responde a la Nota Borrador de la Co-Presidencia, enfatizando la necesidad urgente de reequilibrar la narrativa de la gobernanza de la IA. Aunque reconoce el Diálogo como una oportunidad clave para la inclusividad, esta contribución destaca tres pilares para la agenda temática:

  • Superar la subrepresentación del Sur Global.
  • Establecer mecanismos de supervisión rigurosos basados en los derechos humanos para prevenir daños.
  • Ampliar el alcance de la gobernanza para incluir los impactos ambientales y laborales del ciclo de vida de la IA, los cuales suelen ser pasados por alto.