Infografía explicativa que busca ayudar en la selección de un software para realizar videollamadas, dependiendo de sus necesidades y características.
Tipo de contenido (Recurso): Herramientas y proyectos
Consejos de seguridad digital para medios de comunicación independientes
Compilación de consejos básicos de seguridad digital, principalmente dirigidos a medios de comunicación independientes, comunicadoras y comunicadores sociales, para el mejor resguardo de sus plataformas de difusión de contenidos.
Manual rápido de OONI Probe para monitorear bloqueos de sitios y servicios usando teléfonos Android
Instalación
La aplicación está disponible en la Google Play Store en https://play.google.com/store/apps/details?id=org.openobservatory.ooniprobe y en F-Droid en https://f-droid.org/packages/org.openobservatory.ooniprobe/
Existe una versión para iOS en https://apps.apple.com/us/app/id1199566366 la cual no ha sido probada para la realización de esta guía.
Inicialización
Al abrir la aplicación por primera vez dará un tour por las funcionalidades básicas del programa y al final hará un quiz sorpresa con preguntas relevantes sobre el riesgo de usar la aplicación, los dos puntos más importantes de considerar son:
- Cualquiera que esté monitoreando nuestra red o nuestro tráfico de internet puede saber que estamos usando OONI Probe.
- Los datos recopilados en las pruebas será cargado de forma automática al servidor central del proyecto (hacen lo posible por ocultar información con la que nos puedan identificar pero se advierte que en algunos casos esto puede ser insuficiente para anonimizar algunos resultados).
Uso básico
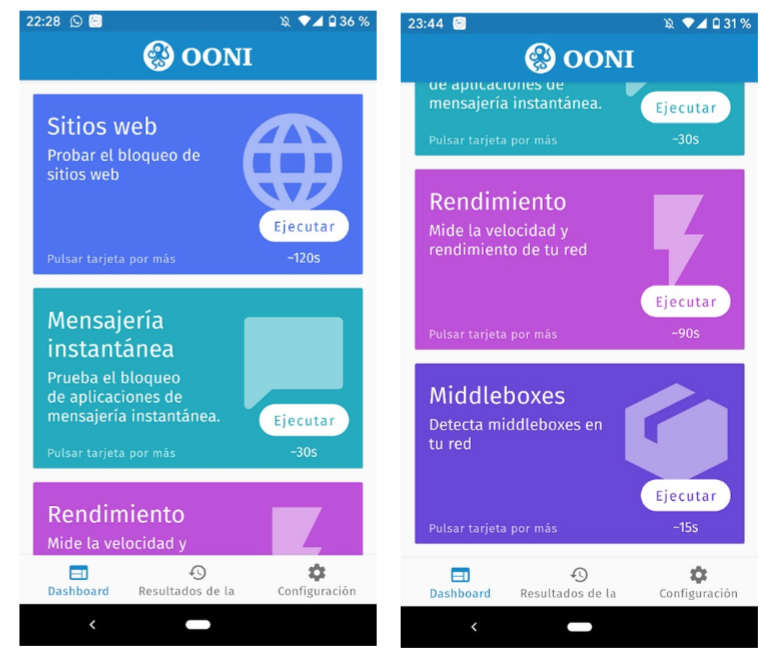
La interfaz principal de la aplicación es como sigue, se pueden ejecutar análisis sobre sitios web, clientes de mensajería instantánea, Rendimiento y Middleboxes (equipamiento usado para vigilar tráfico en internet), todas estas pruebas tienen opciones automáticas que son ejecutadas al momento de pulsar ejecutar y algunas permiten configurar exactamente qué se quiere probar.
Prueba sobre sitios web
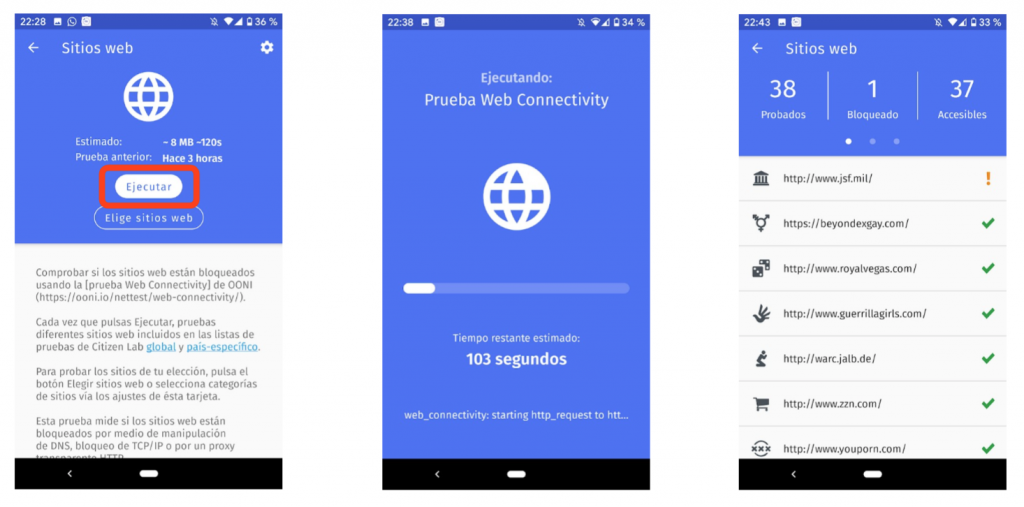
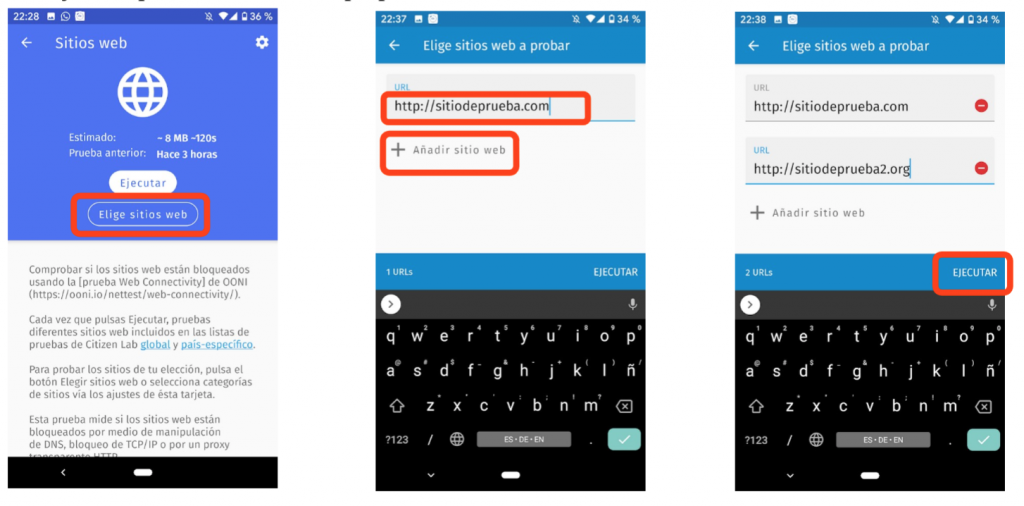
Esta prueba analiza si existen bloqueos técnicos para consultar sitios web, además en caso de existir estima por qué métodos técnicos se están ejecutando los bloqueos correspondientes. Si se ejecuta en análisis por defecto que propone la aplicación se probara una lista preexistente por países que puede estar desactualizada dependiendo de la región particular. También se pueden definir sitios personalizados para probar y estas listas de sitios pueden ser compartidas por otros para que ejecuten más pruebas.
En caso de que quieras ejecutar pruebas sobre sitios propios, haz lo siguiente:
Prueba sobre servicios de mensajería
Esta prueba verifica que se puede acceder correctamente a Whatsapp, Telegram y Facebook Messenger. Sólo da opción de ejecutar la prueba para esos servicios de forma predeterminada, no permite agregar otros servicios
Prueba de middleboxes
Esta prueba intenta detectar equipamiento usado generalmente para vigilar tráfico de red y en ocasiones censurarlo, esta prueba no toma ningún parámetro personalizado por lo que sólo es necesario pulsar ejecutar en la pantalla principal para iniciarlo
Compartir resultados
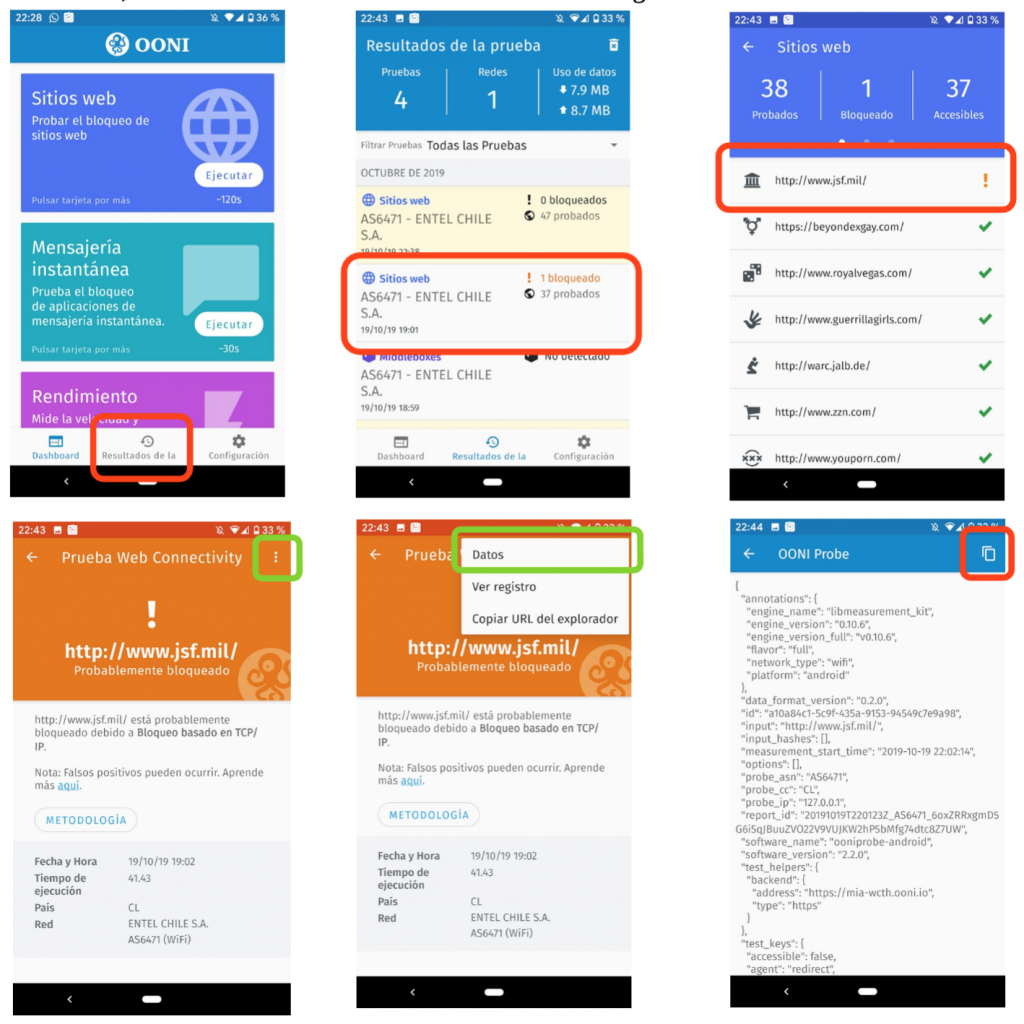
Aunque en https://explorer.ooni.org/ se pueden consultar los resultados cargados en el servidor de OONI Probe, normalmente estos tardan en aparecer, por lo que se recomienda buscar los resultados de forma manual y enviarlos a quien pueda interpretarlos o guardarlos en notas propias, correos electrónicos, etc. Para conservar documentación de los hallazgos.
Algunas consideraciones
- Cuando el servicio de internet está intermitente es posible que algunos resultados sean falsos positivos, por lo que se recomienda.
- Confirmar en varios dispositivos de varias personas antes de publicar que un sitio o servicio está siendo bloqueado.
- Esta aplicación no está diseñada para medir apagones de internet, en este caso se recomienda documentar la falta de señal o cobertura de otras formas.
- Esta aplicación NO detecta vigilancia de llamadas de voz o mensajes de texto.
¡Únete a Tor!
Boletín imprimible con información introductoria, técnica y legal sobre el uso de Tor, su utilidad y cómo montar un relay de salida, enfocado en los usuarios Mexicanos.
Metadatos (2017)
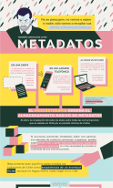
El #DecretoEspía ordena la recopilación masiva de datos comunicaciones por un periodo mayor a dos años. Aquí te explicamos por qué eso es un atentado a nuestra privacidad.
WPA2 recomendaciones de siempre para nuevas vulnerabilidades
Hace unos días fue anunciada una vulnerabilidad que afecta a todas las redes Wi-Fi modernas que utilizan el protocolo WPA2 para proteger la señal con contraseña. El ataque, denominado «Key Reinstallation Attacks» (KRACKS), es el resultado de una investigación académica enviada a revisión a mediados de mayo y hecha pública hace un par de semanas. Utilizando esta vulnerabilidad, un atacante que esté dentro del rango de la señal Wi-Fi podría obtener el contenido de nuestra navegación: mensajes, imágenes y contraseñas entre otro tipo de datos privados que circulan en la red Wi-Fi mientras utilizamos Internet. Además, dependiendo de la configuración de la red, el atacante también podría engañarnos haciéndonos ingresar datos privados en versiones de sitios que no corresponden a los oficiales u obligándonos a descargar algún tipo de virus o aplicación que no deseamos en el dispositivo. ¿Qué se puede hacer frente a esto?
Esta es una vulnerabilidad que existe en WPA2 como tecnología en sí misma, por lo tanto todos los dispositivos y sistemas operativos que utilizan WPA2 para conectarse a redes inalámbricas pueden verse afectados, incluyendo computadores con Windows, Linux o MacOS, celulares iPhone o Android e incluso radios, televisores o aspiradoras «inteligentes». Muchas de las empresas detrás de estos productos ya han publicado actualizaciones de seguridad que se hacen cargo de este problema, por lo tanto la recomendación principal (y permanente) es mantener actualizadas las aplicaciones y sistemas operativos de nuestros dispositivos para evitar de esta manera permanecer expuestos al ataque. En el caso de los dispositivos que ya no tengan soporte por parte del fabricante y que por tanto no puedan ser actualizados, no hay una recomendación clara: deben evaluar si el dispositivo puede conectarse a Internet de otra manera (cableado o por plan de datos de compañías de telefonía móvil), si es realmente necesario que el dispositivo esté conectado a Internet o, por último, utilizar el dispositivo asumiendo que el canal de comunicación (Wi-Fi en este caso) no es confiable y aplicar otras medidas de protección para el contenido, tales como VPN.
¿Cómo funciona el ataque?
Cuando un dispositivo intenta conectarse a una red inalámbrica se realiza un procedimiento llamado «4-way handshake», que es como un saludo doble entre el dispositivo y el punto de acceso o router con el objetivo de verificar que se posee la clave correcta para ingresar a la red y luego entregar una llave de cifrado que protege el contenido de potenciales observadores no deseados. Pues bien, los investigadores descubrieron una manera de engañar al punto de acceso y hacerle creer que el saludo doble nunca se completó, forzándolo a reenviar la llave de cifrado múltiples veces y eventualmente derivar ciertos aspectos criptográficos de la comunicación. Esto permite fácilmente llegar a descifrar el contenido y en algunos casos manipular información, permitiendo inyectar tráfico de red falso para la instalación forzada de ransomware u otro tipo de aplicaciones no deseadas. En sí, este método no permite obtener la clave con la que se accede a la red Wi-Fi, y requiere que el atacante esté dentro del rango que cubre el punto de acceso inalámbrico.
Posibles dudas que aún tengas:
¿Si navego por HTTPS, mi información sigue estando expuesta?
El protocolo HTTPS va a cifrar todo el contenido que se intercambie entre tu navegador y el servidor del sitio web que estás visitando. Lamentablemente esta vulnerabilidad permite que el atacante te fuerce a utilizar HTTP, la versión sin cifrado de HTTPS, dejando expuesto el contenido de tus comunicaciones nuevamente. Existen algunos sitios que solo permiten la navegación a través de HTTPS por lo que simplemente no funcionanrían si fueses victima de este ataque. Por último existe una extensión para Chrome, Firefox y Opera llamada HTTPS Everywhere que protege la navegación forzando el uso de HTTPS.
¿De qué manera me protege el uso de VPN?
Las VPN (Red privada virtual) son una manera de cifrar todo el contenido que viaja desde y hacia Internet en tu dispositivo. Funcionan estableciendo un canal cifrado entre la organización que te ofrece el servicio VPN y tu dispositivo, canal que funciona por encima de la conexión a Internet que estés usando, lo que previene que nadie en el medio pueda ver qué o con quién te estás comunicando, incluyendo a posible atacantes de esta vulnerabilidad pero también incluyendo al ISP que te da acceso a Internet, lo que permite brindar mayor privacidad a tus comunicaciones. Existen numerosas empresas que ofrecen este servicio por un pago mensual y algunas que lo ofrecen de manera gratuita limitando algunas características de uso. Si quieres saber más visita esta página de la EFF.
Vigilancia y control sobre nuestros cuerpos (2017)
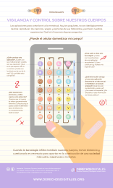
Las aplicaciones para controlar el ciclo menstrual, hoy tan populares, no son ideológicamente neutras. ¿Qué tal si les hacemos algunas preguntas sobre nuestra privacidad y libertad?
¿Son seguras las contraseñas que estás usando?
Las contraseñas protegen tus información más valiosas: el contenido de tus comunicaciones, el acceso a tus dispositivos e incluso el saldo de tu cuenta bancaria. A pesar de ello, usualmente somos negligentes a la hora de crearlas. Es cierto, crear contraseñas es dífícil y todavía más tener que recordarlas. ¿Qué hacer? ¿Cómo sé si las contraseñas que estoy usando son realmente seguras? Steffania Paola, miembro del equipo técnico de Derechos Digitales y Mozilla Fellow 2016-2017, nos da algunos consejos y herramientas.
¿Cuáles son los riesgos asociados al uso de una contraseña insegura?
Cuando usas una contraseña insegura o demasiado sencilla de adivinar, te vuelves vulnerable. Existen programas que pueden ser usados por cibercriminales para intentar descubrir tus contraseñas o puedes ser víctima de la llamada “ingeniería social”, la práctica de obtener información confidencial a través de la manipulación de usuarios.
Cuanto más sencilla es una contraseña, más rápidamente puede ser adivinada.
[left]Cuando usas una contraseña insegura o demasiado sencilla de adivinar, te vuelves vulnerable.[/left]
¿Cuándo podemos considerar que una contraseña es segura?
Una contraseña se considera segura cuando cumple los siguientes requisitos:
- Es larga: Cuanto más larga es la contraseña, es menos probable que un computador sea capaz de descifrarla en un lapso de tiempo razonable. En rigor, es posible descifrar cualquier contraseña si se tiene suficiente tiempo, por lo que debemos aspirar a que sea muy trabajoso descifrar las nuestras.
- Es compleja: Si es posible, siempre incluye en tu contraseña letras mayúsculas, minúsculas, números y símbolos, como signos de puntuación.
- Es impersonal: Tu contraseña no debe estar relacionada a ti de manera personal: evita usar fechas importantes como tu cumpleaños, el nombre de un pariente o de tu mascota, ni de cualquier información que sea fácilmente asociada a ti.
- Es secreta: No compartas tu contraseña con nadie a menos que sea absolutamente necesario.
Además, una contraseña debe ser escogida de modo que si alguien la descubre, el daño sea mínimo. Para ello, hazla única: Evita usar la misma contraseña para más de una cuenta.
¿Es necesario cambiar tus contraseña de forma regular?
Si bien es una recomendación recurrente, lo cierto es que si cumplimos las recomendaciones anteriores no es necesario actualizar nuestras contraseñas de forma regular. De cualquier forma, no hace daño, en la medida en que seamos capaces de recordar nuevas contraseñas largas, complejas y únicas. Para ello, la ayuda de un gestor de contraseñas es clave.
Al crear nuevas contraseñas, muchas veces se nos recomienda (y a veces se nos impone) usar caracteres poco usuales, números y combinar letras mayúsculas y minúsculas. ¿Es esto efectivo realmente?
Es efectivo, pero no garantiza la inviolabilidad. Cuanto más compleja es la contraseña, más difícil es descubrirla. Si usamos una mayor cantidad de elementos distintos en una contraseña (como letras mayúsculas, minúsculas, símbolos, etc.) se agrega una capa de seguridad contra los programas que intentan adivinarlas.
Estos programas funcionan por ensayo y error, y pueden estar diseñados para aprender palabras y nuevas combinaciones. Entonces, no garantiza que tu contraseña nunca será adivinada, pero puede costar más trabajo.
Ahora que tengo mi contraseña segura, ¿qué otras medidas complementarias puedo aplicar para resguardar mi información personal?
-Usar un gestor de contraseña, como KeePassX, es una buena idea. Se trata de una aplicación capaz de generar claves aleatorias y seguras.
Como sabemos, memorizar una contraseña bien pensada para cada cuenta en la práctica es inviable, Keepass puede ayudarte a crear una contraseña aleatoria, sin patrón o estructura, una contraseña difícil de adivinar. El programa es capaz de elegir contraseñas como «mRyKEQ3p$KdkpCRJxjl0v». Pero no te preocupes: el administrador de contraseñas las recuerda por ti, así que solo debes aprenderte una contraseña maestra y nada más. Es muy fácil de usar y además es gratis.
-Activa la autentificación de dos pasos (2FA). De esta manera, cada vez que se abre sesión en un nuevo dispositivo, te envían un mensaje a tu teléfono con una segunda contraseña. Esto significa que aunque alguien obtenga acceso a tu contraseña primaria, no podrá acceder a tu cuenta, a no ser que también esté en posesión de tu teléfono móvil. De esta forma, 2FA ofrece mayor protección al comprobar tu identidad por más de un método. Servicios como Facebook, Twitter y Gmail poseen esta característica.
Encuentra más consejos de seguridad digital acá.
¿Cómo afecta el capítulo de derecho de autor del TPP a internet y sus usuarios?
Infografía que explica los problemas que el Acuerdo Transpacífico traerá a las naciones firmantes en materia de derecho de autor.
Creative Commons: Compartir es bueno
Fanzine que explica el funcionamiento de las licencias Creative Commons y su importancia para la creación cultural en el marco de internet.