¿Qué pasó el 2015 en México con los derechos digitales?

México atraviesa por una grave crisis de derechos humanos. La tendencia, como en cualquier régimen con tintes autoritarios, tiende a controlar las expresiones y discursos de disidencia. Desde el asesinato a periodistas hasta los intentos de control de internet mediante tratados internacionales, el año 2015 estuvo cargado de polémicas.

En febrero de este año, legisladores oficialistas presentaron el proyecto conocido como Ley Beltrones 2: una iniciativa para reformar las leyes de la propiedad industrial y del derecho de autor para “detener o impedir, en el entorno digital, la comisión de infracciones a los derechos de propiedad intelectual.” La iniciativa estaba muy alineada con los requisitos del Acuerdo de Asociación Transpacífico: sobreprotegía los monopolios de propiedad intelectual, amenazaba el derecho a la privacidad de usuarios y establecía sanciones excesivas y desproporcionadas.

En julio, se expusieron públicamente 400 GB de información de la empresa italiana Hacking Team, mediante los cuales supimos que el Estado mexicano es el cliente más importante de su software de espionaje. Distintos órganos de gobierno gastaron 5.808.875 euros por el total de las compras. En su mayoría, estos compradores no tienen facultades legales para usar esas herramientas de espionaje, como en los casos de Petróleos Mexicanos (PEMEX) o la Secretaría de Planeación y Finanzas de Baja California. Es más: por las filtraciones supimos que el programa se usa para espiar a periodistas y oponentes políticos.

Como si lo anterior no hubiera ocurrido, en octubre de 2015 la Ciudad de México fue sede de ISS World Latin America, una gran exposición de empresas como Hacking Team y FinFisher, destinada a vender sus “productos” y capacitar a funcionarios de gobierno en el usos de sus programas. El gobierno de la Ciudad dio todas las facilidades para que esta feria de vigilancia se llevara a cabo.

El mes de octubre llegó con una de las noticias más amargas para el ejercicio de derechos humanos. En ese mes fue anunciado el fin de la negociación del Acuerdo de Asociación Transpacífico: un tratado internacional cuyo proceso fue enteramente opaco y antidemocrático, y cuyo contenido amenaza desde el acceso a medicamentos hasta los derechos a la libertad de expresión y privacidad en internet.

En noviembre, en la Ciudad de México, se celebró la reunión anual del Open Government Partnership, asociación que promueve prácticas de “apertura” gubernamental. Personas y organizaciones de la sociedad civil se manifestaron en contra de las paradojas que el mismo evento presentaba: no se puede tener un gobierno abierto con los altos niveles de opacidad, impunidad y corrupción del gobierno mexicano. El uso de las tecnologías tampoco es suficiente para ocultar prácticas tan arraigadas contrarias a la transparencia y la apertura.

También en noviembre, las redes sociales estallaron cuando el senador Omar Fayad (PRI) presentó un proyecto de ley sobre cibercrimen, conocido como Ley Fayad, que varios calificaron como la “peor iniciativa de ley sobre internet de la historia”. Entre otras muchas cosas, la iniciativa daba más facultades de vigilancia al ejército y la policía; prohibía la creación de códigos; criminalizaba a los whistleblowers y convertía en delito la crítica en redes sociales. Aunque el proyecto se retiró, subsiste una intención peligrosa de regular el uso de tecnologías.

Para cerrar el año, Free Basics de Facebook arrancó en diciembre en conjunto con la operadora móvil virtual Virgin Mobile. Este proyecto ofrece acceso restringido a un conjunto de 38 aplicaciones previamente seleccionadas por Facebook, sin cargo de datos para el usuario. Esto implica no solamente una discriminación de contenidos y una violación a los principios de neutralidad en la red, sino también el afianzamiento de un modelo de negocios que se sirve de los datos personales y de la pasividad de los gobiernos.

Los antecedentes de este año no dan buenos augurios para el 2016. No obstante, hay que seguir trabajando para que tanto el gobierno como los legisladores mexicanos se comprometan en serio con las libertades y los derechos de las personas, tanto en el mundo analógico como en el digital. Y quizás así, el próximo diciembre, podamos dar cuenta de experiencias positivas y dejar atrás una crisis de derechos humanos de la que internet no se ha salvado.
¿Necesitamos más vigilancia?

Casi inmediatamente después de producidos los ataques del pasado 13 de noviembre en París, aparecieron voces solicitando mayores facultades para vigilar las comunicaciones en línea, con la esperanza de que con ello sea posible evitar que se comentan actos tan atroces.

Particularmente se culpa al cifrado, señalando que así los terroristas habrían logrado comunicarse y coordinar los ataques sin lograr ser interceptados y detenidos a tiempo.

Sin embargo no es correcto concluir que el cifrado ha hecho más difícil prevenir el terrorismo, haciendo nuestras sociedades más inseguras. La confusión probablemente nace de la forma en que comúnmente se concibe dicho cifrado, asociándolo inmediatamente con el ocultamiento de información necesariamente negativa, lo que sumado a la convicción de que quien no hace nada malo nada tiene que ocultar, dan pie a la ya clásica tensión entre privacidad y seguridad.

En primer lugar, no hay pruebas de que los terroristas utilizasen servicios de mensajería cifrada para comunicarse. Por otra parte, es lógico que quienes realizan este tipo de crímenes procuren buscar los medios de comunicación que sean más eficientes y más seguros para sus fines, aunque no sean de última tecnología.

Por otro lado, todo parece indicar que algunos de los miembros del grupo que ejecutó los ataques ya estaban siendo objeto de algún tipo de vigilancia por parte de las autoridades, sin que ello fuera suficiente para lograr evitar la tragedia.

Hay que considerar que actualmente los sistemas vigilancia permiten recolectar gran cantidad de metadatos o registros de actividad a relativamente bajo costo, revelando información acerca de quien se comunica con quién y con qué frecuencia; esto permite levantar alertas que conduzcan a otras investigaciones cuando se presuma algún riesgo para la seguridad de un Estado. Si esos metadatos están cifrados, lo que se hace más difícil es el acceso al contenido de la comunicación, pero no es cierto que las policías estén completamente a oscuras en sus actividades de vigilancia.

En palabras de Edward Snowden “como analista, yo preferiría ver metadatos que contenido, porque es más rápido, es más fácil y no miente. Si estuviera escuchando tus llamadas telefónicas, tú podrías intentar disfrazar la conversación o hablar en código. Pero si estoy mirando metadatos, sé qué número llamó a qué número”.

Finalmente, cabe entonces preguntarse ¿qué falló en el caso de Paris? Las facultades para vigilar ya existían antes de los atentados y, aparentemente, ya se habían activados las alarmas de los servicios de inteligencia. Si algo falló, claramente no tuvo relación tanto con la cantidad de información que podía ser recolectada, sino más bien con su análisis.

Es por ello que no debemos dejar que se utilice este tipo de actos terroristas como una excusa para elevar los niveles de vigilancia de actividades en línea, haciéndonos creer que ello no tiene impacto sobre nuestros derechos y, en particular, sobre nuestra privacidad.

Institucionalidad de la vigilancia en Chile (2015)

Informe realizado como parte del trabajo Derechos Digitales en la Cyber Stewards Network, que busca determinar cuáles son las instituciones habilitadas en Chile para ejercer actividades de vigilancia e inteligencia y bajo qué parámetros legales lo hacen.

Cómo la paranoia y la ignorancia producen proyectos de ley lesivos para ti e internet

En el marco de la semana de la Ciberseguridad de la Organización de Estados Americanos (llevada a cabo en México con opacidad y poca participación de la sociedad civil) el senador mexicano Omar Fayad presentó la iniciativa de la Ley Federal para Prevenir y Sancionar los Delitos Informáticos.

Para el senador y su partido, internet es un terreno inhóspito y peligroso, un “campo fértil para la delincuencia, que ha encontrado nuevas formas para consumar delitos a través de medios electrónicos.” Bajo este pretexto, su ánimo es en favor de la censura y en contra de la privacidad. Todo con el fin de “protegernos.”

La iniciativa presenta dos problemas principales. Primero, limita el derecho a la privacidad en internet al obligar la retención de datos y facultar a una nueva unidad de la Policía Federal para que “vigile nuestras comunicaciones” [artículo 6, II] y opere “códigos maliciosos” para protegernos. Segundo, pone en riesgo la libertad de expresión en internet porque regula el acoso y la llamada “porno-venganza” de manera excesivamente amplia, además de establecer un régimen de responsabilidad penal para los administradores de sitios de internet.

Pensar en otorgar más facultades de vigilancia es peligroso en un país donde la policía mata a civiles y el gobierno espía a opositores y periodistas. La tendencia debería ser justamente la contraria. La iniciativa faculta a una nueva unidad especializada de la Policía Federal para que “operen laboratorios de códigos maliciosos, electrónica forense y nuevas tecnologías” e intentar así prevenir la comisión de delitos informáticos [Artículo 9, fracción II]. Si bien se castiga con dos a seis años de prisión a quien “utilice armas informáticas o códigos maliciosos”, al parecer, estas sanciones no aplican a las autoridades [Artículo 18].

Por si fuera poco, se reafirman los problemáticos artículos 189 y 190 de la Ley Telecom, extendiendo las obligaciones de retención de datos a proveedores de servicios de internet y no solo a compañías de telecomunicaciones [Artículos 11 y 12].

Por otro, lado se pretende regular dos importantes temas en la agenda de género: el acoso y la divulgación de imágenes íntimas sin consentimiento. Pero sin una perspectiva de género adecuada, la iniciativa toma una postura a favor de la censura en internet.

En primer lugar, el proyecto contempla penas de entre seis meses a dos años de prisión a quien, a través de medios informáticos, “acose, hostigue, intimide, agreda o profiera cualquier forma de maltrato físico, verbal o psicológico en contra de usuarios de internet de forma reiterada y sistemática”. Pero estas categorías son tan amplias que básicamente pueden incluir cualquier tipo de crítica realizada, por ejemplo, a funcionarios o personajes públicos.

En el caso de la “divulgación de imágenes íntimas sin consentimiento” en el artículo 38 se sanciona con entre seis y quince años de prisión a quien, sin consentimiento de la persona afectada, “difunda, publique, copie, reproduzca, comparta o exhiba” imágenes, audio o videos de contenido sexual o erótico. El problema es que la misma pena se quiere aplicar a los administradores de sitios de Internet que no bajen estas imágenes de manera inmediata a solicitud de la persona afectada.

Además de lo poco plausible de este mecanismo (que explique el Senador cómo va a meter a Mark Zuckerberg a la cárcel cuando se publiquen fotografías íntimas en Facebook), lo que se genera es un sistema de monitoreo privado por parte de las empresas y proveedores de servicios de internet, con el riesgo de terminar dando de baja más imágenes de las que deberían, ante las dudas y buscando no ir a la cárcel o pagar grandes multas.

Una iniciativa así debe al menos discutirse públicamente para evitar que la libertad en internet se restrinja de manera desproporcionada, con la justificación de un discurso paranoico.

La dudosa legalidad del espionaje electrónico en Panamá

Aunque han pasado meses desde la revelación inicial, continúan llegando informaciones sobre los oscuros negocios de Hacking Team, una empresa de “seguridad” que se dedica a vender software de espionaje de dudosa legalidad. En América Latina, frente a cierta debilidad institucional en nuestros países, las implicaciones de la compra y venta de dicho software por parte de distintos organismos de gobierno son especialmente interesantes.

Panamá no es la excepción. Al igual que en el resto de países de la región, hay escasa regulación para la adquisición y operación de estas particulares tecnologías, con posibles consecuencias en términos de derechos humanos para los ciudadanos.

Así, por ejemplo, la Oficina de Seguridad de la Presidencia de Panamá gastó más de 750 mil dólares para ejercer actividades de espionaje a 40 personas específicas en el año 2011. Como en buena parte de los negocios de Hacking Team, las negociaciones se hicieron través de una empresa intermediaria: Robotec Colombia.

Según los correos filtrados, el entonces presidente, Ricardo Martinelli, estaba al tanto de las negociaciones: el 14 de julio de 2011, el representante de Robotec Colombia se comunicó con su secretario privado. Si bien Martinelli no estaba presente, según los correos sí estaba al teléfono durante el tiempo completo.

Legalmente, la interceptación de comunicaciones se regula en el Código Procesal Penal siempre que ésta sea hecha en el marco de un proceso judicial, sea ordenada por el juez en una resolución fundada. Sin embargo, al hablar del software de espionaje de Hacking Team, ¿realmente nos referimos a la simple intervención de comunicaciones privadas? ¿Se utiliza únicamente dentro del marco de procesos judiciales? ¿Qué controles existen para impedir el abuso por parte de quienes operan la tecnología? Si los programas Da Vinci y Galileo (nombres con los que también se conocen los software de espionaje de Hacking Team) infectan los dispositivos de la persona atacada obteniendo acceso al micrófono, cámara y teclado para registrar imágenes, audio o cualquier otra actividad sin conocimiento de la misma, la respuesta parece ser negativa. No se trata de una mera intervención: es mucho más intrusivo.

Fuera de los supuestos en que se utiliza para juicios, la ley que crea el Sistema Nacional de Inteligencia otorga a este último competencias plenas a nivel nacional en materia de inteligencia y contrainteligencia. Según ella, la Secretaría Nacional de Inteligencia, que forma parte de este sistema, puede “recolectar y procesar información de todos los ámbitos del nivel nacional e internacional, con el fin de producir inteligencia.” Sin embargo, no se dice nada específico sobre el software de espionaje que da la posibilidad a espiar masivamente a la ciudadanía. A falta de regulación específica, se abre la puerta a abusos, arbitrariedades y pocos contrapesos.

Sin embargo, hay esperanza. A diferencia de lo que ocurre en el resto de la región, los organismos panameños han mostrado interés en perseguir este tipo de conductas. Recientemente, la Corte Suprema de Justicia presentó una querella en contra del ex presidente Martinelli por las supuestas intervenciones telefónicas a políticos, empresarios y comunicadores sociales durante su mandato.

Independientemente del resultado, esto se convierte en una vía ejemplar para la región. La presión de la sociedad civil y el pleno cumplimiento de las funciones de control en los Estados, permitirán ir dejando atrás el auxilio de las tecnologías en la reproducción de las más despreciables prácticas de vigilancia por parte de entidades estatales. En plena era dorada de la vigilancia, con Estados y privados como aliados comerciales en el uso de internet para la vigilancia, esa acción es más necesaria que nunca.

La acumulación compulsiva de datos personales en América Latina

La semana pasada, la Oficina de Administración de Personal de Estados Unidos admitió el robo de 5,6 millones de huellas digitales, producto de un ciberataque. Esto significa que, por el resto de sus vidas, millones de empleados del gobierno estadounidense tendrán que vivir sabiendo que alguien tiene copia de sus huellas digitales, con consecuencias todavía desconocidas.

La preocupante tendencia a recolectar compulsivamente datos biométricos no es exclusiva de Estados Unidos. En América Latina, varios son los gobiernos que se han empeñado en crear y mantener bases de datos sobre sus ciudadanos cada vez mayores, con el fin de mejorar la prestación de servicios públicos y, principalmente, facilitar los procedimientos de investigación y condena criminal.

El caso paradigmático es el argentino, que desde el año 2011 cuenta con el Sistema Federal de Identificación Biométrica para la Seguridad (SIBIOS), el cual permite individualizar a todos los ciudadanos a través de un software, mediante un convenio con el Registro Nacional de Personas. Con esta herramienta se procesan tanto las fotografías como las huellas dactilares, apoyando así la investigación científica como a la prevención delictual.

Además, en Argentina es requisito presentar el documento nacional de identidad para solicitar la tarjeta de transporte público en Buenos Aires (SUBE), quedando vinculada de forma personal a su usuario y, con ello, individualizados todos sus movimientos por la ciudad. De igual forma, existe un proyecto de ley que busca crear un registro de ADN, despertando importantes cuestionamientos jurídicos, de seguridad y de derechos humanos.

Por su parte, el 27 de julio el gobierno peruano promulgó el Decreto Legislativo 1182, también conocido como Ley Stalker, que faculta a la policía a geolocalizar al sospechoso de un ilícito sin necesidad de una orden judicial, otorgándoles 72 horas para validar la acción en tribunales. Además, la ley obliga a las empresas de telecomunicaciones a almacenar los registros, duración, frecuencia y demás datos de las llamadas telefónicas y navegación por internet de todo Perú, para que pueda ser consultadas en cualquier momento.

Mientras tanto, Paraguay aprobó la implementación de un ticket electrónico para el cobro del pasaje, tarjetas que también serán nominales e intransferibles, similares a las argentinas: cada tarjeta llevará el nombre del usuario y permitirá conocer los destinos de cada pasajero, datos que serán entregados al Poder Judicial en caso de solicitarlos en virtud de una investigación criminal. Cabe mencionar también al fallido proyecto Pyrawebs, que buscaba obligar a los prestadores de servicio de internet a conservar los datos de tráfico de sus usuarios, haciéndolos accesibles al poder judicial.

Aparte de suprimir el derecho a la presunción de inocencia, la recolección masiva de datos personales presenta dos grandes peligros potenciales: el primero – tal como ocurrió en Estados Unidos- es que la base de datos sea robada. En el año 2014, el Registro Civil chileno informó de la copia irregular de 50.481.298 registros relativos a documentación de cédula de identidad y pasaporte de todos sus habitantes; todavía no hay ningún indicio de quién estuvo tras el robo.

El segundo peligro dice relación con el uso que puede hacerse de estos datos para perfilar, por ejemplo, a opositores políticos. Esto, puesto que el análisis que puede hacerse a partir de los datos y metadatos – datos anexos que describen o se refieren a otros, como lo sería la frecuencia de utilización de un bus en particular o la duración de las llamadas telefónicas- es tan poderoso, que pueden predecirse con exactitud hábitos, relaciones sociales, preferencias privadas e identidad del usuario.

Es por ello que el Consejo de Derechos Humanos de las Naciones Unidas emitió un informe que expone como la recolección de datos ha interferido en los derechos a la libertad de expresión y privacidad. La seguridad es un bien público relevante y en el cual todos estamos de acuerdo en que debe ser debidamente resguardado, pero también es necesario analizar la proporcionalidad de las medidas que se están adoptando para su tutela.

Cualquier afectación a derechos fundamentales debe ser sometida a un test de legalidad, necesidad y proporcionalidad, concentrándose el problema en estos últimos dos. El registro y análisis de datos de toda la población escapa a estos parámetros. Identificar a la población completa y saber donde están, con quien están y con cuanta frecuencia visitan una determinada parte de la ciudad –entre muchos otros datos que pueden ser deducidos- no puede ser justificado. La renuncia a la privacidad no debiese ser exigida.


Del vacío legal a la sobrerregulación

El uso civil de aeronaves no tripuladas, también conocidos como drones, representa una serie de desafíos regulatorios. Por un lado, la baja de precio que han experimentado durante los últimos años ha hecho que cada vez más personas tengan acceso a ellos. Hoy es posible adquirir un dron por 50 dólares, y es probable que en el futuro sean un objeto de uso común. Por otro lado, estas naves representa un potencial peligro para la seguridad de las personas, pero también para el ejercicio de sus derechos fundamentales, en particular en la protección de su vida privada.

Hasta hace poco, el panorama latinoamericano era de vacío legal. La mayoría de los países no habían regulado el uso civil de los drones y si lo habían hecho, dicha legislación sólo se hacía cargo de que los drones no fuesen un peligro para la seguridad de las personas y la actividad aeronáutica.

Este panorama ha cambiado el presente año, ya que muchos países han legislado o regulado a través de reglamentos la utilización de aeronaves no tripuladas, en muchos casos haciéndose cargo de la eventual amenaza que éstas representan para la privacidad de los ciudadanos. Sin embargo, muchos de estos cuerpos normativos recientes caen en el otro extremo: sobrerregular el uso de los drones, haciendo áltamente engorrosa y burocrática su utilización, lo que paradójicamente también puede resultar atentatorio a los derechos fundamentales de los ciudadanos.

Esto se debe a que los drones son una tecnología generativa, es decir, no tienen un fin determinado, sino que son un sistema abierto que permite tantos usos como la creatividad humana permite. Un dron puede ser utilizado por un gobierno para espiar ilegalmente a la población y para portar armas de guerra, pero también para construir puentes, para fines artísticos y para fiscalizar la violencia policial en manifestaciones políticas.

Por lo mismo, resulta problemático que la circular reglamentaria que Colombia estrenó este año exija un proceso detallado de registro y que la única excepción que cuida el respeto a la libertad de expresión se establezca en favor de “empresas de comunicación masiva” pero no de personas naturales.

En Perú todavía no se dicta legislación al respecto, pero existe un proyecto de ley que, si bien hace mención a la seguridad y privacidad de las personas, también exige un permiso estatal para utilizarlos en cualquier circunstancia y sólo permite un número limitado de usos, obviando la naturaleza generativa de los drones.

Chile también estrenó normativa de drones este año, la que sólo contiene una referencia genérica a la protección de la privacidad de las personas, sin un mecanismo claro que permita hacer efectiva dicha obligación. Un proyecto de ley ingresado recientemente al congreso pretende remediar esta situación. Sin embargo, lo hace obligando a que toda persona que quiera operar un dron equipado con una cámara deba cumplir con una serie de requisitos que resultan excesivos para el uso recreacional de esta tecnología, sancionando penalmente a todo aquel que no cumpla, lo que resulta a todas luces desproporcionado.

Una regulación equilibrada debe velar porque esta tecnología se utilice de forma segura y, al mismo tiempo, tomar los resguardos que impidan que sea utilizada para invadir la privacidad. A su vez, estos resguardos no deben coartar la utilización recreativa, inocua o ciudadana que las personas le puedan dar a los drones.

Un buen ejemplo a seguir es la legislación Argentina, la que regula los drones, pero permite su uso recreativo sin previo registro. A su vez, su organismo de protección de datos personales ha dictado directrices que orientan qué usos de los drones resultan atentatorios a la privacidad de los ciudadanos y cuenta con las atribuciones necesarias para sancionar a quienes infrinjan dichas obligaciones.

La era dorada de la vigilancia

Hacking Team es una empresa italiana conocida por el desarrollo y venta de soluciones tecnológicas de vigilancia. Desde hace muchos años que sus prácticas comerciales siembran sospechas, dada su vinculación comercial con gobiernos dudosamente democráticos y fuertemente represivos. Así, desde 2012 que se documentaba la utilización del “Sistema de Control Remoto” (Remote Control System, conocido como Phantom o Galileo), software estrella de la compañía, para vigilar e intimidar a disidentes políticos en Egipto, Omán, Marruecos, entre otras regiones del mundo, siendo considerado uno de los “enemigos de internet” por parte de Reporteros sin Fronteras en 2012.

Phantom es un software que permite, a través de su intrusión en el equipo espiado (lo que se conoce como un malware), el registro y almacenamiento de correos electrónicos, mensajería instantánea, historial de navegación web, tomar control de la cámara y el micrófono de la víctima. Incluso permite inyectar archivos y evidencia en dispositivos electrónicos.

Paradójicamente, hace algunas semanas Hacking Team fue gravemente hackeado. Más de 400GB de información privada de la empresa italiana fueron publicados en internet, incluyendo correos electrónicos y documentos transparentando los secretos de la empresa, que confirman la venta de software a regímenes autoritarios y con embargo comercial.

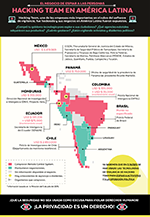
La información además ratifica la vinculación de Hacking Team con gobiernos de América Latina. Chile, Colombia, Ecuador, Honduras, México y Panamá son algunos de los clientes de la empresa. En algunos casos, por parte de agencias de inteligencia, en otras, por la policía. En el caso chileno, se documentó la compra de licencias por parte de la Policía de Investigaciones (PDI).

[left]Hoy vivimos en la ‘era dorada’ de la vigilancia. Nunca antes en la historia las agencias de persecución criminal tuvieron mejores capacidades que en nuestros días.[/left]

La PDI sostuvo que la tecnología fue adquirida en el marco de un proceso de ‘modernización’ institucional y que solo es utilizada con autorización judicial. Pero la Policía de Investigaciones no necesita de estas tecnologías para cumplir la misión que la ley le adjudica. Y, aún necesitando cierta tecnología para conseguir pruebas en juicio, no cualquier tecnología es válida para cumplir dicho propósito. En este caso, estamos frente a un software con características que exceden con mucho sus facultades y que, además, son de dudosa legalidad: en juicio no podrían ser utilizadas como evidencia si han sido conseguidas sin cumplir con los estrictos estándares establecidos en los procesos criminales.

Hoy vivimos en la ‘era dorada’ de la vigilancia. Nunca antes en la historia las agencias de persecución criminal tuvieron mejores capacidades que en nuestros días. Nuestros teléfonos son, en la práctica, instrumentos de geolocalización en tiempo real; buena parte de nuestras vidas y relaciones sociales están almacenadas en algún tipo de ‘log’ o registro de nuestro uso de plataformas, correo electrónico o mensajes de texto, y existen cientos de bases de datos que contienen información respecto de nosotros, nuestras prácticas de consumo, fichas clínicas, de infracciones de tránsito y navegación de internet que, cuando se utilizan conjuntamente, dicen más de nosotros de lo que podríamos imaginar.

Como nunca antes, las agencias de persecución criminal tienen hoy mucha información para poder procesar y actuar preventivamente para combatir el delito. Les basta una orden judicial para poder acceder con prontitud a dichos registros.

No es suficiente ni aceptable la escueta declaración que hizo pública la Policía de Investigaciones respecto del caso. Desde hace más de quince años que cuenta con una brigada para investigar delitos cometidos vía internet, con recursos y personal especializado.

En un estado de derecho se deben explicaciones adicionales, que permitan entender mejor el gasto de recursos públicos en tecnologías altamente abusivas a los derechos de las personas y evaluar, así, si estas medidas son proporcionales y necesarias para los objetivos que se indican. A todas luces, en este caso, no son sino medidas intrusivas, ilegales y dudosamente necesarias.