Nueva ley de delitos informáticos

Dentro de las próximas semanas Chile debiera contar con una nueva ley sobre delitos informáticos. La discusión del proyecto de ley Boletín 12192-25 que busca modificar la normativa vigente (Ley 19.223 que tipifica figuras penales relativas a la informática) está en su recta final.

Con la mayoría de su articulado ya aprobado queda pendiente que la Comisión Mixta —compuesta por senadores y diputados— termine de revisar aquellos artículos donde no hubo acuerdo en las etapas legislativas previas. Como es de esperarse, los pendientes implican los temas más polémicos: la criminalización de la investigación informática, y la modificación del Código Procesal Penal (CPP) para ampliar y flexibilizar algunas de las medidas investigativas más intrusivas de nuestro sistema. Entre ellas, se encuentra el artículo 219 del CPP sobre interceptación de las comunicaciones privadas.

La excusa del Convenio de Budapest para reducir el control de la actividad estatal

No cabe duda de que Chile necesita con urgencia una normativa adaptada a la realidad actual. A 30 años de la entrada en vigor de la ley 19.223 es una excelente noticia. Sin embargo, este proyecto ha servido de excusa para cambiar las reglas del CPP chileno en materia de técnicas de investigación de una manera que nada tiene que ver con el Convenio de Budapest, cuya implementación dio origen a este proyecto, como ya hemos explicado.   

A pretexto de combatir el ciberdelito, el proyecto busca reducir aquellos mecanismos que fueron diseñados para evitar el abuso de las medidas intrusivas de investigación, limitando las posibilidades de control democrático. Así, hemos llegado al absurdo que una cuestión tan relevante como normas procesales penales de aplicación general, puedan terminar siendo discutidas en forma incidental, como una cuestión accesoria, a pesar de tratarse de una materia que evidentemente requiere de una discusión particular.

Así como la separación de poderes es un elemento imprescindible de toda democracia, también lo es el control de su ejercicio. En este punto, el texto propuesto por el Senado contiene una propuesta extremadamente peligrosa: flexibiliza las herramientas para el uso de medidas investigativas profundamente intrusivas. Algunos ejemplos son el uso de agentes encubiertos, la interceptación de las comunicaciones, y ampliar las facultades de investigación a las policías.

En términos resumidos, el proyecto busca modificar la regla general bajo la cual funcionan la mayoría de los sistemas penales del mundo, incluido el chileno: la necesidad de contar con una autorización judicial previa. Además, si consideramos que la normativa contempla el secreto por tiempo ilimitado de estas actividades de investigación, sumado al histórico incumplimiento de la obligación de informar a las personas afectadas por una medida de interceptación de sus comunicaciones (cuando sea posible hacerlo), el resultado que tenemos es la entrega de un poder de intrusión ilimitado y descontrolado.

Por otra parte, preocupa la falta de claridad con que fue redactado el texto que busca reemplazar el actual artículo 219 del CPP, donde no queda claro cuáles serían los casos en que el Ministerio Público podría hacer uso de las facultades que le otorga la ley.

Investigación en seguridad informática

Otro de los aspectos polémicos del proyecto es la criminalización de la comunidad de seguridad informática. A pesar que el trabajo de los investigadores en seguridad informática es detectar vulnerabilidades e informarlas, de manera que los dueños de los sistemas de información puedan hacer los ajustes que sean necesarios, sobre ellos pesa el estigma ser “ciberdelincuentes” y mal llamados hackers. Además, en varias oportunidades son perseguidos por los propios beneficiados por su trabajo (quienes son informados sobre las vulnerabilidades) a quienes les resulta más cómodo perseguir al mensajero.

Pero no todo está perdido. El Congreso logró comprender la significación de esta importante labor, y al menos existiría consenso en establecer una eximente de responsabilidad penal para quienes realicen esta actividad en el contexto de una investigación académica de seguridad informática previamente registrada. En todo caso, sujeto a ciertas condiciones: que no haya mediado actuación policial, judicial o del Ministerio Público de ninguna especie; y que tanto el acceso como la vulnerabilidad informática detectada hayan sido reportadas al responsable del sistema informático y a la autoridad competente.

Desde Derechos Digitales creemos que, si bien esta consideración es un avance, no es suficiente. La investigación en seguridad informática es esencial para la detección y solución de brechas de seguridad: de lo contrario solo conoceremos vulnerabilidades una vez que sean explotadas por terceros. Por el contrario, las leyes que criminalizan la investigación informática suelen ser abusadas para perseguir a quienes investigan, ya sea por motivos políticos, o como reacción de las empresas privadas ante el impacto reputacional que significa que alguien revele sus brechas de seguridad, tal como se puede ver claramente en el informe elaborado por Access Now.

Por último, a quienes más perjudican este tipo de leyes es a las personas. Solo las grandes empresas cuentan con los medios económicos necesarios para poder costear investigadores privados que revisen sus sistemas constantemente. La actividad de la comunidad de seguridad informática permite a pequeñas empresas ser advertidas de la existencia de brechas, y reaccionar antes que su información y la de sus clientes sea expuesta. Acompañada de estrictos mecanismos de resguardo, una autorización amplia para la investigación en seguridad informática no debería generar problemas.

Llamado a rechazar la modificación del artículo 219

Un proyecto de ley que busca modificar la normativa penal debe ofrecer ciertas garantías mínimas para impedir el abuso de aquellas técnicas de investigación que resultan lesivas de derechos fundamentales.

Considerando que en la actualidad no contamos con un sistema que se haga cargo de todas las vulneraciones del debido proceso, al no tener capacidad para controlar el uso de las medidas en cuestión, ni conocimiento para la rendición de cuentas una vez que termina una entrega de información o una interceptación, pareciera que aumentar las hipótesis de medidas intrusivas de investigación sin control suficiente ex ante y ex post solo pone en mayor riesgo la institución del debido proceso y derechos sin los cuales es imposible pensar en una democracia: el derecho a la privacidad, a la protección de los datos personales y a la inviolabilidad de las comunicaciones privadas.

Por ello, creemos que cualquier reforma del CPP en este sentido requiere, ineludiblemente, una reforma transversal a las normas sobre entrega de datos personales y privacidad de las comunicaciones, y el establecimiento de fuertes sanciones para el uso abusivo de medidas como las propuestas, cuestión que solo es posible mediante una discusión de fondo.

Dado lo anterior, no parece prudente intentar regular una materia tan compleja como esta en forma anexa e incidental a un proyecto de ley que no se refiere específicamente al CPP. En el marco actual, ya han sido identificados diversos riesgos asociados al uso abusivo de este tipo de técnicas investigativas. Sumado a esto, la norma propuesta contraviene la regla general sobre principios básicos del proceso penal contenida en el artículo 9 de nuestro CPP, por lo que no parece prudente aumentar las facultades de las policías sin una revisión del sistema completo.  

Llamamos a rechazar la modificación del artículo 219, y dejar dicha discusión para una instancia en que se pueda analizar el tema con la dedicación necesaria, que englobe una mirada integral a nuestro sistema procesal penal, evitando introducir reglas contrarias al debido proceso.


Garantías mínimas

Con todo, para el caso de optar por insistir en la modificación del artículo 219, a lo menos debiesen tomarse los siguientes resguardos como un mínimo necesario:

  1. Necesidad de contar con autorización judicial, idealmente previa, pero al menos en forma posterior;
  2. Modificar la redacción del § 3 del artículo 219 propuesto, en orden a dar mayor claridad sobre los casos en que el Ministerio Público podría hacer uso de las facultades que se busca otorgarle;
  3. Establecer que toda orden que imponga la reserva de una medida investigativa debe señalar un límite del tiempo para dicha reserva;
  4. Establecer que, una vez cumplido el plazo indicado para la reserva de la medida investigativa, termine el deber de secreto que pesa sobre las empresas de telecomunicaciones, de manera que estas sean libres de notificar a sus usuarias, en los términos establecidos en el artículo 224 del CPP; y,
  5. Reforzar el deber de notificación al afectado por una medida de interceptación establecido en el referido artículo 224, de forma que el mismo sea efectivamente cumplido, pues no existen antecedentes que muestren que dicha norma esté siendo cumplida en la actualidad.
¿Podemos reducir las barreras de participación?

En el Grupo de Trabajo de Ingeniería de Internet (o IETF por sus siglas en inglés) actualmente se discuten asuntos tan relevantes para los derechos humanos como la privacidad en el sistema de nombres de dominio (DNS) o la asignación aleatoria y cambiante de direcciones MAC (Media Access Control) de los dispositivos conectados, para proteger la identidad de las personas usuarias, entre otros.

Hace unos años empezamos a conocer y participar de este espacio, contribuyendo primero en el desarrollo de un documento sobre libertad de asociación en internet, y luego en otro sobre feminismo y protocolos. Y como señalábamos desde un comienzo, a pesar de ser una organización abierta, que funciona de manera horizontal y colaborativa, donde la participación es libre y se hace a título personal, y donde se busca alcanzar consensos manteniendo un ambiente de trabajo respetuoso e inclusivo, todavía encontramos muchas dificultades para compartir nuestras preocupaciones y necesidades, e incluso para vincularnos a los debates y procesos.

Sin embargo insistimos en participar, pues consideramos necesario fortalecer la gobernanza de la infraestructura, contribuyendo en espacios donde se toman decisiones técnicas. Y es que en la IETF se están buscando soluciones para problemas técnicos inmediatos, pero también se busca analizar cómo evolucionan los protocolos técnicos, para pensar las posibilidades del futuro de internet. Las discusiones allí son técnicas pero también son profundamente políticas; por ejemplo, cómo el fortalecimiento de la privacidad en ciertas tecnologías puede redundar en mayor centralización del mercado o cómo sistemas más complejos de cifrado pueden debilitar el anonimato de las personas usuarias.

Durante este tiempo nos hemos interesado en conocer y entender las distintas barreras de participación en este espacio, con el fin de buscar estrategias para reducirlas. Existe un borrador sobre diversidad e inclusión que ofrece una lista, pero aquí intentaremos señalar algunas. La primera y más evidente es el costo de participación, pues la IETF acostumbra reunirse tres veces al año, en Norteamérica, Europa y Asia respectivamente, y porque la inscripción al evento tiene un costo que puede ser alto incluso en dichas regiones. Aunque desde antes existía la posibilidad de participar de manera remota y sin costo, durante la pandemia por COVID-19 se mejoraron enormemente las posibilidades técnicas de participación remota, y se han venido estableciendo reglas para garantizar que las reuniones totalmente en línea sean no solo funcionales sino accesibles y satisfactorias.

Pero aún participando remotamente y sin costo, resulta muy complicado vincularse a las discusiones que tienen lugar en las listas de correo y en los distintos grupos de trabajo. Para quienes trabajamos en la intersección entre derechos humanos y tecnología, por ejemplo, puede ser útil conocer “Cómo funciona realmente internet” y que si bien ante cualquier conflicto IETF busca “favorecer a las personas usuarias finales”, en términos generales “los usuarios” de las tecnologías desarrolladas aquí son los operadores de redes y las empresas proveedoras de internet. También es útil conocer el “Tao. Guía para principiantes”, un documento explicativo sobre la estructura y procesos dentro de IETF que está traducido en siete lenguas, incluyendo el español. 

La lengua es una barrera que se extiende a todo el campo de las tecnologías de internet, pues las computadoras y la industria funcionan principalmente en inglés. Y específicamente en IETF, cualquier persona que quiera participar activamente de las discusiones abiertas debe no solo entender sino desenvolverse cómodamente en inglés. Por suerte hay personas dentro de la comunidad técnica en América Latina interesadas en traducir y contextualizar algunos asuntos relevantes, por ejemplo “Cómo leer un RFC” o el “Estado actual de los protocolos de seguridad de la IoT”. Pero falta mucho por analizar, discutir y contribuir desde nuestra región.

Hace un tiempo estuvimos en el programa IT-Women de Lacnic conversando al respecto y señalamos que, gracias a los datos existentes, es posible establecer que la participación desde regiones como América Latina o África, así como la participación general de mujeres, es muy marginal. Esto se evidencia en el reporte de la coordinación de IETF presentado en su más reciente plenaria, donde mostró que la participación sigue siendo predominantemente de Estados Unidos (38,9%), seguida de China (9,7%), Alemania (7,2%), Reino Unido (4,8%), Japón (3,9%), Canadá (3,6%), India (3,4%) y Francia (2,9%), y no se conocen datos desagregados por género, por ejemplo.

Estos datos no contradicen, sino que confirman, la brecha estructural de participación en entornos tecnológicos. Sin embargo, consideramos importante preguntarnos cuáles son los datos disponibles para construir estas estadísticas, ¿son suficientes? Frente a esta pregunta, desde hace tiempo hay una comunidad involucrada en los debates sobre protocolos y derechos humanos, trabajando en Big-Bang, una herramienta para el análisis de comunidades que desarrollan estándares y participan de la gobernanza de internet, a través del análisis estadístico, discursivo y de redes en las listas de correo. Este tipo de herramientas pueden servir para entender mejor quiénes y cómo están participando de las discusiones en IETF.

Pero, ¿de qué depende que esta situación cambie? Sabemos que en los entornos de diseño, producción y consumo de tecnologías digitales se manifiestan y re actualizan los problemas sociales estructurales, y que no es suficiente con transformar las tecnologías para transformar la sociedad. Sin embargo, también consideramos que traer otros casos de uso a la discusión, así como otras maneras de discutir y otros intereses (más allá de la estabilidad del mercado o la seguridad nacional, por ejemplo), es necesario para encaminarnos hacia una internet centrada en las personas y en nuestros derechos individuales y colectivos.

Incluso en América Latina, hace falta mucha reflexión sobre derechos humanos dentro las comunidades técnicas y entre las empresas operadoras y proveedoras de internet, como comentamos hace poco en el marco del Workshop PreIETF organizado por la Sociedad Brasilera de Computación. Creemos, sin embargo, que hay varios espacios donde se puede conocer e incidir en estos temas: el Public Interest Technology Group publica mensualmente un boletín (en inglés) con temas relevantes en materia de derechos humanos y protocolos; Lacnic cuenta con un programa cíclico de mentoreo IT Women (cuya inscripción cierra hoy 12 de novimebre); y está la lista de interés IETF-Lac donde es posible conversar sobre diversos temas de IETF, tanto en español como respecto a sus implicaciones en América Latina. Además, dentro de IETF está el Education, Mentoring and Outreach Directorate, que busca promover la diversidad e inclusión en la organización, y también está Systers, una lista de interés para mujeres que participan de IETF.

Desde Derechos Digitales seguiremos publicando al respecto, y estamos abiertas a contribuir con otras personas y organizaciones en la región interesadas en vincularse a esta discusión.

Gobierno uruguayo y el “negocio” del acceso a internet

La LUC en Antel, Antel en la LUC

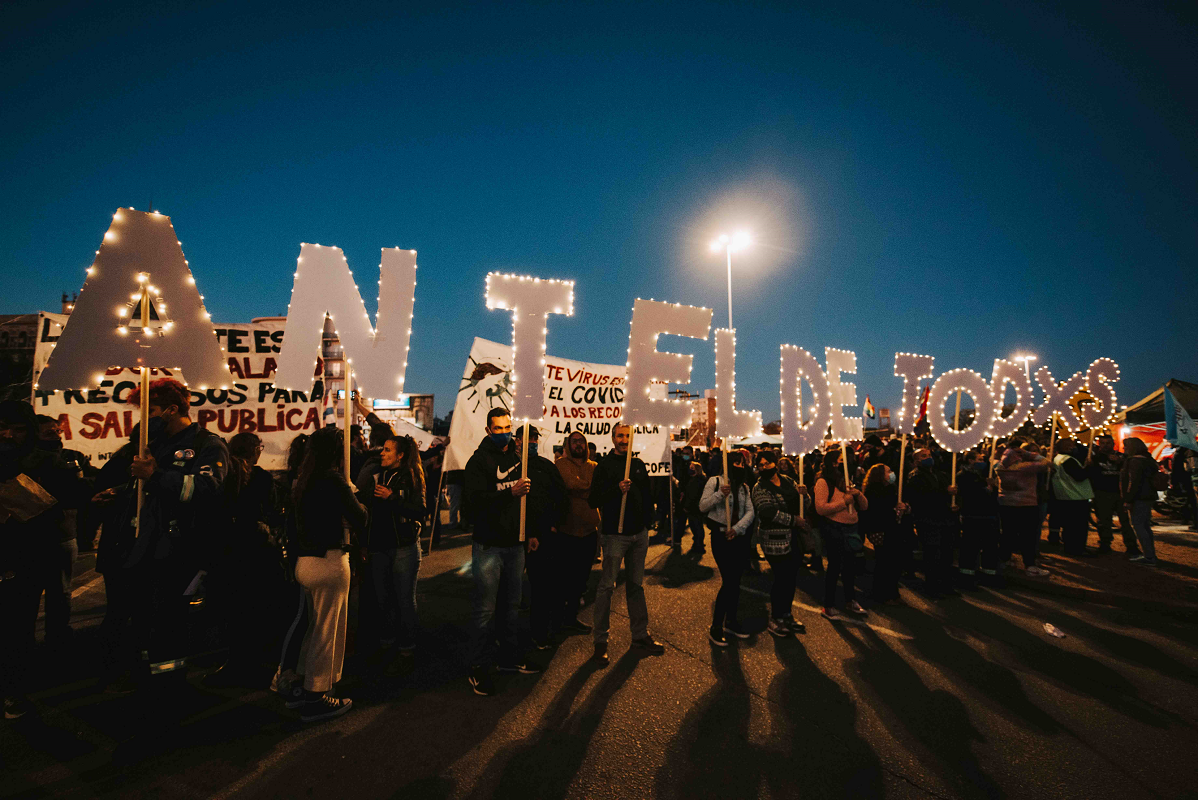
En Latinoamérica, fue Uruguay país pionero en lanzar una red comercial 5G. Es líder en 4G y uno de las naciones con mayor y mejor cobertura de redes de banda ancha por fibra óptica (FTTH). Ello ocurre, sobre todo, por las inversiones de la estatal Antel (Administración Nacional de Telecomunicaciones), compañía monopólica para los servicios fijos, que también actúa en los mercados de banda ancha y telefonía móvil.

Para afrontar la pandemia fue esencial contar con conexiones a internet extendidas, de calidad y a precio accesible: nos permitió continuar con el trabajo, los estudios en todos los niveles de enseñanza, realizar consultas médicas, organizar el plan de vacunación, estar en contacto con nuestros seres queridos y acceder a entretenimiento. Elijo Antel, como usuaria de internet fijo y de celular. Lo elijo, como tantas otras uruguayas, no solo por la convicción de aportar a la empresa estatal, también por su alta calidad en el servicio, el buen saldo en la ecuación calidad/precio y la facilidad de financiación en los equipos.

Los aplausos del domingo pasado tienen su fundamento. Es la constatación en nuestra vida cotidiana. Nuestras conexiones a internet fijas y móviles no funcionan como antes. No se accede a los contenidos con la fluidez acostumbrada. Demoran en cargar. Quienes hemos tenido el privilegio de visitar otros países, habíamos constatado que teníamos la costumbre de gozar de una conexión veloz y accesible, ya en lo físico como en lo económico.

Pongamos un ejemplo. Si hoy día quiero recargar gigas, hace menos de dos años compraba 40 GB por 200 pesos uruguayos (4,5 USD, por un internet casi ilimitado) que me duraban diez días. Sin embargo, hoy puedo acceder a 50 GB que me terminan en cinco días, por 150 pesos (3,4 USD). ¿Pago 25% menos? En términos absolutos es cierto, pero en realidad es por la mitad de los días. Por supuesto, estos servicios de recarga lo utilizan sobre todo quienes tienen contratos más económicos y/o no cuentan con servicio de internet fijo en el hogar. Así de sutil pero eficiente se trata el desmantelamiento de Antel. Como el viejo mito de la rana que se cuece a fuego lento.

Liderazgo uruguayo en conexión a internet

Antel fue creada en 1974. Anteriormente, el servicio era administrado por la Usina de Telecomunicaciones del Estado (UTE), monopólica en el sector de la electricidad y en la telefonía. Posee una larga tradición dentro de las empresas públicas del país. Brinda servicios telefonía fija, móvil y de conexión a internet.  Gracias a la gestión de Antel, Uruguay es líder en región con mayor acceso a internet por habitante y es uno de los nueve países integrantes del grupo Digital Nations – D9, aquellos que poseen mejores conectividades. La Encuesta de Usos de las Tecnologías de la Información y las Comunicaciones 2020, en 2019 el 95% de los hogares en Uruguay acceden a internet a través de algún dispositivo y el 71% tiene banda ancha.

Antel ha permitido la ejecución de varias políticas de inclusión digital y universalización del acceso a internet, que ha permitido democratizar la conectividad y los dispositivos. Algunos ejemplos. Al ingresar al sistema público de enseñanza primaria o secundaria, cada niño y niña y cada docente de aula obtienen una computadora por medio del Plan Ceibal. El 100% de los centros educativos públicos cuenta con wifi, provisto con fibra óptica de Antel.

Además, el Plan Ibirapitá entrega tablets a personas mayores, jubilados, jubiladas y pensionistas que perciben las menores remuneraciones. Dicho plan c con capacitaciones y tarifas preferenciales. En 2019, dentro del total de hogares que cuentan con dispositivos digitales no celulares, 1 de cada 5 lo hizo únicamente debido a que contó con dispositivos de Plan Ceibal o Ibirapitá. En particular, Ibirapitá, se ha visto seriamente afectado debido a los recortes presupuestales.

Sumada a la destacada conexión de fibra óptica, la empresa construyó un Data Center, incorporación de contenidos digitales de VeraTv y Vera+, donde hasta 2020 podíamos acceder en forma universal a los partidos de la selección uruguaya de fútbol y los Juegos Olímpicos. Hoy accede quien puede pagarlo. La mayoría, ahora excluida, no puede disfrutar en directo del más popular de nuestros deportes.

Una empresa valiosa y pública

Antel sobrevivió a la oleada neoliberal de venta de las empresas públicas, a través de un referéndum impulsado por el movimiento social uruguayo en 1992 en defensa de las empresas públicas, que frenó las intenciones privatizadoras por aquel entonces. Acompañó el proceso del crecimiento acelerado de las telecomunicaciones en la última década.

Datos de la Ursec, indican una la participación en el mercado en telefonía móvil es de 51,2% para Antel, 30,7% para Movistar y 18% para Claro. Entre los años 2010 y 2014, Antel facturó 4600 millones de dólares, y en el período 2015-2019, de 4700 millones de dólares. En total, entre 2010 y 2019, la empresa aportó 1000 millones de dólares a rentas generales, es decir, a las políticas públicas de todo el país. Es una cifra importante en cualquier economía, pero realmente significativa en el PIB de un país de poco más de tres millones de habitantes.

Según información obtenida por el semanario Brecha, los ingresos de internet fijo en hogares alcanzaron en 2020 un nuevo récord histórico: 17.232 millones de pesos (unos 410 millones de dólares). Esto representó un incremento de 36% en comparación con 2018. Antel es la prueba fehaciente que los servicios públicos pueden ser rentables, brindar calidad destacada a ciudadanía en calidad y precio y que las ganancias se vuelquen a lo común.

El rico patrimonio

En marzo de 2020 asumió un nuevo gobierno en el país, poniendo fin al ciclo progresista que comenzó en 2005. Las estrategias propuestas para las empresas estatales son distintas a las anteriores. El conjunto de medidas y lineamientos que está llevando adelante el Poder Ejecutivo impactan desfavorablemente en Antel.

En la Ley de Urgente Consideración, en el presupuesto nacional, en la rendición de cuentas o en la nueva ley de medios, se busca sacar tajada de la empresa en beneficio de la competencia. Cuando no existen los consensos necesarios, se insiste en habilitar concesiones, ventas y beneficios por otros mecanismos o acelerando procesos privatizadores.

Florencia Leymonié, del integrante de Sindicato Único de las Comunicaciones (SUTEL) afirmó en una actividad del Colectivo +Igualdad “como trabajadoras y trabajadores de Antel vemos en los ecosistemas distintos sabotajes del servicio público, no solo de los servicios que da sino de su naturaleza de retribución social”.   

Es necesario entender que el acceso a internet hoy es condición de posibilidad del ejercicio de otros derechos fundamentales: el trabajo, el estudio, la salud, la cultura, la participación, entre otras. Las condiciones impuestas por la pandemia así lo demuestran y son irreversibles. Lo que arriesga la privatización producto de las presiones del mercado puede implicar retrocesos enormes en un camino con reconocimiento internacional, que repercute en mayores garantías y más democracia para las uruguayas y los uruguayos.

“No venderé el rico patrimonio de los orientales al precio miserable de la necesidad”, dijo José Artigas hace dos siglos. El aplauso sostenido sólo se explica por la insistente necedad de la coalición gobernante en poner a disposición de la mano invisible del mercado a la más sólida y rentable empresa uruguaya.    

La educación digital en los países centroamericanos durante la pandemia

Más de un año después de declarada la pandemia Covid-19 por parte de la Organización Mundial de la Salud y de las medidas tomadas por los gobiernos para enfrentarla, es imposible ignorar su enorme impacto. Desde los primeros meses de la emergencia comenzamos a leer algunos estudios que evaluaban las repercusiones en los diversos ámbitos de desarrollo de las personas, en esta columna nos detendremos en la educación.

Como sabemos, una de las medidas que muchos gobiernos implementaron para intentar frenar la expansión de la enfermedad fue la suspensión de las clases presenciales, en todos los niveles, en el ámbito público y privado. Así ocurrió en los países que conforman el Sistema de la Integración Centroamericana (SICA), a excepción de Nicaragua, a medida que sus gobiernos iban declarando el estado de emergencia.

Para minimizar los efectos de la suspensión de clases y continuar con el proceso de enseñanza-aprendizaje, sobre todo en la niñez y adolescencia, los países del SICA implementaron alternativas, algunas de las cuales involucraron el uso de tecnologías, como son los casos de la educación en línea o a distancia.  

Las medidas incluyeron el uso de plataformas en internet para el aprendizaje, franjas con contenido curricular en televisoras y radios nacionales, así como el uso de guías impresas para estudiantes que no podían acceder a internet; en varios casos también se incluyó la dotación de equipos informáticos para estudiantes que no tenían acceso a estos aparatos, así como la entrega de paquetes de datos para quienes no poseían acceso a la red.

Tal como lo señala la CEPAL (2021), en la región, la salud, el empleo, la cobertura de protección social, el acceso a servicios básicos y el saneamiento ambiental como aspectos clave para enfrentar en mejores condiciones la crisis, sufrían serios déficits antes de la emergencia, debido a problemas estructurales no resueltos como la pobreza y la desigualdad, el estancamiento económico, la baja inversión en salud y educación, etc. Ante la llegada de la COVID-19, en el caso de la educación, los sistemas educativos tuvieron que enfrentarse a una situación para la que no estaban preparados.

En tal sentido, en esa intersección entre la educación y el mundo digital, vale la pena cuestionarse si, más allá de procurar paquetes de datos y equipamiento tecnológico como un esfuerzo aplaudible para no interrumpir el proceso de educativo el derecho de acceso a la educación en este contexto fue efectivamente garantizado.

No pretendemos contestar esta compleja cuestión en esta columna, pues para hacerlo necesitamos evidencia robusta que nos permita evaluar desde los diversos componentes de este derecho y la exhaustiva revisión de los indicadores en cada país, el grado de tutela efectiva. Sin embargo, sí podemos adelantar alguna cuestión como punto de partida.

En particular, nos referimos a las consideraciones hechas en el Informe del Relator Especial del derecho a la educación, de abril de 2016, quien recordó los componentes esenciales del derecho a la educación, como derecho fundamental, que deben ser considerados a la hora de implementar las tecnologías. Y, aunque dicho documento fue producido en los años previos a la pandemia, dichas consideraciones son perfectamente aplicables al escenario que vivimos actualmente.

En ese sentido, es válido apuntar que el acceso dispar al internet y a la tecnología digital, así como las limitaciones de infraestructura y los problemas de exclusión y marginación, presentes desde antes del inicio de la pandemia y evidenciados en las respuestas dadas a la emergencia, limitan el acceso universal a la educación y la igualdad de oportunidades, condiciones esenciales para un efectivo goce del derecho a la educación.

Con estos antecedentes, toda vez que se puedan cruzar los indicadores de la brecha digital con las categorías del derecho de acceso a la educación, podría estimarse con mayor certeza si los gobiernos fueron capaces de tutelar efectivamente este derecho o si solo se quedaron en dar a los estudiantes la posibilidad de acceder a cierto nivel de instrucción, condición insuficiente para afirmar una tutela amplia del derecho a la educación.

Contra el tratamiento abusivo y desleal (*) de nuestra información personal: Sociedad civil por una autoridad autónoma de protección de datos personales en Chile

Las organizaciones e individuos firmantes expresamos nuestro rechazo y preocupación por la postura del Consejo para la Transparencia (CPLT) pronunciada el pasado 30 de abril de 2021, mediante el oficio N°127, mediante el que se dio respuesta a un requerimiento de ATELMO (Asociación de Telefonía Móvil A.G.), marcando un precedente relevante y problemático.

ATELMO solicitó el pronunciamiento del organismo respecto de la legalidad de dos acciones que ha realizado Subtel: 

La primera acción tiene que ver con las disposiciones establecidas en el Reglamento y la Norma Técnica para la implementación de la ley sobre obligación de una velocidad mínima garantizada de acceso a internet (Ley Nº 21.046), mediante las que SUBTEL pretendía llevar a cabo un intensivo tratamiento de datos personales de suscriptores de empresas de telecomunicaciones. 

Respecto de ese requerimiento, el CPLT señaló que no existiría una base de legalidad que habilite a la SUBTEL para efectuar el tratamiento de datos personales y sensibles recolectados por el Organismo Técnico Independiente sin consentimiento de los titulares, pretendido mediante el Reglamento y la Norma Técnica de la Ley Nº 21.046 dictados por el mismo organismo público.

La otra acción está vinculada al requerimiento de ATELMO contra la entrega de datos personales por SUBTEL para la realización de encuestas de satisfacción. El CPLT manifestó que existiría base legal para que SUBTEL solicite a las empresas de telecomunicaciones que le entreguen datos personales de sus clientes con el objeto de llevar a cabo estas encuestas, y que procedería no solo pedir la entrega datos de 15 millones de suscriptores, sino entregarlos a las empresas encuestadoras. 

Frente a esta posición, las organizaciones de la sociedad civil firmantes consideramos que:

  1. Es preocupante que un organismo público como SUBTEL puede exigir a empresas privadas todos los números de teléfono asociados a sus clientes con el propósito de realizar encuestas de satisfacción y que ello sería conforme a la ley. Se trata de una autoridad pública autorizando un traspaso gigante de datos personales y sentando precedente para que ello pueda ser replicado por otros organismos públicos.
  2. Si bien la ejecución de encuestas de satisfacción podría enmarcarse en el ejercicio de las atribuciones que le confiere la ley a SUBTEL, ésta no es la única forma para lograr su cometido, existiendo medios menos invasivos y que deben ser preferidos para resguardar la privacidad y la protección de los datos personales de la población. No se necesita esa cantidad de información  para realizar encuestas.
  3. La Ley Nº 19.628 indica que el tratamiento de datos personales por parte de un organismo público solamente puede realizarse con autorización legal, respecto de materias de su competencia, y para ello no sería necesario el consentimiento de su titular (artículo 20). Sin embargo, ello no supone concluir que SUBTEL cuenta con una base de legalidad habilitante para requerir a las empresas de telecomunicaciones la cantidad de datos que pretende, ni menos aún entregar a un tercero su tratamiento. Al verse involucrados los derechos fundamentales de las personas titulares de estos datos, necesariamente su aplicación debe ser restrictiva (artículo 19 Nº 4 de la Constitución Política de la República).
  4. Si a lo anterior sumamos el hecho de que el CPLT tiene dentro de sus atribuciones velar por el adecuado cumplimiento de la ley de protección de los datos personales, por parte los organismos de la administración (Art. 33 lit. m, Ley Nº 20.285), la situación se torna insostenible, especialmente considerando que ello implica ignorar el amplio desarrollo de la protección de datos personales, en particular respecto  a los principios de finalidad, proporcionalidad y seguridad.
  5. Si aceptamos que la finalidad para las que las personas autorizan el tratamiento de sus datos personales —especialmente por entes privados— puede cambiar en virtud del tratamiento de datos pretendido por un organismos públicos, entonces ¿qué pasa con una de las características esenciales de este derecho a determinar para qué se usan sus datos o, al menos, saber para qué se están usando? No es acorde con el principio que la finalidad misma cambie al arbitrio de quien trata los datos.
  6. En relación con el principio de proporcionalidad, no es posible aplicarlo a las técnicas de investigación estadística en sentido estricto. Como es presentado en el oficio, el principio excusa al CPLT para no hacerse cargo de limitar el actuar abusivo de la SUBTEL. Como bien señala el voto de disidencia, en virtud de este principio, el volumen y naturaleza de los datos recolectados debe tener relación con el objetivo buscado, de manera que los datos solicitados por la SUBTEL debieron limitarse a los estrictamente necesarios para la realización de las encuestas de satisfacción. No creemos que dicho límite sea de aquellas cuestiones que solo puede ser llevada a cabo por organismos técnicos dedicados a la realización de encuestas.
  7. El oficio desconoce la necesidad de cumplir con medidas estrictas para cubrir el principio de seguridad, exponiendo una cantidad enorme de datos a riesgos de vulneración. Esto va más allá del quiebre de los deberes de confidencialidad, pues se trata de las personas que nos encontramos detrás de cada uno de esos datos personales, cuyo posterior tratamiento y transferencia a terceros quedan fuera de nuestro conocimiento y control.

Este caso visibiliza las limitaciones en las facultades y los recursos de la institucionalidad actual. Los esfuerzos del CPLT hasta la fecha no son suficientes y necesitamos con urgencia un órgano especializado en la protección de datos personales con facultades de fiscalización, recursos suficientes e independencia constitucionalmente garantizada. 

Actualmente, cuando  gran parte de la vida cotidiana de millones de personas en Chile depende de los servicios de telecomunicaciones y de las plataformas digitales de servicios, es preocupante que el proyecto de ley que viene a modernizar la actual ley sobre protección de datos personales se encuentre durmiendo en el Senado desde hace más de un año, sin ningún avance en la materia. Como organizaciones firmantes hacemos un llamado a poner suma urgencia a finalizar su tramitación. 

Chile tiene una oportunidad histórica de redactar hoy una Constitución para el siglo XXI y avanzar, al mismo tiempo, hacia una regulación acorde a los cambios tecnológicos, poniendo en primer lugar a las personas  y garantizando la efectiva protección de sus derechos fundamentales. Esperamos que el poder político aproveche esta oportunidad.

Si tu organización quisiera suscribir a esta carta, haz clic aquí. 

ORGANIZACIONES FIRMANTES 

Derechos Digitales

Fundación Datos Protegidos

Fundación Abriendo Datos


* El término desleal hace alusión al concepto “leal”, que en esta situación debe entenderse dentro de los principios de licitud, lealtad y transparencia.

Neuroderechos para qué, maldita sea

El pasado 21 de abril, el Senado chileno aprobó de forma unánime el proyecto de reforma constitucional para la incorporación de los “neuroderechos”. Así, Chile está en posición de convertirse en el primer país del mundo en contar con una legislación específica que garantice el derecho a la “neuroprotección”.

Pero lo que a primera vista podría parecer una buena noticia es, en el mejor de los casos, un avance cuestionable, que poco contribuye a la consolidación del sistema universal de protección de los derechos humanos, que ha tomado 75 años construir, instalar y fortalecer.

Neuroderechos: ¿qué y para qué?

A nivel internacional, el mayor promotor de la necesidad de avanzar en la protección de los neuroderechos es Rafael Yuste, neurobiólogo español, cuya propuesta ha encontrado gran eco en Chile, particularmente en el Senador Guido Girardi, miembro de la comisión de Desafíos del Futuro, Ciencia, Tecnología e Innovación del Senado. Juntos presentaron en octubre de 2020 dos proyectos de ley: el primero, la reforma constitucional recientemente aprobada por el Senado. El segundo, un proyecto de ley “Sobre protección de los neuroderechos y la integridad mental, y el desarrollo de la investigación y las neurotecnologías”.

Pero, ¿qué son exactamente los neuroderechos y por qué requerirían protección especial? No es una pregunta fácil de responder. El proyecto original presentado por Guirardi junto a Carolina Goic, Francisco Chahuán, Alfonso de Urresti y Juan Antonio Coloma señala que la finalidad es proteger la “dignidad humana” frente al uso de nuevas tecnologías, particularmente aquellas que tienen por objeto el “cerebro humano”, que “no se agota sólo en una dimensión física, sino que más bien se expande hacia su dimensión de potencialidad mental que envuelve los misterios de la existencia humana”. En lo concreto, el proyecto alude al derecho a la privacidad de los “neurodatos”, a la identidad personal y la autodeterminación, a la igualdad frente al aumento de capacidad cerebral y al control de sesgos de los algoritmos. Dentro de las preocupaciones mencionadas como detonantes del proyecto, se señala “la posibilidad de leer la actividad neuronal” y los anuncios realizados por la empresa Neuralink de Elon Musk .

Si bien es cierto que las neurotecnologías han avanzado de forma importante durante los últimos años, particularmente en el ámbito de las interfaces cerebro-computadores, y que empresas como Neuralink han hecho una serie de anuncios rimbombantes sobre las posibilidades más inmediatas del desarrollo de sus productos, la verdad es que la tecnología se encuentra todavía en un estado embrionario y los miedos específicamente estipulados en el proyecto de ley están lejos de poder materializarse.

Pero incluso si aceptamos la posibilidad de que en el futuro la manipulación neuronal sea algo cotidiano, lo cierto es que el proyecto parte de la premisa errada de que se requiere una protección nueva y especial para los neuroderechos frente a “las nuevas amenazas que el avance científico y tecnológico envuelve”.

La Constitución Política de la República de Chile, en el número 1º de su artículo 19º, garantiza “El derecho a la vida y a la integridad física y psíquica de la persona”, redacción que incluye la protección de cualquier potencial “neurodato” y resguarda por si misma el concepto de los “neuroderechos”. Si existiera una genuina preocupación por la protección de los derechos de las personas en relación con su indemnidad física y psíquica, el texto constitucional actual ofrecía suficientes garantías.

Sin embargo, el proyecto original buscaba la modificación del articulado de la siguiente manera:

“La integridad física y psíquica permite a las personas gozar plenamente de su identidad individual y de su libertad. Ninguna autoridad o individuo podrá, por medio de cualquier mecanismo tecnológico, aumentar, disminuir o perturbar dicha integridad individual sin el debido consentimiento. Sólo la ley podrá establecer los requisitos para limitar este derecho y los que debe cumplir el consentimiento en estos casos.

El desarrollo científico y tecnológico estará al servicio de las personas y se llevará a cabo con respeto a la vida y a la integridad física y psíquica. La ley regulará los requisitos y condiciones para su utilización en las personas, debiendo propender especialmente al resguardo de la actividad cerebral, así como la información proveniente de ella”.

Así, mientras la Constitución chilena ofrece una garantía absoluta al “derecho a la vida y a la integridad física y psíquica”, la redacción propuesta debilitaba este derecho al incorporar dos excepciones: el consentimiento y la ley. Es decir, que el derecho a la indemnidad física y psíquica podría ser limitado en virtud de la voluntad del propio perjudicado o mediante una ley que estableciera los requisitos de tal limitación y del consentimiento de las personas.

Afortunadamente, gracias a la valiosa colaboración de expertos y expertas durante la discusión del proyecto, y a las indicaciones presentadas por distintos parlamentarios, el texto fue modificado. Sin embargo, se mantuvo el segundo párrafo que incorpora la noción de que “[l]a ley regulará los requisitos y condiciones para su utilización en las personas”. Por vía interpretativa, es posible argumentar que esta inclusión solo se justifica si entendemos que mediante la ley se podría limitar el derecho en cuestión. De lo contrario, bastaba con el texto actual.

Una cuestión parecida ocurre con el segundo proyecto ingresado por Guirardi, que en vez de proteger a las personas de ser objeto de intervenciones no consentidas mediante la —innecesaria— incorporación de un “nuevo” derecho, abre la discusión sobre la intervención forzosa, mediante la incorporación de una serie de excepciones.

Lejos de ser una cuestión anecdótica, los proyectos tienen un potencial de daño y erosión de los derechos fundamentales que requiere atención, así como la deficiente técnica legislativa empleada y la finalidad ambigua que persiguen. Más todavía cuando estamos ad-portas de escribir una nueva constitución; la sospecha de que se trataría de una manera de presionar por la instalación de esta discusión en la nueva Carta Magna no es injustificada.

Los intentos por introducir nuevos conceptos nacidos de la euforia que producen las tecnologías de moda son nocivos por dos razones: en primer lugar, desvían energía y recursos que serían mejor aprovechados si los invirtiéramos en garantizar una mejor protección de los derechos hasta ahora reconocidos en nuevos contextos de desarrollo científico y tecnológico. En segundo lugar, nos empujan a una espiral inflacionaria en la que cada nuevo desarrollo tiene el potencial de cuestionar la vigencia de las protecciones ofrecidas por el sistema universal de los derechos humanos.

Así, la regulación de los neuroderechos palidece en urgencia si la comparamos, por ejemplo, con la paupérrima protección de los datos personales en nuestro país, y que hoy habilita el perfilamiento y la discriminación de personas.  La postergada modificación a la ley de datos personales podría ayudar a la protección no solo de los “neurodatos”, sino de los datos personales de cualquier tipo y, sin embargo, el proyecto acumula polvo en el Congreso desde 2017. Se trata de una necesidad que ha sido señalada en múltiples ocasiones por todas las expertas y expertos en la materia, y cuyos impactos no son potenciales como los de las neurotecnologías, sino tremendamente concretos.

Rafael Yuste propone que la protección de los “neuroderechos” debiese estar al nivel de los derechos humanos. Esta afirmación debería levantar escepticismo respecto a la comprensión que tiene Yuste de la problemática a nivel de derechos y cómo abordarla, pues evidencia ignorancia respecto a los desarrollos en torno a los conceptos de autonomía, dignidad humana y autodeterminación, que han forjado el centro del sistema universal de derechos humanos.

Puede ser que la propuesta nazca de una preocupación honesta y bienintencionada, pero cuando se aborda ignorando 75 años de desarrollo de la protección de derechos humanos —como en el caso chileno— lejos de ofrecer solución a problemas inexistentes, genera riesgos reales e innecesarios.

No podemos pretender reinventar la rueda a cada rato. No es cierto que cada nuevo desafío tecnológico ponga en entredicho derechos y principios que, por su esencia, son posibles de actualización y refinación permanente. Enfoquemos nuestros esfuerzos en los problemas que enfrenta la ciudadanía hoy, con soluciones efectivas y eficientes.

Artificios “inteligentes” y la falta de inclusión en América Latina

El pasado lunes 19 de abril, Derechos Digitales presentó públicamente la iniciativa Inteligencia Artificial e Inclusión en América Latina. El proyecto incluye estudios desarrollados por especialistas en cuatro países de la región sobre la implementación de sistemas tecnológicos con aspectos de automatización a partir del sector público.

Hasta el momento, las características de este tipo de despliegue tecnológico en la región han sido escasamente documentadas. Sin embargo, más rápido que cualquier análisis, la implementación de tecnologías digitales sigue avanzando silenciosamente, con pocos espacios de debate y participación ciudadana. Así lo evidencian los casos analizados en Brasil, Chile, Colombia y Uruguay.

Es preocupante observar cómo antes de enfrentar los desafíos relacionados a la digitalización y al establecimiento de procedimientos adecuados de gobernanza de datos, los gobiernos se empeén en automatizar procesos por medio de sistemas tecnológicos que agregan nuevas capas de complejidad y opacidad. Aún más cuando pueden afectar derechos fundamentales como a la asistencia social, el empleo, la justicia o la salud; o culminar en intervenciones discriminatorias en la vida de las personas por parte del Estado.

Un nuevo fetiche

A partir de los casos analizados, una de las primeras cuestiones que llama la atención es la adopción de tecnologías que, antes de su despliegue, carecían de cualquier evidencia sobre su necesidad o utilidad. Es decir, se desarrollan e implementan “soluciones” a problemas insuficientemente descritos, pues en general no existe un diagnóstico previo que las justifique.

Esta falta de diagnóstico resulta crítica en tres aspectos: 1) a qué finalidad sirve la solución tecnológica específica (incluido el análisis de su adecuación al problema),  2) la preparación en el aparato administrativo para su implementación y 3) la capacidad de la ciudadanía de comprender los efectos de la solución tecnológica. Como consecuencia, la implementación de sistemas tecnológicos complejos resulta por sí sola problemática frente a un contexto insuficientemente preparado para su despliegue e impotente frente a su funcionamiento.

En los cuatro países analizados, la manera en que implementadas las distintas iniciativas revela una importante discrecionalidad y ausencia de planificación sobre el uso de tecnologías a nivel gubernamental. Por cierto, esta condición refleja una tendencia a nivel regional más allá de los cuatro países inicialmente considerados en nuestra investigación.

La característica común parece ser una aproximación de «solucionismo tecnológico»: la expectativa de que la tecnología digital sea solución a complejos problemas políticos y sociales. En este sentido, la enorme promoción a nivel global de tecnologías de inteligencia artificial las convierte en objeto de deseo para servidores públicos dispuestos a poner en riesgo a la ciudadanía para satisfacer la imagen de un Estado fuerte y moderno, independientemente de sus reales capacidades “inteligentes”.

Los cimientos del sistema

Si bien la innovación a nivel estatal es bienvenida y puede ser útil para lidiar con problemas de la gestión pública, es inaceptable que iniciativas que puedan implicar el acceso y procesamiento de inmensas cantidades de datos personales no pasen por discusiones previas y sin contar con un marco de legalidad adecuado. Pese a la ausencia de una discusión específica sobre la implementación de sistemas automatizados, los marcos normativos para lidiar con la protección de datos en los países analizados son todavía muy desiguales.

Como es sabido, el marco de protección de datos personales es demasiado limitado para regular sistemas de inteligencia artificial, pues apunta apenas a una arista de los mismos: la recolección y tratamiento de la información sobre personas naturales. No obstante, es ese ámbito del derecho donde, por su conexión con nuevas e intensas formas de procesamiento, se observan avances normativos, como garantías específicas para favorecer la “explicabilidad” de decisiones automatizadas o para integrar la revisión humana de esas decisiones. El intento brasileño de incorporar ambos aspectos en su normativa, detenido por veto presidencial, revela una importante falta de voluntad política por poner los intereses de la ciudadanía por encima de los imperativos de las industrias de tecnología, lo que seguramente no es exclusivo de un país.

Al mismo tiempo, la existencia de normas de protección de datos en los cuatro países analizados no han asegurado que los principios y reglas de la temática estuvieran en el centro de la atención estatal. Por el contrario, una característica común es la variación en la base legal para el tratamiento de datos, con el consentimiento como un factor a veces relevante, pero a menudo con bases de datos distintas y autorizaciones legales difusas para la inclusión de información desde diversas fuentes. Es decir, el aparato público extiende su función a partir de su legitimidad legal, sin tomar los debidos resguardos en obtener el consentimiento de las personas que se convierten en objeto de intervención estatal.

Esta es la clase de razones que explicitan la demanda no solo de una normativa para la fiscalización de los datos personales, sino de una autoridad pública de control, dedicada, especializada y con atribuciones para intervenir en la acción de otras agencias estatales si fuera necesario.

Pero como hemos dicho, la regulación de datos personales es apenas una arista. Parte importante de la acción estatal pasa por el estímulo a la inteligencia artificial, entendida como una vía de desarrollo industrial nacional. No obstante, esto tampoco es suficiente sin una visión completa sobre los distintos aspectos que confluyen en esta problemática. Si, por un lado, algunos gobiernos tratan de propagar sus principios o estrategias generales de inteligencia artificial, por otro, hay muy poca especificidad en cómo esos documentos guiarán la implementación de tecnologías desde el sector público. Por ejemplo, cuál será la importancia que darán a los derechos fundamentales y la transparencia.

Opacidad sin límites

Quizás uno de los problemas más relevantes que observamos cuando se trata de la adquisición estatal de tecnologías es la ausencia o insuficiencia de mecanismos para la integración directa de los intereses de la ciudadanía. En otras palabras: la falta de análisis conjunto con actores relevantes del sistema de forma previa a cada despliegue, la ausencia de mecanismos de control compartidos por intereses multisectoriales y la carencia de mecanismos de evaluación posterior.

Las falencias son múltiples: a la opacidad tradicionalmente asociada a sistemas de decisión automatizada, se suma la exclusión de la participación pública en el despliegue de los sistemas y la ausencia de mecanismos abiertos y transparentes de evaluación en la consecución de sus fines.

Los problemas que derivan de esa opacidad potenciada son también numerosos y conllevan, incluso, la insuficiencia de perspectivas diversas sobre los posibles impactos. La decisión pública sustentada únicamente en máquinas resulta una forma extrema de tecnocracia, que puede erosionar la legitimidad del aparato estatal y pone en discusión la real vinculación con los problemas que en teoría están destinados a abordar.

Hacia una agenda de gobernanza desde los gobernados

A partir de la recolección de datos empíricos sobre la implementación de sistemas automatizados o semi-automatizados es posible buscar factores comunes que faciliten, con base en el Sistema Interamericano de Derechos Humanos, una inminente discusión sobre el desarrollo de estándares regionales para su uso. Estos deberán orientar la producción de marcos normativos que hagan de la implementación de tecnologías, desde lo público, una expresión de las aspiraciones de la ciudadanía sobre el Estado, y no de las aspiraciones de una modernidad vacía.

Pero este es apenas un paso inicial y el desarrollo normativo está lejos de responder a los inmensos desafíos que se presentan. Derechos Digitales seguirá trabajando para generar evidencia y explorando nuevos espacios de diálogo sobre el desarrollo futuro de la tecnología en América Latina.

Revisa Inteligencia Artificial e inclusión aquí.

El proyecto de regulación de redes sociales en México: La receta para un sinsabor de la expresión

A principios de febrero, la Comisión Interamericana de Derechos Humanos (CIDH) y su Relatoría Especial para la Libertad de Expresión (RELE) deploraban el “deterioro generalizado del debate público”, atendiendo a la relación entre la violencia en línea y la violencia física, con las posibles consecuencias letales de esta misma. A la vez, desatacaban el desafío para su regulación y sus procesos políticos. Se trata de una preocupación con exceso de ejemplos a nivel regional y global. El caso mexicano es especialmente llamativo: la discusión política parece querer avanzar con una regulación simplista y sin claridades, que no se hace cargo de la complejidad de la problemática.

En enero, el presidente mexicano Andrés López expresó su crítica a las redes sociales por sus decisiones de moderación adoptadas en otras jurisdicciones en torno al deterioro del debate. Varias figuras políticas se sumaron a los comentarios, algunas de ellas anunciando proyectos de ley, incluyendo al gobierno federal, que también se sumo al impulso regulador.

Fue el senador Monreal el primero en hacer pública su iniciativa y ofrecer rápida tramitación parlamentaria, con una fuerte reacción en contra de la sociedad civil, como también de políticos de oposición y representantes de las industrias. Son varias las falencias sustantivas y procedimentales que se acusan, pero hay un punto en común entre esas visiones: aunque el proyecto se plantea como un intento por defender la libertad de expresión, sus propuestas arriesgan convertirse en mecanismos de censura y control.

A quiénes se regula cuando se regula a las redes sociales

Por décadas, activistas y académicas han desmentido que internet sea un espacio sin regulación. Por el contrario, las leyes que gobiernan la expresión fuera de la red aplican también en internet, incluyendo las que rigen sobre los contenidos: la incitación a la violencia, el acoso, o la infracción de derechos de propiedad intelectual son formas de expresión también reguladas en espacios digitales. No obstante, los mecanismos para hacer valer esas reglas —cuando existen empresas que facilitan aquellas expresiones— resultan problemáticos y difíciles de establecer de manera consistente con los estándares de derechos humanos.

El proyecto de Monreal, planteado como una modificación a la Ley Federal de Telecomunicaciones y Radiodifusión, pretende no solo definir el ámbito de ejercicio de la libertad de expresión en las redes sociales, sino dotar al Instituto Federal de Telecomunicaciones (IFT) de facultades para controlar el funcionamiento de las redes en México, supervisando el ejercicio de la moderación de contenidos.

El proyecto propone definir a sus sujetos regulados, distinguiendo entre “servicio[s] de redes sociales” y de “redes sociales relevantes”. Entre los primeros se considera como red social al servicio “ofrecido a través de Internet cuya funcionalidad principal es difundir dentro de la plataforma información generada por sus propios usuarios como texto, datos, voz, imágenes, videos, música, sonidos o combinación de las anteriores, con la finalidad de informar, entretener o educar”. En tanto, son “redes sociales relevantes” aquellas que cuenten con un millón o más de suscriptores o usuarios, y sobre las cuales pesan obligaciones especiales de conformidad con la iniciativa.

Las definiciones son, como mínimo, ambiguas y cuestionables. La definición de los servicios de redes sociales es suficientemente amplia como para abarcar demasiadas formas distintas de comunicar contenidos a través de internet. Sitios, foros y aplicaciones, abiertas al público y cerradas a sus miembros, gratuitas y pagadas, accesibles desde la web abierta o a través de software dedicado —es decir, sin pasar por un navegador—, disponibles para cualquiera o como servicios de mensajería privada cifrada, estarían igualmente cubiertas. ¿Debería cualquier operador de servicios en línea ceñirse a las reglas propuestas?

Los mayores deberes y controles se imponen sobre las “redes sociales relevantes”, las del millón o más de usuarios, y que pueden ser personas naturales o jurídicas (Art. 175 Bis).

¿Cómo se cuenta ese millón? ¿Se trata de cuentas solamente inscritas o que estén activas? ¿Cómo se consideraría entonces la actividad? ¿Se cuenta solamente a las usuarias en México o aplican las reglas también a VK y WeChat? ¿Cómo se verificaría ese número y cómo varían las obligaciones si el número fluctúa con el tiempo?

No obstante, el verdadero problema sobre este punto no radica en cómo se define aquel sujeto que se propone regular. El problema de la propuesta, en este punto y a lo largo de su articulado, es la falta de comprensión de los ecosistemas digitales de comunicación, en constante flujo, con actores que varían en distintos lugares del mundo. Aunque el poder de un puñado de empresas en la red es notorio, la experiencia en línea es mucho más rica y diversa, y quienes participan en sus distintas capas de funcionamiento son también muy distintos. Tratar a todas las plataformas por igual es errado. Pretender regularlas por igual, es peligroso. 

Si el propósito es proteger la libertad de expresión del efecto deletéreo del bloqueo en plataformas especialmente dominantes, si efectivamente la moderación conlleva un perjuicio a la libertad de expresión porque se pierden canales significativos de difusión, las herramientas legales deben apuntar a esa condición como empresas dominantes y establecer reglas que tengan suficiente flexibilidad para no dañar y, al contrario, promover modelos alternativos de moderación que hoy existen.

Licencia para funcionar

La propuesta entrega al IFT la facultad de autorizar el funcionamiento de “redes sociales relevantes” en México. El IFT debe establecer los lineamientos generales de los requisitos para cumplir la solicitud de funcionamiento. Esta autorización previa es afín al régimen de concesiones propio de los servicios de telecomunicaciones que se sirven del espectro radioeléctrico, según ordena el artículo 27 de la Constitución Federal. Pero el funcionamiento de las plataformas de internet no requiere de ese uso para existir, ni depende del espectro radioeléctrico para funcionar. El requisito constituye una barrera evidente no solo a la creación de un ecosistema digital rico y diverso, sino un freno a la innovación y la participación en la economía digital. Según la industria, es también una infracción de obligaciones comerciales internacionales, se trata del cierre administrativo de la posibilidad de ser parte de la red abierta y global desde México.

Por otra parte, la entrega de estas facultades al órgano de telecomunicaciones trastoca la función del mismo órgano y crea justificadas sospechas sobre su capacidad técnica e imparcialidad para cumplir esa función. En parte, por el hecho de que sus comisionados son funcionarios designados por el poder político, pero más aún, porque se trata de autoridades respecto de las que no se pide una formación específica asociada a las funciones que se entregan a través de la propuesta. Así, se le entrega a funcionarios propuestos por el ejecutivo, y confirmados por el legislativo, poderes de control previo sobre plataformas en que se ejercen derechos fundamentales, sin el ejercicio de ponderación propio de la potestad judicial.

Está en tela de juicio el nivel de comprensión del rol del regulador en el ecosistema de la comunicación en México. Como relata Artículo 19, hay un largo historial de iniciativas con el mismo senador como impulsor, en que se subvierte la función del Estado en el resguardo de los derechos fundamentales para garantizar el pleno ejercicio de la libertad de expresión en condiciones de pluralismo y diversidad. Equiparar a las redes digitales a otras formas de difusión de la expresión de muy distinta fisonomía, constituye un error con peligrosas consecuencias.

Moderación según indique el Estado

El permiso previo para funcionar está asociado a otros poderes de control entregados al IFT: el control del contenido, los términos y condiciones de las plataformas y el control del ejercicio del poder de moderación.

En la propuesta (Artículo 175 Ter), los términos y condiciones del servicio de redes sociales, para las relevantes, deben ser autorizados por el IFT. Las modificaciones a esos términos deben también ser aprobadas por el IFT. En cualquier caso, debe haber consistencia entre los términos y los artículos 6º y 7º de la Constitución Federal, que consagran y regulan derechos vinculados a las libertades de expresión, información y comunicación.

El contenido de esos términos y condiciones puede incluir (Artículo 175 Ter) un mecanismo de suspensión o cancelación de cuentas y de eliminación de contenidos. No obstante, se limitan las causales de procedencia para la operación de esas acciones a que se acredite que el contenido ataca la moral y el orden público, la vida privada, los derechos de terceros, o los derechos de las y los menores de edad; o bien, que se acredite la difusión de mensajes de odio o que mediante el contenido se revelen datos personales en contravención a la ley.

Se establece que el uso de herramientas automatizadas está permitido para la eliminación de contenidos y la suspensión de cuentas, pero prohibido para la cancelación definitiva de cuentas o perfiles. Cada una de las “redes sociales relevantes” debe contar con un área compuesta por personas naturales, especialistas en derechos humanos y libertad de expresión, que deben tomar la decisión respectiva.

Según la propuesta (Artículo 175 Quáter) los términos sometidos a autorización deben también contar con contenidos mínimos. Estos son: limitaciones consistentes con reglas constitucionales y el marco normativo internacional, la protección de derechos de menores de edad, la eliminación de difusión de mensajes de odio, que se evite la propagación de noticias falsas, que se protejan los datos personales y otras que establezcan lineamientos dictados por el IFT.

Finalmente, la propuesta obliga a establecer un procedimiento para la impugnación de las decisiones de moderación (Artículo 175 Quinquies), regulando su procedencia y fijando que personas naturales resuelvan las impugnaciones en un máximo de 24 horas. Contra esa decisión o en caso de no cumplirse el plazo, puede recurrirse ante el IFT (Artículo 175 Sexies).

Todo lo anterior conlleva una serie de dudas y problemas difíciles de ignorar. Por un lado, se establecen obligaciones operativas de muy difícil cumplimiento, como el reclutamiento de personas expertas o la operación de mecanismos con decisiones humanas para todas las redes sociales relevantes, desconociendo sus modelos de funcionamiento o la escala de las decisiones que podrían adoptar. Esto limitaría seriamente la operación de varios servicios en México, cuando no la impediría. Por otro lado, las exigencias están repletas de expresiones ambiguas, amplias, vagas, o sin definición normativa vinculante, como la idea de “noticias falsas” o las exigencias de acción contra “mensajes de odio”. Todo lo cual conlleva niveles crecientes de incertidumbre sobre la capacidad de operar. Todas decisiones adoptadas directamente por la plataforma y sin intervención jurisdiccional, a pesar de tener claras implicancias para el ejercicio de derechos fundamentales. La experiencia previa de imposición de obligaciones vagas a las plataformas muestra que, en general, el resultado es una más frecuente censura de contenidos, en perjuicio de la libertad de expresión y de la diversidad de voces en internet.

La propuesta también deja de lado otras dos cuestiones relevantes. Respecto de los contenidos, limita la capacidad de moderación de las plataformas que hoy operan para fijar sus propios parámetros, de una manera consistente con los intereses de las personas que son usuarias de las mismas, impidiendo que ciertos contenidos nocivos pero legales sean también parte de la moderación aceptada. A la vez, impide agregar causales de cancelación de cuentas que son relevantes para hacer factible una discusión valiosa en línea: la detección y eliminación de spam, phishing o de bots que distorsionan o interrumpen una discusión pública, que quedan fuera de lo que permite la iniciativa.

Por último, la propuesta deja de lado la existencia de distintos modelos de moderación, en especial aquellos que operan mediante la colaboración o la decisión comunitaria, como ocurre en numerosos y diversos foros populares como los que componen Reddit o con la creación colectiva en Wikipedia. Ejemplos que no solo expresan formas convenidas de decisión, sino también causales aceptadas y concordantes con los propósitos comunes de esas comunidades.

En la práctica, nos encontramos frente a una propuesta que es reactiva a casos concretos de decisiones con las que hubo algún desacuerdo, tratando de limitar las distintas facultades de las plataformas que les permitieron adoptar esas decisiones. De forma contraria a lo que se presenta en la propuesta, una regulación de la moderación respetuosa de la libertad de expresión y de los intereses de las usuarias requiere de elementos totalmente distintos que sí serían útiles para tales objetivos, tales como el vinculamiento directo de sus reglas de moderación de contenido a estándares internacionales de derechos humanos (no a un puñado como hace la propuesta); la exigencia de mecanismos específicos de rendición de cuentas de las plataformas; obligaciones de transparencia activa desagregada geográfica y sustantivamente sobre sus decisiones de remoción de contenido; obligaciones de debido proceso y mecanismos de apelación razonables que ofrezcan garantía de protección y reparación efectiva de las usuarias en caso de toma de decisiones erróneas.

Propósitos nobles, mecanismos equivocados

La paradoja de la propuesta de Monreal es que parece tener intenciones correctas, como se refleja en la larga discusión sobre libertad de expresión que antecede a la propuesta concreta de reforma legislativa. No obstante, termina limitando la libertad de expresión, estableciendo obligaciones estrictas sobre términos vagos e imprecisos. Lo que genera uno de los problemas que más se busca evitar desde la defensa de los derechos humanos: que las plataformas, en tanto intermediarios, tengan más incentivos para controlar y limitar la expresión, en lugar de favorecerla.

La seriedad de los posibles efectos de la propuesta a nivel local y su influencia en la región requiere aquello que la sociedad civil local exige: un debate serio, abierto y participativo, digno de la complejidad del problema.

Donald Trump, Nayib Bukele y la moderación de contenidos en las plataformas

Hace unas semanas fuimos testigos de la suspensión de las cuentas de Twitter y Facebook del ex presidente estadounidense Donald Trump tras el asalto al Capitolio, que fue ejecutado por sus seguidores y que terminó con cinco fallecidos y decenas de heridos.

En este contexto, el argumento de las redes sociales se basó en que permitir al ex presidente usar sus plataformas representaba un riesgo mayor de incitación a la violencia. En un comienzo, el bloqueo duraría 12 horas en Twitter y 24 horas en el caso de Facebook, pero se volvió permanente.

Esta decisión reactivó el debate sobre la responsabilidad de los intermediarios y la moderación de contenidos, además de la inevitable colisión entre quienes consideran que estas acciones constituyen una suerte de censura privada y quienes defienden la implementación de estas medidas para salvaguardar la democracia.

Sin la necesidad de referirse de forma directa a estos hechos, la Comisión Interamericana de Derechos Humanos (CIDH) y su Relatoría Especial para la Libertad de Expresión, convocaron recientemente a la audiencia pública “Moderación de contenidos en internet y libertad de expresión en las Américas”, que se realizará el 25 de marzo. 

Sin embargo, en este debate también surgen otras interrogantes relacionadas a la uniformidad con la que las plataformas aplican sus términos de uso alrededor del mundo. En este escenario se sitúa el caso de Nayib Bukele, presidente de El Salvador, debido al contenido de sus redes sociales.

Bukele y el reflejo de Trump 

El presidente de El Salvador ha utilizado sus redes para atacar a sus opositores políticos, insultar a funcionarios, burlarse de la prensa –que ha revelado numerosos casos de posible corrupción de su gobierno–, hostigar a defensores de derechos humanos y, en general, a todo quien manifieste descontento con su gestión. Así, funcionarios y seguidores reproducen una narrativa de confrontación en las redes sociales, que contribuye al estado de crispación que Bukele mantiene desde el inicio de su mandato.

Esta situación ha generado importantes reacciones, tanto en el ámbito nacional e internacional, que van desde llamadas de atención por parte del Procurador para la Defensa de los Derechos Humanos y la Asamblea Legislativa, hasta el establecimiento de medidas cautelares dictadas por la CIDH, para proteger la integridad física de periodistas afectados por la narrativa de confrontación que surge desde el Estado. 

A raíz del asesinato de dos militantes del partido izquierdista de oposición Frente Farabundo Martí para la Liberación Nacional (FMLN) a fines de enero –que fue perpetrado por el Jefe de Seguridad del Ministro de Salud y afiliado al partido de Bukele, según información de la Fiscalía General de la República–, el debate se ha centrado en la influencia de la narrativa del presidente y sus funcionarios. Además de la importancia de este hecho y la vinculación con el discurso presidencial, cabe la posibilidad de que se trate de un asesinato político, como no se había visto desde la firma de los Acuerdos de Paz en 1992.

El actuar del presidente de El Salvador recuerda a las acciones ejecutadas por Trump hace algunas semanas, por la valoración de su bagaje comunicacional, que incluye expresiones ofensivas a quien le contraría y arengas directas a sus seguidores. Hace un año exacto, Bukele incitó a sus seguidores a la insurrección, el día en que invadió con fuerzas militares y policiales el recinto de la Asamblea Legislativa. Aunque este suceso no tenía sustento jurídico alguno, sus seguidores asistieron para acompañarlo en la toma de la Asamblea.  

https://twitter.com/nayibbukele/status/1225868839927402497
https://twitter.com/nayibbukele/status/1225842779475075072?s=20

Si bien en el caso de la invasión militar a la Asamblea existió una arenga explícita para realizar un acto violento contra una institución del Estado, no fue hasta el asesinato de los militantes del FMLN que algunas personas han comenzado a pedir que Twitter actúe sobre la cuenta de Bukele, motivadas por la forma en que esta red social reaccionó el 6 de enero en Estados Unidos.

De esta manera, la duda planteada en los primeros párrafos de esta columna, cobra una dimensión mayor: si Twitter y Facebook vetaron a Trump por relacionar su discurso con el asalto al Capitolio, ¿por qué a Bukele, con la toma de la Asamblea y las expresiones de violencia y degradación consiguientes, no se le han aplicado siquiera las medidas previas a la suspensión que se le aplicaron a Trump (advertencias en sus tweets o retiro de contenido específico)?

Esto no debe interpretarse como una petición de “deplatforming” contra el presidente de El Salvador. Cualquier medida de moderación que aplique alguna plataforma debe guiarse por estándares de derechos humanos, para garantizar el derecho a la libertad de expresión, evitar la censura y evitar que el contenido ilegal –o que incite a la violencia–, no sea difundido en línea. 

Lo expresado aquí sirve únicamente para ubicar en contexto la expectativa que podría estarse generando en El Salvador, considerando la forma en que podría actuar Twitter con Bukele y su discurso confrontativo, así como ocurrió en Estados Unidos. 

Hoy, a pocos días de iniciar el proceso de elecciones de alcaldes y diputados en El Salvador, y a pesar de que es probable que el partido de Bukele consiga una buena cantidad de representantes, el presidente continúa instalando una narrativa de fraude, sedición y golpe de Estado en torno a estos comicios a través de su Twitter.